Ketika Kebocoran Data Kilang Ikut Menyeret Pensiunan dan Vendor: Belajar dari Insiden Pertamina di RansomHouse
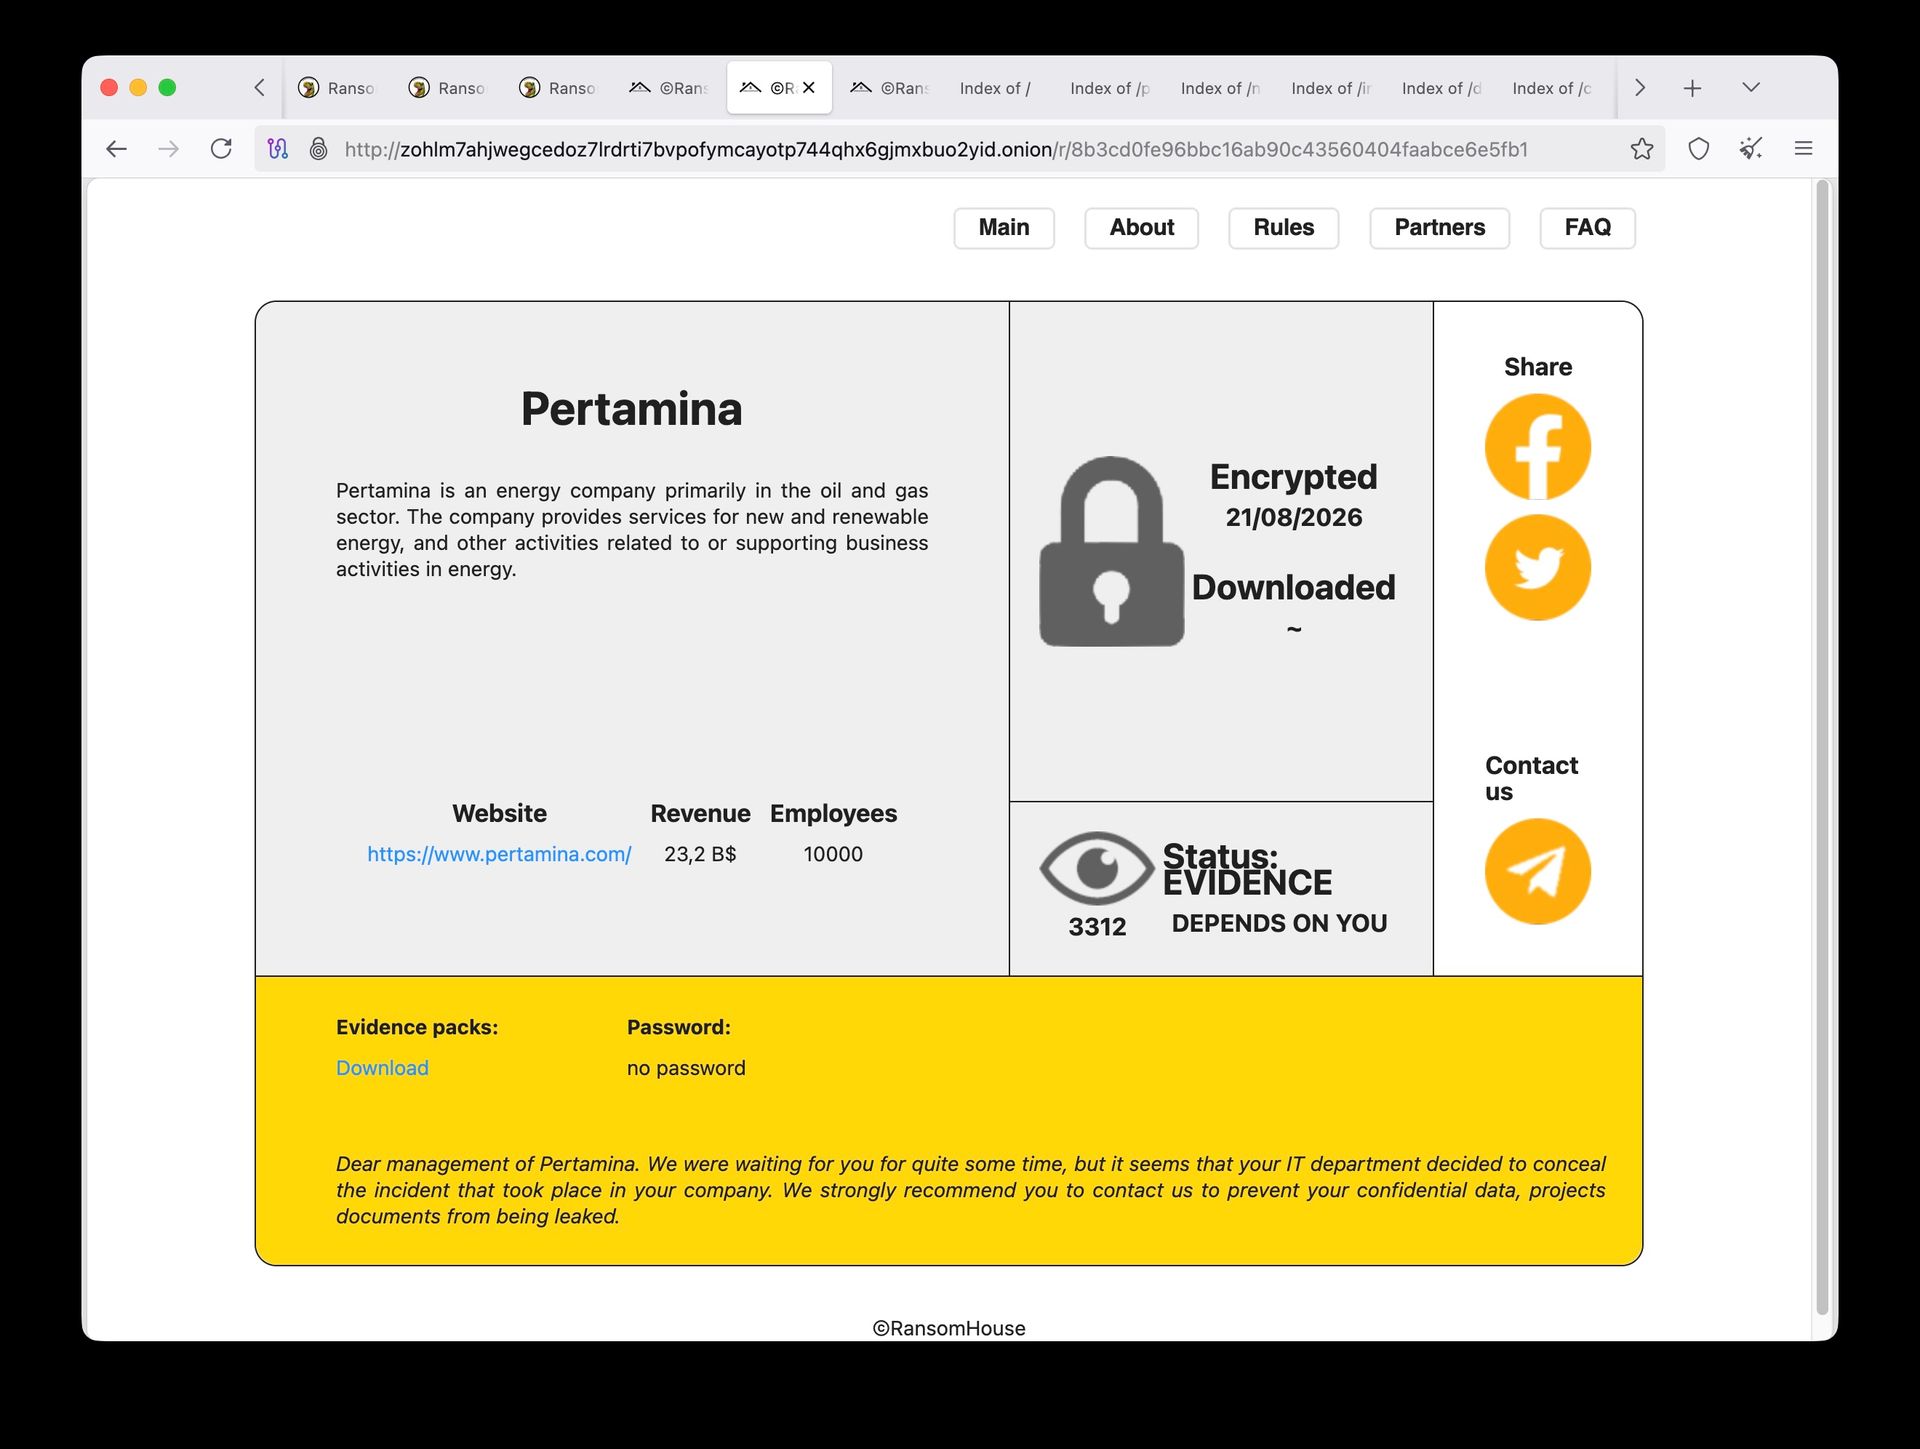
Pada pertengahan September 2026, kelompok ekstorsi RansomHouse mempublikasikan Pertamina ke daftar korban mereka. Klaim insiden terjadi pada tanggal 21 Agustus 2026.
Bukan korporat pusat, tapi anak usaha operasional
Jejak dokumen dalam evidence pack yang dibagikan pelaku menunjuk pada unit operasional kilang, disinyalir mengarah ke PT Kilang Pertamina Internasional/KPI atau unit hulu gas PHE Jambi Merang dan bukan holding Pertamina secara keseluruhan. Ini konsisten dengan pola serangan rantai pasok ke BUMN energi, pelaku masuk melalui anak usaha atau unit operasional yang keamanan sibernya lebih lemah dan tidak setara dengan korporat induk.
Temuan paling penting: ini bukan satu laptop yang dibobol
Dari ribuan dokumen dan lebih dari 6 GB data yang bocor, menunjukkan bahwa data yang bocor ini berasal dari setidaknya 9 divisi dan dari 50 akun user yang berbeda dan tidak berhubungan secara operasional. Finance, Personalia/HR, Maintenance Planning & Support, Pipelines, Refinery Planning, Investigations (HSE), Cyber Security and Incidents, Monitoring & Risk Analysis, serta arsip dokumen konfidensial (NDA, Dana Pensiun).
Pola ini secara teknis mustahil berasal dari satu laptop karyawan, satu orang tidak mungkin menjadi "pemilik" dokumen dari delapan divisi berbeda selama bertahun-tahun. Jadi kemungkinan besar kebocoran berasal dari file server atau network share terpusat yang diakses lintas-divisi seperti DFS namespace/shared drive kantor.
Sejumlah akun generik seperti "Risk" (kemungkinan akun bersama Divisi Manajemen Risiko) dan referensi cache lama ke server file internal dengan hidden share administratif di rentang IP privat korporat konsisten dengan arsitektur file server kantor yang lazim di lingkungan BUMN energi.
Vektor awal: belum terkonfirmasi
Satu basis data OSINT publik mencatat bahwa domain pertamina.com pernah muncul dalam insiden kebocoran kredensial "FortiBleed" (CVE‑2022‑40684) serta aktivitas infostealer di sekitar domain itu. Namun setelah verifikasi lebih dalam perlu diluruskan bahwa sumber datanya adalah agregator pihak ketiga (HudsonRock, ParanoidLab) murni pemantauan permukaan serangan (attack surface) dari sumber terbuka, bukan investigasi forensik terhadap file yang bocor.
Kesimpulan yang lebih tepat sehubungan dengan insiden ini adalah : vektor masuk pelaku belum bisa dipastikan dari sumber publik yang ada. CVE-2022-40684 sendiri adalah kerentanan nyata dan serius — bypass autentikasi kritis pada FortiOS/FortiProxy yang sudah dipatch Fortinet sejak Oktober 2022 dan aktif dieksploitasi sejak saat itu. Tetapi mengaitkannya langsung sebagai "penyebab" insiden kebocoran data ini tanpa bukti forensik langsung adalah kesimpulan yang terlalu jauh dan mungkin tidak berkaitan.
Pihak ketiga yang ikut jadi korban
Dari struktur data yang bocor, setidaknya ada empat kelompok pihak ketiga yang datanya ikut terekspos meski mereka tidak pernah memilih berhubungan langsung dengan sistem yang diretas:
- Peserta dana pensiun — satu berkas rekapitulasi kepesertaan aktif saja memuat sekitar 1.600-an baris data nama, tanggal lahir, dan nomor pekerja, termasuk kemungkinan pensiunan yang datanya sudah lama tidak mereka kontrol.
- Karyawan subjek laporan personalia — termasuk scan dokumen identitas pribadi, yang di banyak kasus serupa berujung jadi bahan pemalsuan identitas.
- Individu di perusahaan vendor/kontraktor yang menandatangani NDA dengan Pertamina — nama pribadi mereka kini beredar di paket bukti pelaku, padahal keputusan keamanan siber sepenuhnya di tangan Pertamina.
- Mitra riset dan vendor luar negeri — kontrak dengan sejumlah universitas negeri dan vendor asing ikut berada dalam paket data.
UU PDP No. 27/2022 Pasal 46 mewajibkan pengendali data memberi tahu Subjek Data dan otoritas MAKSIMAL 3 X 24 jam setelah emngetahui kebocoran. Dalam hal ini pensiunan, karyawan dan vendor yang datanya ikut bocor.
Hal ini perlu dilakukan karena data ini rentan dieksploitasi oleh penipu seperti :
- Penipuan memalsukan sebagai dana pensiun ke pensiunan yang umumnya tidak menyadari datanya bocor dan relatif mudah ditipu karena gaptek.
- Penyalahgunaan data indentitas baik untuk pembukaan rekening bodong, pinjol dan aktivitas jahat lainnya.
- Rekayasa sosial menggunakan data NDA yang bocor baik ke vendor maupun pihak terkait.
- Phishing tertarget ke bagian HR atau Finance menggunakan data dan nama asli.
Pelajaran untuk perusahaan lain
- Segmentasi akses lintas-divisi. Temuan "50+ akun, 9+ divisi dalam satu bocoran" adalah alarm keras soal least privilege, audit siapa saja yang punya hak baca ke banyak network share sekaligus dan batasi seminimal mungkin.
- Segmentasi IT–OT wajib ada di fasilitas industri seperti kilang dokumen desain jaringan OT/DCS semestinya tidak pernah berada di server file yang sama dengan dokumen HR atau kontrak.
- Klasifikasi dan pemisahan data pihak ketiga data personalia, dokumen dana pensiun, dan NDA vendor idealnya disimpan dengan kontrol akses dan enkripsi terpisah dari dokumen operasional harian.
- Manajemen tambalan perangkat perimeter tetap prioritas, terlepas dari belum terkonfirmasinya vektor pada kasus ini kerentanan bertahun-tahun yang belum ditambal tetap jadi pintu masuk paling umum di industri.
- Jangan buru-buru menuduh satu CVE spesifik sebagai penyebab tanpa bukti forensik langsung kebiasaan ini merusak kredibilitas analisis dan bisa menyesatkan investigasi yang sedang berjalan.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
http://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Youtube :
https://www.youtube.com/@alfonstan3090
Twitter : @vaksincom
Vaksincom Security Blog