Situs BNI Palsu Berumur 4 Jam, Jejak Penipunya Sejak April 2025

Alfons Tanujaya • October 19, 2026

Penipu mengaku CS BNI menelepon sambil mengirim SMS palsu berisi link situs phishing. Situsnya baru berumur empat jam, tetapi jejak kit penipunya bisa ditelusuri sampai April 2025.

Situs BNI palsu berumur 4 jam meminta OTP pembatalan transaksi, jejak penipunya sejak April 2025

🎧 Dengar langsung rekaman teleponnya: percakapan 17 menit dengan "CS BNI" palsu ini dibongkar dalam seri Reel #NgerjainPenipu di Instagram @alfonstan. Tonton teaser "BNI di mana?" dan Episode 3: "Kok Tahu Data Saya?".


Ketika penipu yang menelepon duluan

Kapan seseorang paling mudah kena soceng? Jawabannya: ketika ia panik dan merasa sedang dibantu. Itulah yang dimainkan penipu yang menelepon Vaksincom pada Rabu, 14 Oktober 2026 sore.

Penipu mengaku sebagai petugas Card Center BNI. Yang membuatnya lain dari penipu kebanyakan, ia sudah memegang data yang lengkap: nama pemegang kartu, nomor telepon, bahkan nomor kartu kredit 16 digit yang ia bacakan sendiri di telepon. Bagi korban awam, ini sangat meyakinkan. "Kalau dia tahu nomor kartu saya, pasti dia orang bank." (Dengar momen penipu membacakan 16 digit nomor kartu di Episode 3 #NgerjainPenipu. Nomornya disensor.)

Faktanya tidak begitu. Bank tidak perlu membacakan nomor kartu Anda, dan penipu yang memegang nomor kartu justru menandakan data kartu tersebut sudah bocor entah dari mana. Dari mana bocornya belum bisa dipastikan, dan Vaksincom tidak akan berspekulasi soal itu.

Selama pembicaraan berlangsung, masuklah beberapa SMS ke HP Vaksincom. Semua masuk ke percakapan SMS dengan nama pengirim "BNI". Di sinilah jebakan sebenarnya dimulai.


Jebakan dua transaksi: satu asli, satu palsu
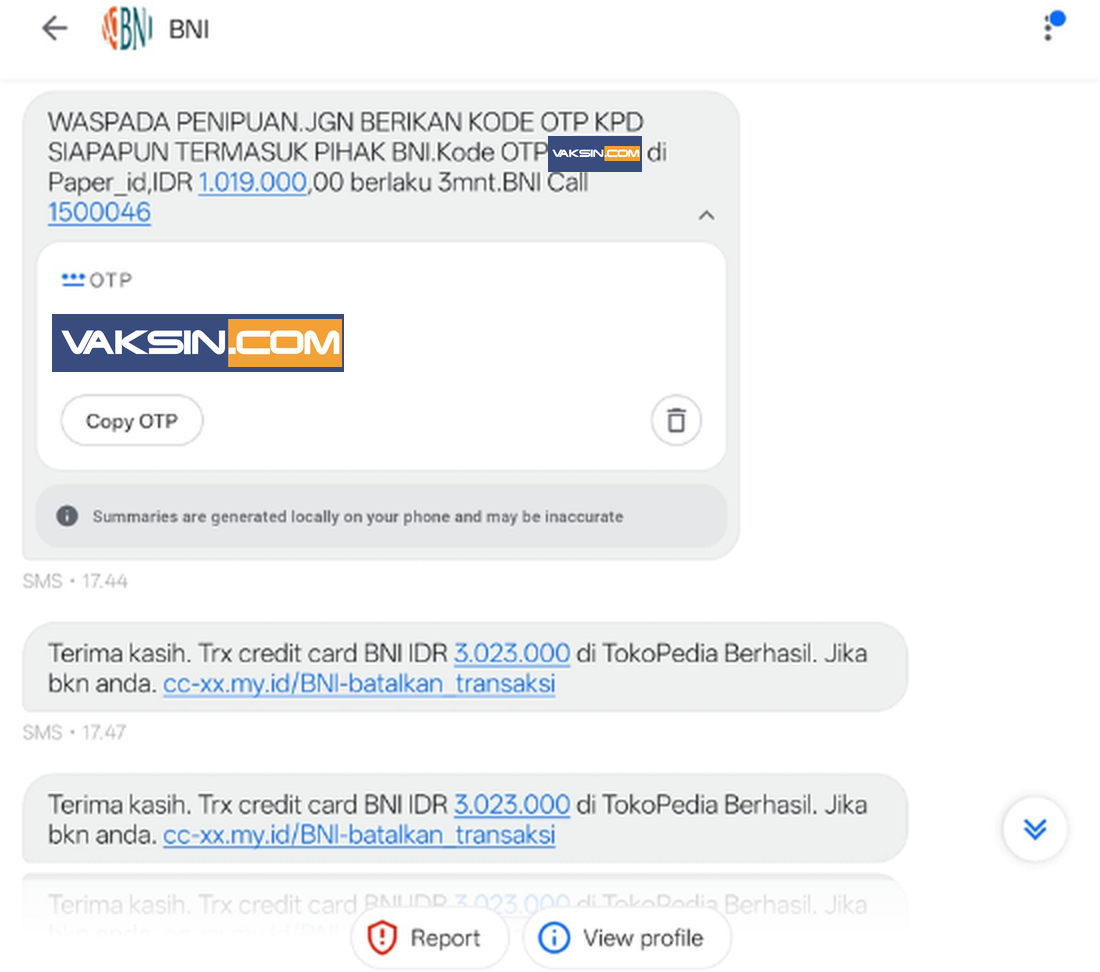

Tiga SMS dalam satu percakapan BNI: OTP asli Paper_id dan SMS palsu berisi link phishing. Kode OTP disensor Vaksincom.

Tiga SMS dalam satu percakapan BNI: OTP asli Paper_id dan SMS palsu berisi link phishing. Kode OTP disensor Vaksincom.

Perhatikan tiga SMS di atas. Sekilas semuanya dari BNI. Padahal isinya menceritakan dua transaksi yang berbeda.

  • Pukul 17.44, SMS ASLI dari BNI. Isinya kode OTP untuk transaksi Rp1.019.000 di Paper_id, berlaku 3 menit. SMS ini tidak berisi link apa pun, dan justru diawali peringatan "WASPADA PENIPUAN. JGN BERIKAN KODE OTP KPD SIAPAPUN TERMASUK PIHAK BNI."
  • Pukul 17.47 dan seterusnya, SMS PALSU. Isinya "Trx credit card BNI IDR 3.023.000 di TokoPedia Berhasil. Jika bkn anda" lalu diikuti link cc-xx.my.id/BNI-batalkan_transaksi. SMS yang sama dikirim berulang kali.

Apa yang sebenarnya terjadi? Dengan data kartu yang sudah bocor, penipu mencoba berbelanja Rp1.019.000 di Paper_id. Transaksi ini tidak bisa selesai karena bank meminta OTP yang dikirim ke HP pemilik kartu. OTP inilah yang diincar penipu.

Maka tiga menit kemudian dikirimlah cerita palsu: transaksi Tokopedia Rp3 juta yang "berhasil". Nominal dan tokonya sengaja dibuat berbeda dan lebih besar supaya korban panik dan ingin segera "membatalkan". Ibaratnya pencuri yang sedang membongkar pintu belakang, lalu berteriak "kebakaran" di pintu depan supaya pemilik rumah lari ke arah yang salah.

Lalu mengapa SMS palsu bisa masuk ke percakapan yang sama dengan SMS asli BNI? Nama pengirim SMS berupa huruf (sender ID) bisa dipalsukan, sehingga SMS dari pihak lain bisa "menyelip" di antara SMS resmi bank. Bank Indonesia pun pernah menyampaikan bahwa SMS penipu bisa "menyelip di antara SMS bank", dalam konteks modus fake BTS (Tirto, 20 April 2025). Pelajarannya: nama pengirim dan letak SMS bukan jaminan pesan itu berasal dari bank.


Bedah situs: "membatalkan" yang justru menyetujui

Link di SMS terbaca "BNI-batalkan". Kalau diperhatikan baik-baik, aslinya tertulis BNl dengan L kecil dan bataIkan dengan i besar. Di layar HP, I besar dan l kecil terlihat sama persis. Ini trik huruf kembar yang klasik, dan domainnya pun .my.id, bukan bni.co.id.
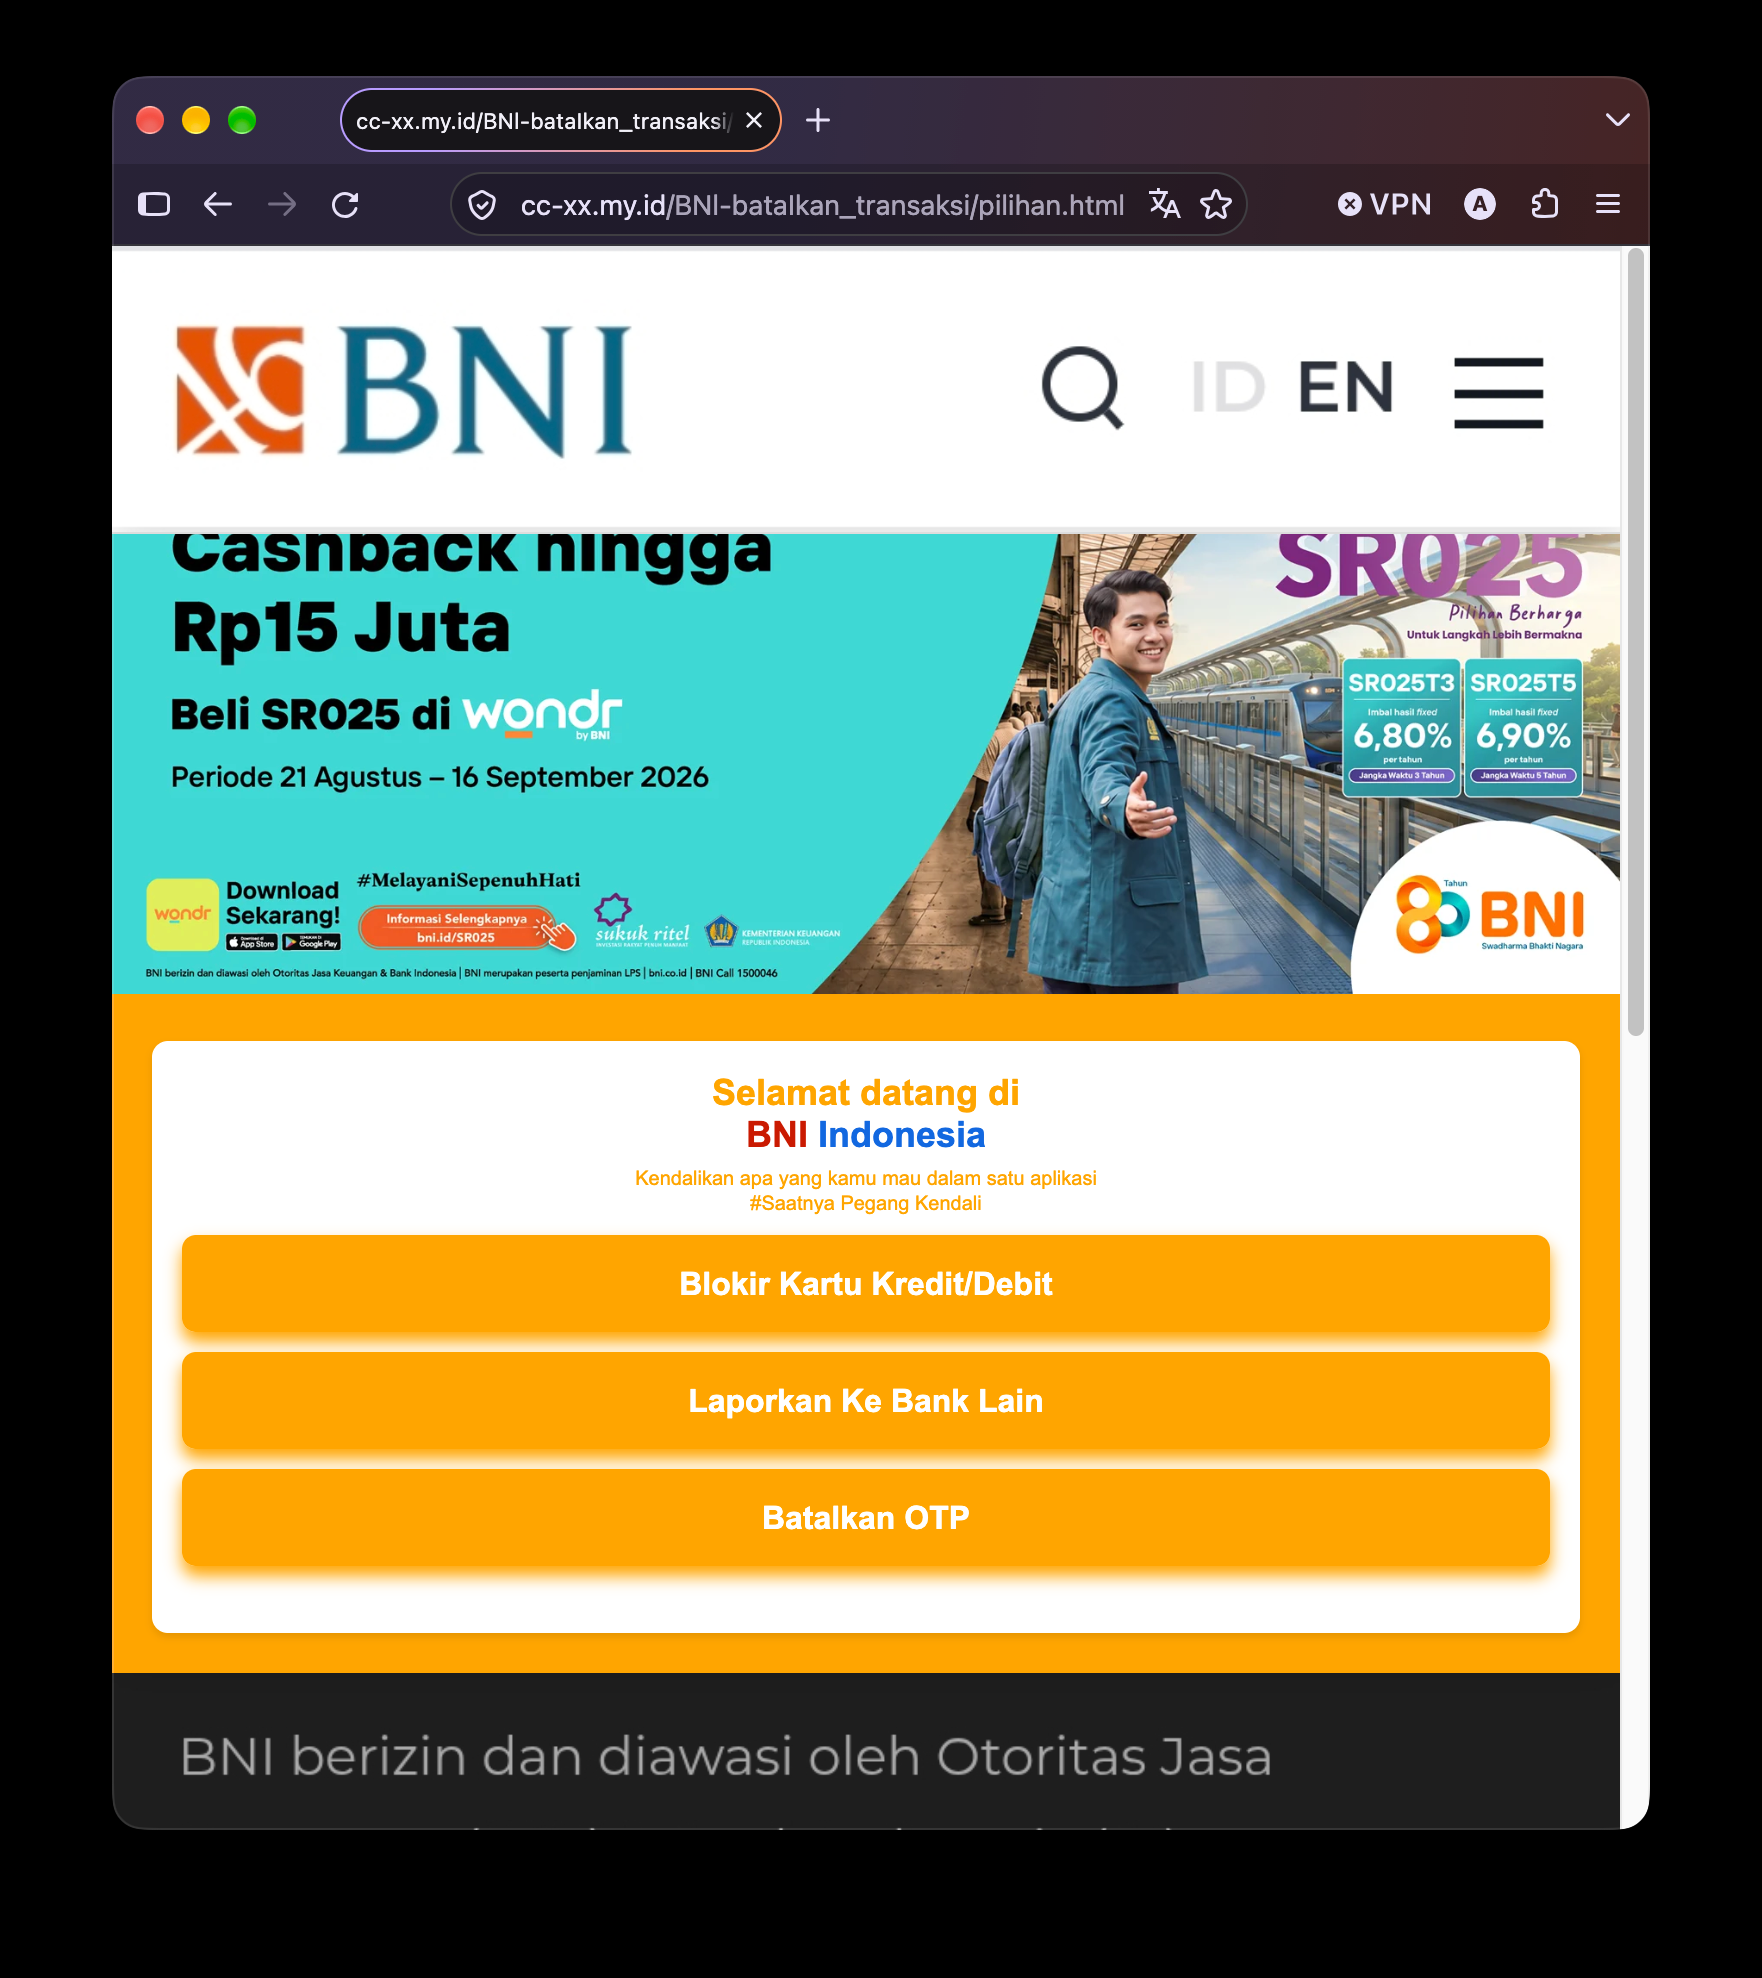

Halaman depan situs BNI palsu di cc-xx.my.id dengan banner SR025 dan tiga tombol jebakan

Halaman depan situs BNI palsu di cc-xx.my.id dengan banner SR025 dan tiga tombol jebakan

Sekilas situsnya meyakinkan. Ada logo BNI, teks "BNI berizin dan diawasi OJK", bahkan banner promo SR025 di wondr yang memang promo resmi BNI pada 21 Agustus sampai 16 September 2026 (IDX Channel). Bahan asli dipakai supaya yang palsu terlihat asli. Ada tiga tombol jebakan: Blokir Kartu, Laporkan ke Bank Lain, dan Batalkan OTP.

Langkah 1: minta nomor kartu dan masa berlaku. Gambar kartu di layar ikut berubah saat nomor diketik, persis seperti aplikasi resmi. Tombolnya bertuliskan "Blokir sekarang", sehingga korban merasa sedang mengamankan kartunya. (Nomor kartu di gambar adalah data uji yang tidak valid.)
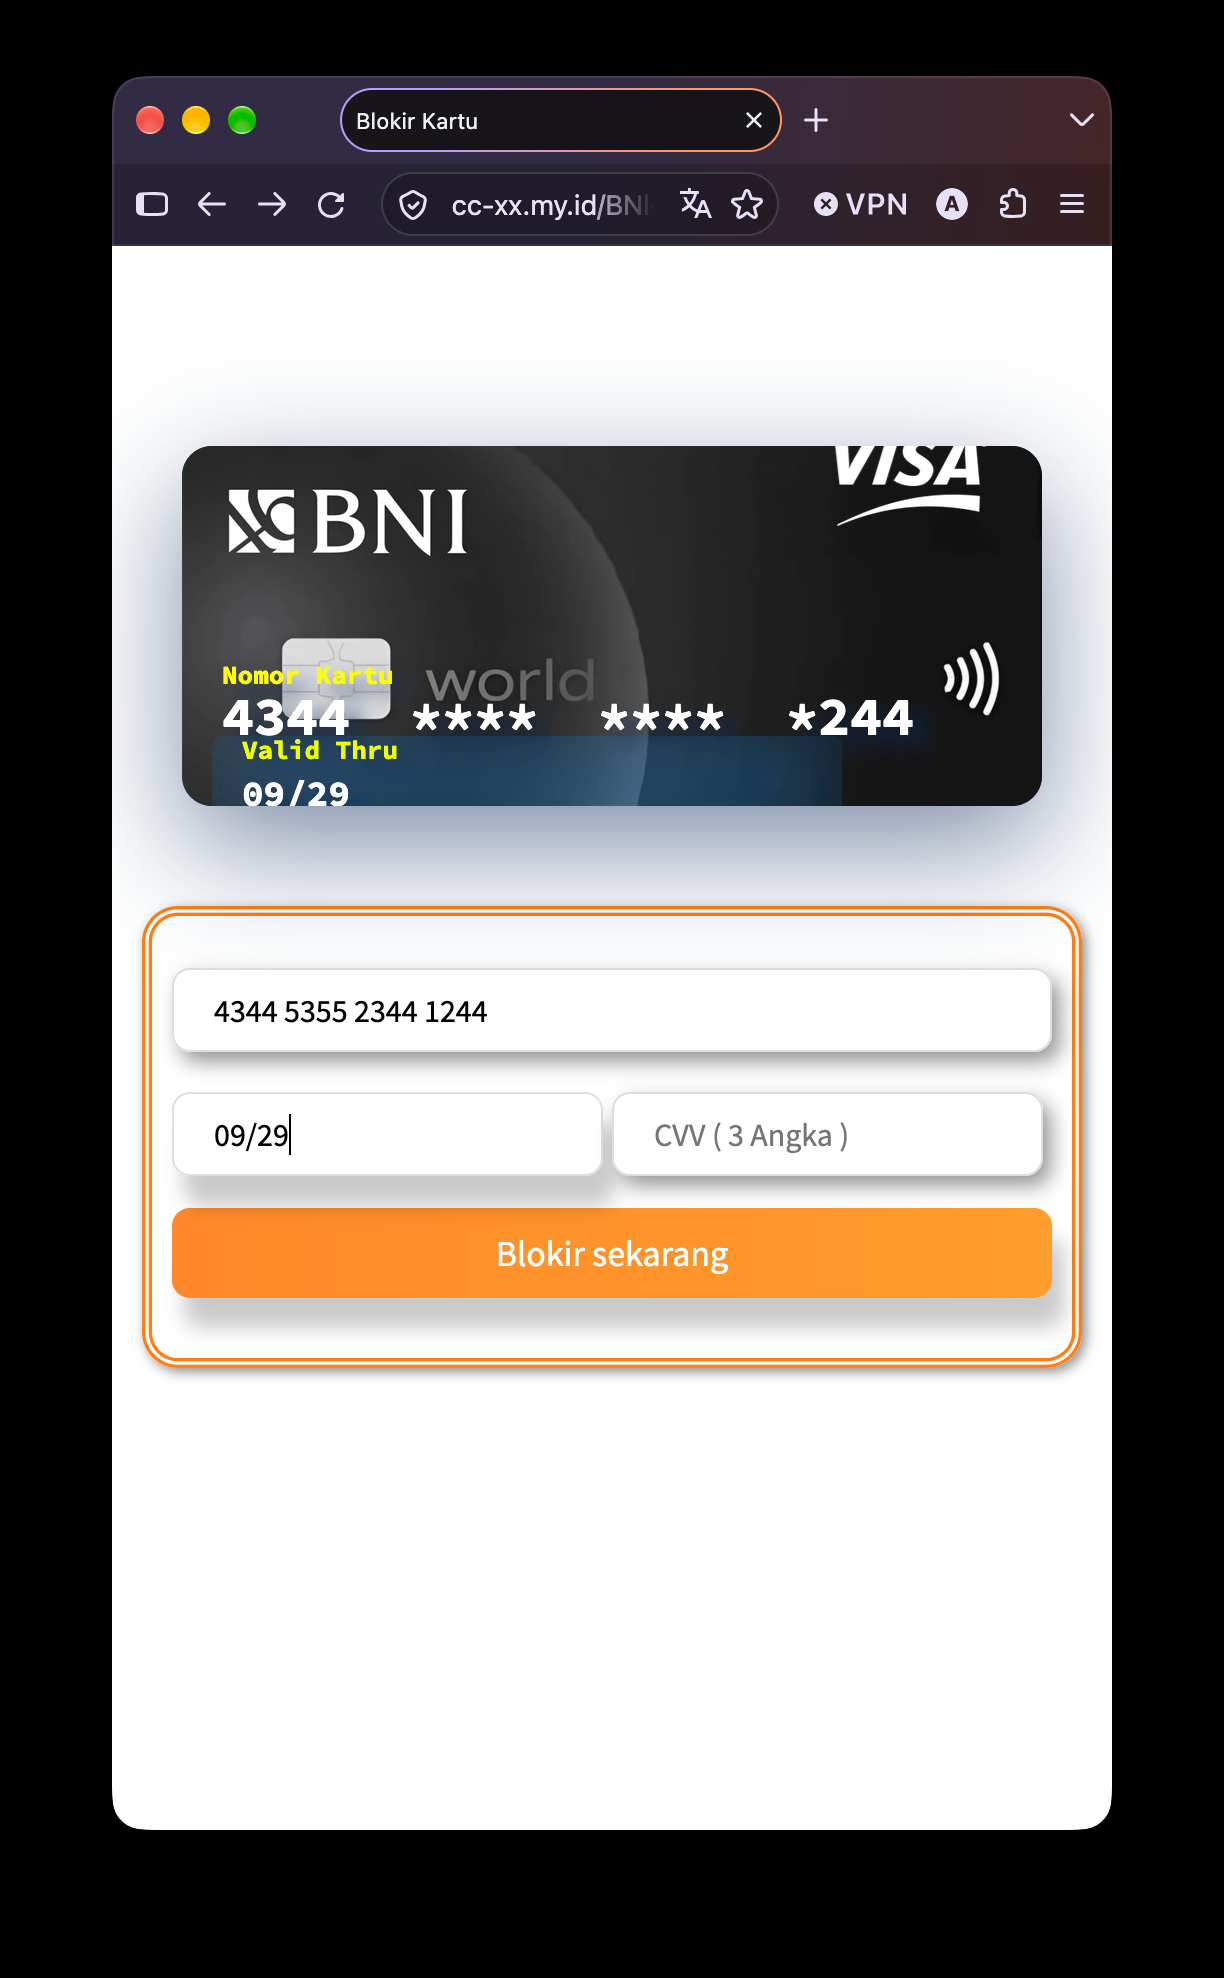

Langkah 1: form nomor kartu dan masa berlaku di situs BNI palsu (data uji tidak valid)

Langkah 1: form nomor kartu dan masa berlaku (data uji tidak valid)

Langkah 2: minta CVV. Gambar kartu otomatis "dibalik" untuk menunjukkan letak CVV. Nomor kartu, masa berlaku dan CVV sudah cukup untuk berbelanja online atas nama korban.
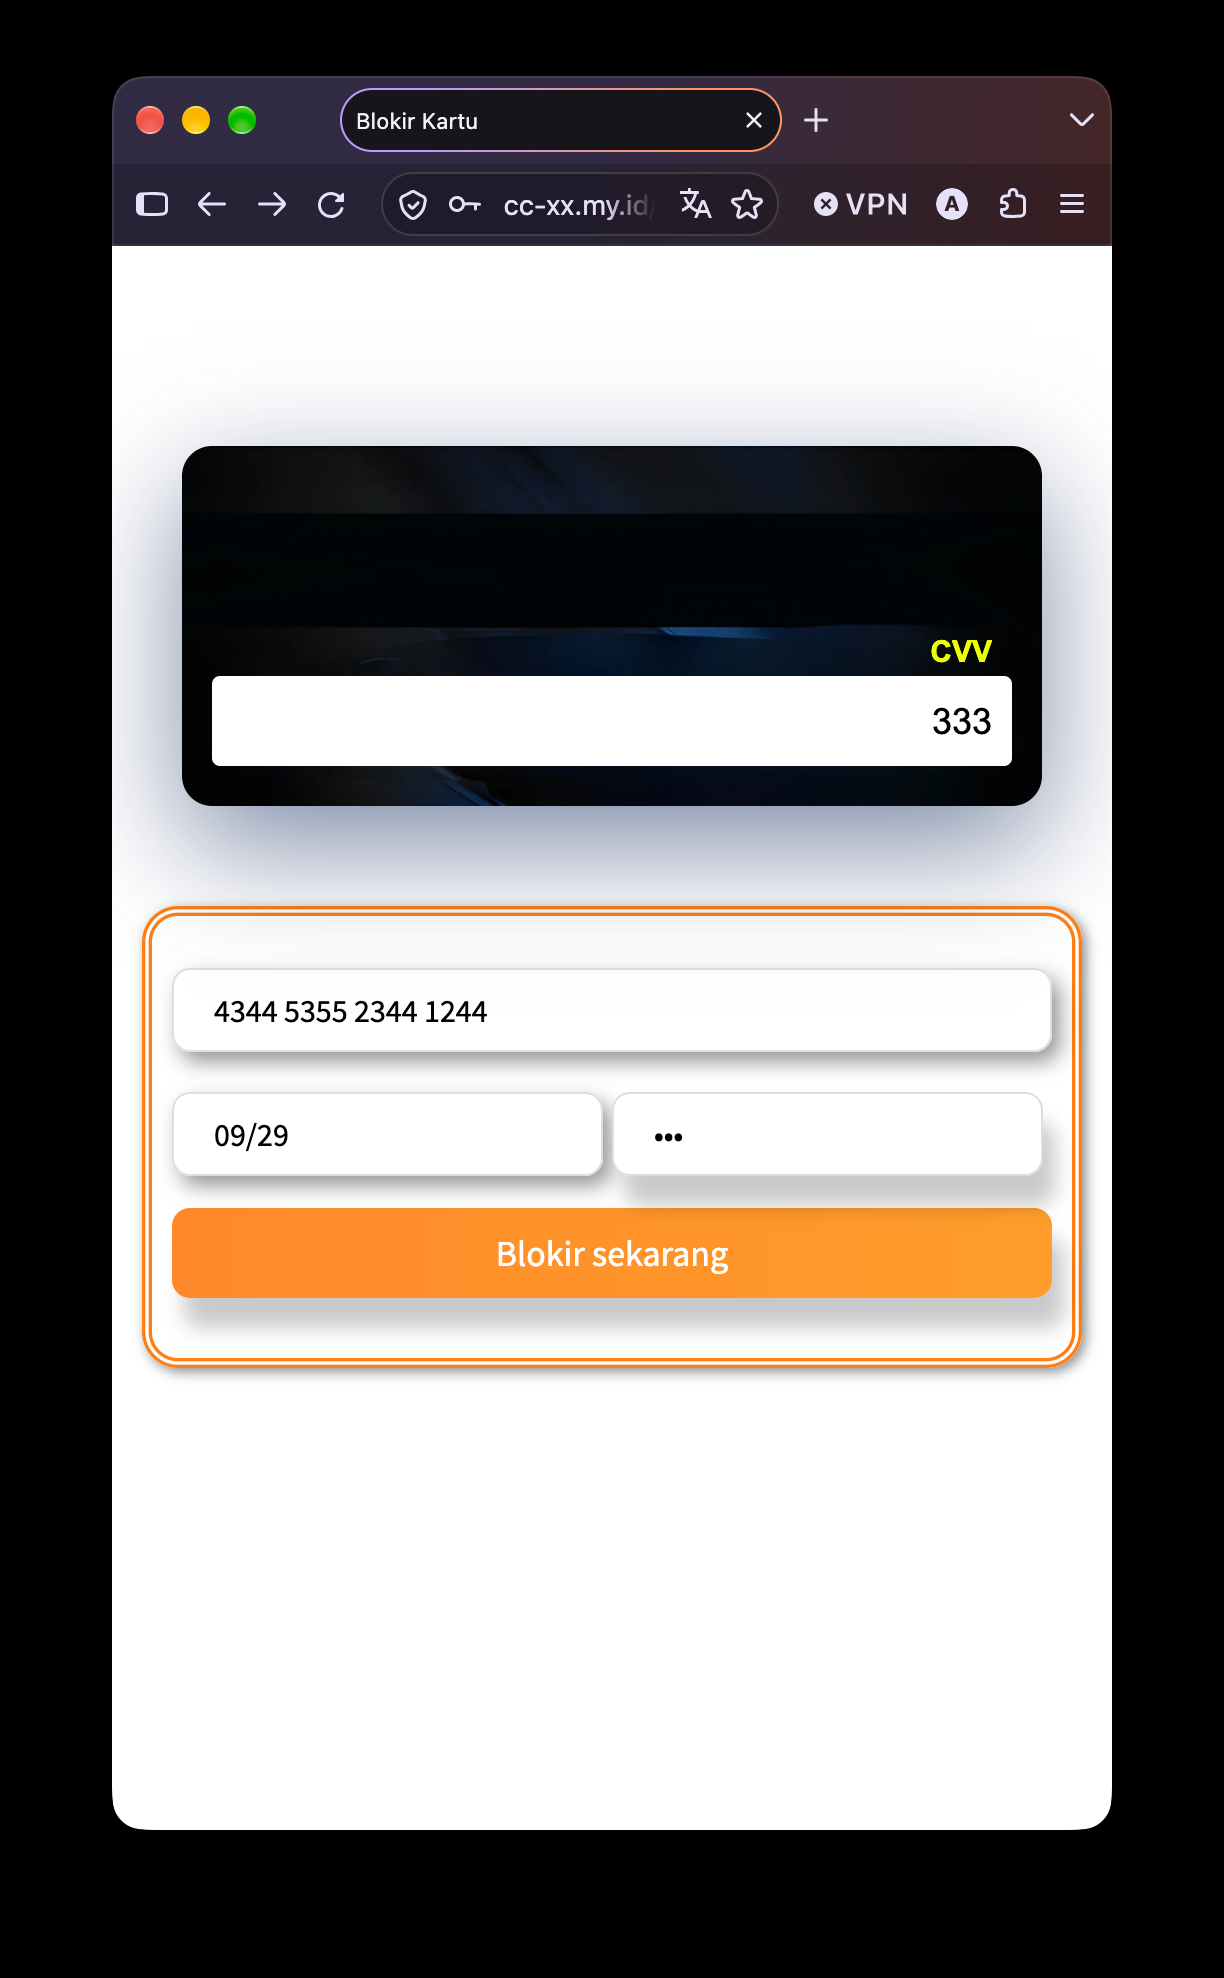

Langkah 2: form CVV di situs BNI palsu, gambar kartu dibalik

Langkah 2: form CVV, gambar kartu dibalik

Langkah 3: bikin panik. Muncul tulisan "Blokir kartu sedang di proses" dan "ada transaksi yang sedang berlangsung, apakah ingin dibatalkan?" Pilihannya hanya satu: "Ya, Batalkan".
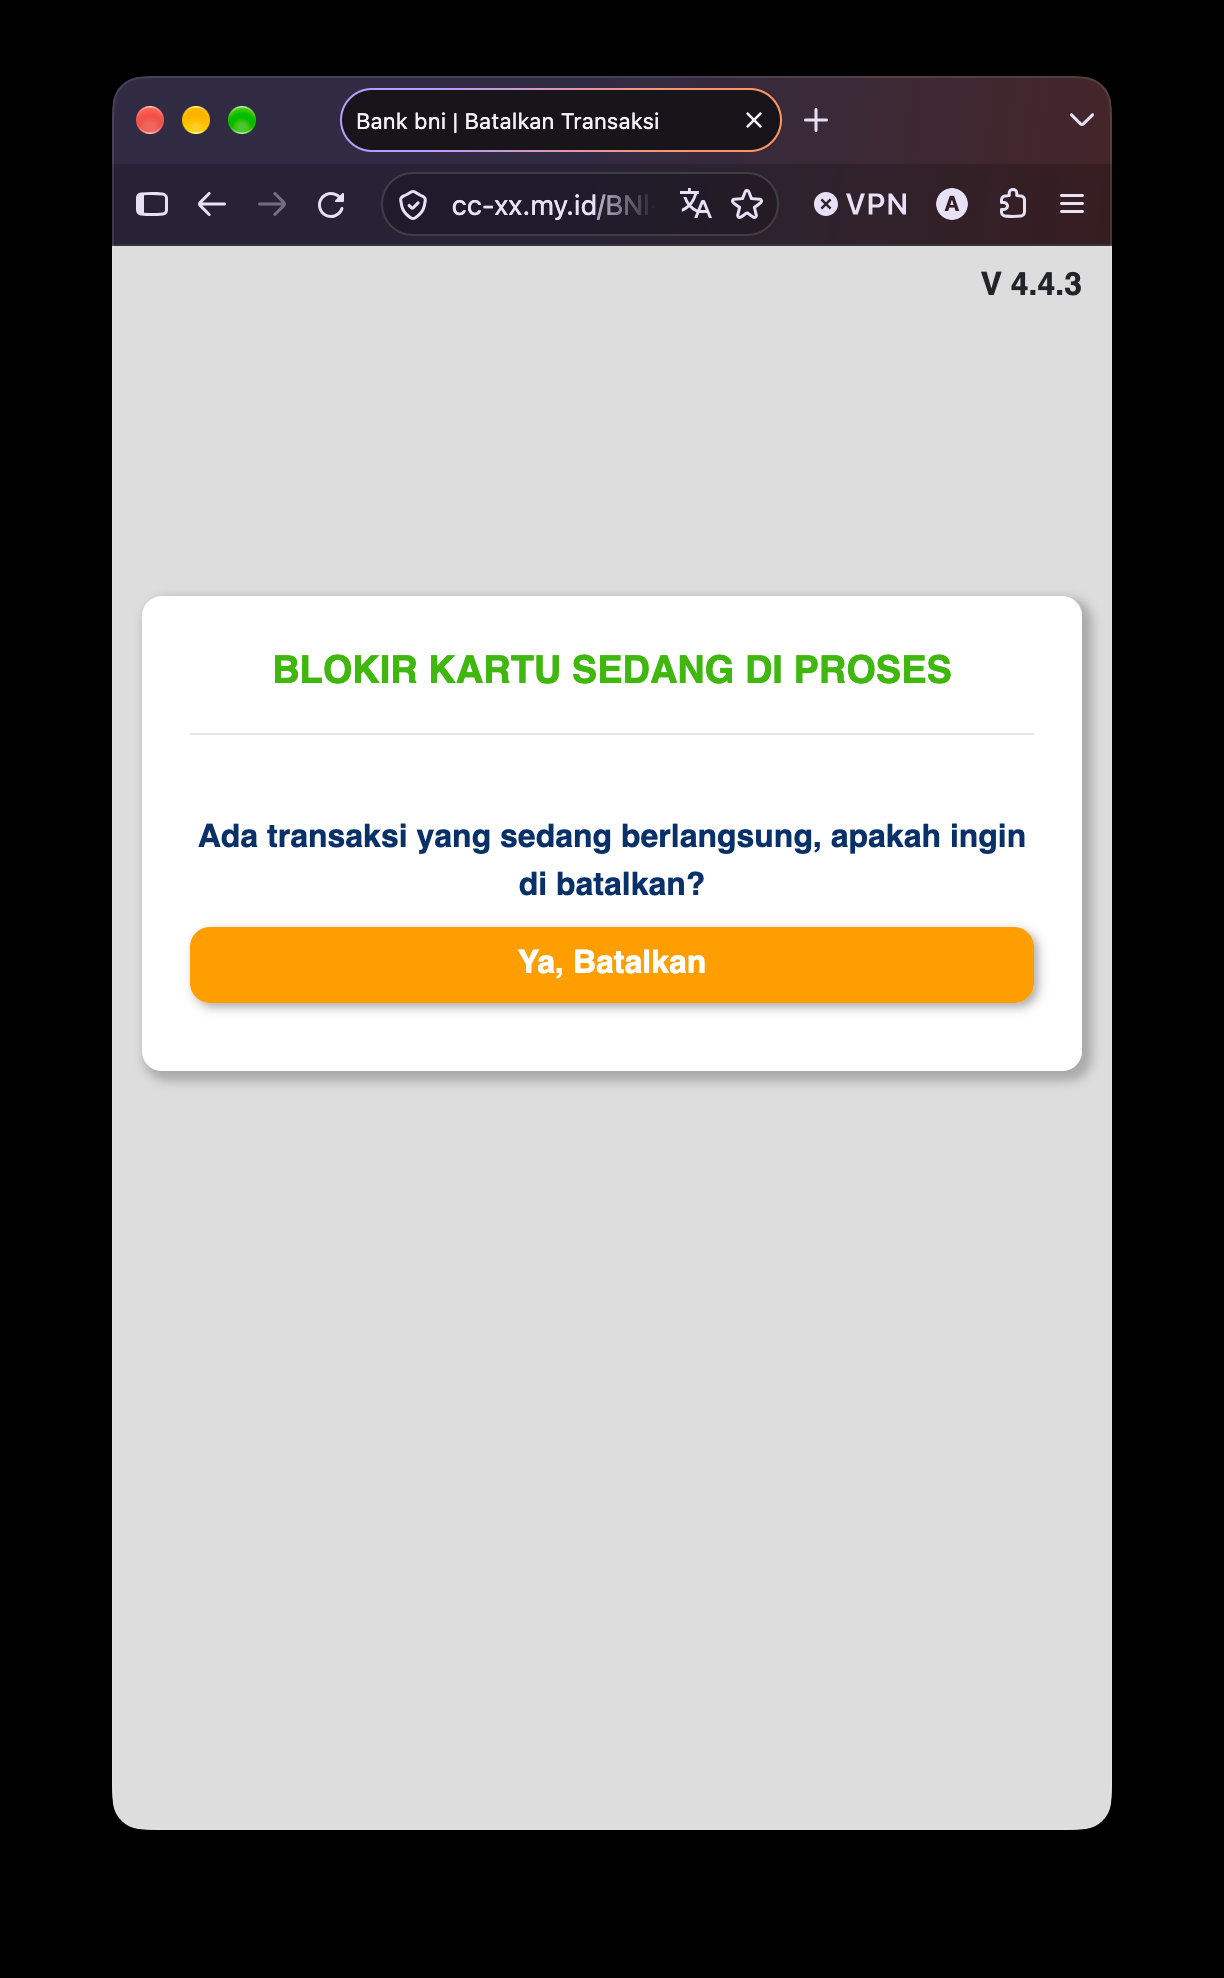

Langkah 3: notifikasi blokir kartu sedang diproses dan tombol Ya, Batalkan

Langkah 3: notifikasi blokir kartu dan tombol "Ya, Batalkan"

Langkah 4: minta OTP, lengkap dengan hitung mundur. Judulnya "Kode Pembatalan Transaksi" dan ada timer supaya korban terburu-buru. Inilah inti penipuannya. Tidak ada yang namanya OTP pembatalan. OTP dari bank adalah kode untuk menyetujui transaksi. OTP yang diketik di sini akan dipakai penipu untuk menyelesaikan transaksi Rp1.019.000 di Paper_id tadi.
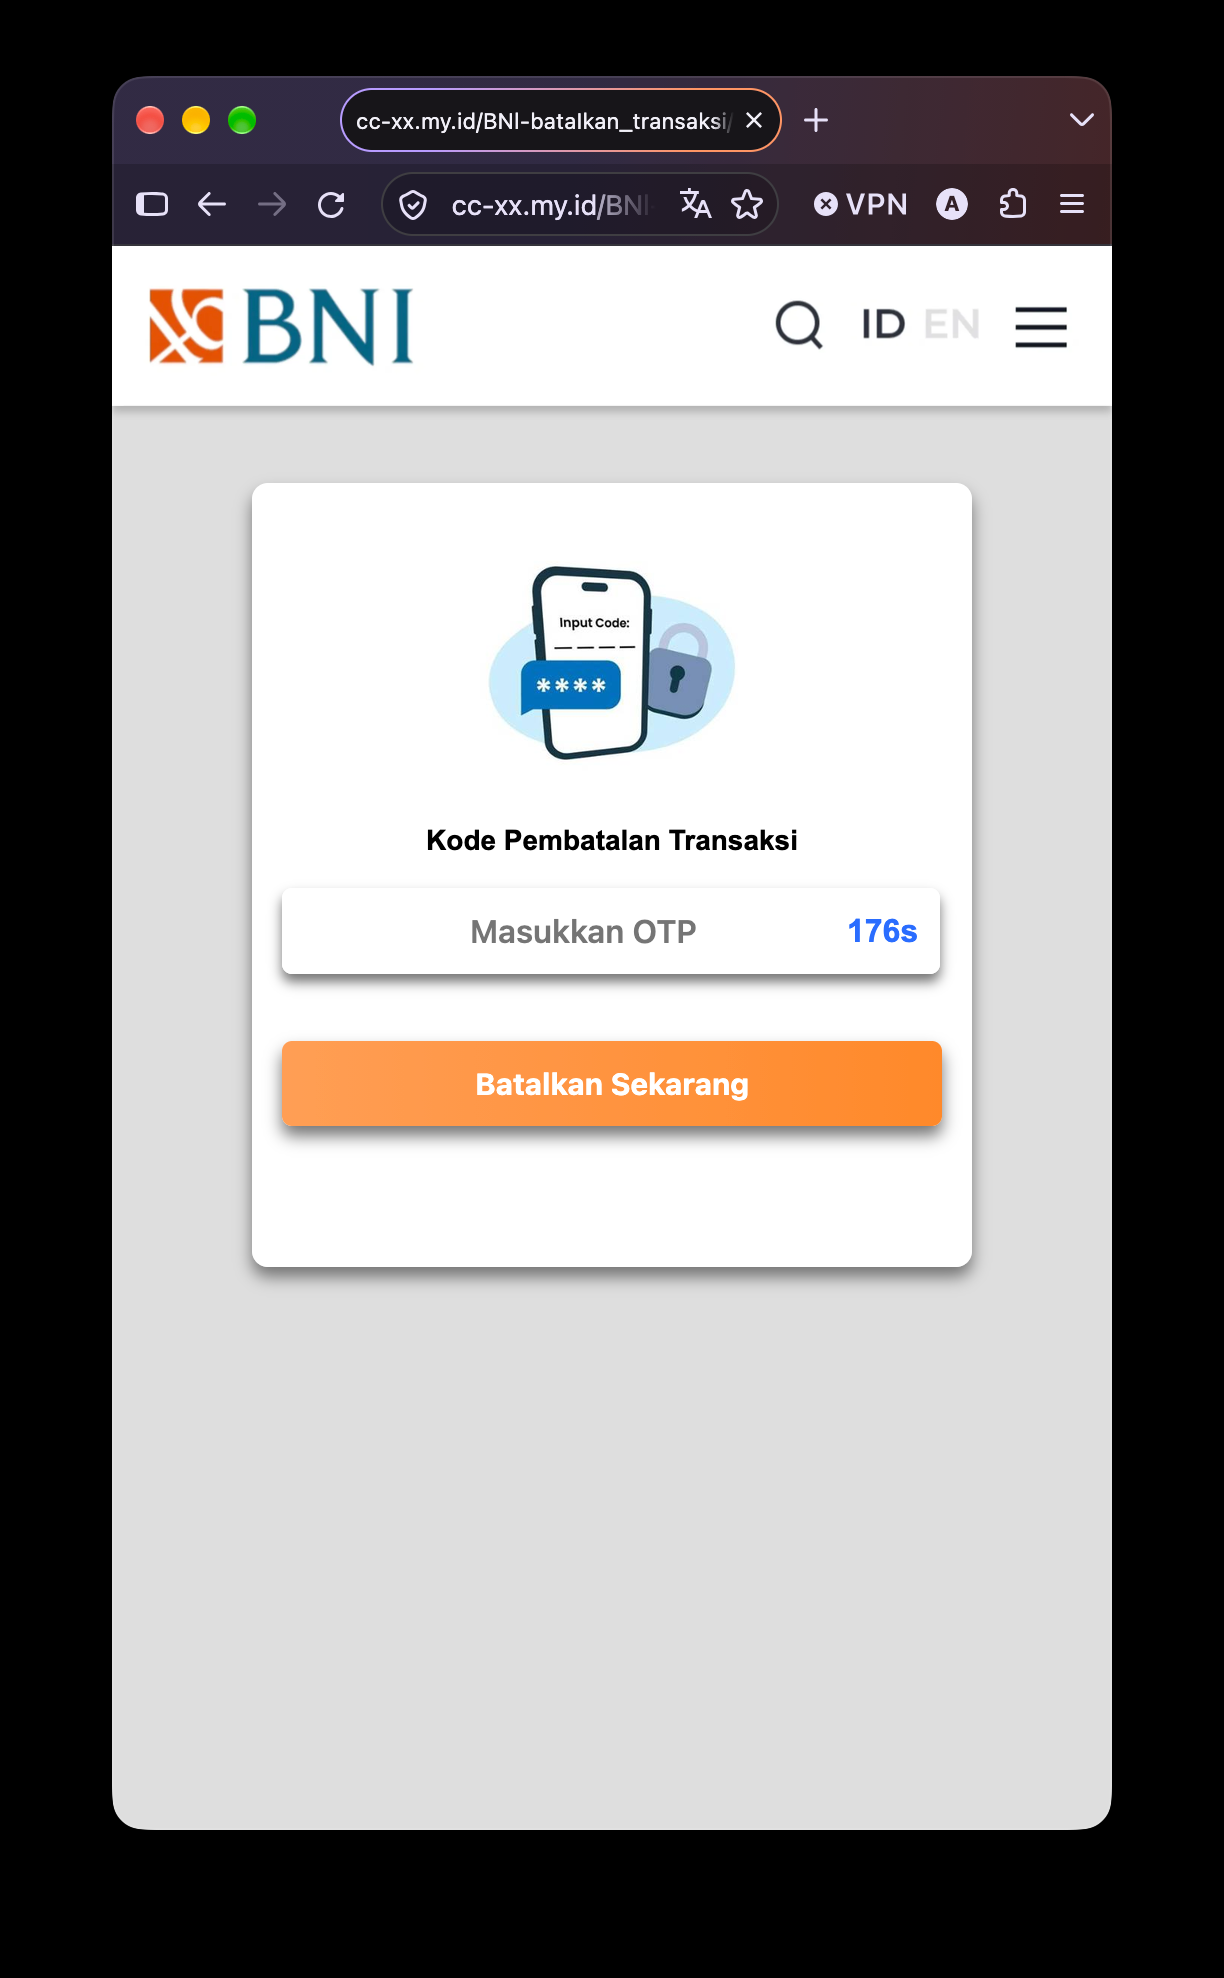

Langkah 4: form Kode Pembatalan Transaksi yang meminta OTP dengan hitung mundur

Langkah 4: form OTP dengan hitung mundur

Langkah 5: "Transaksi berhasil dibatalkan". Korban dibuat lega, padahal yang terjadi sebaliknya. Kalimat "mohon tunggu OTP berikutnya" menandakan penipu siap menguras lagi. Semakin banyak OTP diberikan, semakin banyak transaksi yang lolos.
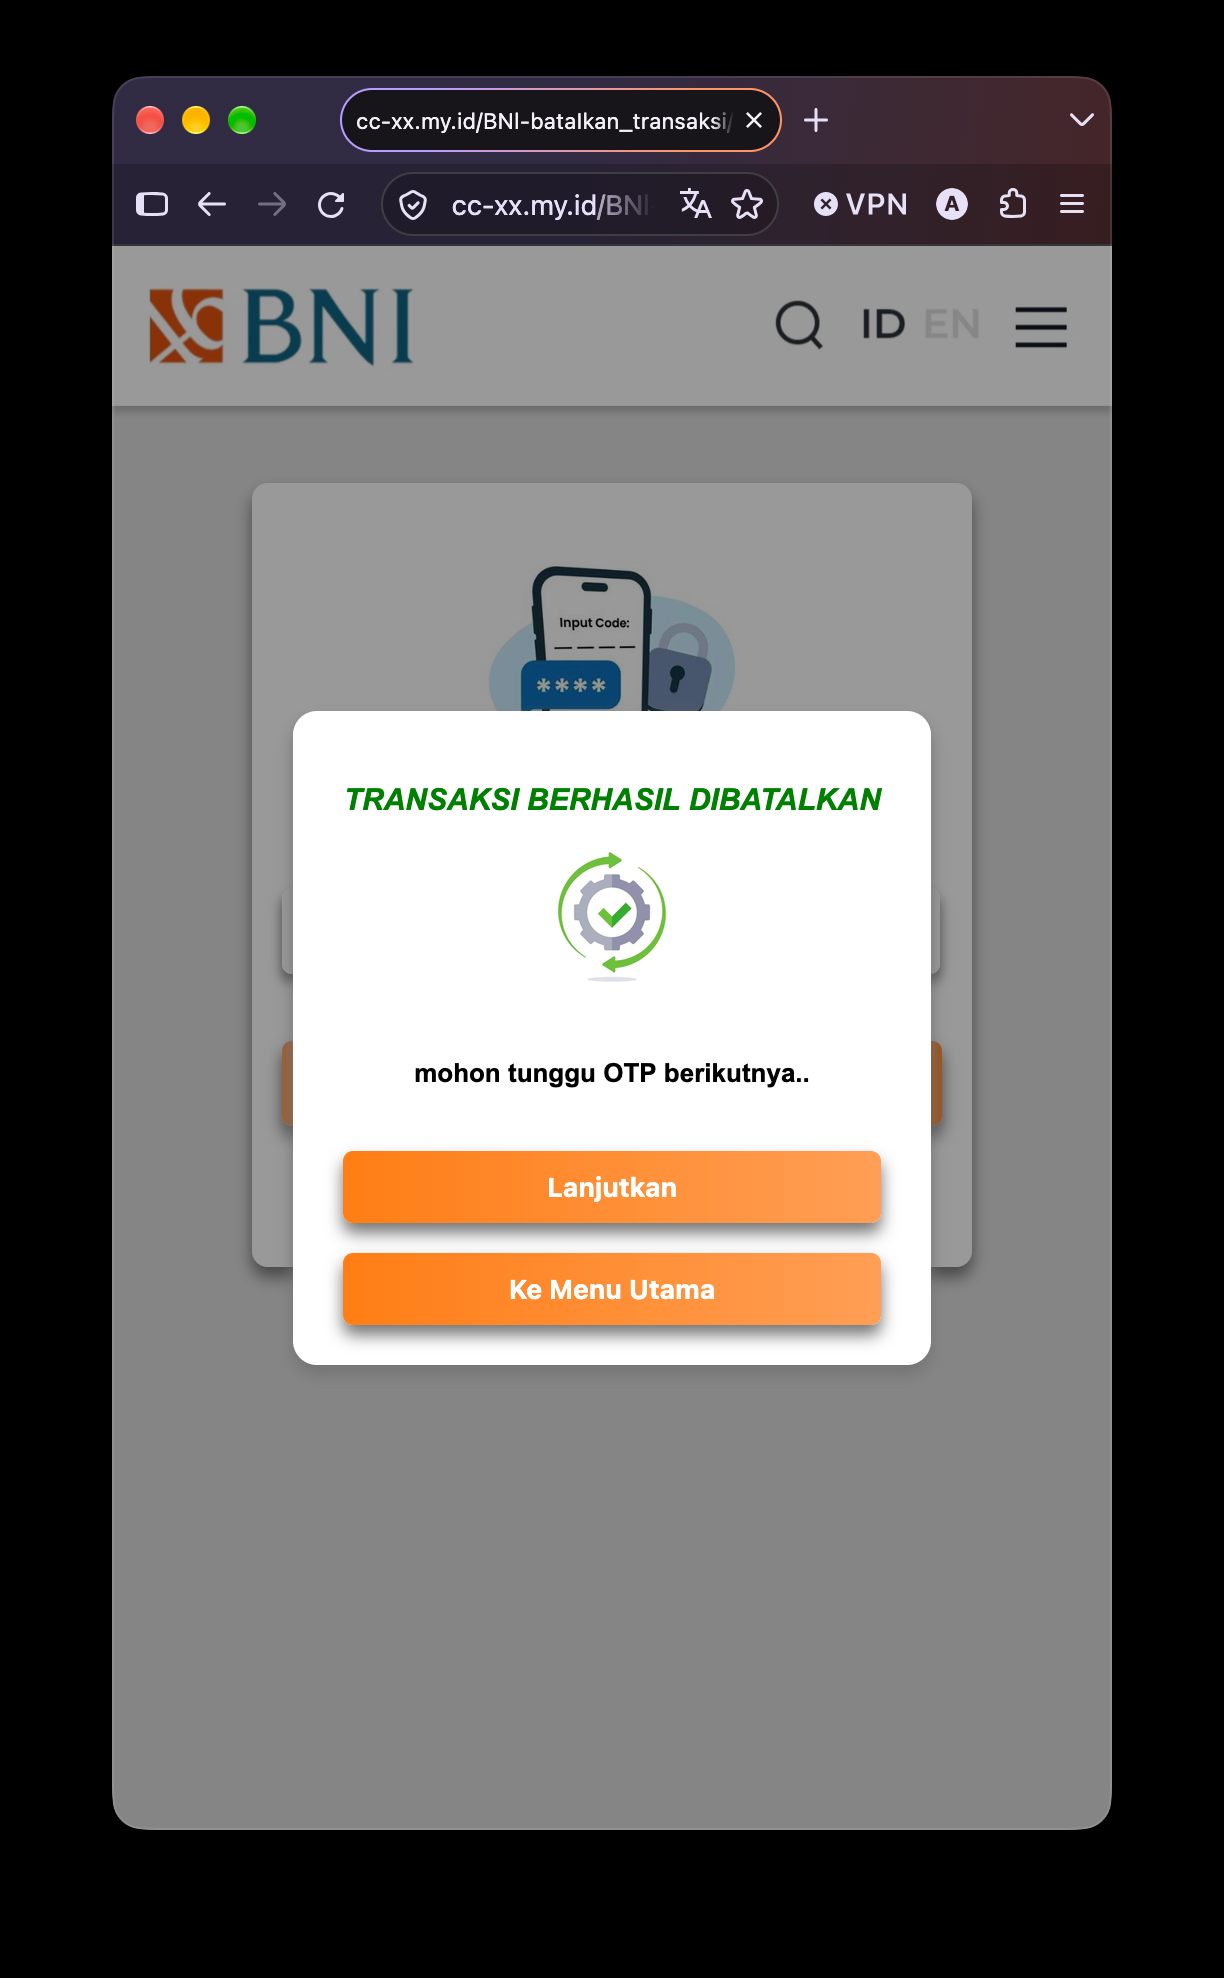

Langkah 5: halaman palsu Transaksi Berhasil Dibatalkan, mohon tunggu OTP berikutnya

Langkah 5: halaman "transaksi berhasil dibatalkan"


Temuan Vaksincom SiteIntel Phishing Analyzer: bukan cuma nasabah BNI

Situs ini kemudian dibedah dengan Vaksincom SiteIntel Phishing Analyzer, alat analisa situs phishing yang dikembangkan Vaksincom, saat situsnya masih aktif. Hasilnya menunjukkan kit penipuan ini jauh lebih luas dari sekadar "blokir kartu BNI".

  • Layar tiruan: 7 layar, dari halaman depan sampai "transaksi berhasil dibatalkan".
  • Data yang diincar: nomor kartu, masa berlaku, CVV, dan OTP.
  • Bank sasaran: 15 pilihan bank: BRI, BNI, Mandiri, BCA, Permata, Danamon, Mega, Panin, OCBC NISP, HSBC, Maybank, Allo Bank, CIMB Niaga, Digibank (DBS), dan "Lainnya".
  • Jalur khusus: halaman tersendiri untuk KlikBCA dan KlikBCA Bisnis.
  • Lembaga yang dicatut: Bank Indonesia, OJK, LPS.
  • Bahan daur ulang: banner promo SR025 BNI dan sisa judul "BNI Agen46 SPEKTA", program resmi BNI (BNI Experience).
  • Tujuan data: server penipu sendiri, bukan server bank mana pun.
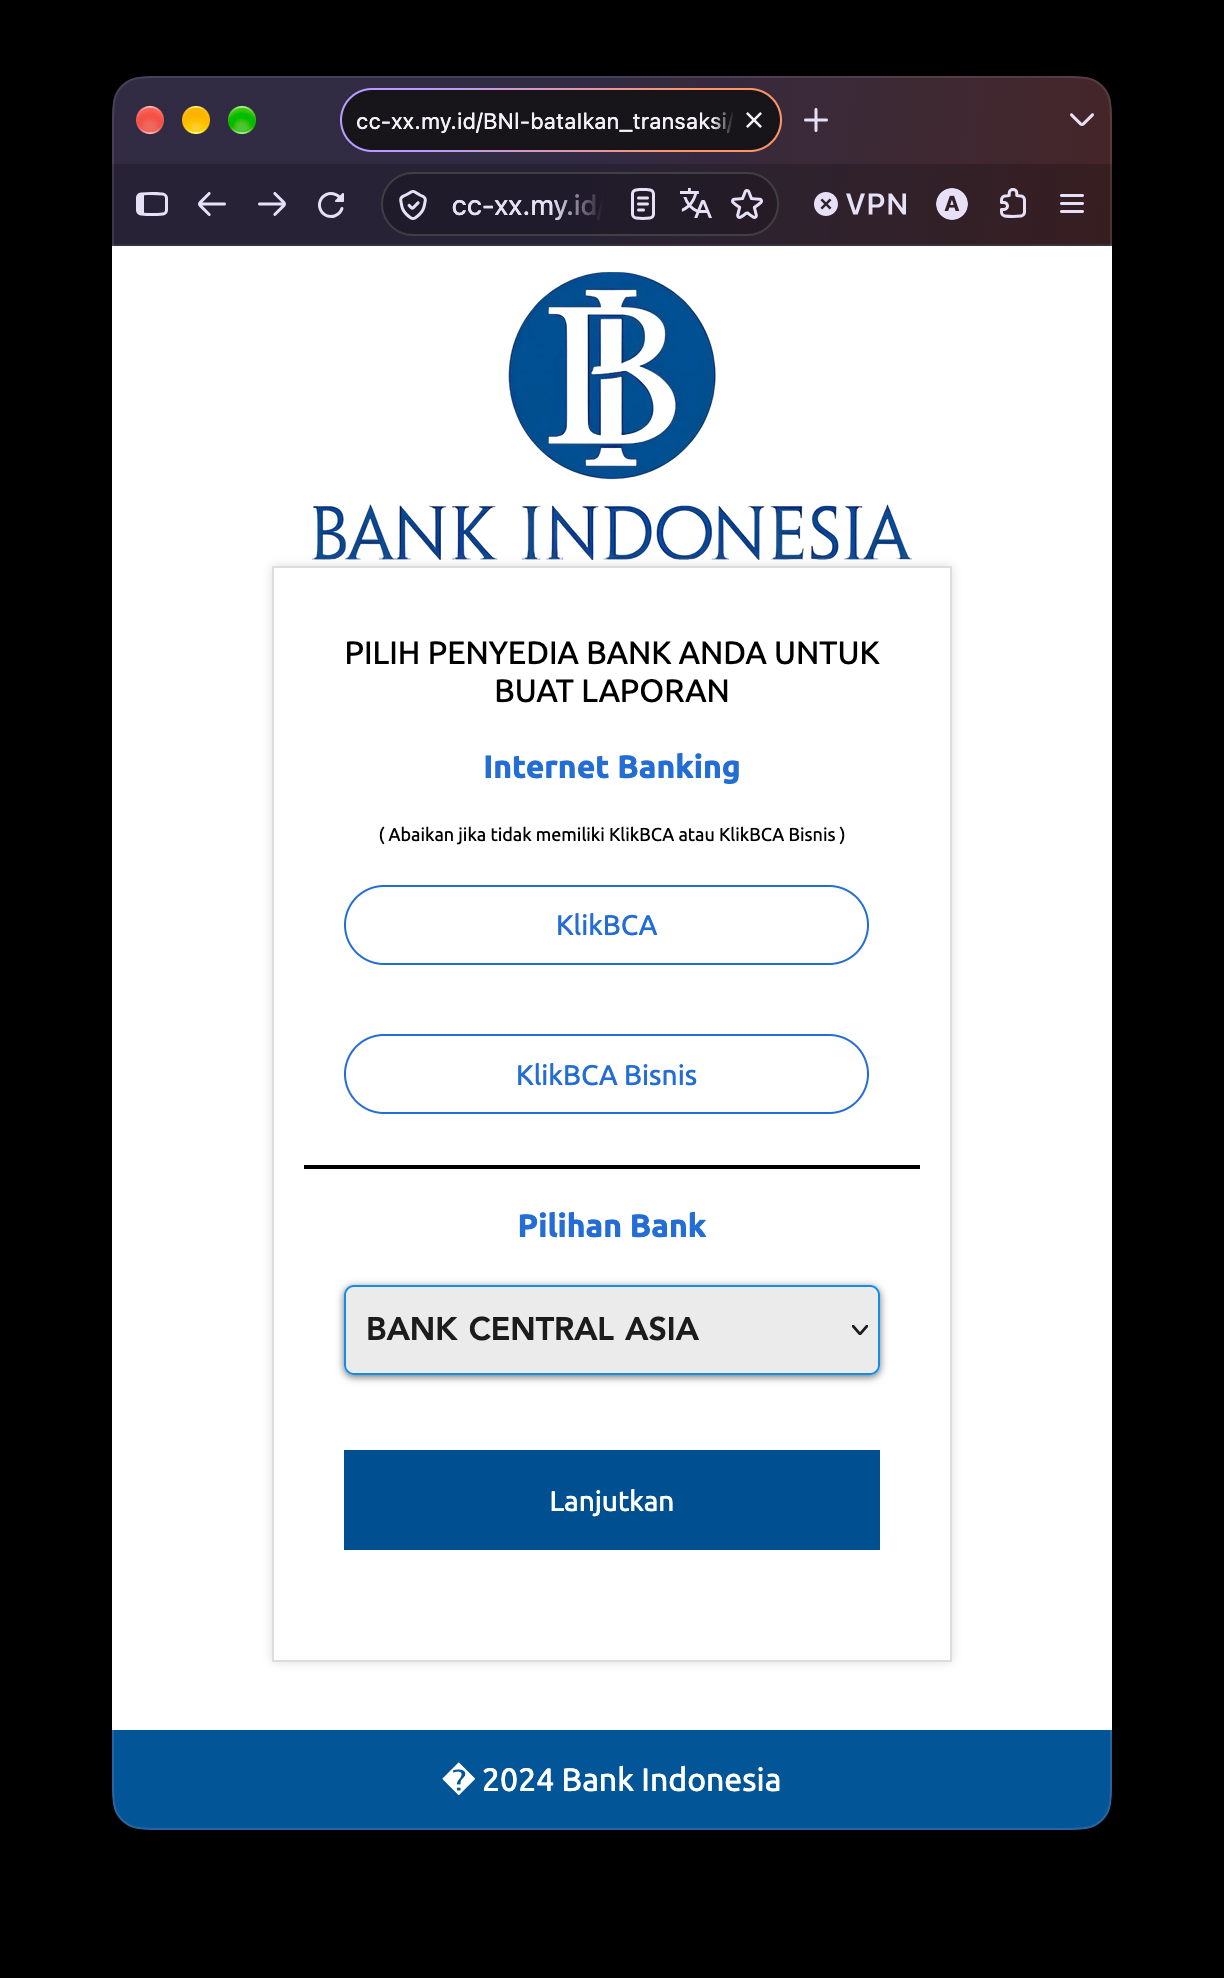

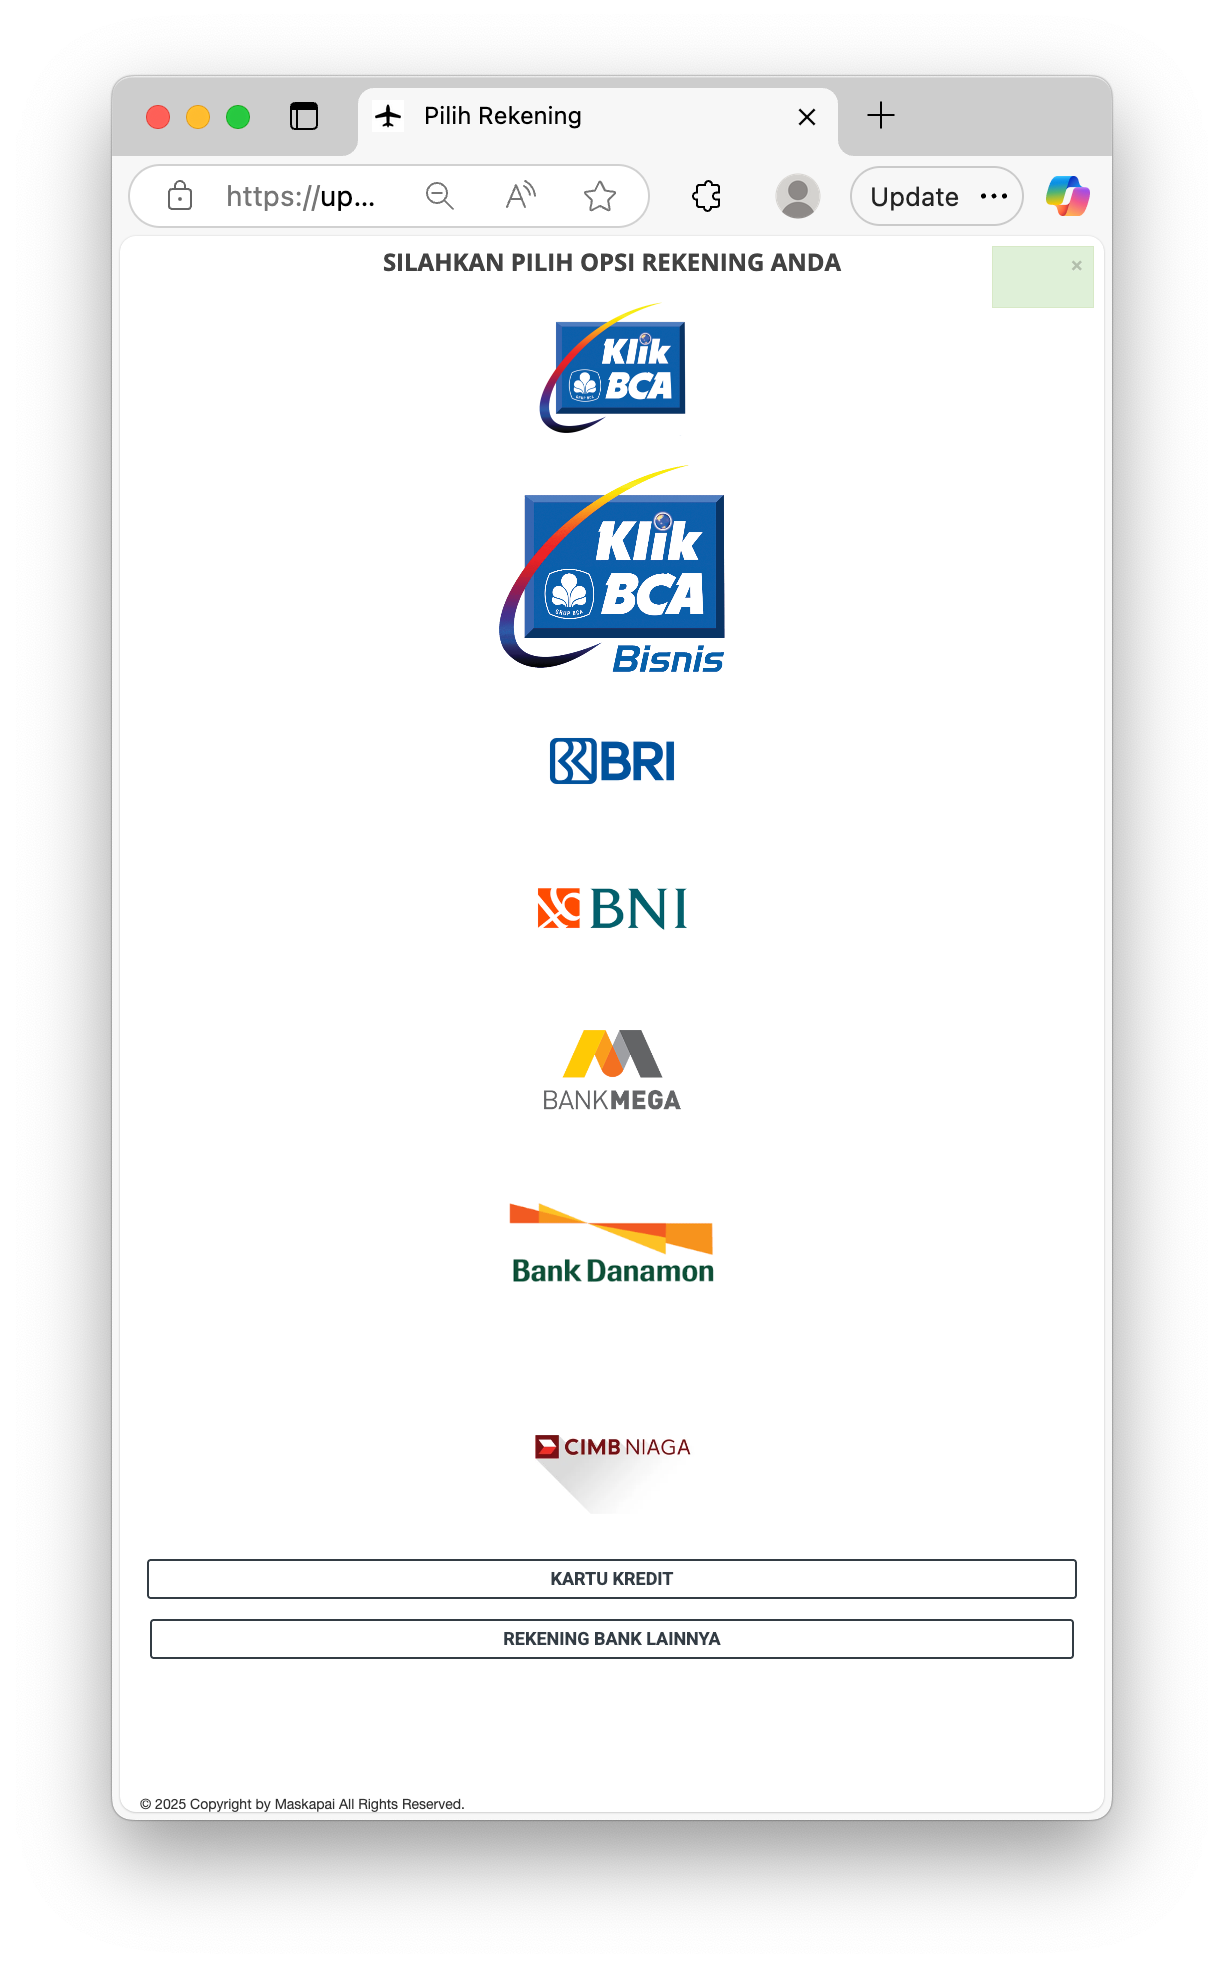
Halaman Bank Indonesia palsu untuk menu Laporkan ke Bank Lain, berisi pilihan KlikBCA dan daftar bank

Halaman Bank Indonesia palsu untuk menu "Laporkan ke Bank Lain"

Yang paling berani adalah menu "Laporkan ke Bank Lain". Menu ini membuka halaman berlogo Bank Indonesia, lalu korban diminta memilih bank. Artinya satu situs "BNI" ini sebenarnya dirancang untuk menjaring nasabah bank apa saja. Nasabah bank lain yang merasa "saya bukan nasabah BNI, jadi aman" sebaiknya berpikir dua kali.


Benang merah: penipu ini bukan pemain baru

Situs cc-xx.my.id didaftarkan pada 14 Oktober 2026 pukul 13.42 WIB. SMS palsu berisi link-nya masuk ke HP Vaksincom pukul 17.47 di hari yang sama. Jadi situs ini baru berumur sekitar empat jam ketika dipakai menipu. Pada 18 Oktober 2026 halaman penipuannya sudah hilang dari server, tetapi domainnya masih aktif dan bisa dipakai lagi kapan saja.

Pola seperti ini bisa disebut "domain sekali pakai": dibuat, dipakai menipu, lalu ditinggalkan sebelum sempat diblokir. Yang menarik, di dalam situs itu Vaksincom menemukan jejak dua situs penipuan lain yang lebih tua.

  • Oktober 2026 · cc-xx.my.id · tema "Batalkan Transaksi" BNI, menyasar 15 bank · halaman hilang, domain masih aktif.
  • Januari 2026 · jso-ksh.my.id · tema "Amankan UOB" · didaftarkan 21 Jan 2026, ditangguhkan 28 Jan 2026.
  • April 2025 · bb-lk.cfd · tema "Batalkan Pembelian" · sudah tidak ada.

Fakta yang ditemukan:

  • Halaman kartu di situs BNI palsu ini adalah salinan dari halaman di bb-lk.cfd yang aktif April 2025.
  • Halaman "bank lain" di situs BNI palsu ini masih menyimpan sisa halaman dari situs bertema UOB di jso-ksh.my.id.
  • Ketiga nama domain memakai pola yang sama: huruf acak, tanda hubung, huruf acak, dengan domain murah (.cfd dan .my.id).

Dugaan yang belum terbukti dan perlu dikonfirmasi penyidik:

  • Ketiga situs berasal dari satu "keluarga" kit, atau bahkan satu kelompok pelaku, yang beroperasi setidaknya 18 bulan, dari April 2025 sampai Oktober 2026.
  • Setiap kali diblokir, pelaku pindah ke domain dan penyedia hosting baru, dengan kit yang sudah siap pakai sebelum domain didaftarkan.
  • Kit ini tambal-sulam dari beberapa situs penipuan lain, sehingga ada indikasi kit tersebut beredar dan dipakai ulang.

Siapa pelakunya? Jujur saja, identitas pelaku tidak bisa dipastikan dari luar. Namun jejak-jejak di atas cukup untuk menjadi titik awal penyidikan. Data pendaftaran domain, akun hosting, nomor telepon penipu (0838-7040-xxxx, nomor lengkap sudah disiapkan untuk aparat), dan catatan transaksi Paper_id hanya bisa dibuka melalui permintaan resmi aparat penegak hukum kepada penyedia masing-masing. Kalau data dari beberapa penyedia ini beririsan, misalnya email, nomor HP atau cara pembayaran yang sama, itulah bukti kuat bahwa pelakunya satu.


Situs berumur jam pun bisa diblokir
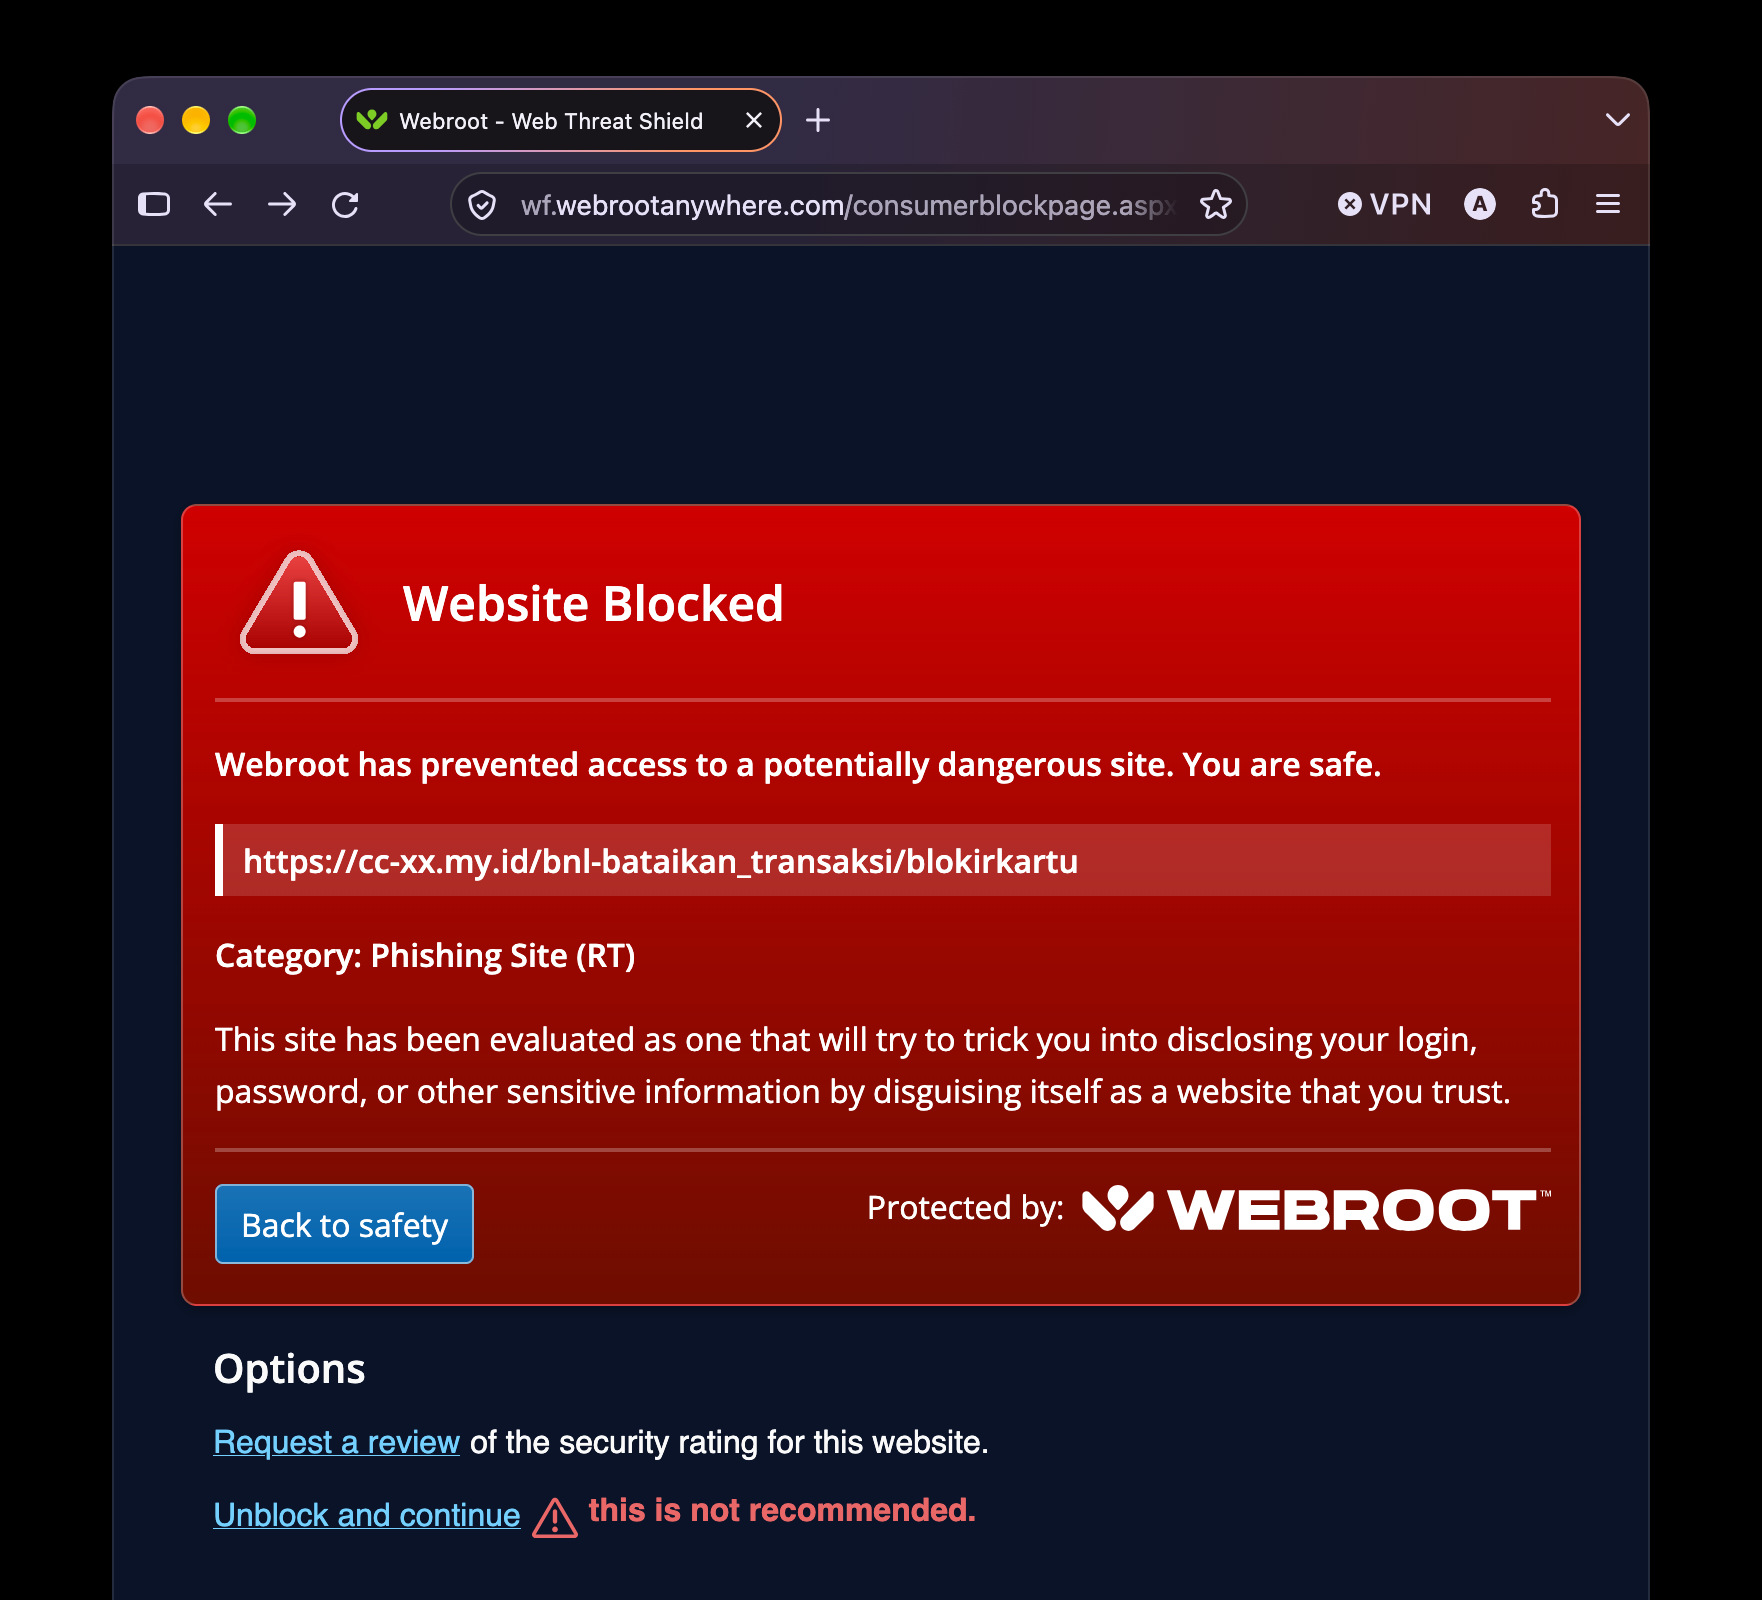

Webroot Web Threat Shield memblokir situs cc-xx.my.id sebagai Phishing Site

Webroot Web Threat Shield memblokir situs cc-xx.my.id sebagai Phishing Site

Ada kabar baiknya. Di komputer Vaksincom, situs ini langsung diblokir oleh Webroot Web Threat Shield dengan kategori "Phishing Site", sebelum satu data pun sempat diisi. Padahal umur situsnya baru hitungan jam.

Ini penting karena daftar blokir manual selalu kalah cepat dari domain baru. Ketika satu domain diblokir, sepuluh domain baru sudah menunggu. Mengandalkan "saya kenal alamat situs bank saya" juga tidak cukup, karena namanya bisa dibuat mirip dengan trik huruf kembar seperti BNl tadi.


Yang perlu dilakukan masyarakat

  1. Ingat, OTP adalah kode persetujuan transaksi. Tidak ada "OTP pembatalan". Siapa pun yang meminta OTP untuk "membatalkan" transaksi adalah penipu.
  2. BNI tidak pernah meminta informasi rahasia nasabah seperti PIN, password atau OTP dalam kondisi apa pun, dan tidak mengirim link verifikasi lewat SMS atau aplikasi pesan (CNBC Indonesia, 6 Mei 2026).
  3. Ada SMS transaksi yang tidak dikenal? Jangan klik link-nya. Periksa sendiri melalui aplikasi resmi atau hubungi BNI Call 1500046.
  4. Penelepon tahu nomor kartu Anda? Justru waspada. Itu tanda data Anda sudah bocor, bukan tanda ia petugas bank.
  5. Terlanjur mengisi data kartu di situs palsu? Segera blokir kartu melalui kanal resmi bank.
  6. Pasang proteksi web yang mampu memblokir situs phishing secara otomatis, termasuk yang baru dibuat.


Pekerjaan rumah bagi industri

Kasus ini juga menunjukkan bahwa pengamanan tidak bisa dibebankan kepada nasabah saja. Nama pengirim SMS yang bisa dipalsukan, domain yang bisa didaftarkan dan dipakai menipu dalam hitungan jam, dan data kartu kredit lengkap yang sudah di tangan penipu adalah masalah yang perlu dibenahi bersama oleh operator seluler, penyedia domain dan hosting, serta penerbit kartu.

Pertanyaannya bukan lagi apakah data kartu kita aman, tetapi apakah kita siap ketika penipu menelepon dengan data yang lengkap dan cerita yang meyakinkan.

Salam,
Alfons Tanujaya

📲 Jangan ketinggalan episode berikutnya. Rekaman lengkap telepon "CS BNI" ini sedang dibongkar episode demi episode dalam seri #NgerjainPenipu. Follow @alfonstan di Instagram untuk peringatan modus penipuan terbaru.


Untuk media

  • Seluruh tangkapan layar SMS dan situs berasal langsung dari perangkat Vaksincom pada 14 Oktober 2026. Kode OTP disensor dengan logo Vaksincom, dan nomor kartu pada form adalah data uji yang tidak valid.
  • Rekaman telepon penipu ditayangkan dalam seri Reel #NgerjainPenipu di Instagram @alfonstan.
  • Gambar boleh digunakan dengan mencantumkan sumber: Vaksincom.
  • Wawancara dan permintaan data tambahan: [email protected] · Instagram @alfonstan · @vaksincom.official


Sumber


Vaksincom Security Blog

Ilustrasi kartu kredit dan kode QRIS untuk artikel kartu kredit dibobol lewat DANA QR tanpa OTP
By Alfons Tanujaya • September 22, 2026
Transaksi "DANA QR" misterius muncul di tagihan kartu kredit, sebagian tanpa OTP. Vaksincom mengurai modusnya, dugaan sumber kebocoran, dan langkah korban.
By Alfons Tanujaya • September 20, 2026
Pada pertengahan September 2026, kelompok ekstorsi RansomHouse mempublikasikan Pertamina ke daftar korban mereka. Klaim insiden terjadi pada tanggal 21 Agustus 2026. Bukan korporat pusat, tapi anak usaha operasional Jejak dokumen dalam evidence pack yang dibagikan pelaku menunjuk pada unit operasional kilang, disinyalir mengarah ke PT Kilang Pertamina Internasional/KPI atau unit hulu gas PHE Jambi Merang dan bukan holding Pertamina secara keseluruhan. Ini konsisten dengan pola serangan rantai pasok ke BUMN energi, pelaku masuk melalui anak usaha atau unit operasional yang keamanan sibernya lebih lemah dan tidak setara dengan korporat induk. Temuan paling penting: ini bukan satu laptop yang dibobol Dari ribuan dokumen dan lebih dari 6 GB data yang bocor, menunjukkan bahwa data yang bocor ini berasal dari setidaknya 9 divisi dan dari 50 akun user yang berbeda dan tidak berhubungan secara operasional. Finance, Personalia/HR, Maintenance Planning & Support, Pipelines, Refinery Planning, Investigations (HSE), Cyber Security and Incidents, Monitoring & Risk Analysis, serta arsip dokumen konfidensial (NDA, Dana Pensiun). Pola ini secara teknis mustahil berasal dari satu laptop karyawan, satu orang tidak mungkin menjadi "pemilik" dokumen dari delapan divisi berbeda selama bertahun-tahun. Jadi kemungkinan besar kebocoran berasal dari file server atau network share terpusat yang diakses lintas-divisi seperti DFS namespace/shared drive kantor. Sejumlah akun generik seperti "Risk" (kemungkinan akun bersama Divisi Manajemen Risiko) dan referensi cache lama ke server file internal dengan hidden share administratif di rentang IP privat korporat konsisten dengan arsitektur file server kantor yang lazim di lingkungan BUMN energi. Vektor awal: belum terkonfirmasi Satu basis data OSINT publik mencatat bahwa domain pertamina.com pernah muncul dalam insiden kebocoran kredensial "FortiBleed" (CVE‑2022‑40684) serta aktivitas infostealer di sekitar domain itu. Namun setelah verifikasi lebih dalam perlu diluruskan bahwa sumber datanya adalah agregator pihak ketiga ( HudsonRock , ParanoidLab ) murni pemantauan permukaan serangan (attack surface) dari sumber terbuka, bukan investigasi forensik terhadap file yang bocor. Kesimpulan yang lebih tepat sehubungan dengan insiden ini adalah : vektor masuk pelaku belum bisa dipastikan dari sumber publik yang ada. CVE-2022-40684 sendiri adalah kerentanan nyata dan serius — bypass autentikasi kritis pada FortiOS/FortiProxy yang sudah dipatch Fortinet sejak Oktober 2022 dan aktif dieksploitasi sejak saat itu. Tetapi mengaitkannya langsung sebagai "penyebab" insiden kebocoran data ini tanpa bukti forensik langsung adalah kesimpulan yang terlalu jauh dan mungkin tidak berkaitan. Pihak ketiga yang ikut jadi korban Dari struktur data yang bocor, setidaknya ada empat kelompok pihak ketiga yang datanya ikut terekspos meski mereka tidak pernah memilih berhubungan langsung dengan sistem yang diretas: Peserta dana pensiun — satu berkas rekapitulasi kepesertaan aktif saja memuat sekitar 1.600-an baris data nama, tanggal lahir, dan nomor pekerja, termasuk kemungkinan pensiunan yang datanya sudah lama tidak mereka kontrol. Karyawan subjek laporan personalia — termasuk scan dokumen identitas pribadi, yang di banyak kasus serupa berujung jadi bahan pemalsuan identitas. Individu di perusahaan vendor/kontraktor yang menandatangani NDA dengan Pertamina — nama pribadi mereka kini beredar di paket bukti pelaku, padahal keputusan keamanan siber sepenuhnya di tangan Pertamina. Mitra riset dan vendor luar negeri — kontrak dengan sejumlah universitas negeri dan vendor asing ikut berada dalam paket data. UU PDP No. 27/2022 Pasal 46 mewajibkan pengendali data memberi tahu Subjek Data dan otoritas MAKSIMAL 3 X 24 jam setelah emngetahui kebocoran. Dalam hal ini pensiunan, karyawan dan vendor yang datanya ikut bocor. Hal ini perlu dilakukan karena data ini rentan dieksploitasi oleh penipu seperti : Penipuan memalsukan sebagai dana pensiun ke pensiunan yang umumnya tidak menyadari datanya bocor dan relatif mudah ditipu karena gaptek. Penyalahgunaan data indentitas baik untuk pembukaan rekening bodong, pinjol dan aktivitas jahat lainnya. Rekayasa sosial menggunakan data NDA yang bocor baik ke vendor maupun pihak terkait. Phishing tertarget ke bagian HR atau Finance menggunakan data dan nama asli. Pelajaran untuk perusahaan lain Segmentasi akses lintas-divisi. Temuan "50+ akun, 9+ divisi dalam satu bocoran" adalah alarm keras soal least privilege, audit siapa saja yang punya hak baca ke banyak network share sekaligus dan batasi seminimal mungkin. Segmentasi IT–OT wajib ada di fasilitas industri seperti kilang dokumen desain jaringan OT/DCS semestinya tidak pernah berada di server file yang sama dengan dokumen HR atau kontrak. Klasifikasi dan pemisahan data pihak ketiga data personalia, dokumen dana pensiun, dan NDA vendor idealnya disimpan dengan kontrol akses dan enkripsi terpisah dari dokumen operasional harian. Manajemen tambalan perangkat perimeter tetap prioritas , terlepas dari belum terkonfirmasinya vektor pada kasus ini kerentanan bertahun-tahun yang belum ditambal tetap jadi pintu masuk paling umum di industri. Jangan buru-buru menuduh satu CVE spesifik sebagai penyebab tanpa bukti forensik langsung kebiasaan ini merusak kredibilitas analisis dan bisa menyesatkan investigasi yang sedang berjalan.
By Alfons Tanujaya • August 13, 2026
Seorang warganet membagikan pengalamannya di media sosial: ia login WhatsApp di laptop miliknya sendiri, dan semula tidak ada yang aneh. Namun tak lama kemudian ia menemukan riwayat chat baru yang terkirim dari akunnya sendiri ke sejumlah nomor asing, berisi promosi judi online. Yang lebih janggal, pesan itu tidak bisa dihapus dengan opsi “Delete for Everyone”, dan sama sekali tidak muncul di riwayat WhatsApp pada ponselnya. Ia sudah mengaktifkan verifikasi dua langkah dan memeriksa Perangkat Tertaut, namun keduanya bersih — tidak ada perangkat asing yang tertaut ke akunnya. Kejadian ini pada awalnya terlihat seperti kasus pembajakan akun biasa. Namun penelusuran lebih lanjut mengarah ke penyebab yang berbeda dari dugaan umum selama ini, yaitu bukan linked device asing, melainkan ekstensi peramban (browser extension) yang terpasang di komputer korban sendiri. 131 Ekstensi Chrome Terbukti Membajak WhatsApp Web Perusahaan keamanan siber Socket.dev pada Oktober 2025 mempublikasikan riset yang mengungkap 131 ekstensi Chrome yang menyamar sebagai tools “CRM WhatsApp” atau “otomasi WhatsApp” untuk kebutuhan bisnis. Alih-alih sekadar membantu manajemen kontak, ekstensi-ekstensi ini terbukti menyuntikkan skrip langsung ke halaman web.whatsapp.com untuk mengirim pesan massal secara otomatis. Google kemudian menghapus seluruh ekstensi tersebut dari Chrome Web Store, namun tercatat lebih dari 20.000 pengguna aktif sempat terdampak sejak ekstensi-ekstensi ini beredar pada awal 2025. Secara teknis, ekstensi-ekstensi ini memanfaatkan fungsi internal yang dipakai WhatsApp Web sendiri untuk mengatur pengiriman pesan, dikombinasikan dengan Manifest V3 service worker agar pengiriman bisa tetap berjalan terjadwal di latar belakang. Nama-nama ekstensi ini sengaja dibuat menyerupai tools bisnis yang sah, dan mayoritas ternyata diterbitkan oleh publisher yang sama meski memakai nama dan tampilan berbeda-beda — mengindikasikan model reseller/white-label, bukan operasi satu pihak. Perlu digarisbawahi, kasus yang didokumentasikan Socket.dev ini berbasis di Brasil dan menyasar spam bisnis pada umumnya, bukan judi online secara spesifik. Namun teknik yang sama — ekstensi peramban yang menyusup ke sesi WhatsApp Web — sangat mungkin direplikasi oleh operator lain, termasuk untuk distribusi spam judi online di Indonesia, sebagaimana pola yang ditemukan pada kasus di atas. Kenapa Pesan Tidak Pernah Muncul di HP Pemilik Akun Sejak WhatsApp memperbarui sistem multi-device agar tidak lagi bergantung pada ponsel utama yang harus selalu aktif, Meta mengadopsi model yang dikenal sebagai client-fanout. Dalam model ini, setiap perangkat tertaut — termasuk WhatsApp Web atau Desktop — diperlakukan sebagai perangkat independen dengan kunci enkripsi end-to-end miliknya sendiri. Ketika sebuah pesan dikirim dari WhatsApp Web, aplikasi web itulah (disebut sebagai client) yang bertanggung jawab mengenkripsi dan “membagi” (fanout) paket pesan tersebut ke dua tujuan: perangkat penerima pesan, dan perangkat milik pengirim sendiri termasuk ponsel utama, sebagai salinan untuk keperluan sinkronisasi (self-sync). Di titik inilah celahnya. Karena proses enkripsi terjadi di tingkat client, server WhatsApp pada dasarnya hanya berfungsi sebagai perantara (relay) bagi paket data yang sudah terenkripsi, dan tidak dapat membaca isi maupun memverifikasi kelengkapan pengiriman tersebut. Ekstensi peramban yang jahat, karena menguasai penuh logika JavaScript pada halaman WhatsApp Web, dapat dengan sengaja hanya mengirimkan salinan pesan ke penerima spam, sembari memotong (bypass) proses pengiriman salinan ke ponsel pemilik akun. Hasilnya, server WhatsApp tetap memproses pesan tersebut sebagai pengiriman yang sah ke penerima, namun karena tidak ada salinan yang pernah dibuat untuk ponsel pemilik akun, pesan tersebut tidak akan pernah tercatat di riwayat chat pemilik akun. Siapa yang Memasang Ekstensi Semacam Ini Pengguna kerap tidak menyadari bahwa ekstensi CRM, WhatsApp Marketing, atau broadcast tool yang mereka unduh demi fitur otomatisasi sebenarnya membawa fungsi tersembunyi semacam ini. Ekstensi tetap berjalan normal untuk fungsi CRM yang dijanjikan, namun di balik layar turut memakai sesi WhatsApp Web milik pengguna untuk mengirim spam ke nomor acak. Pola ini juga tidak selalu melibatkan jaringan spam profesional. Kemungkinan lain yang perlu dipertimbangkan adalah pihak terdekat — pasangan atau anggota keluarga yang menggunakan komputer bersama, dan memasang ekstensi semacam ini dengan niat memantau percakapan, tanpa menyadari bahwa tools yang mereka pasang juga terhubung ke jaringan spam di baliknya. Pentingnya Diluruskan: Menghapus Sesi atau Mengganti PIN Tidak Cukup Pada kasus yang melibatkan ekstensi peramban seperti ini, menghapus sesi pada Perangkat Tertaut maupun mengganti PIN verifikasi dua langkah tidak banyak membantu, karena akar masalahnya bukan pada autentikasi akun WhatsApp, melainkan pada ekstensi yang tetap terpasang di peramban. Begitu pengguna login ulang WhatsApp Web pada peramban yang sama, ekstensi tersebut dapat langsung menyusup ke sesi baru yang terbentuk. Satu-satunya cara efektif untuk menghentikan penyalahgunaan ini adalah menghapus ekstensi bermasalah melalui chrome://extensions/, atau bila masih ragu, menghapus instalasi peramban tersebut secara total dan menggantinya dengan profil atau peramban yang bersih. Risiko ini juga tidak terbatas pada Google Chrome semata, karena seluruh peramban berbasis Chromium seperti Microsoft Edge, Brave, dan Opera mendukung instalasi ekstensi yang sama, dan berlaku di seluruh sistem operasi — Windows, macOS, maupun Linux — karena serangan ini bekerja di tingkat peramban, bukan di tingkat sistem operasi. Sebagai langkah pencegahan tambahan, pengguna WhatsApp disarankan untuk memeriksa daftar ekstensi yang terpasang di peramban secara berkala, terutama yang mengklaim sebagai tools CRM atau otomasi WhatsApp, serta menjaga agar ponsel tidak diakses maupun dipindai kode QR-nya oleh pihak lain tanpa sepengetahuan pemiliknya. Vaksincom akan terus memantau perkembangan modus ini dan membuka ruang bagi pengguna yang mengalami kejadian serupa untuk berbagi kronologi, guna memetakan pola penyalahgunaan secara lebih akurat.
By Alfons Tanujaya • July 27, 2026
Celah HermeticReader (CVE-2026-48294) menempel di ekstensi yang terpasang pada sekitar 329 juta browser. Sudah ditambal Adobe, tetapi belum tentu sudah sampai ke perangkat anda. Belakangan ini banyak sekali keluhan akun WhatsApp yang tiba-tiba dibatasi, logout sendiri, atau diblokir dengan pesan bahwa akun tersebut melanggar ketentuan layanan. Sebagian pemilik akun mengajukan tinjauan, akunnya pulih sebentar, lalu diblokir lagi dengan peringatan yang sama. Penyebab pemblokiran akun WhatsApp itu banyak dan tidak tunggal. Yang paling sering adalah broadcast berlebihan, penggunaan aplikasi WhatsApp tidak resmi (WhatsApp mod), pengiriman pesan ke nomor yang tidak menyimpan kontak anda dalam jumlah besar, serta laporan dari penerima pesan. Semua itu murni urusan kebijakan Meta. Namun ada satu jalur yang jarang sekali dibahas dan baru terungkap bulan ini: ekstensi browser. Sebuah celah keamanan di ekstensi Adobe Acrobat PDF untuk Chrome membuat sebuah situs jahat bisa membaca isi WhatsApp Web anda, bahkan berpotensi mengambil alih akun anda sepenuhnya. Celah ini diberi nama HermeticReader dan tercatat sebagai CVE-2026-48294. Kronologi singkat 30 April 2026 — Adobe mengumumkan integrasi Acrobat dengan WhatsApp Web, yang memungkinkan pengguna mengolah file PDF langsung dari WhatsApp Web. 3 Juni 2026 — Adobe merilis ekstensi versi 26.5.2.1 yang membawa mesin integrasi tersebut. Dalam waktu kurang dari 4 jam, tim riset Guardio Labs sudah menemukan rantai celahnya. Akhir pekan yang sama — Guardio melapor ke Adobe PSIRT. Adobe menerima laporan, memperbaiki, dan merilis versi tambalan 26.5.2.3 dalam satu akhir pekan. Ini respons yang sangat cepat dan patut diapresiasi. 17 Juni 2026 — CVE-2026-48294 dipublikasikan ke National Vulnerability Database (NVD) dengan skor CVSS 7,4. 22 Juli 2026 — Guardio Labs mempublikasikan rincian teknis lengkapnya, diikuti pemberitaan media keamanan siber internasional. Bagaimana celah ini bekerja Yang bermasalah bukan aplikasi Adobe Acrobat Reader di komputer anda, melainkan ekstensi Adobe Acrobat PDF di browser (ID ekstensi: efaidnbmnnnibpcajpcglclefindmkaj). Ini perlu ditegaskan supaya tidak salah sasaran. Rantai serangannya sederhana tetapi berlapis. Ekstensi Adobe menyediakan beberapa halaman internal yang boleh dimuat oleh situs mana pun sebagai iframe. Halaman-halaman itu membaca data JSON langsung dari URL, lalu meneruskannya ke service worker ekstensi. Celakanya, service worker tidak pernah memeriksa siapa pengirim pesan tersebut, dan tidak ada pembatasan kunci apa saja yang boleh ditulis ke penyimpanan lokal ekstensi. Akibatnya, situs jahat bisa menulis flag ke penyimpanan ekstensi untuk mengaktifkan Hermes, yaitu mesin integrasi Acrobat dengan WhatsApp Web yang secara default tidak aktif. Setelah Hermes aktif, penyerang tinggal menebak nomor tab WhatsApp Web (karena Chrome memberi nomor tab secara berurutan) lalu mengirim perintah ke tab tersebut. Yang membuat celah ini serius adalah perintah-perintah yang tersedia setelah Hermes aktif. Perintah tersebut memungkinkan penyisipan HTML dan pemanggilan method apa pun pada elemen halaman WhatsApp Web tanpa daftar izin. Dari situ, peneliti mendemonstrasikan dua hal: Eksfiltrasi data. Peneliti menyisipkan form tersembunyi ke halaman WhatsApp Web, memindahkan seluruh isi halaman yang sedang tampil ke dalam form itu, lalu mengirimkannya ke server penyerang. Yang keluar adalah daftar chat, nama kontak, nama profil, dan teks percakapan yang sedang terbuka — dalam bentuk teks terbaca, bukan terenkripsi. Penukaran QR login. Peneliti juga menunjukkan bahwa QR code untuk menautkan perangkat di WhatsApp Web bisa ditukar dengan QR milik penyerang. Bila pengguna men-scan QR palsu itu saat menautkan perangkat, sesi penyerang yang justru terpasang ke akun korban. Inilah yang disebut pengambilalihan akun penuh. Yang perlu digarisbawahi Serangan ini tidak memerlukan malware, tidak memerlukan password anda, tidak mencuri cookie sesi, dan bukan celah di WhatsApp. Penyerang juga tidak perlu akun Adobe. Syaratnya cuma satu: anda membuka halaman web milik penyerang sementara ekstensi versi rentan terpasang. Catatan penting Peramban yang rentan adalah Chrome dan turunan Chromium. Jadi Microsoft Edge juga rentan terhadap eksploitasi ini karena menggunakan mesin Chromium yang sama dan mendukung ekstensi Chrome. Jika tidak membutuhkan ekstensi Adobe Acrobat, uninstall saja. Hindari menginstal ekstensi apa pun yang tidak benar-benar diperlukan di browser. Logikanya sederhana: makin sedikit aplikasi dan ekstensi terinstal, makin sedikit pintu masuk yang harus anda jaga. Jika membutuhkan akses WhatsApp di perangkat lain, prioritaskan aplikasi resmi non-browser: WhatsApp for Windows atau WhatsApp for Mac. Dengan begitu WhatsApp anda tidak ikut terdampak celah keamanan aplikasi lain yang kebetulan menumpang di browser yang sama. Bahaya jika WhatsApp Web anda diambil alih Peretas bisa bertindak seolah-olah anda: membaca chat, membalas pesan, mengirim file, dan melanjutkan percakapan yang sudah terbuka untuk menipu kontak anda. Informasi percakapan pribadi, grup, nama kontak, nomor telepon, foto profil, file media, dokumen, data kerja, informasi bisnis, negosiasi invoice, dan informasi sensitif lain bisa diakses oleh peretas. Mengirimkan file berbahaya ke kontak dan grup WhatsApp anda. Melakukan social engineering yang jauh lebih efektif, karena pesan datang dari nomor anda yang sudah dikenal — bukan dalam bentuk pemalsuan foto profil dengan nomor yang berbeda. Inilah yang membuat penipuan model ini sangat sulit dideteksi korban. Mengambil alih akun lain yang menggunakan WhatsApp sebagai sarana verifikasi. Kode OTP yang masuk ke WhatsApp ikut terbaca. Antisipasi / apa yang harus dilakukan Buka [Settings] > [Linked Devices] untuk memastikan hanya perangkat yang anda kenal yang bisa membuka dan mengakses WhatsApp. Jika ada perangkat yang tidak dikenal, segera putuskan. Lakukan ini secara rutin, bukan sekali saja. Pastikan anda disiplin melakukan update OS, aplikasi, dan ekstensi. Untuk ekstensi Adobe Acrobat PDF, yang rentan adalah versi 26.5.2.2 dan sebelumnya; versi aman adalah 26.5.2.3 ke atas. Periksa lewat chrome://extensions atau edge://extensions. Usahakan menggunakan browser khusus yang terpisah untuk WhatsApp Web, atau lebih baik lagi gunakan aplikasi WhatsApp resmi untuk OS yang anda gunakan. Untuk organisasi: lakukan inventarisasi ekstensi browser yang terpasang di lingkungan kerja. Ekstensi dengan izin akses ke seluruh situs perlu diprioritaskan untuk ditinjau, dan ekstensi yang tidak dikelola sebaiknya dibatasi lewat kebijakan grup. Catatan Vaksincom: soal gelombang pemblokiran akun WhatsApp Banyak yang bertanya apakah gelombang pemblokiran akun WhatsApp belakangan ini disebabkan oleh celah Adobe Acrobat ini. Vaksincom perlu bersikap jujur: sampai artikel ini ditulis, kaitan sebab-akibat itu belum terbukti. Ada dua alasan. Pertama, dari sisi waktu, jendela kerentanan yang benar-benar terbuka hanya berlangsung beberapa hari di awal Juni 2026 sebelum Adobe menambalnya, sementara gelombang keluhan pemblokiran ramai terjadi jauh setelah itu. Kedua, Guardio Labs selaku penemu celah menyatakan tidak menemukan indikasi eksploitasi aktif di lapangan sebelum tambalan dirilis. Meski begitu, tambalan yang tersedia tidak sama dengan tambalan yang sudah sampai ke semua perangkat. Chrome memang memperbarui ekstensi secara otomatis di latar belakang, tetapi perangkat yang jarang dinyalakan atau browser yang versinya dikunci oleh kebijakan IT perusahaan bisa saja tertinggal. Karena itu pemeriksaan versi tetap wajib dilakukan. Kesimpulannya: perlakukan dua hal ini sebagai isu terpisah. Celah HermeticReader adalah risiko nyata yang harus ditutup. Gelombang pemblokiran akun WhatsApp adalah persoalan tersendiri yang penyebabnya paling mungkin adalah penegakan kebijakan anti-spam Meta. Bila anda mengalami pemblokiran berulang, periksa dulu pola pengiriman pesan dan aplikasi WhatsApp yang anda gunakan. Pelajaran yang lebih besar Celah ini tidak lahir dari teknik eksploitasi yang canggih. Ia lahir dari sekumpulan jalan pintas biasa di bagian yang jarang diperiksa orang: cara komponen ekstensi saling berkirim pesan, cara data disimpan, dan cara flag fitur dievaluasi. Masing-masing tampak wajar bila dilihat sendiri-sendiri, tetapi ketika digabung menjadi rantai yang berbahaya. Pertanyaan yang layak diajukan setiap pengguna: berapa banyak ekstensi 'biasa saja' dengan izin besar yang anda percayai, semata-mata karena belum pernah ada alasan untuk memeriksanya? salam, Alfons Tanujaya
By Alfons Tanujaya • March 5, 2026
Banyak analis global menyebut data sebagai “the new oil”. Bukan tanpa alasan. Di era digital, data telah menjadi komoditas ekonomi paling strategis di muka bumi. Namun sering muncul pertanyaan sederhana: jika data begitu berharga, mengapa kita yang memiliki banyak data di komputer atau ponsel tidak otomatis menjadi kaya? Jawabannya sederhana. Memiliki data tidak sama dengan mampu mengolahnya. Ini ibarat seseorang memiliki tanah yang mengandung minyak bumi. Ia tidak serta-merta menjadi kaya raya. Minyak itu harus dieksplorasi, dibor, dimurnikan, lalu didistribusikan sebelum memiliki nilai ekonomi. Data pun demikian. Di tangan pihak yang mampu mengolahnya dengan teknologi dan analitik yang tepat, data berubah menjadi nilai ekonomi luar biasa. Perusahaan teknologi global seperti Meta, Microsoft, Alphabet Inc., Amazon, TikTok, hingga platform digital nasional seperti Tokopedia dan Gojek memanfaatkan data untuk menciptakan layanan yang semakin presisi dan bernilai tinggi. Dalam bentuk yang lebih kompleks, kumpulan data dalam skala besar (big data) yang diolah dengan kecerdasan buatan telah menjadi fondasi perkembangan Artificial Intelligence (AI). Data kini bukan hanya mendukung layanan digital, tetapi menjadi “tambang emas” bagi inovasi generasi berikutnya. Namun, di tangan yang tidak memahami cara mengelola dan melindunginya, data justru bisa menjadi beban — bahkan menjadi sumber bencana. Pengelolaan Data: Antara Berkah dan Amanah Karena data sangat bernilai, ia juga sangat rentan disalahgunakan. Data kependudukan, data pelanggan, rekam medis, data transaksi keuangan — semuanya memiliki konsekuensi serius jika bocor. Pengelolaan data bukan lagi sekadar praktik teknis, tetapi kewajiban hukum. Sejak disahkannya Undang-Undang Perlindungan Data Pribadi, setiap pengendali dan pemroses data di Indonesia memiliki tanggung jawab yang jelas, termasuk kewajiban menjaga keamanan dan kerahasiaan data. Kunci pengelolaan data sebenarnya sederhana: disiplin menjalankan standar . Standar internasional seperti ISO/IEC 27001 memberikan kerangka kerja sistem manajemen keamanan informasi. Di sektor kesehatan terdapat HIPAA, dan di sektor pembayaran ada PCI DSS. Namun penting dipahami: standar bukanlah jaminan kebal bocor. Sertifikasi bukan tameng sakti. Yang melindungi data bukanlah kertas sertifikat, melainkan praktik pengendalian risiko yang dijalankan secara konsisten dan berkelanjutan. Mengelola data ibarat pernikahan. Sekali Anda berkomitmen mengelola data, Anda terikat untuk menjaganya selama data itu masih ada dan digunakan. Ini bukan komitmen sesaat. Ia juga seperti diet. Semua orang tahu teorinya, tetapi konsistensi jangka panjanglah yang menentukan hasil. Banyak organisasi awalnya disiplin, namun seiring waktu standar dilonggarkan, pengawasan melemah, dan kebiasaan lama kembali muncul. Di titik inilah risiko kebocoran meningkat. Perbedaan besar terletak pada cara memandang data: apakah sebagai “berkah” untuk dimonetisasi sebesar-besarnya, atau sebagai “amanah” yang harus dijaga sebaik mungkin? Data Bocor dan Ban Bocor Jika ban kendaraan bocor, kita bisa menambalnya dan masalah selesai. Tetapi data tidak demikian. Ada prinsip yang sering disebut dalam dunia siber: Once on the internet, always on the internet. Data mungkin bisa dihapus dari sumber aslinya, tetapi jika sudah disalin dan didistribusikan pihak lain, kita tidak lagi memiliki kendali penuh atasnya. Sekali data pribadi bocor dan beredar, dampaknya bisa bertahun-tahun. Data kependudukan yang tersebar dapat digunakan untuk: registrasi kartu prabayar secara ilegal pembukaan rekening penampung dana kejahatan rekayasa sosial untuk mengambil alih akun digital penipuan berbasis identitas Inilah sebabnya model autentikasi global mulai bergeser. Sistem yang dulu hanya mengandalkan “apa yang Anda tahu” (misalnya NIK, tanggal lahir) kini beralih ke kombinasi “apa yang Anda miliki” (device, OTP) dan “siapa Anda” (biometrik). Kebocoran data mengubah paradigma keamanan secara fundamental. Tanggung Jawab Hukum dan Etika Di era regulasi modern, kegagalan melindungi data bukan sekadar persoalan reputasi. Di bawah UU Perlindungan Data Pribadi, pengendali data dapat dikenakan sanksi administratif, denda, hingga pidana jika terbukti lalai. Namun konsekuensi terberat justru ditanggung oleh pemilik data. Pengelola data mungkin hanya mengalami reputasi yang tercoreng. Pemilik data bisa kehilangan tabungan, identitas, bahkan masa depan finansialnya. Karena itu, pengelolaan data bukan hanya kewajiban teknis, tetapi juga tanggung jawab moral. Melindungi Aset Digital Masyarakat perlu memahami bahwa data digital — kredensial akun, email, akses mobile banking — adalah aset ekonomi. Beberapa langkah dasar yang perlu dilakukan: Gunakan autentikasi dua faktor. Jangan membagikan OTP kepada siapa pun. Waspadai rekayasa sosial yang mengatasnamakan aparat, petugas pajak, atau bank. Gunakan kata sandi unik untuk setiap layanan. Segera ganti kredensial jika ada indikasi kebocoran. Bagi pengelola data, komitmen harus lebih tinggi: Terapkan kontrol akses berbasis kebutuhan. Enkripsi data sensitif. Audit keamanan secara berkala. Lakukan pelatihan kesadaran keamanan bagi karyawan. Siapkan rencana respons insiden. Dan yang paling penting: pahami bahwa keamanan bukan kondisi statis. Ancaman terus berkembang. Hari ini aman bukan berarti besok tetap aman. Penutup Di era digital, data bukan sekadar aset ekonomi. Ia adalah amanah. Nilainya bisa menjadi emas digital yang menciptakan inovasi dan kemakmuran. Tetapi jika lalai dikelola, ia berubah menjadi sumber kerugian yang luas dan berkepanjangan. Pertanyaannya bukan lagi apakah data itu berharga. Pertanyaannya adalah: apakah kita cukup disiplin dan bertanggung jawab untuk menjaganya? Karena dalam dunia digital, kepercayaan dibangun dari keamanan. Dan keamanan lahir dari komitmen yang tidak pernah berhenti.
Duet Maut Call Center Palsu dan trf VA bobol internet banking
By Alfons Tanujaya • July 21, 2025
Duet Maut Call Center Palsu dan trf VA bobol internet banking
Artikel Lainnya