7 dari 10 Server PHP Indonesia Tak Bisa Ditambal
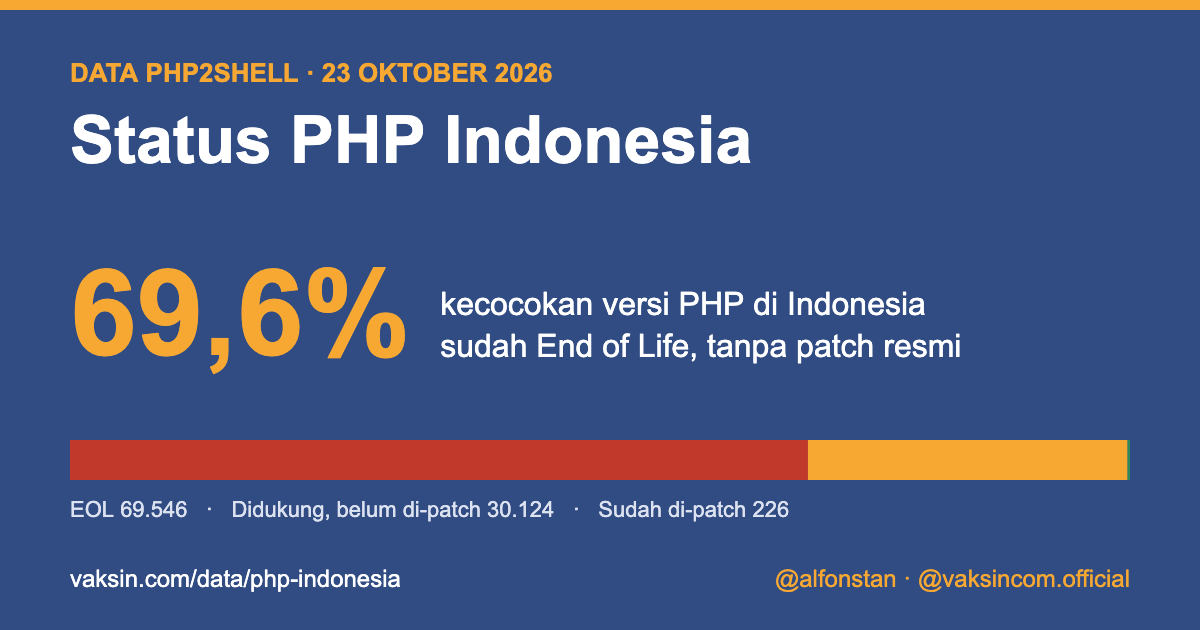
Data 23 Oktober 2026: 69,6% versi PHP di server Indonesia sudah End of Life dan tidak punya patch resmi untuk PHP2Shell. Pemerintah dan perusahaan paling berat.
Setelah celah PHP2Shell diumumkan, pertanyaan yang paling sering saya terima sederhana: seberapa banyak server di Indonesia yang terdampak? Untuk menjawabnya, Vaksincom memetakan versi PHP yang terlihat dari internet pada server di Indonesia per 23 Oktober 2026. Hasilnya tidak menggembirakan.
Angka utama
- 89.193 host PHP terdeteksi di Indonesia.
- 69,6% kecocokan versi memakai PHP yang sudah End of Life (5.x sampai 8.1). Untuk versi ini tidak ada patch resmi PHP2Shell.
- 30.124 kecocokan memakai versi yang masih didukung, tetapi belum di-patch.
- Hanya 226 kecocokan, atau 0,2%, yang sudah di versi perbaikan.
Pemerintah dan perusahaan paling berat
Pada domain .go.id dan .co.id, 96,7% versi PHP yang terbaca sudah End of Life. Versi terbanyak di keduanya adalah PHP 5.6.40, yang dukungan keamanannya berhenti pada 31 Desember 2018. Di perguruan tinggi (.ac.id) porsinya 88,7%, dan di sekolah (.sch.id) 69,9%.
Masalahnya bukan sekadar mengganti versi. Aplikasi lama sering tidak kompatibel dengan PHP 8 dan harus ditulis ulang. Itulah sebabnya banyak instansi memilih menutup layanan dulu.
Waspadai PHP 8.2.12
Versi tunggal yang paling banyak terlihat adalah PHP 8.2.12, dengan 8.988 kecocokan. Versi ini sama dengan PHP di installer XAMPP terbaru, sehingga kemungkinan banyak server dipasang memakai XAMPP, paket yang dibuat untuk pengembangan, bukan untuk server produksi yang terbuka ke internet. Versi ini rentan dan perlu segera di-update ke 8.2.35.
Apa yang harus dilakukan
- Cek versi PHP di semua server, termasuk server intranet yang tidak terlihat dari internet.
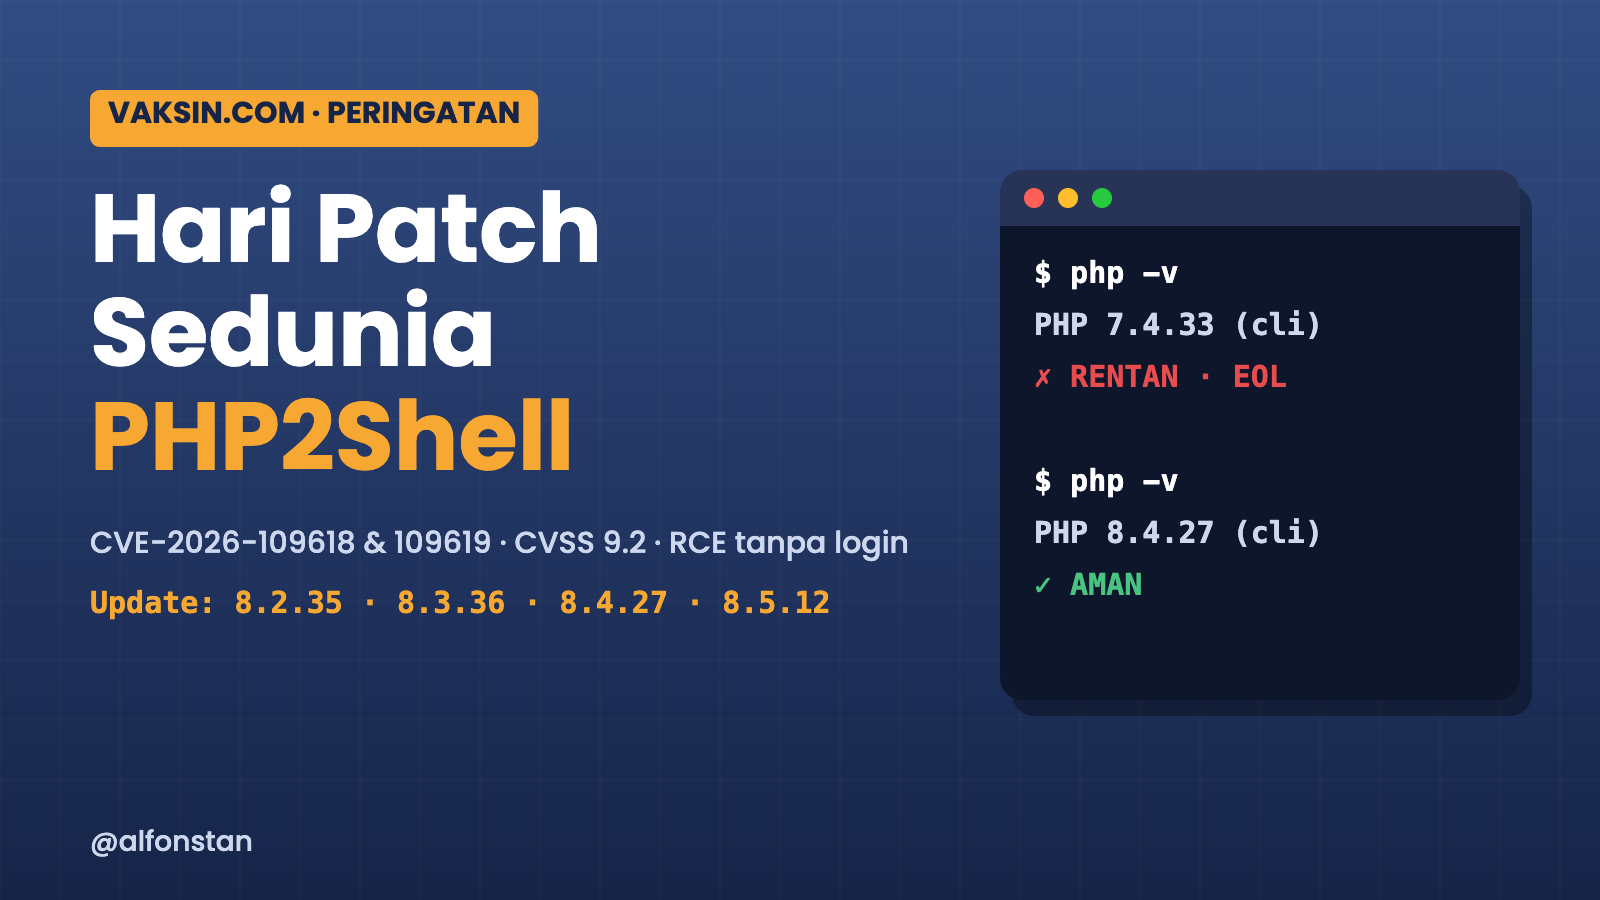
- PHP 8.2 sampai 8.5: update ke 8.2.35, 8.3.36, 8.4.27 atau 8.5.12.
- PHP 5.x sampai 8.1: rencanakan migrasi. Sementara itu pastikan distro atau vendor memberi backport patch, dan batasi akses dengan WAF atau VPN.
- Sembunyikan versi PHP dengan expose_php = Off. Ini tidak menutup celah, tetapi mempersulit pemindaian massal.
- Pantau log dan segmentasi jaringan, supaya satu server yang jebol tidak membuka jalan ke server lain.
Data lengkap per sektor, per versi, dan metodologinya ada di halaman Status PHP Indonesia. Penjelasan teknis celahnya ada di artikel Hari Patch Sedunia. Daftar instansi yang rentan tidak saya publikasikan; temuan diteruskan ke pemiliknya.
salam,
Alfons Tanujaya
Vaksincom Security Blog