Kunci CA eMudhra Bocor, Internet Banking Terancam
Delapan kunci privat CA eMudhra ternyata bernilai di bawah 256 dan bisa dihitung ulang siapa saja. Situs internet banking palsu bisa tampil lengkap dengan gembok. Segera update perangkat Anda.

Stempel HTTPS Bisa Dipalsukan Siapa Saja: Segera Update Perangkat Anda
Gambar gembok di alamat situs peramban selama ini memberi jaminan bahwa koneksi internet banking aman. Pekan ini kunci gembok tersebut sempat berlubang dan kami ingin pengguna internet di Indonesia memahami apa yang terjadi serta apa yang harus dilakukan.
Delapan kunci privat rahasia yang dipakai sertifikat intermediate CA dari eMudhra, perusahaan Certificate Authority (CA) asal India, dinyatakan terkompromi. Sertifikat tersebut dipercaya oleh Mozilla, Microsoft, Apple dan Google (Chrome root store). Kasus ini dilaporkan seorang peneliti bernama Wayne kepada para pengelola root store pada 17 Oktober 2026.
Yang membuat kasus ini luar biasa: kuncinya tidak dicuri dari server eMudhra. Kuncinya lemah sejak dibuat, sehingga siapa pun bisa menghitungnya kembali hanya dari public key (kunci publik) yang tercantum di sertifikat, yang memang dibagikan secara terbuka. Ini bukan peretasan canggih, melainkan kesalahan dasar dalam proses pembuatan kunci. Tapi dampaknya sangat sistemik dan harus diwaspadai.
Apa yang terjadi, dalam bahasa sederhana
HTTPS atau HTTP Secure adalah sistem yang mengamankan koneksi internet termasuk semua transaksi penting seperti pengiriman informasi akun, kredensial dan informasi penting lainnya. Umpamakan sertifikat HTTPS sebagai KTP situs. CA adalah kantor yang berwenang menerbitkan KTP itu. Peramban dan HP Anda percaya pada kantor tersebut, sehingga percaya juga pada setiap KTP yang diterbitkannya.
Dalam kasus eMudhra, stempel dan tanda tangan resmi kantor itu bocor dan bisa ditiru. Penyebabnya, kunci privat untuk membubuhkan stempel itu tidak dibuat dengan benar.
Seperti apa kunci yang lemah itu?
Kunci jenis P-384 yang dipakai eMudhra seharusnya berupa angka acak sepanjang 384 bit. Peneliti Scott Helme memberi contoh kunci normal dalam bentuk heksadesimal seperti ini:
48ac06790886c80c48d31691fd4c0fe9ce3207f9807f2fe571d6e4ec426d78644298fc53df2b92566970e757ac998c34
Jumlah kemungkinannya 2384, atau sekitar 3,9 × 10115: angka 39 yang diikuti 114 angka nol. Angka ini jauh lebih banyak daripada jumlah atom di alam semesta teramati, yang diperkirakan Live Science sekitar 1082. Tidak ada komputer di dunia saat ini yang sanggup menebaknya secara paksa (brute force).
Sekarang bandingkan dengan salah satu kunci milik eMudhra, yaitu untuk sertifikat EM OV TLS CA - G3C:
000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000004
Nilai kunci privatnya adalah 4 (0x04 dalam heksadesimal), akibat bug pada proses pembuatan kunci (key generation). Kedelapan kunci yang bermasalah semuanya bernilai di bawah 256. Nilai lainnya antara lain 56, 66, 115, 155, 156, 230, dan 237.
Agar mudah dibayangkan: kunci yang seharusnya sangat rumit ternyata lebih mudah ditebak daripada PIN ATM 3 digit. Penyerang cukup mencoba angka 1, 2, 3, dan seterusnya sampai paling banyak 255 kali untuk membobol kunci ini. Scott Helme memulihkan semua kunci dalam waktu kurang dari satu detik. Peneliti Mozilla bahkan menguji agen AI dengan perintah sederhana, dan kuncinya berhasil dipulihkan pada percobaan pertama.
Menurut eMudhra, penyebabnya adalah cacat pada script saat pembuatan kunci pada 30 April 2025. Pasangan kunci lemah ikut terbuat, lalu terpakai karena labelnya mirip dengan kunci yang benar. Mozilla juga mencatat beberapa orang sudah berhasil menghitung ulang kunci ini secara mandiri, dan sebagian mengungkapkannya ke publik.
Apakah sudah ada korban?
Sampai rilis ini dibuat, belum ada bukti eksploitasi. Google menyatakan tidak ada sertifikat TLS dari intermediate tersebut yang tercatat di log Certificate Transparency sebelum diblokir. Artinya pengguna Chrome dan browser modern lain tidak bisa diserang dengan cara ini. Cloudflare juga menyatakan belum menemukan eksploitasi aktif di layanannya. Namun celah ini sudah ada sejak April 2025, sekitar 18 bulan. Banyak aplikasi di luar browser tidak melakukan pemeriksaan tersebut, dan belum diketahui apakah ada yang memanfaatkannya selama itu.
Bahaya terbesar: login internet banking dan mobile banking
Pemegang kunci ini bisa membuat sertifikat palsu untuk website apa pun, termasuk situs internet banking. Di perangkat yang masih mempercayai sertifikat eMudhra, situs palsu itu tampil persis seperti aslinya, lengkap dengan gembok. Username, password, dan OTP yang Anda ketik langsung jatuh ke tangan penyerang.
Chrome, Edge, Safari, dan Firefox versi terbaru sudah menolak sertifikat ini sejak 17 sampai 20 Oktober. Jika Anda login internet banking dari browser yang terupdate, sertifikat palsu dari eMudhra akan ditolak dan browser menampilkan peringatan.
Contohnya, inilah yang kami lihat saat membuka situs uji dv-g3b-emudhra.we-have-a-problem.com, salah satu situs yang disediakan pelapor untuk mengecek apakah perangkat masih mempercayai sertifikat eMudhra yang bocor. Peringatan seperti ini justru kabar baik: browser sudah menolak sertifikat tersebut. Jangan klik Advanced lalu melanjutkan.
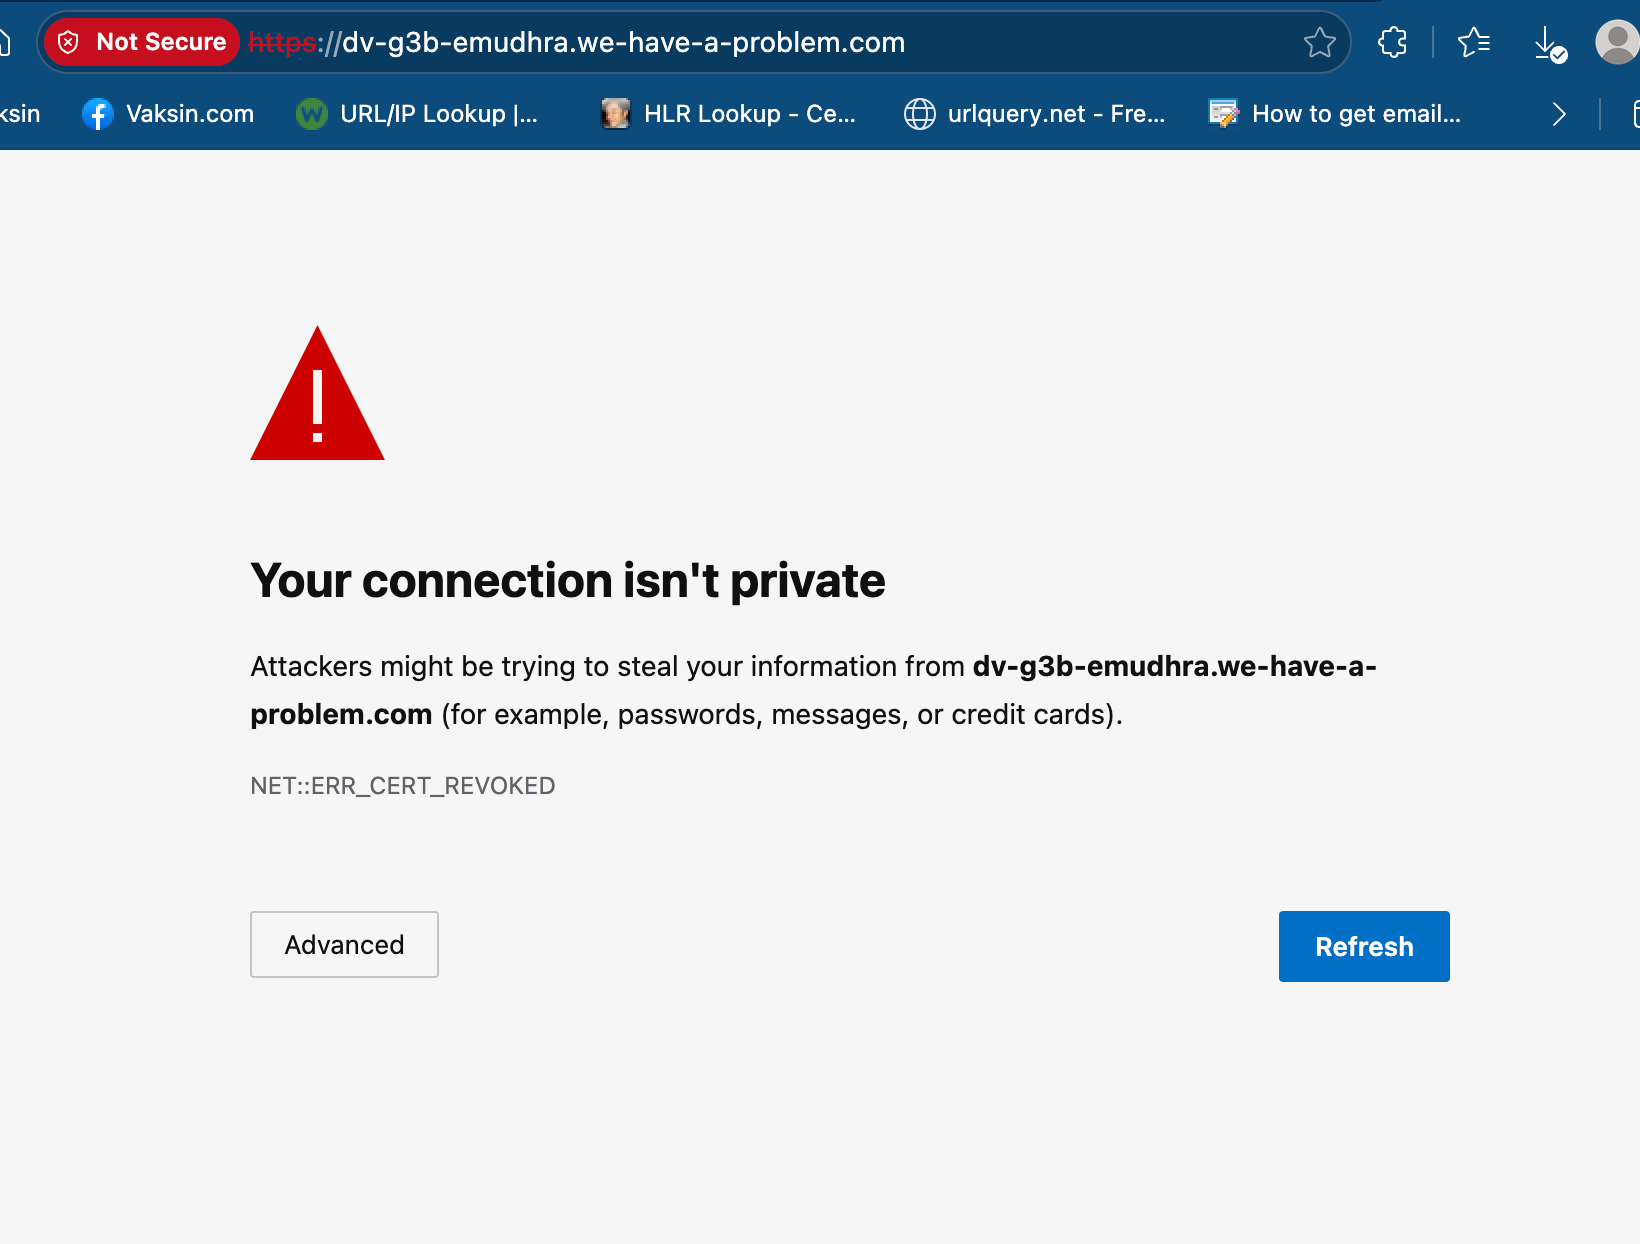
Microsoft Edge menolak situs uji sertifikat eMudhra: "Your connection isn't private" dengan kode NET::ERR_CERT_REVOKED.
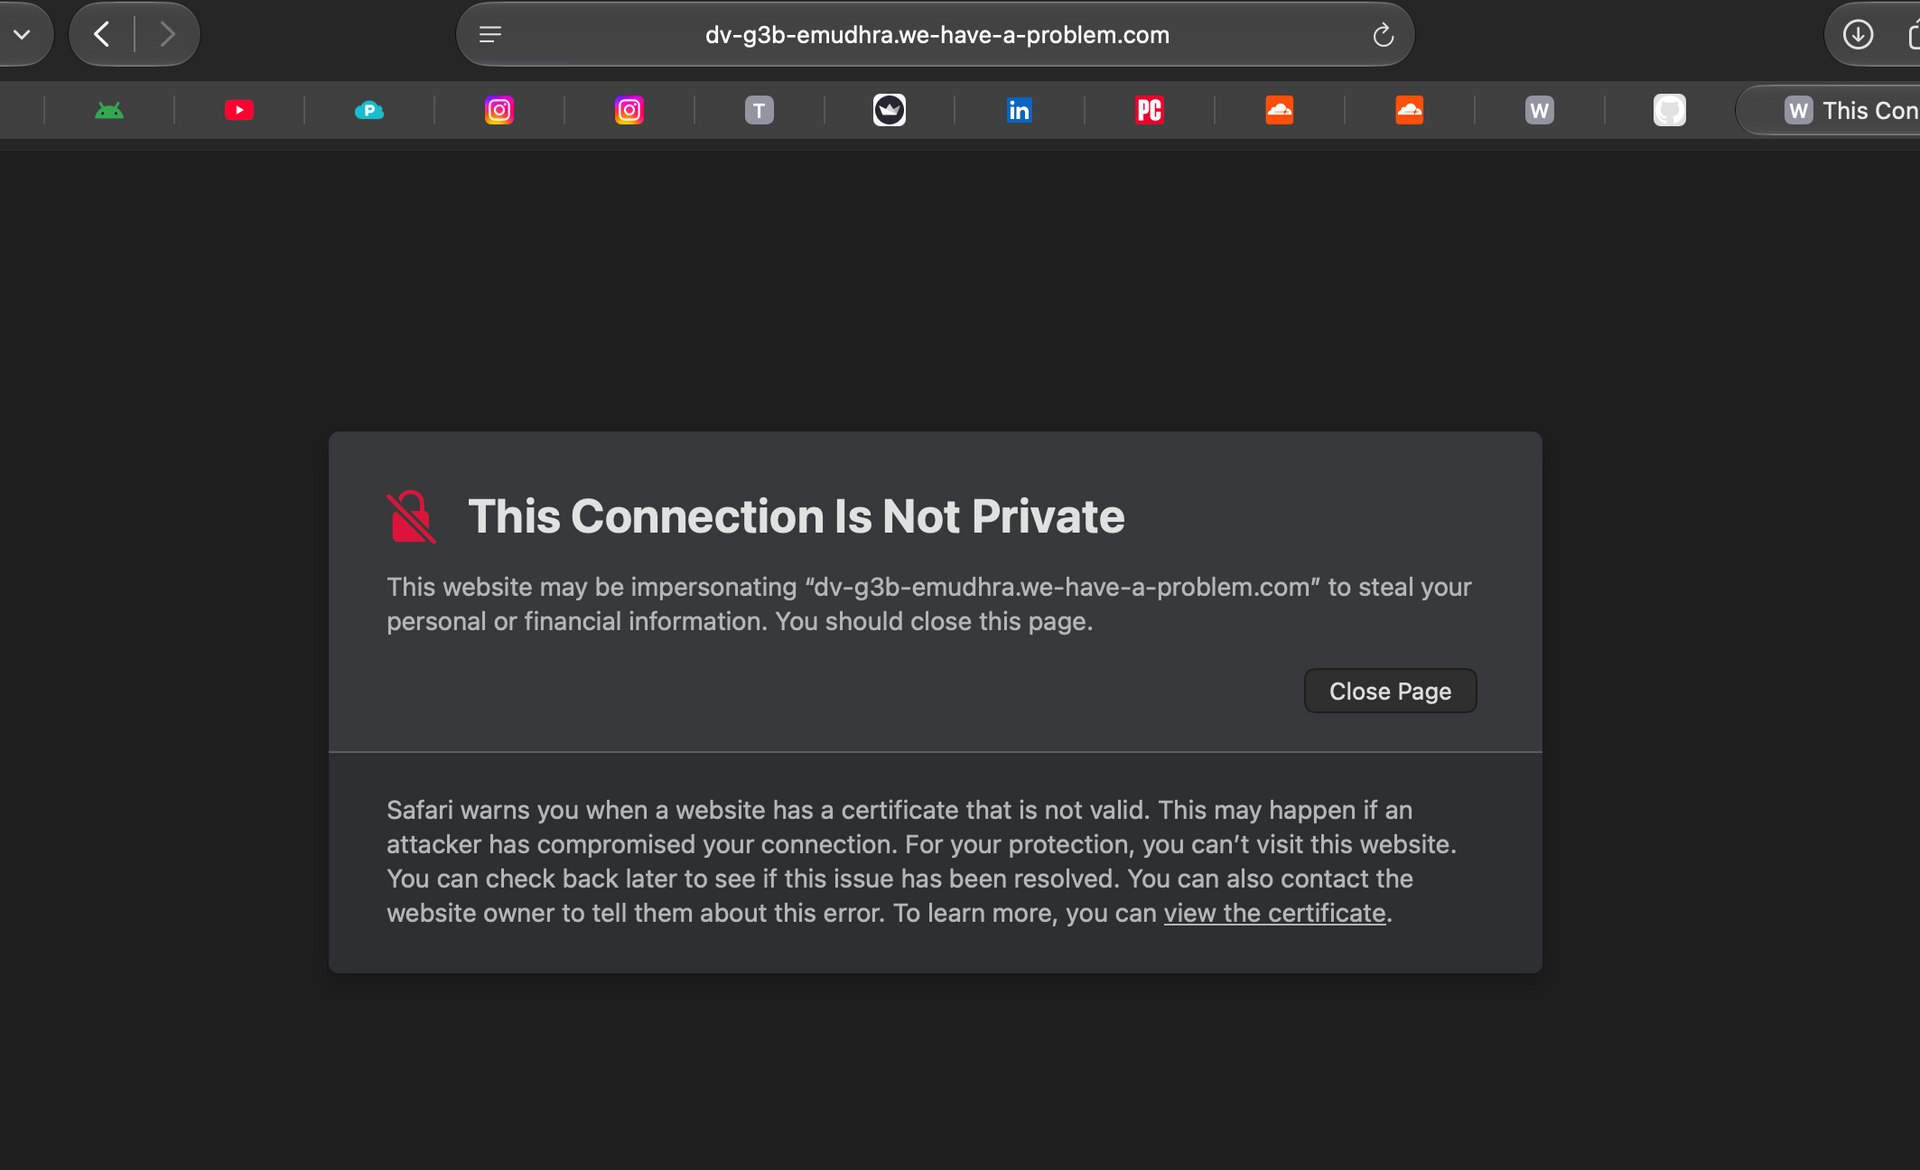
Safari di Mac menampilkan "This Connection Is Not Private" dan tidak mengizinkan situs uji yang sama dibuka.
Risiko muncul pada PC yang Windows Update-nya dimatikan, browser versi lama, atau browser yang tidak di-restart setelah update.
Mobile banking di Android
Google mengirim perlindungan ke HP Android lewat Google Play Services pada 19 Oktober (20 Oktober dini hari WIB). Restart HP untuk memicu pembaruan itu segera, dan update juga sistem serta semua aplikasi. Aplikasi Android yang menargetkan versi SDK terbaru atau mengaktifkan Certificate Transparency sudah terlindungi bahkan sebelum blokir.
Sebagian aplikasi keuangan juga memakai teknik certificate pinning, yaitu hanya mau tersambung ke sertifikat atau kunci server bank yang sudah ditentukan. Teknik ini menolak sertifikat palsu dari CA mana pun, meski OWASP sendiri tidak merekomendasikannya untuk semua aplikasi karena risiko gangguan kadang lebih besar dari manfaatnya. Kami tidak memiliki data aplikasi bank mana saja di Indonesia yang memakainya, jadi jangan menganggap aplikasi Anda pasti aman.
Mobile banking di iPhone
Apple memblokir sertifikat ini sejak 19 Oktober. Aplikasi yang memakai pemeriksaan sertifikat bawaan iOS ikut terlindungi setelah perangkat menerima pembaruan.
Yang tetap perlu diwaspadai
- Aplikasi yang membawa daftar sertifikat sendiri. Cloudflare mencatat aplikasi seperti ini harus diperbarui terpisah, tidak ikut terlindungi oleh update sistem.
- HP lama yang tidak lagi menerima pembaruan, termasuk yang tidak memiliki Google Play Services. Perangkat seperti ini tidak menerima blokir otomatis.
- Aplikasi yang sudah lama tidak diupdate oleh pembuatnya.
Saran kami: update sistem HP dan aplikasi mobile banking dari Play Store atau App Store resmi, lalu restart HP. Jangan pakai mobile banking di WiFi publik. Jika aplikasi bank menampilkan pesan gagal koneksi atau error keamanan di WiFi tertentu, putuskan WiFi tersebut dan pakai data seluler.
Memahami serangan MITM (Man in the Middle): syarat utama penyerang
Serangan dengan sertifikat palsu ini butuh satu syarat: penyerang harus berada di tengah koneksi antara Anda dan server bank. Teknik ini disebut man-in-the-middle (MITM). Tanpa posisi di tengah, sertifikat palsu tidak bisa dipakai.
Contoh MITM yang harus Anda kenali
- WiFi palsu (evil twin). Penyerang memasang hotspot dengan nama mirip WiFi resmi, misalnya "Airport_Free_WiFi" atau "Hotel_Guest" di dekat lokasi aslinya. Semua lalu lintas Anda melewati perangkat penyerang.
- Router yang sudah dibobol. Router di kafe, kos, atau kantor kecil dengan setting default, password admin bawaan bisa diambil alih dan dijadikan alat penyadap.
- DNS dibajak. Saat Anda mengetik alamat bank, Anda diarahkan ke server penyerang. Dengan sertifikat eMudhra palsu, perangkat yang belum update tidak curiga sama sekali.
- Halaman login WiFi palsu (captive portal). Sebelum masuk internet, Anda diminta login dengan nomor HP, email, bahkan OTP. Halaman login WiFi yang sah tidak pernah meminta OTP atau data bank.
- Permintaan memasang sertifikat atau profil. WiFi meminta Anda memasang sertifikat atau profil konfigurasi supaya "bisa terhubung". Memasang sertifikat sendiri bisa menjadi risiko keamanan. Tolak permintaan seperti itu.
Kalau perangkat sudah di-patch, apakah WiFi yang disusupi masih berbahaya?
Untuk celah eMudhra, jawabannya: perangkat yang sudah di-patch tidak bisa ditipu dengan sertifikat eMudhra palsu. Browser akan menolaknya dan menampilkan peringatan, sehingga penyerang tidak bisa membaca koneksi Anda diam-diam.
Tapi patch hanya menutup celah eMudhra, bukan bahaya MITM secara umum. WiFi yang disusupi tetap berbahaya karena:
- Anda bisa saja mengklik "lanjutkan" pada peringatan. Satu klik itu membatalkan seluruh perlindungan.
- SSL stripping. Jika Anda mengetik alamat tanpa https://, permintaan pertama dikirim tanpa enkripsi. Menurut web.dev (Google), penyerang di tengah bisa menahan Anda tetap di koneksi tidak terenkripsi. Situs yang memakai HSTS melindungi Anda, tapi hanya setelah Anda pernah mengunjunginya dengan HTTPS.
- Situs tiruan (phishing) dengan alamat mirip. Penyerang bisa mengarahkan Anda ke domain yang mirip nama bank, dengan sertifikat sah miliknya sendiri. Gembok tetap muncul karena domainnya memang milik penyerang. Yang palsu adalah alamatnya, jadi periksa alamat dengan teliti.
- Aplikasi dan perangkat lain di HP atau laptop Anda yang belum ter-patch. Scott Helme menguji curl, Python, dan Node.js dengan pengaturan bawaan di Linux dan macOS, dan semuanya menerima rantai sertifikat eMudhra.
Lakukan sekarang
- Update lalu restart. Pasang pembaruan di HP, laptop, dan browser, kemudian restart. Jangan matikan Windows Update.
- Update aplikasi mobile banking hanya dari Play Store atau App Store resmi.
- Transaksi bank pakai data seluler, bukan WiFi publik di kafe, bandara, atau hotel.
- Muncul peringatan sertifikat di situs bank? Tutup halamannya. Jangan pernah klik "lanjutkan".
- Ketik alamat bank dengan https:// atau buka lewat bookmark, lalu periksa alamatnya dengan teliti.
Langkah lengkap per perangkat dan cara mengecek apakah perangkat Anda sudah aman akan kami bahas di artikel lanjutan.
Pelajaran dari kasus ini
Kasus eMudhra menunjukkan rantai kepercayaan internet bisa runtuh karena satu kesalahan prosedur. Menurut eMudhra, kuncinya dibuat di perangkat keamanan khusus (HSM) bersertifikasi, tapi proses manusianya yang gagal.
Gembok HTTPS bukan jaminan mutlak. Gembok hanya sekuat pihak yang menerbitkannya. Sistem yang aman bukan hanya soal alat yang mahal; prosedurnya harus disiplin dan hasilnya harus diperiksa.
Bagi pengguna, pelajarannya dua: jangan menunda update, dan jangan bertransaksi keuangan lewat WiFi yang tidak Anda kendalikan. Update adalah vaksin digital Anda.
salam,
Alfons Tanujaya
Sumber
- eMudhra Intermediate CA Compromise
- Bugzilla Mozilla #2083449: laporan insiden eMudhra
- Mozilla dev-security-policy: Compromised eMudhra Intermediate Certificates
- Google: Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates
- Cloudflare: 8 eMudhra certificates are compromised
- Scott Helme: Eight Bits of Trust
- OWASP Pinning Cheat Sheet
- web.dev: Transport Layer Security
- Google Chrome Help: common error messages
- Live Science: How many atoms are in the observable universe?
Vaksincom Security Blog