1,9 Juta Serangan Siber Sehari? Jangan Buru-buru Tarik Uang dari Bank
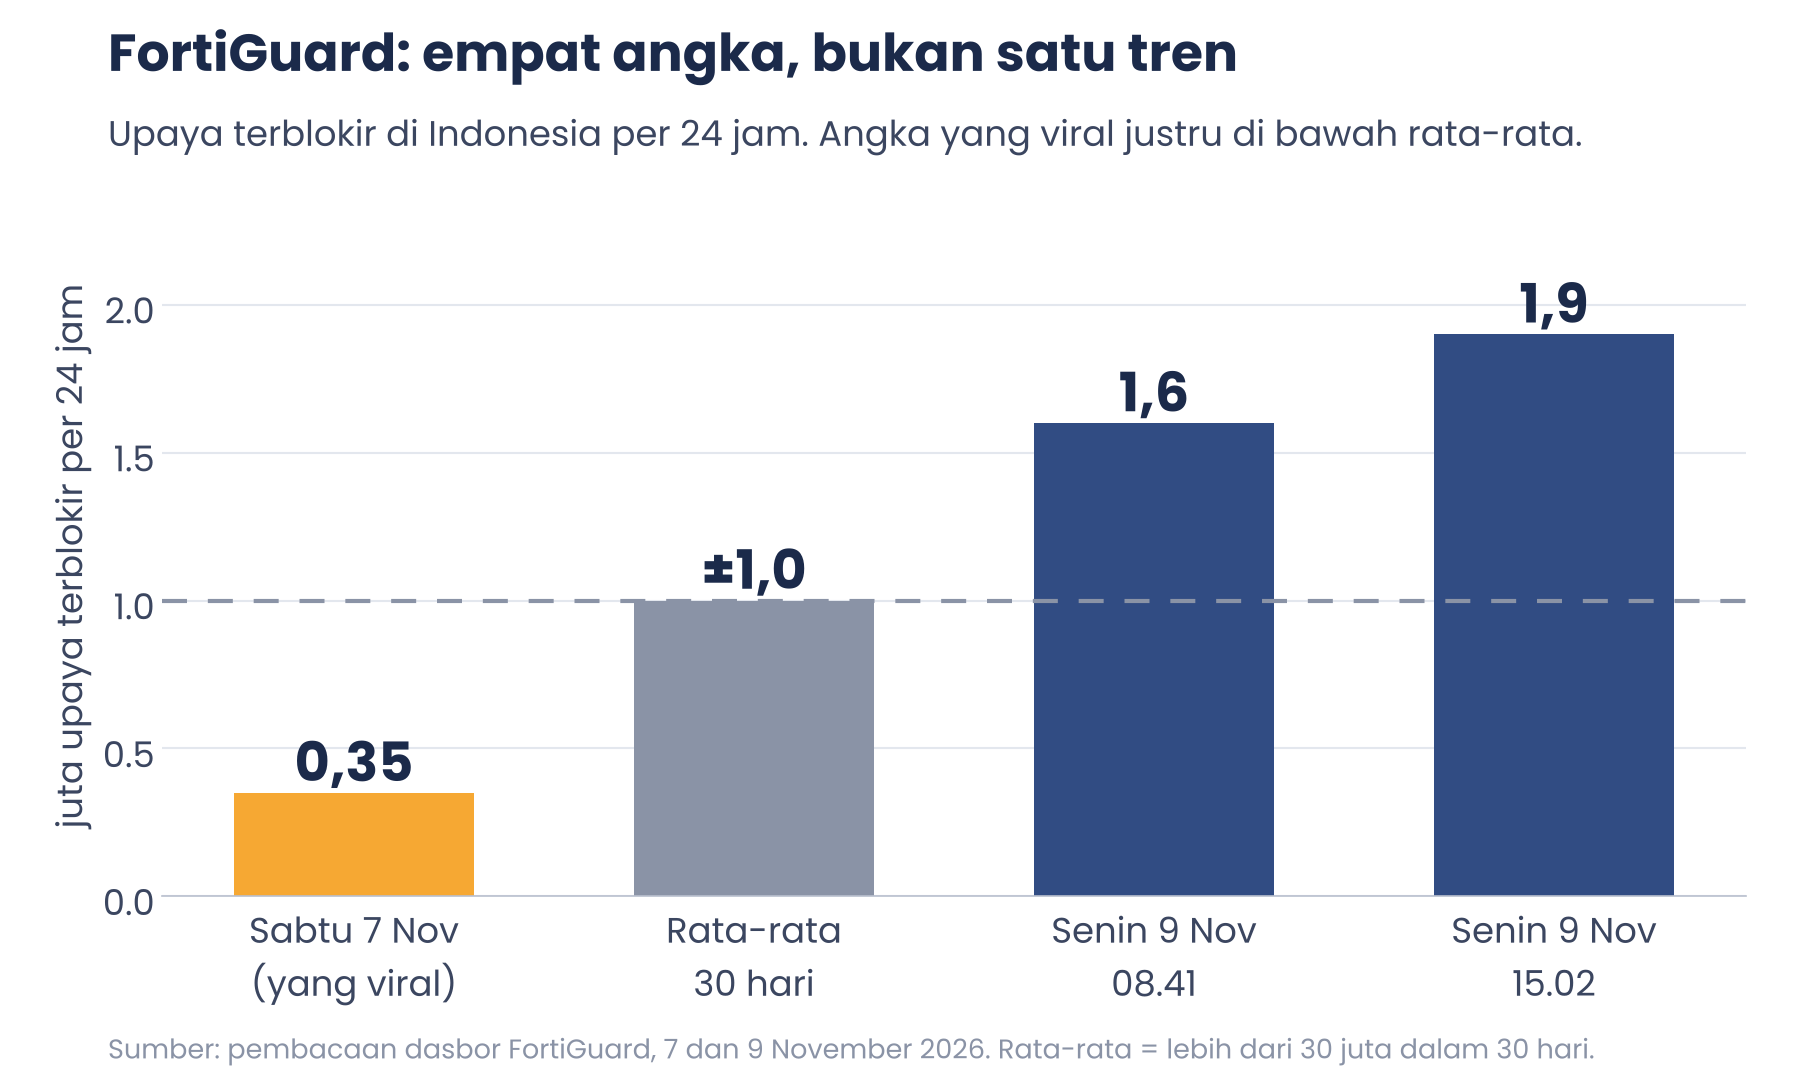
Sejak Sabtu, 7 November 2026, banyak kontak dan rekan pers mananyakan hal yang sama : peta ancaman FortiGuard mencatat 350.600 serangan siber ke Indonesia dalam sehari, lalu 1,6 juta, lalu 1,9 juta. Di media sosial ada yang menulis seluruh bank Indonesia diserang hacker global dan Bank Indonesia berstatus darurat. Ada yang menyarankan menyiapkan uang tunai, bahkan menarik uang dari bank.
Jawaban singkat saya: tidak perlu. Angkanya nyata, tetapi artinya tidak seperti yang dibayangkan. Data setahun terakhir dari pemantau independen justru menunjukkan pekan ini biasa saja.
Angka sesaat bukan tren
Peta ancaman FortiGuard menghitung upaya serangan yang terdeteksi dan diblokir sensor Fortinet dalam 24 jam terakhir. Itu bukan jumlah sistem yang berhasil dibobol. Ibarat CCTV kompleks perumahan yang mencatat setiap orang yang mencoba membuka pagar: ratusan ribu kali tercatat, bukan berarti ratusan ribu rumah kemalingan.
Masalahnya, angka itu disebarkan tanpa pembanding. Padahal dasbor yang sama mencatat lebih dari 30 juta upaya dalam 30 hari terakhir, atau sekitar 1 juta per hari. Artinya angka 350.600 pada Sabtu yang memicu kepanikan hanya sepertiga dari rata-rata hariannya sendiri. Angka Senin, 1,9 juta, memang lebih tinggi dari rata-rata, tetapi tetap hitungan upaya yang ditolak.
Dasbor itu juga tidak menyediakan arsip publik untuk melihat November tahun lalu. Tanpa data historis, satu potret sesaat tidak bisa dipakai menyimpulkan ada lonjakan.
Apa kata data setahun terakhir
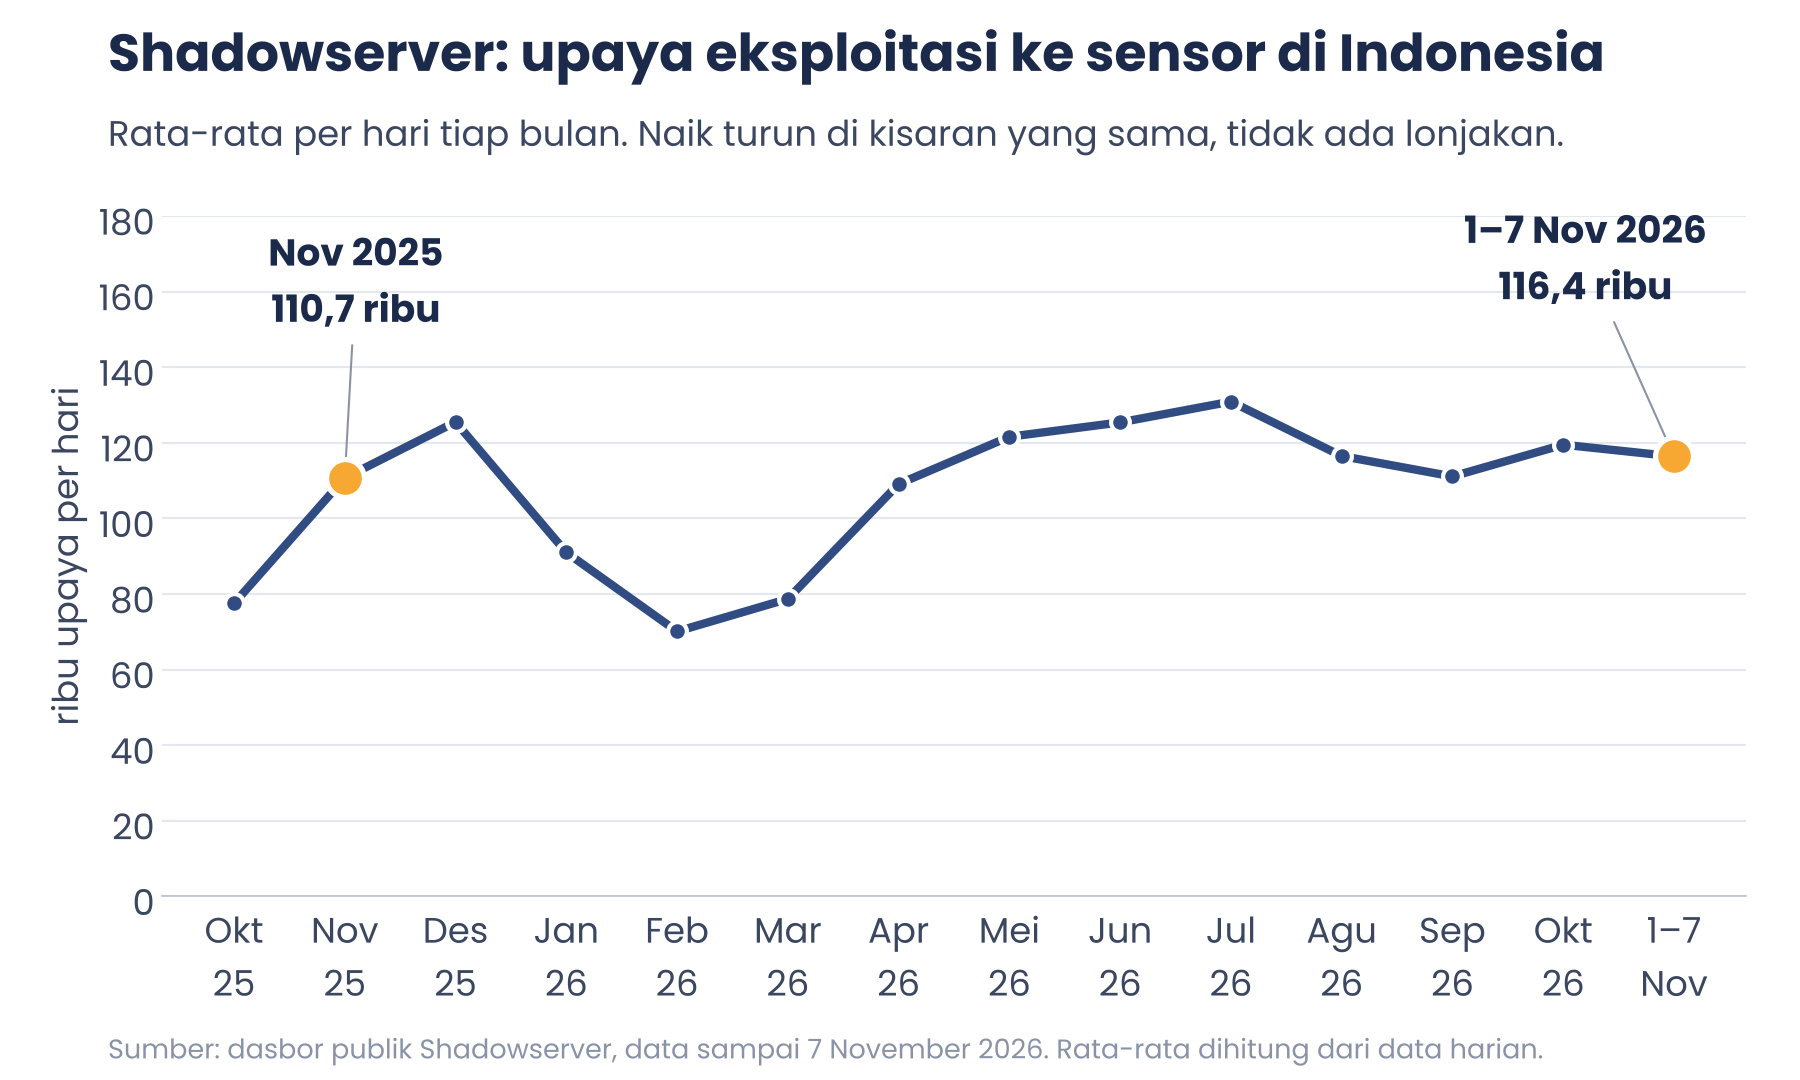
Saya memeriksa data Shadowserver Foundation, lembaga nirlaba yang memasang sensor jebakan (honeypot) di banyak negara dan menyimpan catatan harian. Rata-rata upaya eksploitasi per hari ke sensor mereka yang berlokasi di Indonesia:
- November 2025: 110,7 ribu
- Juli 2026 (tertinggi setahun): 130,9 ribu
- Oktober 2026: 119,5 ribu
- 1–7 November 2026: 116,4 ribu
Sabtu 7 November, hari angka viral itu muncul, tercatat 116 ribu. Enam hari sebelumnya berkisar 106–124 ribu. Dibanding November tahun lalu naiknya sekitar 5%, dan dibanding Oktober malah turun 3%. Tidak ada lonjakan. Catatannya, data ini baru tersedia sampai 7 November dan mencakup semua sektor, bukan khusus bank.
Cloudflare, perusahaan jaringan dan keamanan internet global, memberi gambaran jangka panjang untuk serangan DDoS. Serangan lapisan jaringan yang mereka tangkal naik dari 11,4 juta pada 2024 menjadi 34,4 juta pada 2025. Pada kuartal III 2026 saja jumlahnya 18,2 juta, dan Indonesia menempati peringkat ketiga lokasi yang paling banyak diserang.
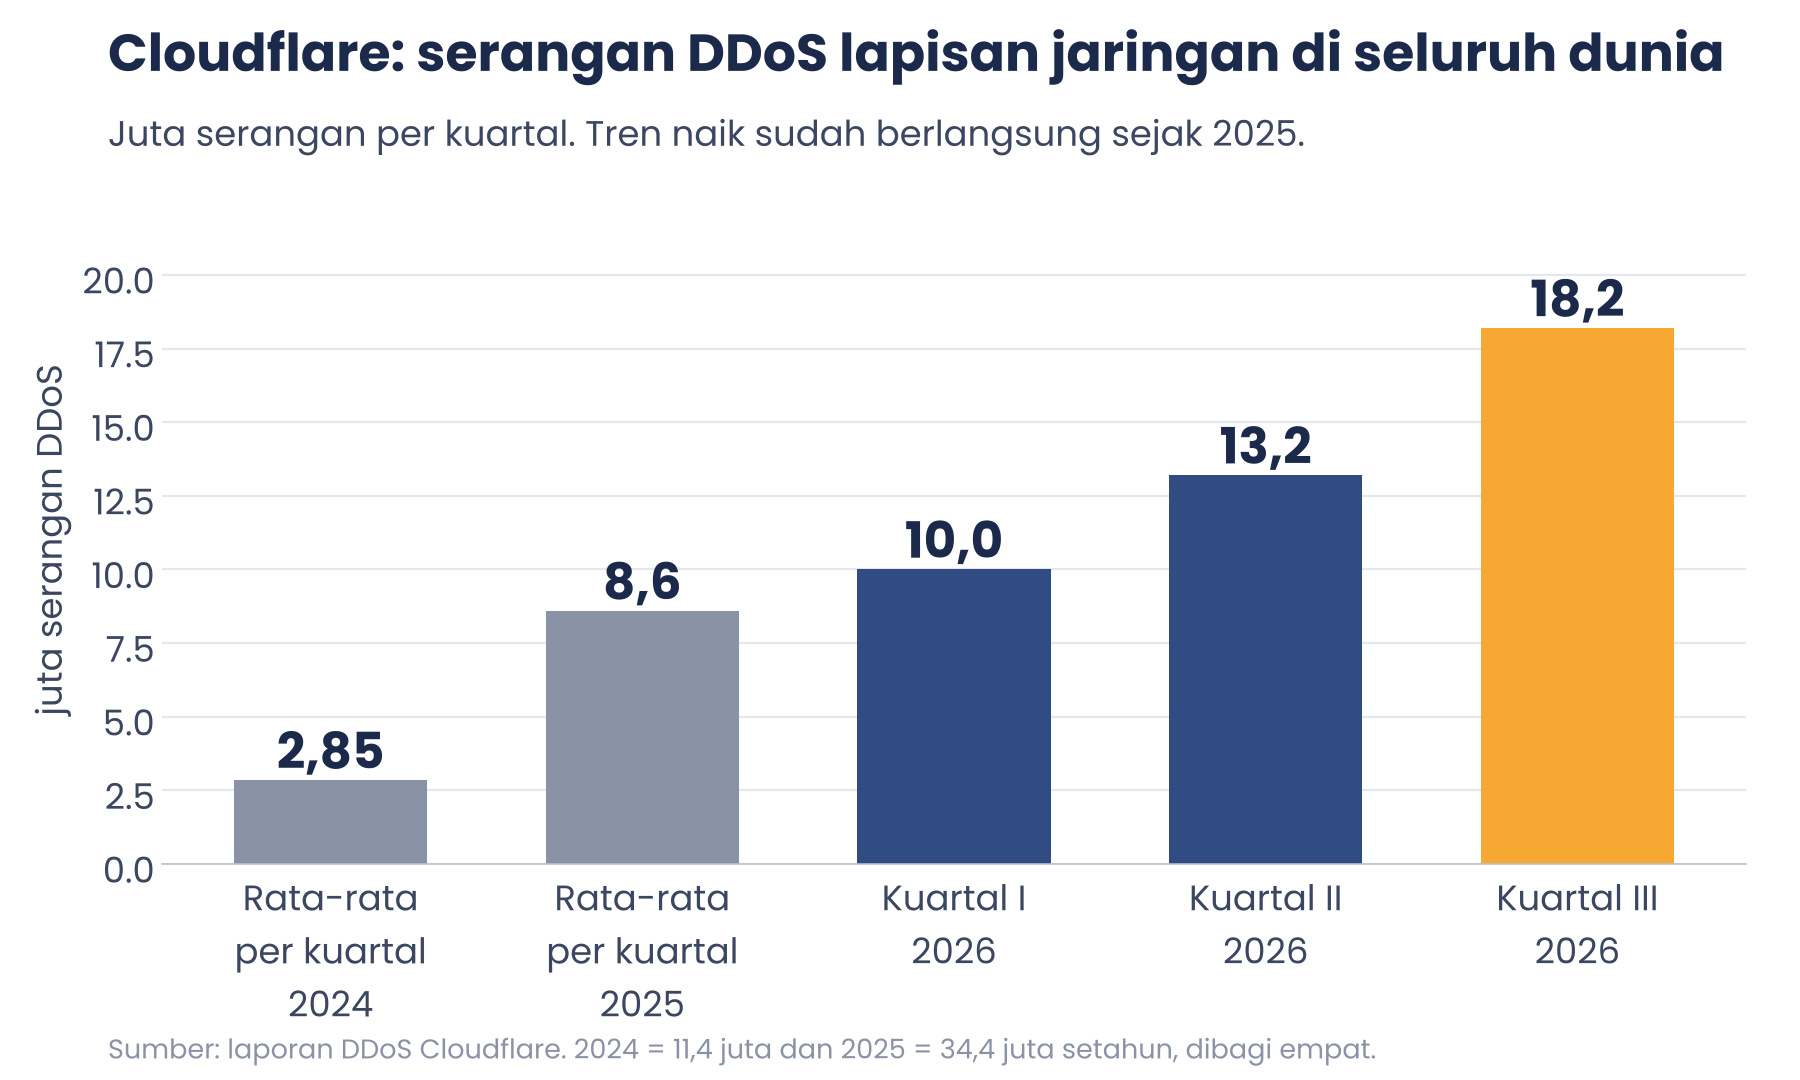
Jadi yang perlu diwaspadai adalah tren tahunan yang terus naik, bukan angka satu hari. Kenaikan itu sudah berlangsung lama, jauh sebelum tangkapan layar pekan lalu beredar.
Yang benar-benar terjadi di luar negeri
Kepanikan ini berangkat dari serangkaian berita yang dicampur menjadi satu. Kalau diurai, ceritanya berbeda-beda.
- Prancis. Sekitar €100 juta dicuri dari Crédit Mutuel Arkéa. Penyerang masuk lewat platform penyedia jasa dan memakai rekening milik bank sendiri. Dana nasabah tidak tersentuh.
- Taiwan. Bank SinoPac mengalami 427 transfer ilegal senilai NT$41,76 juta lewat celah di pemasok sistem mobile banking barunya. Semua nasabah diganti pada hari yang sama.
- Jepang. Data hingga 320.118 orang bocor dari sistem perusahaan penjamin kredit SMBC Consumer Finance, bukan dari sistem bank. Gangguan di 128 bank shinkin pada 6 November disebabkan kerusakan perangkat, bukan serangan siber.
- Malaysia. Situs Bank Rakyat yang dikelola pihak ketiga diubah tampilannya. Pemerintah Malaysia menyatakan tidak ada pencurian data dan layanan perbankan tidak terganggu.
- Paraguay. Ueno Bank runtuh karena kredit ke pihak terkait dan kekurangan modal. Ini bukan peretasan.
- Freezer di Eropa. Pendingin di lebih dari 100 toko swalayan dinaikkan suhunya dari jarak jauh. Pengendalinya terhubung langsung ke internet, banyak yang sudah usang dan sebagian masih memakai kata sandi bawaan. Prancis menuding Garda Revolusi Iran.
Benang merahnya bukan satu kelompok peretas yang menyerang semua bank. Tidak ada otoritas yang menyatakan kasus-kasus ini saling terkait. Yang sama adalah pola kelemahannya: pintu samping. Penyerang masuk lewat pemasok, penyedia jasa, atau perangkat yang tidak dirawat, bukan lewat pintu depan yang dijaga ketat. Jumlah upaya yang ditolak di pintu depan, seperti di peta FortiGuard, tidak mengukur risiko ini.
Perlu menarik uang dari bank?
Tidak. Ada tiga alasannya.
Pertama, sampai artikel ini ditulis tidak ada laporan resmi bank Indonesia dibobol dalam gelombang ini. OJK meminta masyarakat tetap tenang dan bertransaksi seperti biasa, sambil meminta bank memantau transaksi 24 jam dan menghentikan sementara transaksi yang janggal.
Kedua, lihat apa yang terjadi di kasus nyata. Di Prancis dana nasabah tidak tersentuh. Di Taiwan nasabah diganti pada hari yang sama. Di Jepang yang bocor adalah data, bukan uang.
Ketiga, uang tunai dalam jumlah besar di rumah punya risikonya sendiri: pencurian, kebakaran, dan penipu yang memanfaatkan kepanikan. Penarikan beramai-ramai justru bisa menciptakan masalah yang tadinya tidak ada.
Menyimpan uang tunai secukupnya untuk keadaan darurat adalah kebiasaan yang baik kapan pun. Tetapi itu kesiapsiagaan biasa, bukan karena sebuah angka di peta.
Ini tidak berarti Indonesia kebal. Pada Februari 2026, Rp144,82 miliar milik 6.609 nasabah Bank Jambi dibobol. Risiko itu nyata, dan justru karena itu perhatian harus diarahkan ke hal yang tepat.
Yang perlu dilakukan
Untuk nasabah, langkahnya tetap sama dan tidak berubah karena berita pekan ini:
- Aktifkan autentikasi dua faktor (TFA), PassKey, dan perlindungan biometrik, serta notifikasi transaksi.
- Jangan pernah memberikan OTP, PIN, atau kata sandi kepada siapa pun, termasuk yang mengaku petugas bank.
- Akses bank hanya lewat aplikasi resmi atau dengan mengetik sendiri alamat situsnya.
- Periksa mutasi rekening secara berkala dan segera lapor bila ada yang janggal.
- Waspadai telepon dan pesan yang menunggangi isu ini, misalnya ajakan “mengamankan” dana ke rekening lain.
Untuk bank dan regulator, pelajarannya ada di pintu samping. Audit keamanan pemasok dan penyedia jasa yang terhubung ke sistem bank. Batasi hak akses mereka. Pasang pemantauan yang bisa menghentikan ratusan transfer serupa dalam waktu singkat.
Untuk kita semua yang menyampaikan informasi ke publik: setiap angka serangan harus datang bersama pembandingnya. Berapa bulan lalu, berapa tahun lalu, dan berapa yang benar-benar tembus.
Jangan panik, tetapi juga jangan lengah.
salam,
Alfons Tanujaya
Sumber data
- Shadowserver Foundation, lembaga nirlaba pemantau ancaman internet: data harian upaya eksploitasi ke sensor di Indonesia, Oktober 2025 sampai 7 November 2026.
- Cloudflare DDoS Threat Report: jumlah serangan DDoS lapisan jaringan yang ditangkal di seluruh dunia per kuartal.
Vaksincom Security Blog