Sadap Whatsapp kena peras

Alfons Tanujaya • May 15, 2022

Sadap Whatsapp kena peras

Maksud hati menyadap Whatsapp apa daya malah di peras

WhatsApp secara de facto adalah layanan media sosial yang paling populer di dunia dengan pengguna aktif bulanan  lebih dari 2 milyar mengalahkan Facebook yang memiliki 1.3 milyar pengguna dan Wechat sebanyak 1.2 milyar pengguna. 

https://www.statista.com/topics/2018/whatsapp/

Demi menjaga privasi penggunanya, WhatsApp menerapkan enkripsi end to end yang unik untuk setiap percakapan dimana yang memiliki kunci membuka percakapan yang dienkripsi hanyalah perangkat pengguna WhatsApp yang bersangkutan saja. Trafik antar pengguna WhatsApp bisa disadap dengan mudah, namun karena di enkripsi dengan kunci khusus tadi, maka hasil sadapan itu tidak akan bisa dibaca.

Bagi orang awam, akan sangat sulit / mustahil untuk memecahkan enkripsi WhatsApp dan diperlukan aplikasi sekelas Pegasus yang harganya aujubileh sekitar US $ 500.000 atau sekitar Rp. 7 milyar rupiah dan ditengarai hanya digunakan oleh badan intelijen dan pemerintahan.


Jadi jika ada yang mengatakan bisa menyadap WhatsApp, Signal atau Instagram yang sudah dienkripsi, anda perlu langsung curiga dan jangan percaya. Secara teknis menyadap saja bisa (jika anda berada di jaringan Wifi yang sama dengan korban atau anda bekerja di ISP yang digunakan oleh korban) tetapi membaca hasil sadapan itu yang tidak bisa karena hasil sadapannya dienkripsi dan kunci dekripsinya hanya disimpan di aplikasi perangkat pengguna WhatsApp yang bersangkutan dan server WhatsApp sekalipun tidak memiliki kunci untuk membuka enkripsi tersebut.


Namun, tetap saja banyak orang ingin menyadap isi pembicaraan Whatsapp orang lain, apakah itu kompetitor bisnisnya, mantan, pasangannya yang terkadang dekat di whatsapp tapi jauh di hati atau alasan lainnya.

Keinginan ini dimanfaatkan dengan baik oleh penipu untuk mendapatkan keuntungan finansial dari orang yang ingin menyadap komunikasi WhatsApp dengan mengaku mampu menyadap Whatsapp. Ibadat dukun santet jaman modern, alih-alih berhasil menyadap percakapan WhatsApp dari korban yang di incarnya, malahan ia menjadi korban penipuan dengan berbagai rekayasa sosial dan pada akhirnya bukan hasil sadapan yang didapatkan melainkan aksi pemerasan dimana jika korban tidak membayarkan sejumlah uang yang diklaim untuk menyadap, maka aksi penyadapan ini akan dilaporkan kepada pemilik nomor yang akan disadap.

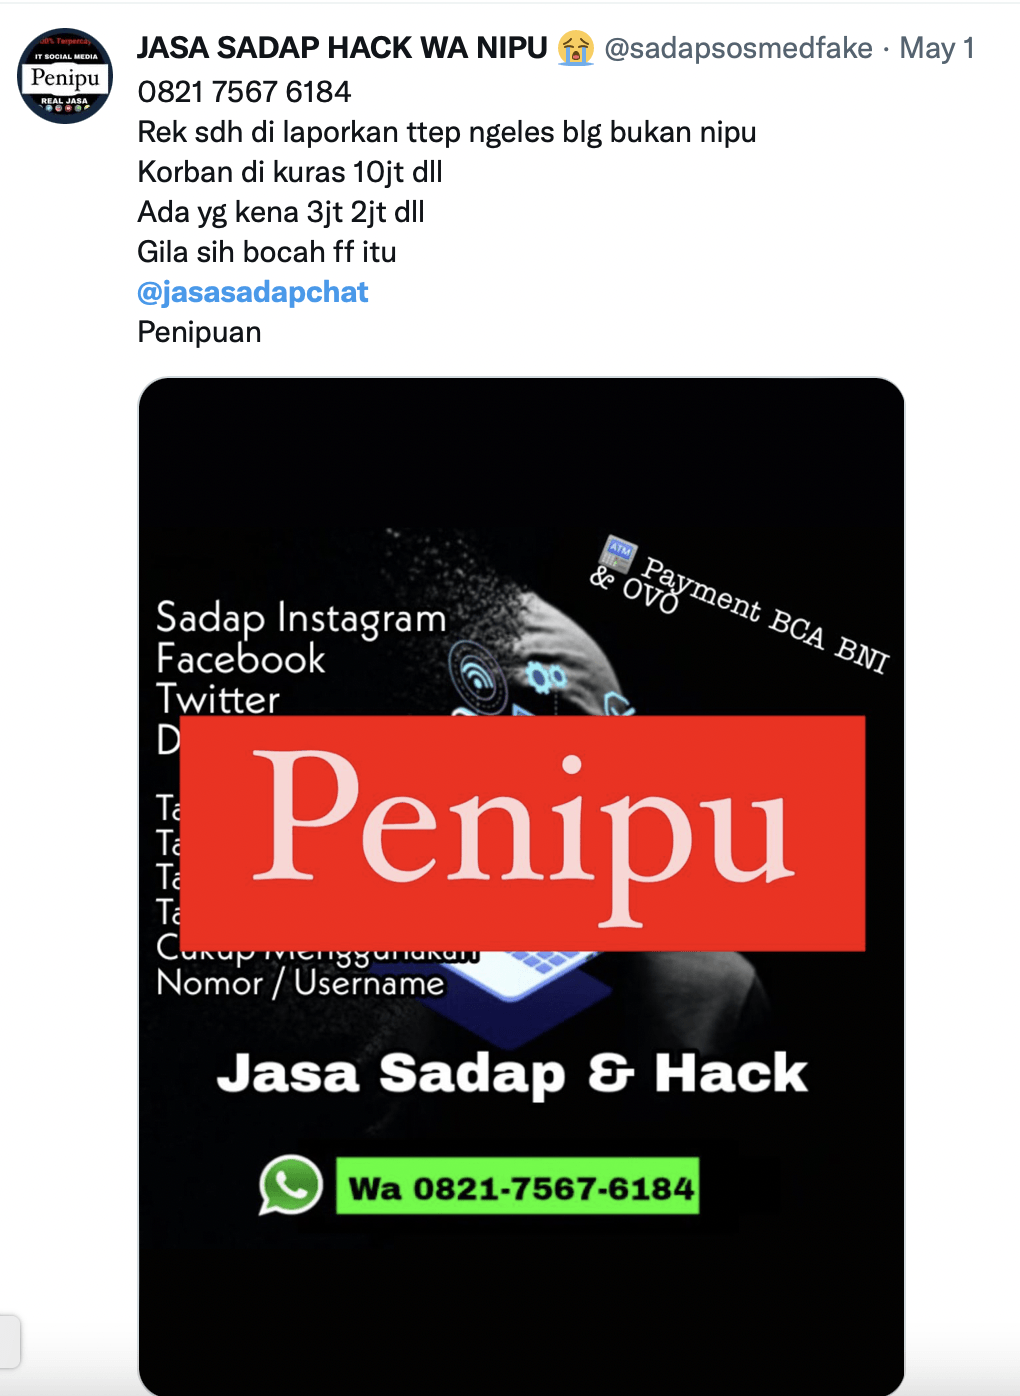
Vaksincom mendapatkan aksi dari salah satu penipu yang mencari korbannya melalui Twitter dan memanfaatkan keluguan korbannya untuk mendapatkan keuntungan finansial (lihat gambar 1) :
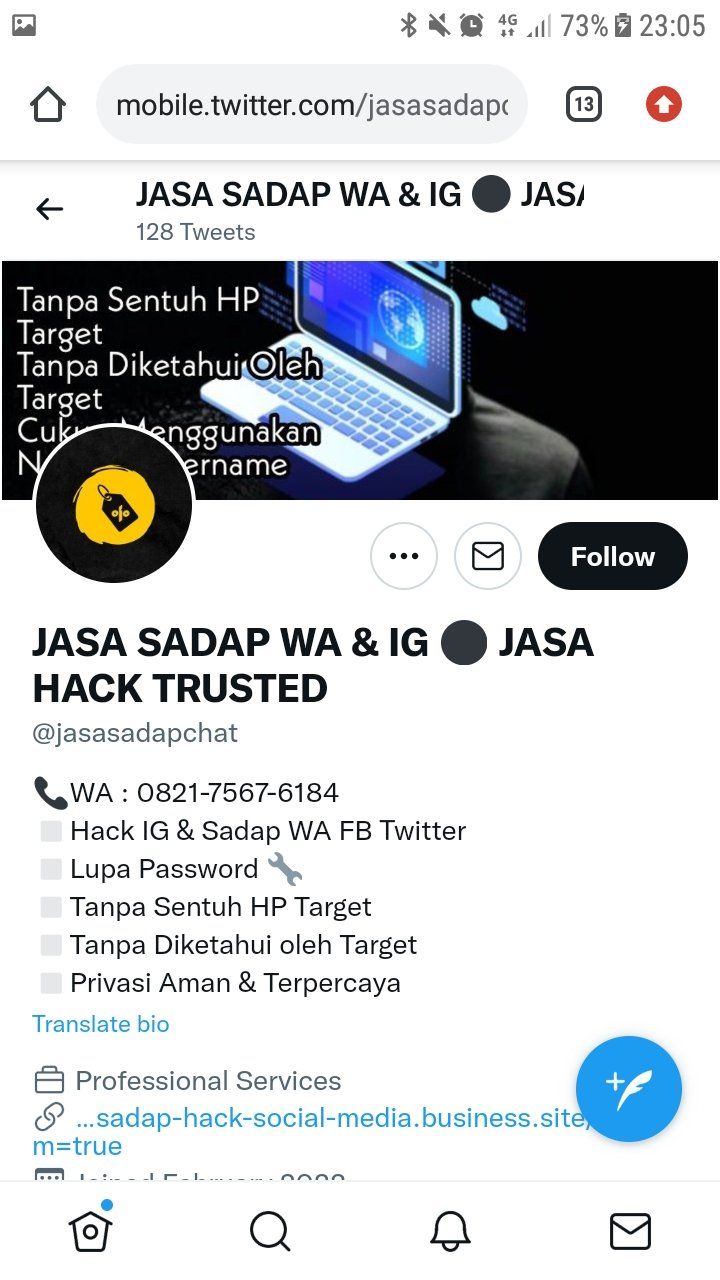
Gambar 1, Penipu memasang iklan di Twitter menyediakan jasa sadap WA dan IG

Penipu mengiklankan dirinya sakti mandraguna dan mampu menyadap WA, FB, IG dan Twitter dengan kemampuan super dan terpercaya seperti :

  • Tanpa sentuh HP target
  • Tanpa diketahui oleh target
  • Privasi aman dan terpercaya


Jika korbannya terpancing dan menghubungi nomor yang di iklankan maka segala macam bualan dikeluarkan asalkan korbannya percaya (lihat gambar 2 dan 3).
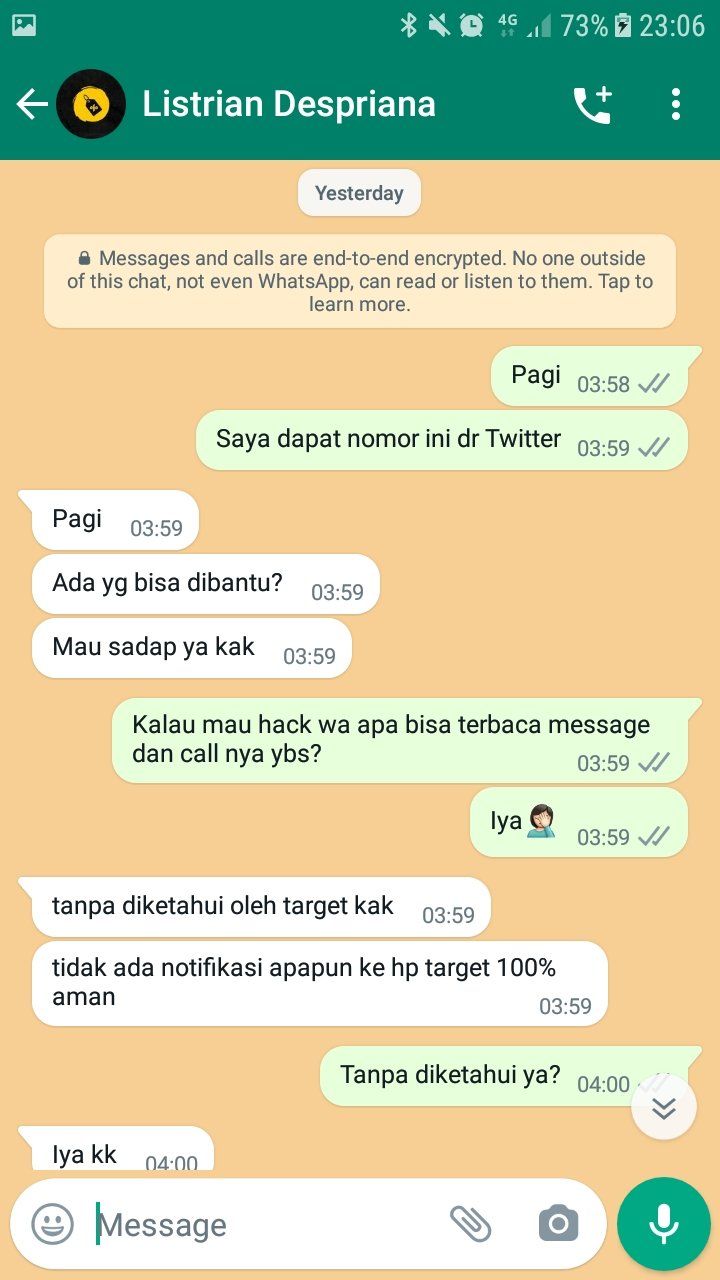
Gambar 2, Penipu mengklaim bisa membaca message dan call tanpa diketahui oleh target.

New Paragraph

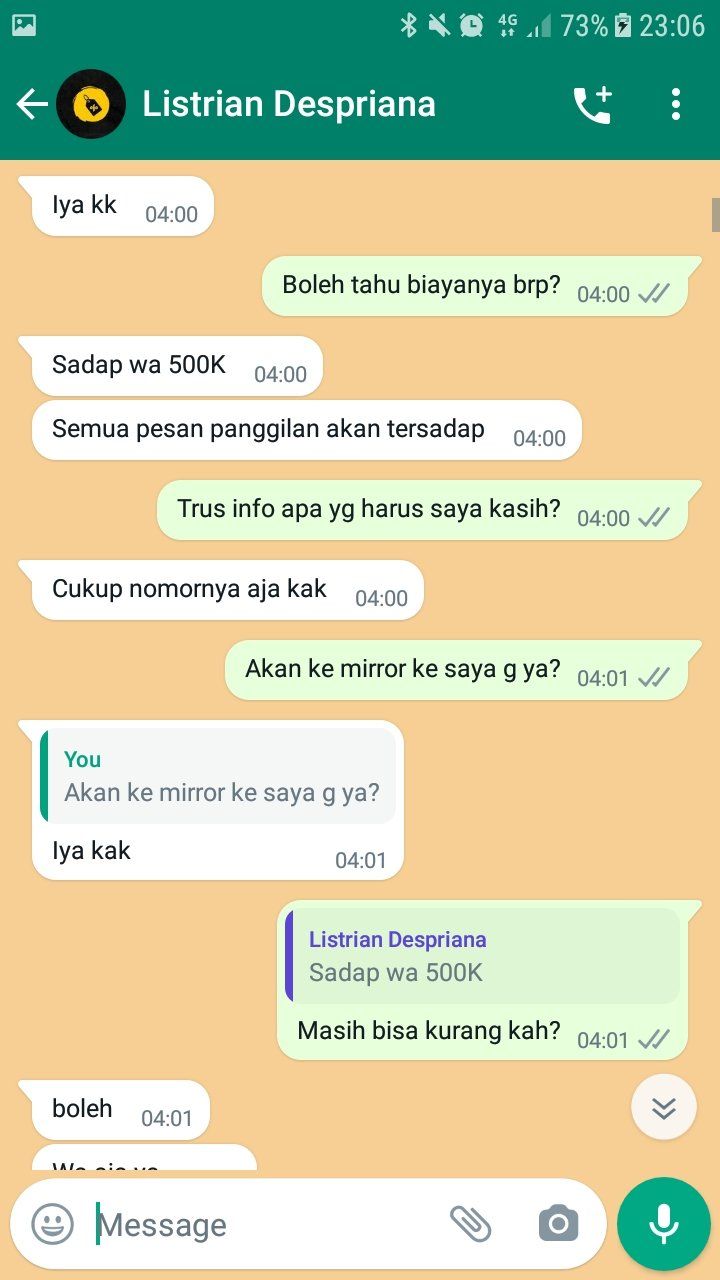
Gambar 3, Cukup Rp. 500.000,- semua pesan dan panggilan akan tersadap, begitu klaim penipu

Dalam menjalankan aksinya, penipu bermodalkan ketrampilan bakat ngibul yang besar dan beberapa rekening bank untuk menampung pembayaran korbannya. Rekening bank yang digunakan dalam aksi yang dilaporkan ke Vaksincom adalah rkening BCA Digital dan Gopay di CIMB. (lihat gambar 4 dan 5)
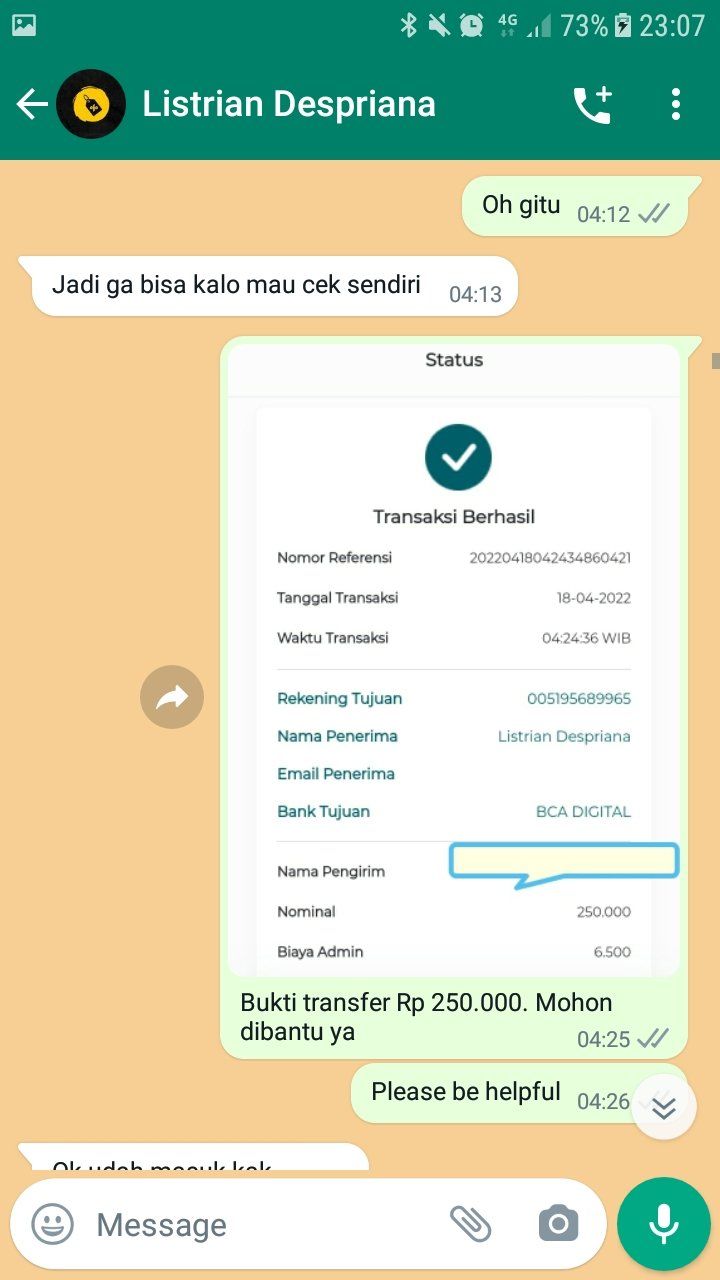
Gambar 4, Rekening BCA Digital yang digunakan oleh penipu

Meskipun akun Twitter penipu @jasasadapchat sudah dilaporkan dan di blokir oleh Twitter, rekening atas nama Listrian Despriana BCA Digital (gambar 4) dan CIMB atas nama Gopay Rizki Ramadhan (gambar 5) yang digunakan penipu ini menurut pantauan Vaksincom sampai saat artikel ini dibuat masih aktif dan belum ditutup.
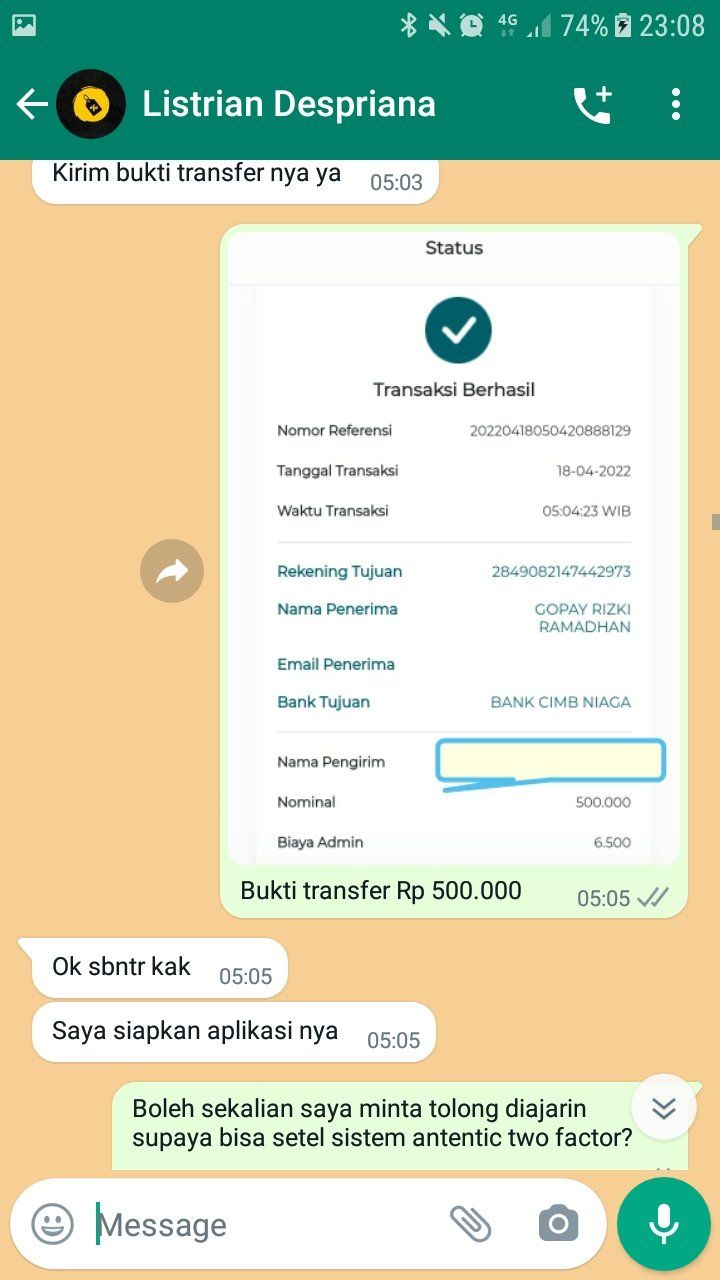
Gambar 5, Rekening Gopay Rizki Ramadhan yang digunakan penipu untuk menampung uang pemerasan

Korban penipuan ini cukup banyak dengan kerugian diperkirakan mencapai ratusan juta rupiah, terlihat dari banyaknya posting Twitter yang menginformasikan aksi penipuan yang berujung pemerasan ini. (lihat gambar 6 dan 7).
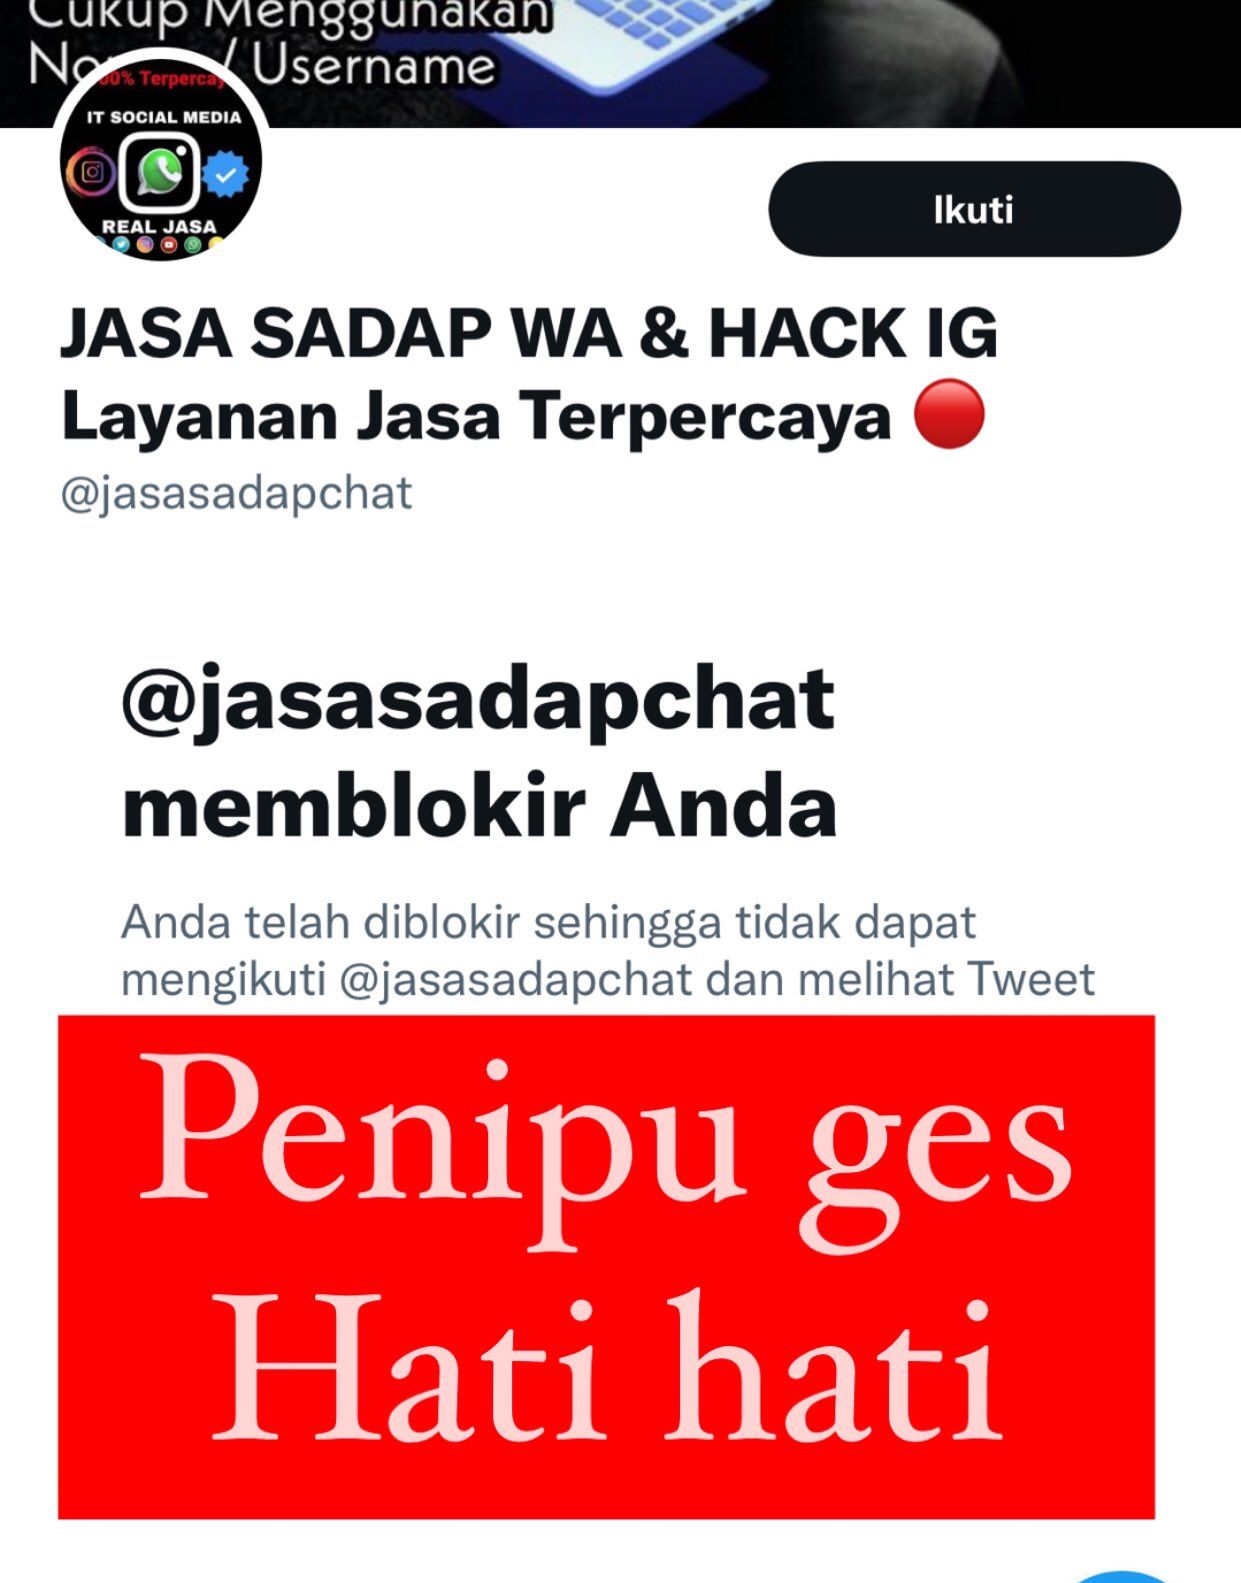
Gambar 6, Penipu yang setelah berhasil menjalankan aksinya lalu memblokir akun korbannya yang marah

New Paragraph

Gambar 7, Korban penipuan yang berujung pemerasan dan dikuras puluhan juta

Teknik yang digunakan sebenarnya simpel, menggunakan keawaman korbannya, penipu menggunakan istilah IT seperti Two Factor Authentication, Scan Sidik jari dan beberapa capture yang terlihat seakan proses penyadapan sudah berhasil dan berjalan di depan mata. (lihat gambar 8)
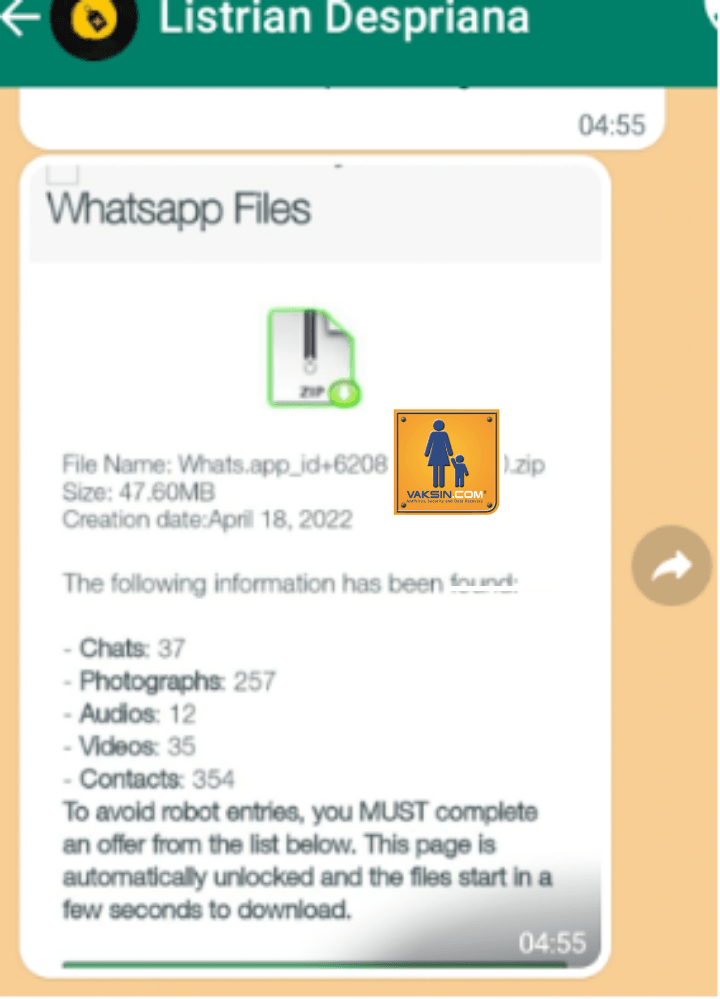
Gambar 8, Tampilan palsu seakan sudah berhasil menyadap akun Whatsapp.

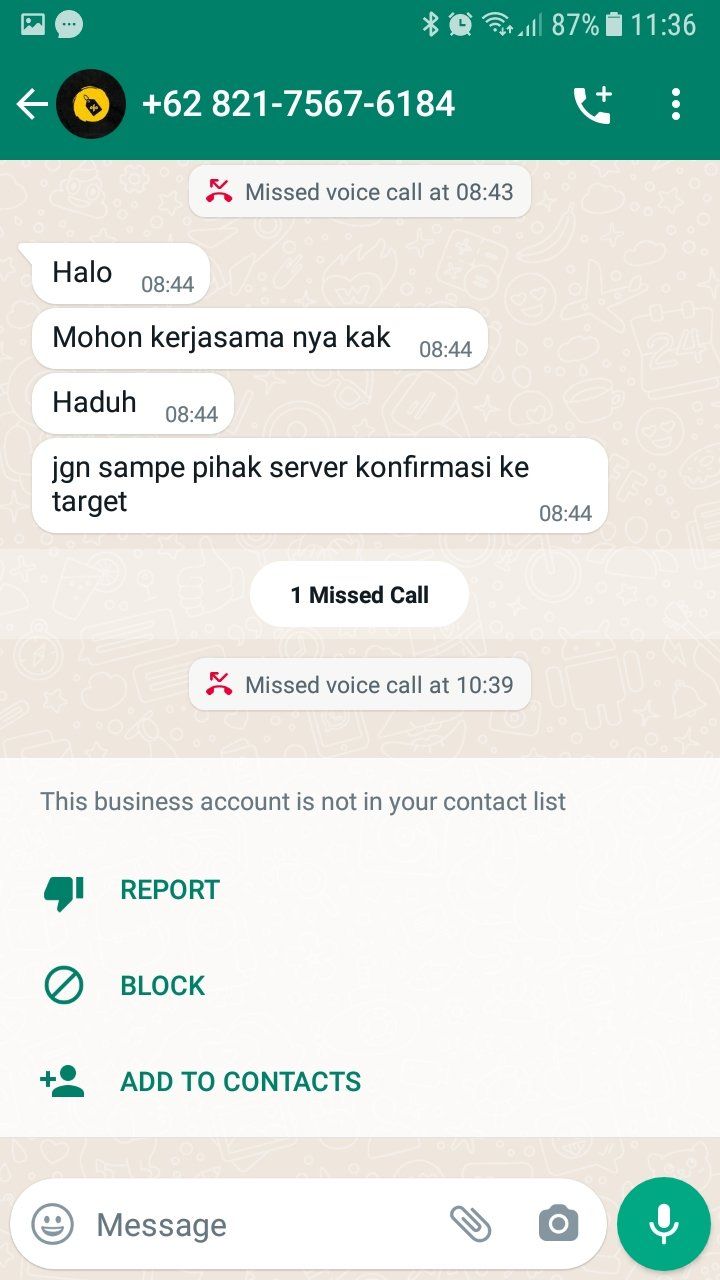
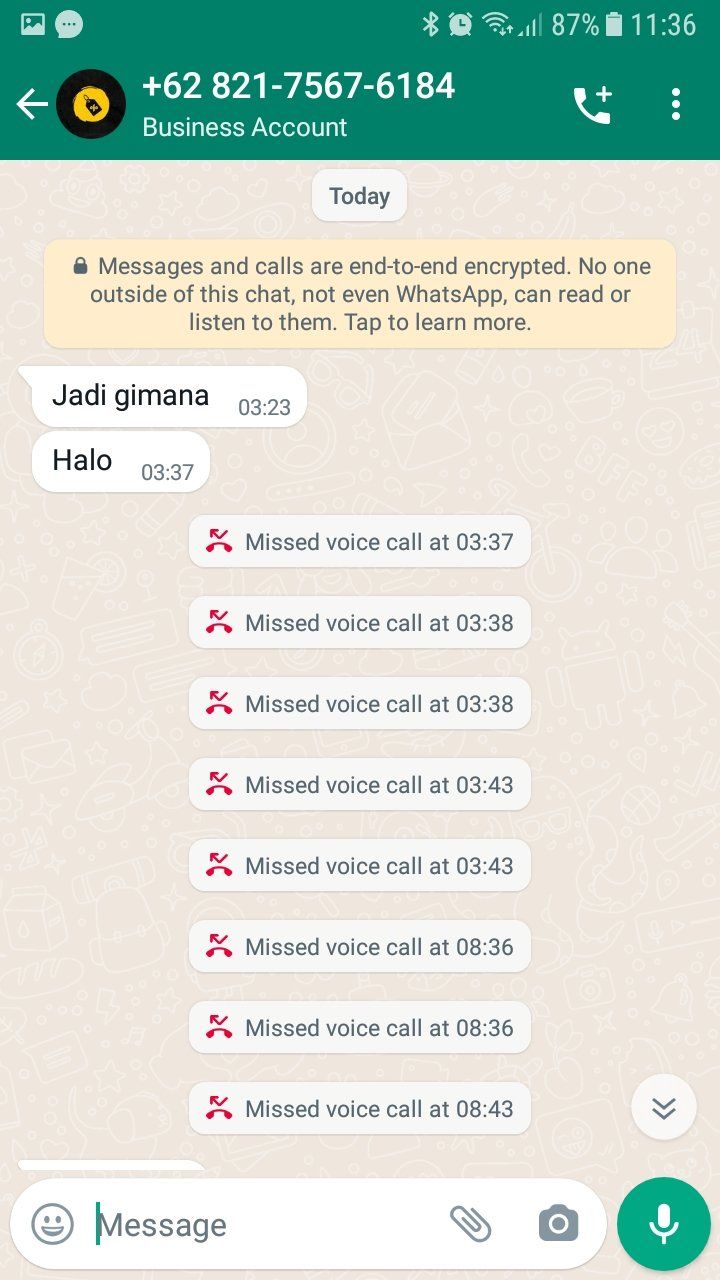
Dalam menjalankan aksinya, secara sistematis korbannya akan selalu di iming-imingi dengan tampilan keberhasilan, namun selalu ada langkah terakhir yang membutuhkan dana tambahan dan setiap kali dana tambahan dikirimkan, maka akan muncul lagi masalah lainnya yang membutuhkan dana tambahan lagi. Hal ini akan dilakukan berulang-ulang dan tanpa sadar korbannya akan makin ngebet untuk mendapatkan hasil sadapan ini dan mengirimkan kembali dana yang diminta. Sampai satu titik dimana uang yang dikirimkan sudah sedemikian besar namun hasil sadapan belum diberikan dan korbannya marah dan tidak bersedia mengirimkan uang yang diminta lagi. Maka aksi penipuan ini berganti menjadi aksi pemerasan dan teror, dimana jika tidak mengirimkan uang yang diminta, maka pemilik nomor yang ingin disadap akan diberitahu bahwa korban ingin menyadap nomor tersebut. (lihat gambar 9, 10 dan 11)
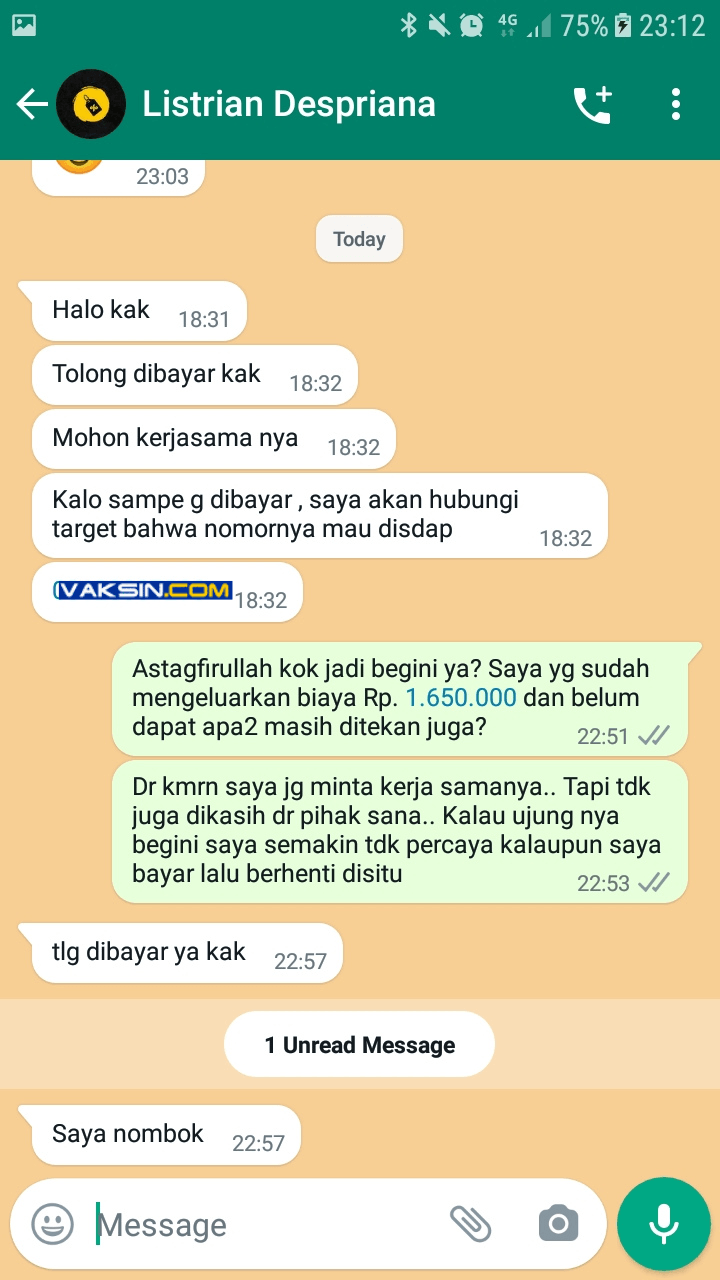
Gambar 9, Aksi penipuan ini akan berujung pemerasan ketika korbannya sudah tidak bersedia membayar uang yang diminta penipu

New Paragraph

Gambar 10, Mengaku bisa menyadap lalu melakukan teror dan pemerasan.

New Paragraph

Gambar 11, Teror yang dilakukan penipu kepada korbannya

Hati-hati, jangan mudah percaya dengan segala macam klaim di dunia maya. Menyadap Whatsapp mungkin masih memungkinkan secara teknis, tetapi membaca pesan Whatsapp yang dienkripsi sangat sulit dan agak mustahil kalau hanya dengan uang beberapa juta rupiah bisa menyadap dan membaca pesan Whatsapp orang lain.

Jangan sampai anda ingin menyadap, akhirnya malah jadi diperas.

Salam,
Alfons Tanujaya

[email protected]


PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini

Jakarta 10330
Ph : 021 3190 3800


Website : http://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Twitter : @vaksincom

Vaksincom Security Blog
By Alfons Tanujaya • September 22, 2026
Dalam beberapa hari terakhir, media sosial Threads ramai oleh keluhan pemegang kartu kredit berbagai bank. Tagihan mereka tiba-tiba memuat transaksi "DANA QR" ke merchant seperti Pintu, Ajaib, dan Tokopedia. Banyak korban mengaku tidak pernah menautkan kartunya ke DANA. Sebagian tidak punya akun DANA sama sekali. Pertanyaan yang muncul pun wajar. Apakah DANA diretas? Apakah payment gateway bocor? Apakah sistem bank lemah? Jawabannya perlu dipilah antara fakta, dugaan, dan salah kaprah. Apa yang dibuktikan oleh tangkapan layar korban Mutasi salah satu korban memperlihatkan 9 percobaan transaksi ke "DANA QR * PINTU-KKI-DE" pada 19 September 2026. Semuanya bernominal identik, Rp2.010.000. Empat di antaranya berhasil. Tiga percobaan terjadi pada detik 10:49:26, 10:49:27, dan 10:49:28. Kecepatan seperti itu bukan kerja manusia, melainkan otomatisasi. Pola berulang dengan nominal sama seharusnya memicu blokir otomatis (velocity check), baik di aplikasi pembayaran maupun di bank. Faktanya, pola ini lolos. Dua email notifikasi bank dari korban berbeda mencantumkan keterangan "Otentikasi: TRANSAKSI TANPA OTP". Transaksinya ke "DANA QR * PT Ajaib Fut" sebesar Rp2.024.000 dan "DANA QR * PT Tokopedia" sebesar Rp1.419.300. Korban lain menerima SMS OTP resmi dari bank untuk transaksi DANA dan Airbnb yang tidak pernah mereka lakukan. Transaksi Airbnb itu bernominal Rp0 dan muncul berulang kali. Modusnya: kartu korban, akun DANA milik pelaku Rekonstruksi paling masuk akal dari bukti yang beredar adalah sebagai berikut: Pelaku memegang data kartu lengkap korban: nomor kartu, masa berlaku, CVV, dan nama. Pelaku menguji apakah kartu masih aktif. Transaksi Rp0 yang berulang adalah pola khas pengujian kartu (card testing). Kartu ditautkan ke akun DANA milik pelaku sendiri. Kartu dipakai membayar QRIS merchant yang nilainya mudah dicairkan, seperti top up aset kripto atau belanja di e-commerce. Fitur membayar QRIS dengan kartu kredit dan debit di dompet digital memang ada dan legal. Sebagai pembanding, di GoPay pengguna menautkan kartu dengan memasukkan detail kartu lalu kode OTP. Saat membayar, GoPay menyatakan verifikasi tambahan berupa CVV dan OTP tidak akan selalu muncul di setiap transaksi dan hanya dilakukan pada saat-saat tertentu saja. Karena itu, korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya. Ini juga berarti tidak ada bukti bahwa aplikasi DANA diretas. Yang terjadi adalah fitur pembayaran yang sah disalahgunakan dengan data kartu curian, dan kontrol risikonya tidak cukup ketat untuk mendeteksi pola ini. Kenapa bisa lolos tanpa OTP? Pandangan bahwa "merchant tertentu tidak butuh OTP" terlalu menyederhanakan. Bukti korban justru menunjukkan OTP dikirim untuk transaksi DANA dan Airbnb. Pada otentikasi 3-D Secure generasi baru, keputusan meminta OTP atau tidak berbasis skor risiko, dan keputusan akhirnya ada di bank penerbit. Halaman bantuan Tokopedia pun menjelaskan bahwa kode OTP transaksi diberikan oleh pihak bank, bukan oleh Tokopedia. Pembayaran juga bisa berhasil terverifikasi meskipun tanpa OTP. Artinya, transaksi yang lolos tanpa OTP adalah transaksi yang oleh sistem risiko bank dinilai "aman", dan penilaian itu keliru. Tanggung jawabnya bersama: sistem risiko bank penerbit dan kontrol di aplikasi pembayaran sama-sama meloloskan. Data kartu bocor dari mana? Sampai artikel ini ditulis, belum ada pernyataan resmi dari bank, DANA, maupun regulator mengenai sumber kebocoran. Yang bisa disampaikan adalah kemungkinan yang paling sering terjadi pada kasus serupa. Semuanya masih dugaan. Infostealer, yaitu malware yang biasanya menumpang di APK atau aplikasi bajakan. Malware ini mencuri isian kartu di browser, password, dan cookie sekaligus. Web skimming, yaitu kode jahat yang disisipkan di halaman checkout sebuah merchant untuk merekam data kartu saat diketik. Phishing, yaitu situs promo, kurir, atau bank palsu yang memancing korban mengisi data kartu. Kebocoran pihak ketiga di rantai pemrosesan pembayaran. Ini mungkin terjadi, tetapi paling butuh bukti. Korban tersebar lintas bank. Karena itu, sumber kebocoran kemungkinan besar berada di luar sistem satu bank tertentu. Cara membuktikannya bukan lewat spekulasi di media sosial. Bank dan jaringan kartu perlu menelusuri merchant mana yang sama-sama pernah dipakai para korban sebelum insiden, atau yang disebut analisis common point of purchase. Soal "session cookie bocor" Dugaan bahwa kebocoran berasal dari session cookie perlu diluruskan. Ada tiga alasan. Pertama, isinya tidak cocok. Session cookie hanya penanda bahwa pengguna sudah login. Cookie tidak berisi nomor kartu beserta CVV. Standar keamanan industri kartu (PCI DSS) juga tegas: CVV termasuk data otentikasi sensitif yang tidak boleh disimpan setelah otorisasi. Larangan itu tetap berlaku meskipun pelanggan sendiri memberi izin untuk menyimpannya. Kedua, polanya tidak cocok. Kalau yang dicuri adalah cookie akun DANA milik korban, transaksi akan muncul di akun korban sendiri. Faktanya, banyak korban tidak punya akun DANA. Ketiga, cookie memang relevan, tetapi hanya sebagai bagian dari paket data yang dicuri infostealer bersama password dan data kartu. Dalam kasus ini, yang dipakai pelaku adalah data kartunya. Apakah Kartu Kredit Indonesia (KKI) dibobol? Belum ada bukti ke arah itu. KKI ritel baru diluncurkan BI pada 17 Agustus 2026. Pada tahap awal, KKI diterbitkan dalam bentuk kartu digital sebagai sumber dana transaksi QRIS, dengan penerbit awal BCA, Bank Mandiri, BNI, BRI, CIMB Niaga, Permata Bank, dan Bank Mega. KKI adalah skema terpisah dari kartu berlogo Visa atau Mastercard. Sebagai contoh, BCA KKI diaktifkan melalui myBCA dan transaksi QRIS-nya dikonfirmasi dengan memasukkan PIN transaksi. Setidaknya satu kartu korban yang terlihat di bukti berawalan BIN Mastercard, bukan KKI. Meski begitu, arti label "PINTU-KKI-DE" di mutasi korban belum jelas. DANA dan BI perlu memberi klarifikasi agar publik tidak salah menyimpulkan. Jika Anda menjadi korban 1Blokir kartu dan minta kartu baru melalui call center resmi bank. Anggap data kartu lama sudah bocor. 2Ajukan sanggahan tertulis bahwa transaksi tidak Anda lakukan. Simpan SMS OTP, email notifikasi, dan mutasi sebagai bukti. Minta tagihan yang disanggah ditangguhkan selama investigasi berjalan, dan catat nomor laporan Anda. Matikan transaksi online atau e-commerce di aplikasi bank bila fiturnya tersedia. Jangan berikan OTP kepada siapa pun, termasuk yang mengaku petugas bank. OJK mencatat penipuan dengan identitas palsu, sering mengaku petugas bank, sebagai modus yang paling banyak dilaporkan ke Indonesia Anti-Scam Centre. Pola yang sering terjadi: korban menerima SMS OTP untuk transaksi yang tidak dilakukannya, lalu ditelepon penipu yang menawarkan bantuan membatalkan transaksi atau memblokir kartu. Bersihkan perangkat: pindai dengan antivirus, hapus kartu yang tersimpan di browser, dan ganti password akun penting. Eskalasi bila sanggahan ditolak: ajukan pengaduan ke OJK, mediasi melalui LAPS SJK, dan buat laporan polisi. Peran regulator · Bank Indonesia, sebagai pengatur sistem pembayaran dan QRIS, dapat: mewajibkan verifikasi kuat saat kartu ditautkan ke dompet digital dan pada transaksi berisiko, menetapkan batas nominal dan frekuensi untuk QRIS yang bersumber dari kartu kredit dan mengklarifikasi label KKI yang membingungkan publik. · OJK, sebagai pengawas perbankan dan, sejak 10 Januari 2025, pengawas aset kripto, dapat: mengevaluasi sistem risiko bank penerbit, memastikan korban tidak menanggung kerugian yang bukan kesalahannya, mendorong exchange kripto membekukan akun penerima dana. · Komdigi dan lembaga PDP dapat menelusuri sumber kebocoran dan menegakkan UU 27/2022. Data kartu kredit tergolong data keuangan pribadi. Pasal 46 mewajibkan pengendali data memberi tahu subjek data dan lembaga secara tertulis paling lambat 3×24 jam bila terjadi kegagalan pelindungan data. Penindakan terhadap situs phishing juga perlu dipercepat. · Polri dan PPATK dapat mengikuti aliran dana. Dalam modus ini, jejaknya relatif jelas: akun dompet digital dan akun exchange penerima dana wajib ber-KYC. Peran industri Bank penerbit perlu: mengkalibrasi ulang aturan transaksi "tanpa OTP", memblokir otomatis percobaan beruntun dengan nominal yang sama, mengganti kartu korban tanpa biaya. DANA dan dompet digital lain perlu: mewajibkan OTP saat kartu ditautkan, menolak satu kartu ditautkan ke banyak akun, mencocokkan nama pemilik kartu dengan nama KYC akun, membatasi nominal pembayaran QRIS dengan kartu. Sebagai pembanding, GoPay menyatakan pembayaran QRIS menggunakan kartu hanya bisa untuk transaksi di bawah Rp250.000, sementara transaksi yang lolos dalam kasus ini sekitar Rp2 juta per transaksi. Merchant pencairan, yaitu platform kripto dan e-commerce, perlu menahan dana top up yang bersumber dari kartu kredit, membekukan akun penerima, dan melapor ke PPATK. Penutup Akar masalah kasus ini ada dua. Pertama, data kartu kredit bocor dari sumber yang belum terungkap. Kedua, fitur pembayaran yang sah dieksploitasi karena otentikasi berbasis risiko dan kontrol kecepatan transaksi terlalu longgar. Menyalahkan satu pihak, entah DANA, KKI, atau "session cookie", tidak menyelesaikan masalah. Yang dibutuhkan adalah investigasi sumber kebocoran, pengetatan otentikasi, dan kepastian bahwa korban tidak menanggung kerugian yang bukan kesalahannya.
By Alfons Tanujaya • September 20, 2026
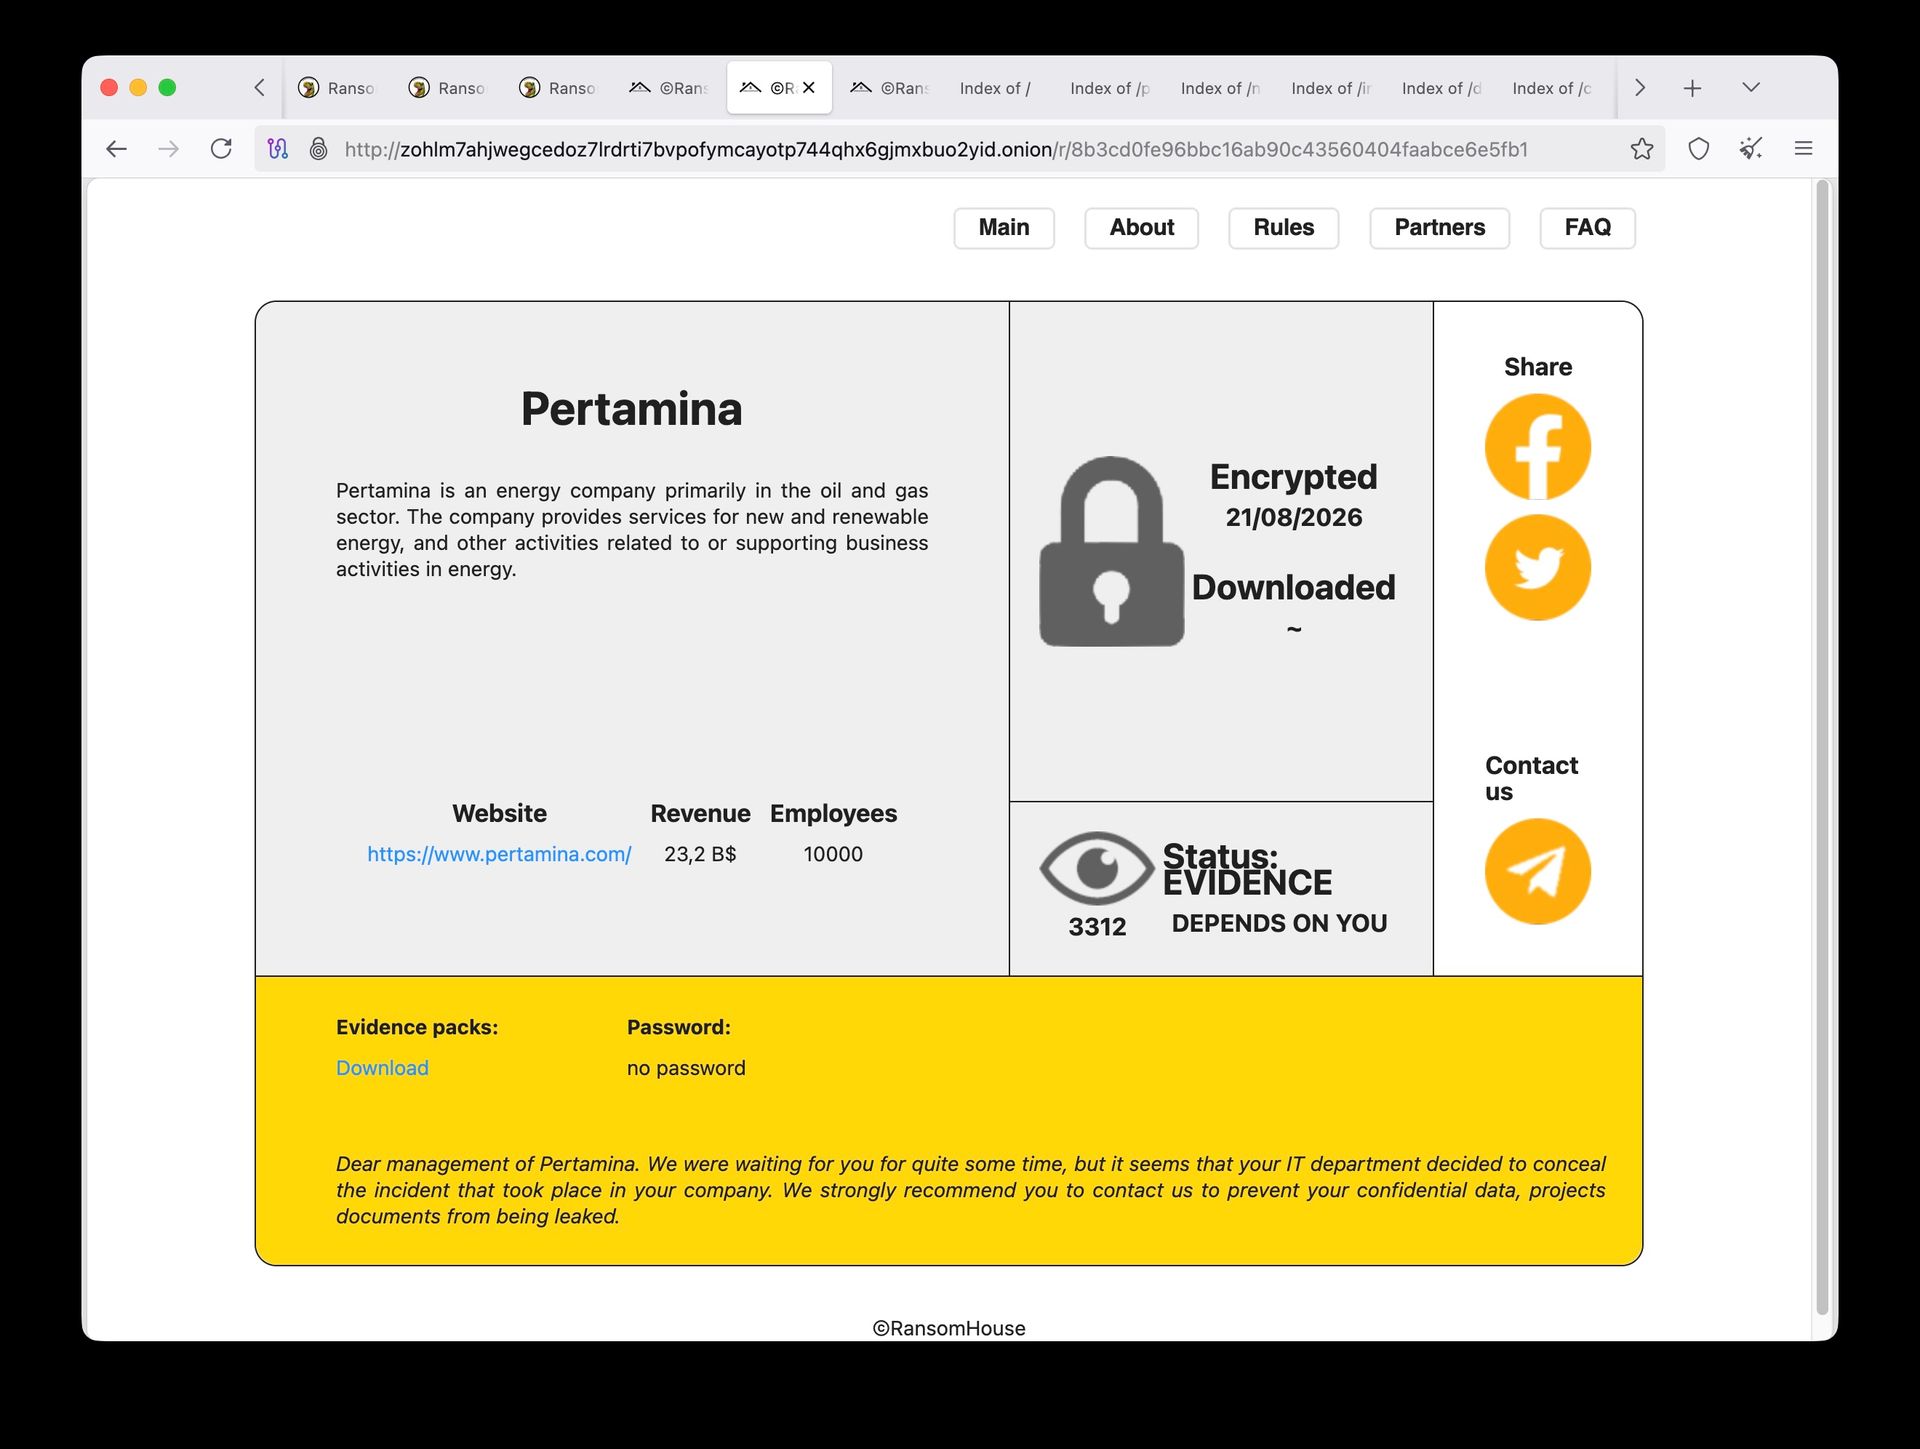
Pada pertengahan September 2026, kelompok ekstorsi RansomHouse mempublikasikan Pertamina ke daftar korban mereka. Klaim insiden terjadi pada tanggal 21 Agustus 2026. Bukan korporat pusat, tapi anak usaha operasional Jejak dokumen dalam evidence pack yang dibagikan pelaku menunjuk pada unit operasional kilang, disinyalir mengarah ke PT Kilang Pertamina Internasional/KPI atau unit hulu gas PHE Jambi Merang dan bukan holding Pertamina secara keseluruhan. Ini konsisten dengan pola serangan rantai pasok ke BUMN energi, pelaku masuk melalui anak usaha atau unit operasional yang keamanan sibernya lebih lemah dan tidak setara dengan korporat induk. Temuan paling penting: ini bukan satu laptop yang dibobol Dari ribuan dokumen dan lebih dari 6 GB data yang bocor, menunjukkan bahwa data yang bocor ini berasal dari setidaknya 9 divisi dan dari 50 akun user yang berbeda dan tidak berhubungan secara operasional. Finance, Personalia/HR, Maintenance Planning & Support, Pipelines, Refinery Planning, Investigations (HSE), Cyber Security and Incidents, Monitoring & Risk Analysis, serta arsip dokumen konfidensial (NDA, Dana Pensiun). Pola ini secara teknis mustahil berasal dari satu laptop karyawan, satu orang tidak mungkin menjadi "pemilik" dokumen dari delapan divisi berbeda selama bertahun-tahun. Jadi kemungkinan besar kebocoran berasal dari file server atau network share terpusat yang diakses lintas-divisi seperti DFS namespace/shared drive kantor. Sejumlah akun generik seperti "Risk" (kemungkinan akun bersama Divisi Manajemen Risiko) dan referensi cache lama ke server file internal dengan hidden share administratif di rentang IP privat korporat konsisten dengan arsitektur file server kantor yang lazim di lingkungan BUMN energi. Vektor awal: belum terkonfirmasi Satu basis data OSINT publik mencatat bahwa domain pertamina.com pernah muncul dalam insiden kebocoran kredensial "FortiBleed" (CVE‑2022‑40684) serta aktivitas infostealer di sekitar domain itu. Namun setelah verifikasi lebih dalam perlu diluruskan bahwa sumber datanya adalah agregator pihak ketiga ( HudsonRock , ParanoidLab ) murni pemantauan permukaan serangan (attack surface) dari sumber terbuka, bukan investigasi forensik terhadap file yang bocor. Kesimpulan yang lebih tepat sehubungan dengan insiden ini adalah : vektor masuk pelaku belum bisa dipastikan dari sumber publik yang ada. CVE-2022-40684 sendiri adalah kerentanan nyata dan serius — bypass autentikasi kritis pada FortiOS/FortiProxy yang sudah dipatch Fortinet sejak Oktober 2022 dan aktif dieksploitasi sejak saat itu. Tetapi mengaitkannya langsung sebagai "penyebab" insiden kebocoran data ini tanpa bukti forensik langsung adalah kesimpulan yang terlalu jauh dan mungkin tidak berkaitan. Pihak ketiga yang ikut jadi korban Dari struktur data yang bocor, setidaknya ada empat kelompok pihak ketiga yang datanya ikut terekspos meski mereka tidak pernah memilih berhubungan langsung dengan sistem yang diretas: Peserta dana pensiun — satu berkas rekapitulasi kepesertaan aktif saja memuat sekitar 1.600-an baris data nama, tanggal lahir, dan nomor pekerja, termasuk kemungkinan pensiunan yang datanya sudah lama tidak mereka kontrol. Karyawan subjek laporan personalia — termasuk scan dokumen identitas pribadi, yang di banyak kasus serupa berujung jadi bahan pemalsuan identitas. Individu di perusahaan vendor/kontraktor yang menandatangani NDA dengan Pertamina — nama pribadi mereka kini beredar di paket bukti pelaku, padahal keputusan keamanan siber sepenuhnya di tangan Pertamina. Mitra riset dan vendor luar negeri — kontrak dengan sejumlah universitas negeri dan vendor asing ikut berada dalam paket data. UU PDP No. 27/2022 Pasal 46 mewajibkan pengendali data memberi tahu Subjek Data dan otoritas MAKSIMAL 3 X 24 jam setelah emngetahui kebocoran. Dalam hal ini pensiunan, karyawan dan vendor yang datanya ikut bocor. Hal ini perlu dilakukan karena data ini rentan dieksploitasi oleh penipu seperti : Penipuan memalsukan sebagai dana pensiun ke pensiunan yang umumnya tidak menyadari datanya bocor dan relatif mudah ditipu karena gaptek. Penyalahgunaan data indentitas baik untuk pembukaan rekening bodong, pinjol dan aktivitas jahat lainnya. Rekayasa sosial menggunakan data NDA yang bocor baik ke vendor maupun pihak terkait. Phishing tertarget ke bagian HR atau Finance menggunakan data dan nama asli. Pelajaran untuk perusahaan lain Segmentasi akses lintas-divisi. Temuan "50+ akun, 9+ divisi dalam satu bocoran" adalah alarm keras soal least privilege, audit siapa saja yang punya hak baca ke banyak network share sekaligus dan batasi seminimal mungkin. Segmentasi IT–OT wajib ada di fasilitas industri seperti kilang dokumen desain jaringan OT/DCS semestinya tidak pernah berada di server file yang sama dengan dokumen HR atau kontrak. Klasifikasi dan pemisahan data pihak ketiga data personalia, dokumen dana pensiun, dan NDA vendor idealnya disimpan dengan kontrol akses dan enkripsi terpisah dari dokumen operasional harian. Manajemen tambalan perangkat perimeter tetap prioritas , terlepas dari belum terkonfirmasinya vektor pada kasus ini kerentanan bertahun-tahun yang belum ditambal tetap jadi pintu masuk paling umum di industri. Jangan buru-buru menuduh satu CVE spesifik sebagai penyebab tanpa bukti forensik langsung kebiasaan ini merusak kredibilitas analisis dan bisa menyesatkan investigasi yang sedang berjalan.
By Alfons Tanujaya • August 13, 2026
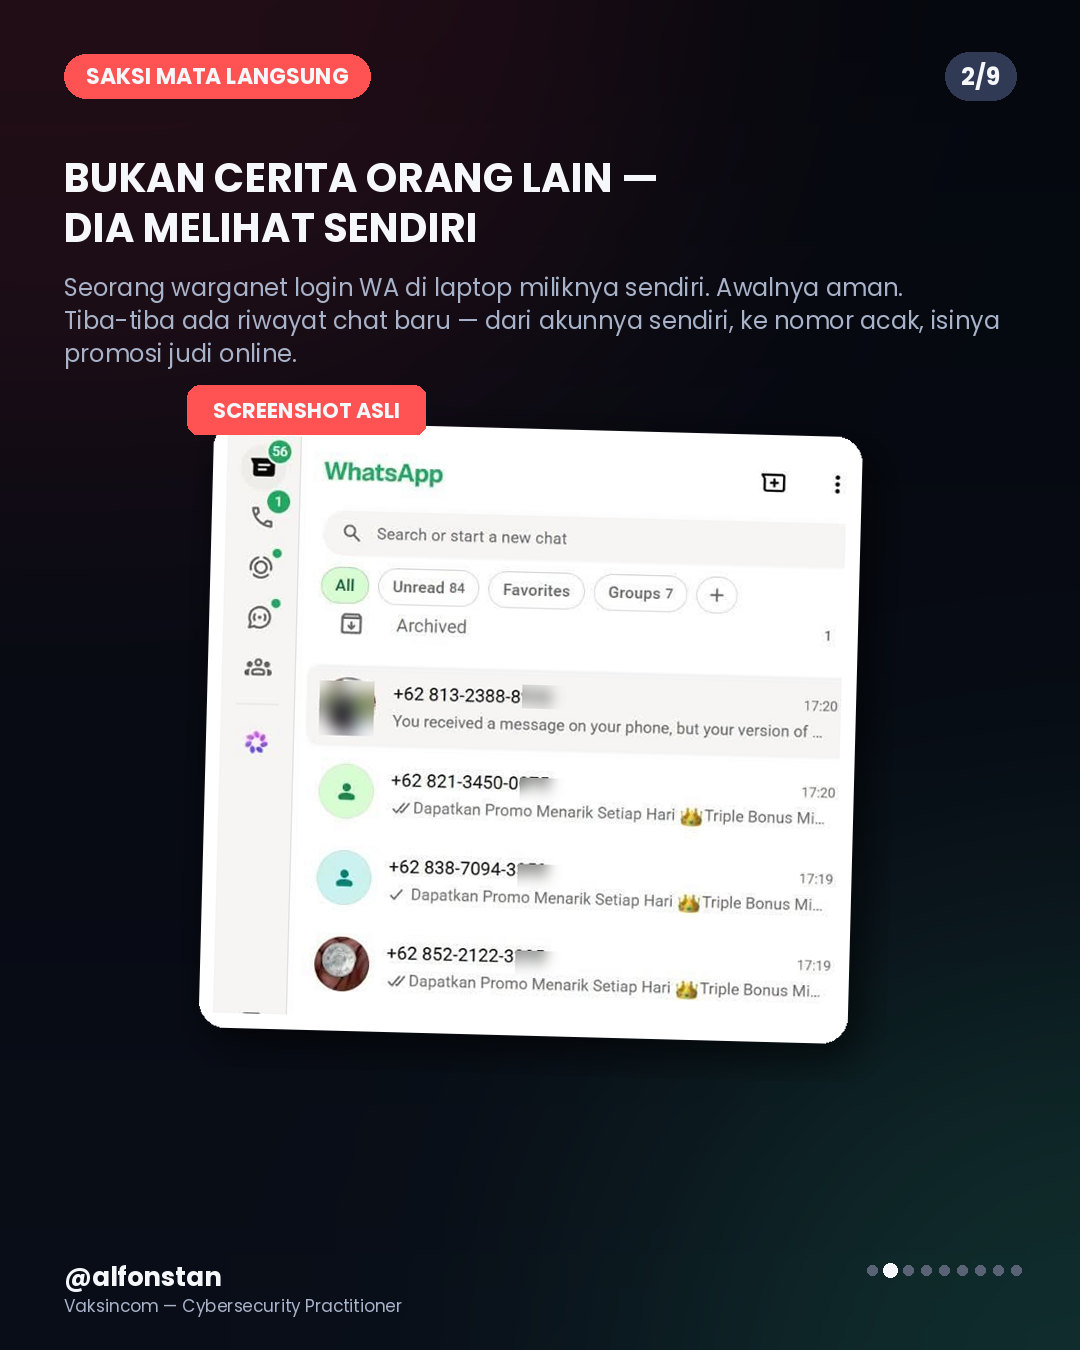
Seorang warganet membagikan pengalamannya di media sosial: ia login WhatsApp di laptop miliknya sendiri, dan semula tidak ada yang aneh. Namun tak lama kemudian ia menemukan riwayat chat baru yang terkirim dari akunnya sendiri ke sejumlah nomor asing, berisi promosi judi online. Yang lebih janggal, pesan itu tidak bisa dihapus dengan opsi “Delete for Everyone”, dan sama sekali tidak muncul di riwayat WhatsApp pada ponselnya. Ia sudah mengaktifkan verifikasi dua langkah dan memeriksa Perangkat Tertaut, namun keduanya bersih — tidak ada perangkat asing yang tertaut ke akunnya. Kejadian ini pada awalnya terlihat seperti kasus pembajakan akun biasa. Namun penelusuran lebih lanjut mengarah ke penyebab yang berbeda dari dugaan umum selama ini, yaitu bukan linked device asing, melainkan ekstensi peramban (browser extension) yang terpasang di komputer korban sendiri. 131 Ekstensi Chrome Terbukti Membajak WhatsApp Web Perusahaan keamanan siber Socket.dev pada Oktober 2025 mempublikasikan riset yang mengungkap 131 ekstensi Chrome yang menyamar sebagai tools “CRM WhatsApp” atau “otomasi WhatsApp” untuk kebutuhan bisnis. Alih-alih sekadar membantu manajemen kontak, ekstensi-ekstensi ini terbukti menyuntikkan skrip langsung ke halaman web.whatsapp.com untuk mengirim pesan massal secara otomatis. Google kemudian menghapus seluruh ekstensi tersebut dari Chrome Web Store, namun tercatat lebih dari 20.000 pengguna aktif sempat terdampak sejak ekstensi-ekstensi ini beredar pada awal 2025. Secara teknis, ekstensi-ekstensi ini memanfaatkan fungsi internal yang dipakai WhatsApp Web sendiri untuk mengatur pengiriman pesan, dikombinasikan dengan Manifest V3 service worker agar pengiriman bisa tetap berjalan terjadwal di latar belakang. Nama-nama ekstensi ini sengaja dibuat menyerupai tools bisnis yang sah, dan mayoritas ternyata diterbitkan oleh publisher yang sama meski memakai nama dan tampilan berbeda-beda — mengindikasikan model reseller/white-label, bukan operasi satu pihak. Perlu digarisbawahi, kasus yang didokumentasikan Socket.dev ini berbasis di Brasil dan menyasar spam bisnis pada umumnya, bukan judi online secara spesifik. Namun teknik yang sama — ekstensi peramban yang menyusup ke sesi WhatsApp Web — sangat mungkin direplikasi oleh operator lain, termasuk untuk distribusi spam judi online di Indonesia, sebagaimana pola yang ditemukan pada kasus di atas. Kenapa Pesan Tidak Pernah Muncul di HP Pemilik Akun Sejak WhatsApp memperbarui sistem multi-device agar tidak lagi bergantung pada ponsel utama yang harus selalu aktif, Meta mengadopsi model yang dikenal sebagai client-fanout. Dalam model ini, setiap perangkat tertaut — termasuk WhatsApp Web atau Desktop — diperlakukan sebagai perangkat independen dengan kunci enkripsi end-to-end miliknya sendiri. Ketika sebuah pesan dikirim dari WhatsApp Web, aplikasi web itulah (disebut sebagai client) yang bertanggung jawab mengenkripsi dan “membagi” (fanout) paket pesan tersebut ke dua tujuan: perangkat penerima pesan, dan perangkat milik pengirim sendiri termasuk ponsel utama, sebagai salinan untuk keperluan sinkronisasi (self-sync). Di titik inilah celahnya. Karena proses enkripsi terjadi di tingkat client, server WhatsApp pada dasarnya hanya berfungsi sebagai perantara (relay) bagi paket data yang sudah terenkripsi, dan tidak dapat membaca isi maupun memverifikasi kelengkapan pengiriman tersebut. Ekstensi peramban yang jahat, karena menguasai penuh logika JavaScript pada halaman WhatsApp Web, dapat dengan sengaja hanya mengirimkan salinan pesan ke penerima spam, sembari memotong (bypass) proses pengiriman salinan ke ponsel pemilik akun. Hasilnya, server WhatsApp tetap memproses pesan tersebut sebagai pengiriman yang sah ke penerima, namun karena tidak ada salinan yang pernah dibuat untuk ponsel pemilik akun, pesan tersebut tidak akan pernah tercatat di riwayat chat pemilik akun. Siapa yang Memasang Ekstensi Semacam Ini Pengguna kerap tidak menyadari bahwa ekstensi CRM, WhatsApp Marketing, atau broadcast tool yang mereka unduh demi fitur otomatisasi sebenarnya membawa fungsi tersembunyi semacam ini. Ekstensi tetap berjalan normal untuk fungsi CRM yang dijanjikan, namun di balik layar turut memakai sesi WhatsApp Web milik pengguna untuk mengirim spam ke nomor acak. Pola ini juga tidak selalu melibatkan jaringan spam profesional. Kemungkinan lain yang perlu dipertimbangkan adalah pihak terdekat — pasangan atau anggota keluarga yang menggunakan komputer bersama, dan memasang ekstensi semacam ini dengan niat memantau percakapan, tanpa menyadari bahwa tools yang mereka pasang juga terhubung ke jaringan spam di baliknya. Pentingnya Diluruskan: Menghapus Sesi atau Mengganti PIN Tidak Cukup Pada kasus yang melibatkan ekstensi peramban seperti ini, menghapus sesi pada Perangkat Tertaut maupun mengganti PIN verifikasi dua langkah tidak banyak membantu, karena akar masalahnya bukan pada autentikasi akun WhatsApp, melainkan pada ekstensi yang tetap terpasang di peramban. Begitu pengguna login ulang WhatsApp Web pada peramban yang sama, ekstensi tersebut dapat langsung menyusup ke sesi baru yang terbentuk. Satu-satunya cara efektif untuk menghentikan penyalahgunaan ini adalah menghapus ekstensi bermasalah melalui chrome://extensions/, atau bila masih ragu, menghapus instalasi peramban tersebut secara total dan menggantinya dengan profil atau peramban yang bersih. Risiko ini juga tidak terbatas pada Google Chrome semata, karena seluruh peramban berbasis Chromium seperti Microsoft Edge, Brave, dan Opera mendukung instalasi ekstensi yang sama, dan berlaku di seluruh sistem operasi — Windows, macOS, maupun Linux — karena serangan ini bekerja di tingkat peramban, bukan di tingkat sistem operasi. Sebagai langkah pencegahan tambahan, pengguna WhatsApp disarankan untuk memeriksa daftar ekstensi yang terpasang di peramban secara berkala, terutama yang mengklaim sebagai tools CRM atau otomasi WhatsApp, serta menjaga agar ponsel tidak diakses maupun dipindai kode QR-nya oleh pihak lain tanpa sepengetahuan pemiliknya. Vaksincom akan terus memantau perkembangan modus ini dan membuka ruang bagi pengguna yang mengalami kejadian serupa untuk berbagi kronologi, guna memetakan pola penyalahgunaan secara lebih akurat.
By Alfons Tanujaya • July 27, 2026
Celah HermeticReader (CVE-2026-48294) menempel di ekstensi yang terpasang pada sekitar 329 juta browser. Sudah ditambal Adobe, tetapi belum tentu sudah sampai ke perangkat anda. Belakangan ini banyak sekali keluhan akun WhatsApp yang tiba-tiba dibatasi, logout sendiri, atau diblokir dengan pesan bahwa akun tersebut melanggar ketentuan layanan. Sebagian pemilik akun mengajukan tinjauan, akunnya pulih sebentar, lalu diblokir lagi dengan peringatan yang sama. Penyebab pemblokiran akun WhatsApp itu banyak dan tidak tunggal. Yang paling sering adalah broadcast berlebihan, penggunaan aplikasi WhatsApp tidak resmi (WhatsApp mod), pengiriman pesan ke nomor yang tidak menyimpan kontak anda dalam jumlah besar, serta laporan dari penerima pesan. Semua itu murni urusan kebijakan Meta. Namun ada satu jalur yang jarang sekali dibahas dan baru terungkap bulan ini: ekstensi browser. Sebuah celah keamanan di ekstensi Adobe Acrobat PDF untuk Chrome membuat sebuah situs jahat bisa membaca isi WhatsApp Web anda, bahkan berpotensi mengambil alih akun anda sepenuhnya. Celah ini diberi nama HermeticReader dan tercatat sebagai CVE-2026-48294. Kronologi singkat 30 April 2026 — Adobe mengumumkan integrasi Acrobat dengan WhatsApp Web, yang memungkinkan pengguna mengolah file PDF langsung dari WhatsApp Web. 3 Juni 2026 — Adobe merilis ekstensi versi 26.5.2.1 yang membawa mesin integrasi tersebut. Dalam waktu kurang dari 4 jam, tim riset Guardio Labs sudah menemukan rantai celahnya. Akhir pekan yang sama — Guardio melapor ke Adobe PSIRT. Adobe menerima laporan, memperbaiki, dan merilis versi tambalan 26.5.2.3 dalam satu akhir pekan. Ini respons yang sangat cepat dan patut diapresiasi. 17 Juni 2026 — CVE-2026-48294 dipublikasikan ke National Vulnerability Database (NVD) dengan skor CVSS 7,4. 22 Juli 2026 — Guardio Labs mempublikasikan rincian teknis lengkapnya, diikuti pemberitaan media keamanan siber internasional. Bagaimana celah ini bekerja Yang bermasalah bukan aplikasi Adobe Acrobat Reader di komputer anda, melainkan ekstensi Adobe Acrobat PDF di browser (ID ekstensi: efaidnbmnnnibpcajpcglclefindmkaj). Ini perlu ditegaskan supaya tidak salah sasaran. Rantai serangannya sederhana tetapi berlapis. Ekstensi Adobe menyediakan beberapa halaman internal yang boleh dimuat oleh situs mana pun sebagai iframe. Halaman-halaman itu membaca data JSON langsung dari URL, lalu meneruskannya ke service worker ekstensi. Celakanya, service worker tidak pernah memeriksa siapa pengirim pesan tersebut, dan tidak ada pembatasan kunci apa saja yang boleh ditulis ke penyimpanan lokal ekstensi. Akibatnya, situs jahat bisa menulis flag ke penyimpanan ekstensi untuk mengaktifkan Hermes, yaitu mesin integrasi Acrobat dengan WhatsApp Web yang secara default tidak aktif. Setelah Hermes aktif, penyerang tinggal menebak nomor tab WhatsApp Web (karena Chrome memberi nomor tab secara berurutan) lalu mengirim perintah ke tab tersebut. Yang membuat celah ini serius adalah perintah-perintah yang tersedia setelah Hermes aktif. Perintah tersebut memungkinkan penyisipan HTML dan pemanggilan method apa pun pada elemen halaman WhatsApp Web tanpa daftar izin. Dari situ, peneliti mendemonstrasikan dua hal: Eksfiltrasi data. Peneliti menyisipkan form tersembunyi ke halaman WhatsApp Web, memindahkan seluruh isi halaman yang sedang tampil ke dalam form itu, lalu mengirimkannya ke server penyerang. Yang keluar adalah daftar chat, nama kontak, nama profil, dan teks percakapan yang sedang terbuka — dalam bentuk teks terbaca, bukan terenkripsi. Penukaran QR login. Peneliti juga menunjukkan bahwa QR code untuk menautkan perangkat di WhatsApp Web bisa ditukar dengan QR milik penyerang. Bila pengguna men-scan QR palsu itu saat menautkan perangkat, sesi penyerang yang justru terpasang ke akun korban. Inilah yang disebut pengambilalihan akun penuh. Yang perlu digarisbawahi Serangan ini tidak memerlukan malware, tidak memerlukan password anda, tidak mencuri cookie sesi, dan bukan celah di WhatsApp. Penyerang juga tidak perlu akun Adobe. Syaratnya cuma satu: anda membuka halaman web milik penyerang sementara ekstensi versi rentan terpasang. Catatan penting Peramban yang rentan adalah Chrome dan turunan Chromium. Jadi Microsoft Edge juga rentan terhadap eksploitasi ini karena menggunakan mesin Chromium yang sama dan mendukung ekstensi Chrome. Jika tidak membutuhkan ekstensi Adobe Acrobat, uninstall saja. Hindari menginstal ekstensi apa pun yang tidak benar-benar diperlukan di browser. Logikanya sederhana: makin sedikit aplikasi dan ekstensi terinstal, makin sedikit pintu masuk yang harus anda jaga. Jika membutuhkan akses WhatsApp di perangkat lain, prioritaskan aplikasi resmi non-browser: WhatsApp for Windows atau WhatsApp for Mac. Dengan begitu WhatsApp anda tidak ikut terdampak celah keamanan aplikasi lain yang kebetulan menumpang di browser yang sama. Bahaya jika WhatsApp Web anda diambil alih Peretas bisa bertindak seolah-olah anda: membaca chat, membalas pesan, mengirim file, dan melanjutkan percakapan yang sudah terbuka untuk menipu kontak anda. Informasi percakapan pribadi, grup, nama kontak, nomor telepon, foto profil, file media, dokumen, data kerja, informasi bisnis, negosiasi invoice, dan informasi sensitif lain bisa diakses oleh peretas. Mengirimkan file berbahaya ke kontak dan grup WhatsApp anda. Melakukan social engineering yang jauh lebih efektif, karena pesan datang dari nomor anda yang sudah dikenal — bukan dalam bentuk pemalsuan foto profil dengan nomor yang berbeda. Inilah yang membuat penipuan model ini sangat sulit dideteksi korban. Mengambil alih akun lain yang menggunakan WhatsApp sebagai sarana verifikasi. Kode OTP yang masuk ke WhatsApp ikut terbaca. Antisipasi / apa yang harus dilakukan Buka [Settings] > [Linked Devices] untuk memastikan hanya perangkat yang anda kenal yang bisa membuka dan mengakses WhatsApp. Jika ada perangkat yang tidak dikenal, segera putuskan. Lakukan ini secara rutin, bukan sekali saja. Pastikan anda disiplin melakukan update OS, aplikasi, dan ekstensi. Untuk ekstensi Adobe Acrobat PDF, yang rentan adalah versi 26.5.2.2 dan sebelumnya; versi aman adalah 26.5.2.3 ke atas. Periksa lewat chrome://extensions atau edge://extensions. Usahakan menggunakan browser khusus yang terpisah untuk WhatsApp Web, atau lebih baik lagi gunakan aplikasi WhatsApp resmi untuk OS yang anda gunakan. Untuk organisasi: lakukan inventarisasi ekstensi browser yang terpasang di lingkungan kerja. Ekstensi dengan izin akses ke seluruh situs perlu diprioritaskan untuk ditinjau, dan ekstensi yang tidak dikelola sebaiknya dibatasi lewat kebijakan grup. Catatan Vaksincom: soal gelombang pemblokiran akun WhatsApp Banyak yang bertanya apakah gelombang pemblokiran akun WhatsApp belakangan ini disebabkan oleh celah Adobe Acrobat ini. Vaksincom perlu bersikap jujur: sampai artikel ini ditulis, kaitan sebab-akibat itu belum terbukti. Ada dua alasan. Pertama, dari sisi waktu, jendela kerentanan yang benar-benar terbuka hanya berlangsung beberapa hari di awal Juni 2026 sebelum Adobe menambalnya, sementara gelombang keluhan pemblokiran ramai terjadi jauh setelah itu. Kedua, Guardio Labs selaku penemu celah menyatakan tidak menemukan indikasi eksploitasi aktif di lapangan sebelum tambalan dirilis. Meski begitu, tambalan yang tersedia tidak sama dengan tambalan yang sudah sampai ke semua perangkat. Chrome memang memperbarui ekstensi secara otomatis di latar belakang, tetapi perangkat yang jarang dinyalakan atau browser yang versinya dikunci oleh kebijakan IT perusahaan bisa saja tertinggal. Karena itu pemeriksaan versi tetap wajib dilakukan. Kesimpulannya: perlakukan dua hal ini sebagai isu terpisah. Celah HermeticReader adalah risiko nyata yang harus ditutup. Gelombang pemblokiran akun WhatsApp adalah persoalan tersendiri yang penyebabnya paling mungkin adalah penegakan kebijakan anti-spam Meta. Bila anda mengalami pemblokiran berulang, periksa dulu pola pengiriman pesan dan aplikasi WhatsApp yang anda gunakan. Pelajaran yang lebih besar Celah ini tidak lahir dari teknik eksploitasi yang canggih. Ia lahir dari sekumpulan jalan pintas biasa di bagian yang jarang diperiksa orang: cara komponen ekstensi saling berkirim pesan, cara data disimpan, dan cara flag fitur dievaluasi. Masing-masing tampak wajar bila dilihat sendiri-sendiri, tetapi ketika digabung menjadi rantai yang berbahaya. Pertanyaan yang layak diajukan setiap pengguna: berapa banyak ekstensi 'biasa saja' dengan izin besar yang anda percayai, semata-mata karena belum pernah ada alasan untuk memeriksanya? salam, Alfons Tanujaya
By Alfons Tanujaya • March 5, 2026
Banyak analis global menyebut data sebagai “the new oil”. Bukan tanpa alasan. Di era digital, data telah menjadi komoditas ekonomi paling strategis di muka bumi. Namun sering muncul pertanyaan sederhana: jika data begitu berharga, mengapa kita yang memiliki banyak data di komputer atau ponsel tidak otomatis menjadi kaya? Jawabannya sederhana. Memiliki data tidak sama dengan mampu mengolahnya. Ini ibarat seseorang memiliki tanah yang mengandung minyak bumi. Ia tidak serta-merta menjadi kaya raya. Minyak itu harus dieksplorasi, dibor, dimurnikan, lalu didistribusikan sebelum memiliki nilai ekonomi. Data pun demikian. Di tangan pihak yang mampu mengolahnya dengan teknologi dan analitik yang tepat, data berubah menjadi nilai ekonomi luar biasa. Perusahaan teknologi global seperti Meta, Microsoft, Alphabet Inc., Amazon, TikTok, hingga platform digital nasional seperti Tokopedia dan Gojek memanfaatkan data untuk menciptakan layanan yang semakin presisi dan bernilai tinggi. Dalam bentuk yang lebih kompleks, kumpulan data dalam skala besar (big data) yang diolah dengan kecerdasan buatan telah menjadi fondasi perkembangan Artificial Intelligence (AI). Data kini bukan hanya mendukung layanan digital, tetapi menjadi “tambang emas” bagi inovasi generasi berikutnya. Namun, di tangan yang tidak memahami cara mengelola dan melindunginya, data justru bisa menjadi beban — bahkan menjadi sumber bencana. Pengelolaan Data: Antara Berkah dan Amanah Karena data sangat bernilai, ia juga sangat rentan disalahgunakan. Data kependudukan, data pelanggan, rekam medis, data transaksi keuangan — semuanya memiliki konsekuensi serius jika bocor. Pengelolaan data bukan lagi sekadar praktik teknis, tetapi kewajiban hukum. Sejak disahkannya Undang-Undang Perlindungan Data Pribadi, setiap pengendali dan pemroses data di Indonesia memiliki tanggung jawab yang jelas, termasuk kewajiban menjaga keamanan dan kerahasiaan data. Kunci pengelolaan data sebenarnya sederhana: disiplin menjalankan standar . Standar internasional seperti ISO/IEC 27001 memberikan kerangka kerja sistem manajemen keamanan informasi. Di sektor kesehatan terdapat HIPAA, dan di sektor pembayaran ada PCI DSS. Namun penting dipahami: standar bukanlah jaminan kebal bocor. Sertifikasi bukan tameng sakti. Yang melindungi data bukanlah kertas sertifikat, melainkan praktik pengendalian risiko yang dijalankan secara konsisten dan berkelanjutan. Mengelola data ibarat pernikahan. Sekali Anda berkomitmen mengelola data, Anda terikat untuk menjaganya selama data itu masih ada dan digunakan. Ini bukan komitmen sesaat. Ia juga seperti diet. Semua orang tahu teorinya, tetapi konsistensi jangka panjanglah yang menentukan hasil. Banyak organisasi awalnya disiplin, namun seiring waktu standar dilonggarkan, pengawasan melemah, dan kebiasaan lama kembali muncul. Di titik inilah risiko kebocoran meningkat. Perbedaan besar terletak pada cara memandang data: apakah sebagai “berkah” untuk dimonetisasi sebesar-besarnya, atau sebagai “amanah” yang harus dijaga sebaik mungkin? Data Bocor dan Ban Bocor Jika ban kendaraan bocor, kita bisa menambalnya dan masalah selesai. Tetapi data tidak demikian. Ada prinsip yang sering disebut dalam dunia siber: Once on the internet, always on the internet. Data mungkin bisa dihapus dari sumber aslinya, tetapi jika sudah disalin dan didistribusikan pihak lain, kita tidak lagi memiliki kendali penuh atasnya. Sekali data pribadi bocor dan beredar, dampaknya bisa bertahun-tahun. Data kependudukan yang tersebar dapat digunakan untuk: registrasi kartu prabayar secara ilegal pembukaan rekening penampung dana kejahatan rekayasa sosial untuk mengambil alih akun digital penipuan berbasis identitas Inilah sebabnya model autentikasi global mulai bergeser. Sistem yang dulu hanya mengandalkan “apa yang Anda tahu” (misalnya NIK, tanggal lahir) kini beralih ke kombinasi “apa yang Anda miliki” (device, OTP) dan “siapa Anda” (biometrik). Kebocoran data mengubah paradigma keamanan secara fundamental. Tanggung Jawab Hukum dan Etika Di era regulasi modern, kegagalan melindungi data bukan sekadar persoalan reputasi. Di bawah UU Perlindungan Data Pribadi, pengendali data dapat dikenakan sanksi administratif, denda, hingga pidana jika terbukti lalai. Namun konsekuensi terberat justru ditanggung oleh pemilik data. Pengelola data mungkin hanya mengalami reputasi yang tercoreng. Pemilik data bisa kehilangan tabungan, identitas, bahkan masa depan finansialnya. Karena itu, pengelolaan data bukan hanya kewajiban teknis, tetapi juga tanggung jawab moral. Melindungi Aset Digital Masyarakat perlu memahami bahwa data digital — kredensial akun, email, akses mobile banking — adalah aset ekonomi. Beberapa langkah dasar yang perlu dilakukan: Gunakan autentikasi dua faktor. Jangan membagikan OTP kepada siapa pun. Waspadai rekayasa sosial yang mengatasnamakan aparat, petugas pajak, atau bank. Gunakan kata sandi unik untuk setiap layanan. Segera ganti kredensial jika ada indikasi kebocoran. Bagi pengelola data, komitmen harus lebih tinggi: Terapkan kontrol akses berbasis kebutuhan. Enkripsi data sensitif. Audit keamanan secara berkala. Lakukan pelatihan kesadaran keamanan bagi karyawan. Siapkan rencana respons insiden. Dan yang paling penting: pahami bahwa keamanan bukan kondisi statis. Ancaman terus berkembang. Hari ini aman bukan berarti besok tetap aman. Penutup Di era digital, data bukan sekadar aset ekonomi. Ia adalah amanah. Nilainya bisa menjadi emas digital yang menciptakan inovasi dan kemakmuran. Tetapi jika lalai dikelola, ia berubah menjadi sumber kerugian yang luas dan berkepanjangan. Pertanyaannya bukan lagi apakah data itu berharga. Pertanyaannya adalah: apakah kita cukup disiplin dan bertanggung jawab untuk menjaganya? Karena dalam dunia digital, kepercayaan dibangun dari keamanan. Dan keamanan lahir dari komitmen yang tidak pernah berhenti.
Duet Maut Call Center Palsu dan trf VA bobol internet banking
By Alfons Tanujaya • July 21, 2025
Duet Maut Call Center Palsu dan trf VA bobol internet banking
Artikel Lainnya