Tidak Perlu Pegasus, Sadap Lewat Operator Jauh Lebih Senyap
Kamu takut sama Pegasus? Dalam kasus dugaan penyadapan nomor Presiden yang diungkap aparat pada 3 November 2026, alat yang disebut dipakai justru bukan spyware canggih, melainkan LIMS. Menurut saya ini lebih menakutkan: lebih mudah, lebih murah, dan lebih senyap.
LIMS bukan spyware
LIMS atau Lawful Interception Management System bukan perangkat lunak mata-mata seperti Pegasus. LIMS adalah antarmuka resmi yang menghubungkan penegak hukum langsung ke infrastruktur jaringan operator telekomunikasi. Nomor target dimasukkan dari pusat pemantauan, lalu operator mengalirkan salinan komunikasinya.
Di sinilah masalahnya. Karena penyadapan terjadi di jaringan operator, tidak ada perubahan apa pun di perangkat yang disadap. Spyware seperti Pegasus perlu dipasang di ponsel target, dan jejaknya masih bisa ditemukan lewat pemeriksaan forensik. LIMS tidak. Dari sisi korban, penyadapan ini sama sekali tidak terdeteksi.
Bagi yang punya akses, LIMS juga jauh lebih murah. Investigasi IndonesiaLeaks tahun 2023 menyebut Pegasus untuk penyadapan terbatas sekitar 10 orang dibanderol Rp7,5–9 miliar. LIMS sudah tersedia. Cukup masukkan nomornya.
Apa saja yang bisa disadap?
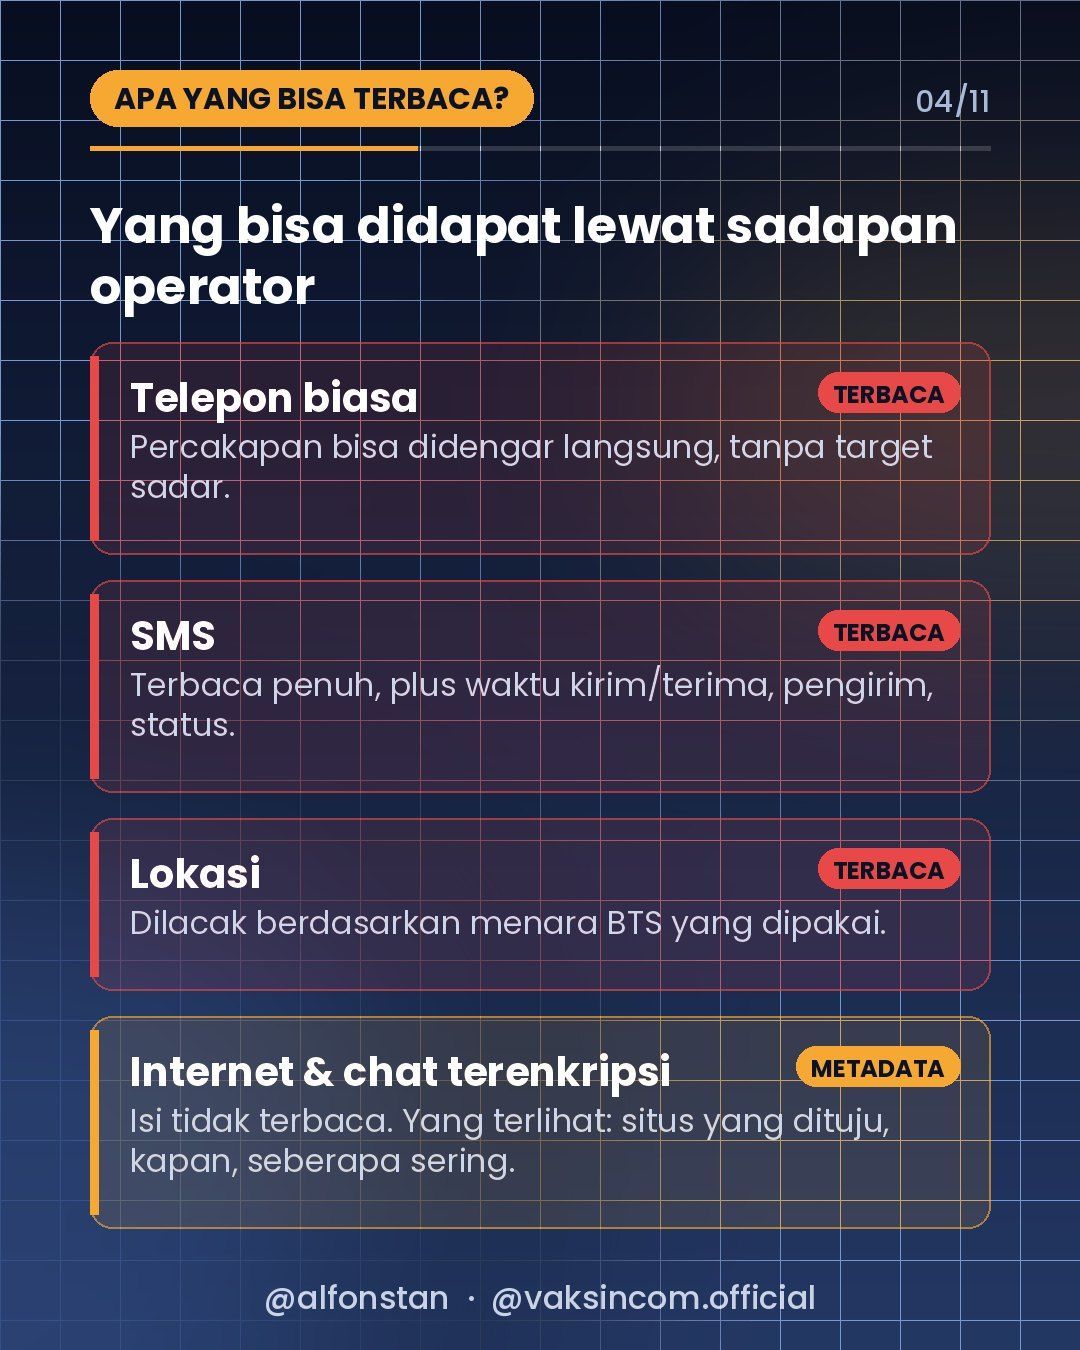
Lewat LIMS, cukup banyak yang bisa didapat dari seseorang tanpa ia menyadarinya:
- Telepon biasa. Percakapan bisa didengar langsung, tanpa target merasa apa-apa.
- SMS. Terbaca penuh karena memang tidak dienkripsi end-to-end. Termasuk data tambahannya: kapan dikirim, kapan diterima, siapa pengirimnya, dan status pengirimannya.
- Lokasi. Dilacak berdasarkan menara BTS yang dipakai ponsel.
- Aktivitas internet. Situs mana saja yang dikunjungi, kapan, dan seberapa sering. Karena kebanyakan situs sudah memakai HTTPS, yang terlihat umumnya alamat situsnya, bukan isi halamannya.
- WhatsApp, Signal, dan sejenisnya. Isi pesannya terlindung enkripsi, jadi yang didapat hanya metadata.
WhatsApp aman, Telegram tunggu dulu
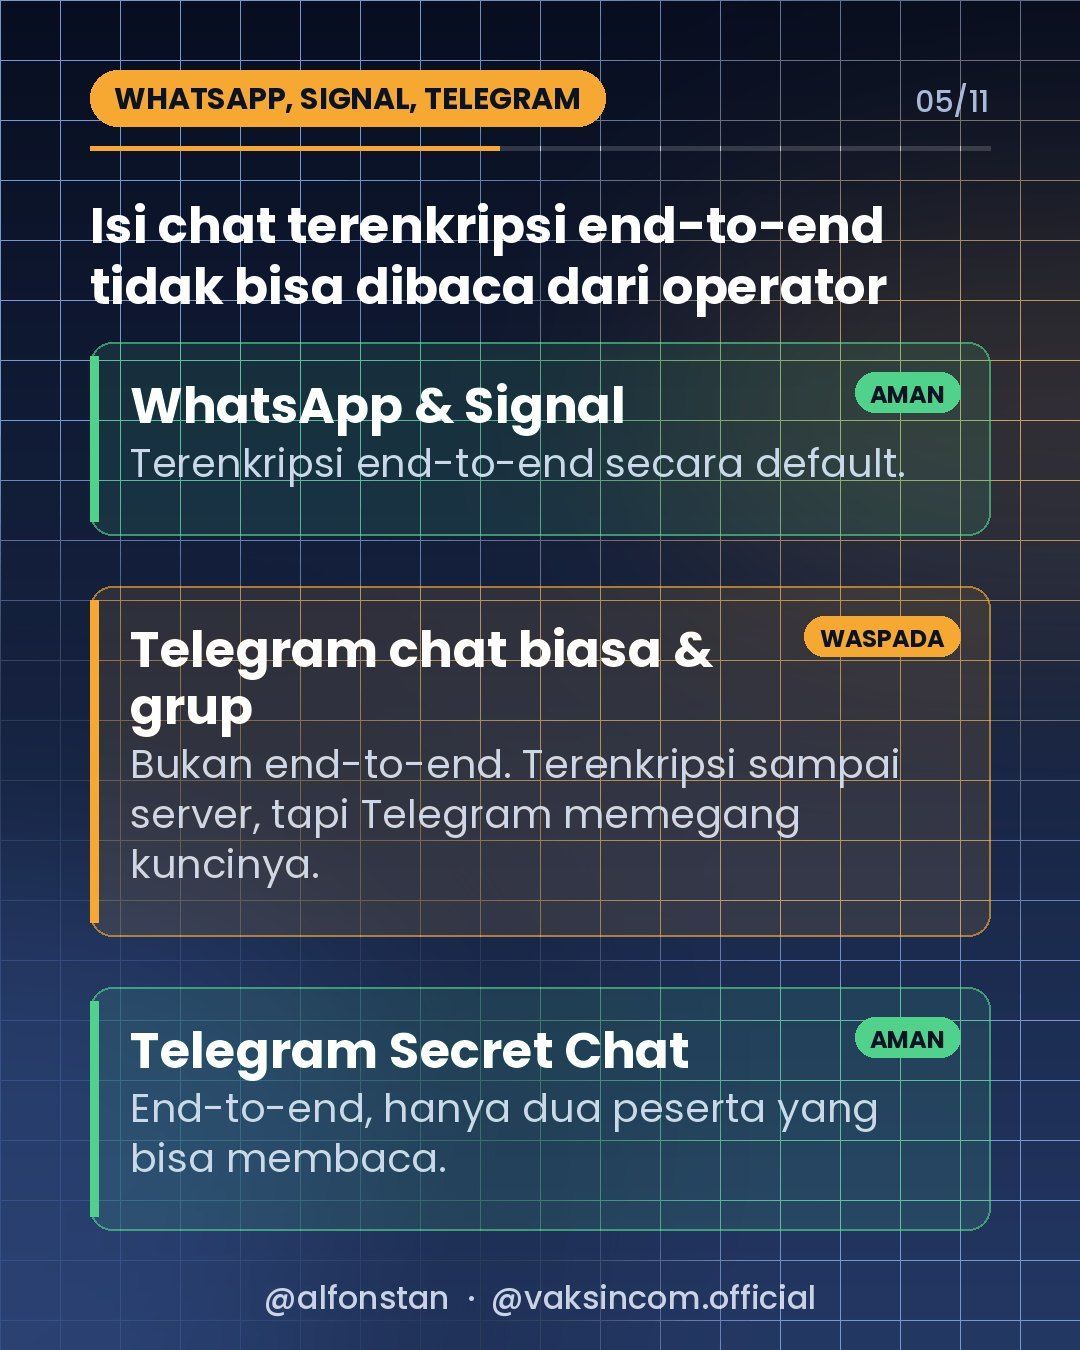
LIMS tidak bisa membaca isi chat atau mendengarkan panggilan WhatsApp yang terlindung enkripsi end-to-end. WhatsApp dan Signal terenkripsi end-to-end secara default.
Telegram perlu catatan. Chat biasa dan grup Telegram bukan end-to-end. Isinya memang tetap terenkripsi dalam perjalanan ke server, jadi tidak terbaca dari operator. Tetapi kuncinya dipegang Telegram. Hanya fitur Secret Chat yang end-to-end.
Lalu apakah end-to-end pasti aman? Secara teori sangat sulit dibobol. Tapi ingat, yang dibobol biasanya bukan enkripsinya, melainkan ponselnya. Tahun 2019, Pegasus memanfaatkan celah di fitur panggilan WhatsApp untuk menanam spyware di ponsel sekitar 1.400 pengguna. Korbannya bahkan tidak perlu mengangkat telepon. Kasus ini berujung di pengadilan Amerika Serikat, dan pada Mei 2025 juri memerintahkan NSO Group membayar sekitar US$167 juta kepada WhatsApp.
Kalau spyware sudah tertanam di ponsel korban, pesan WhatsApp bisa diambil sebelum dienkripsi. Misalnya lewat rekaman ketukan keyboard.
Bisakah kita tahu sedang disadap?
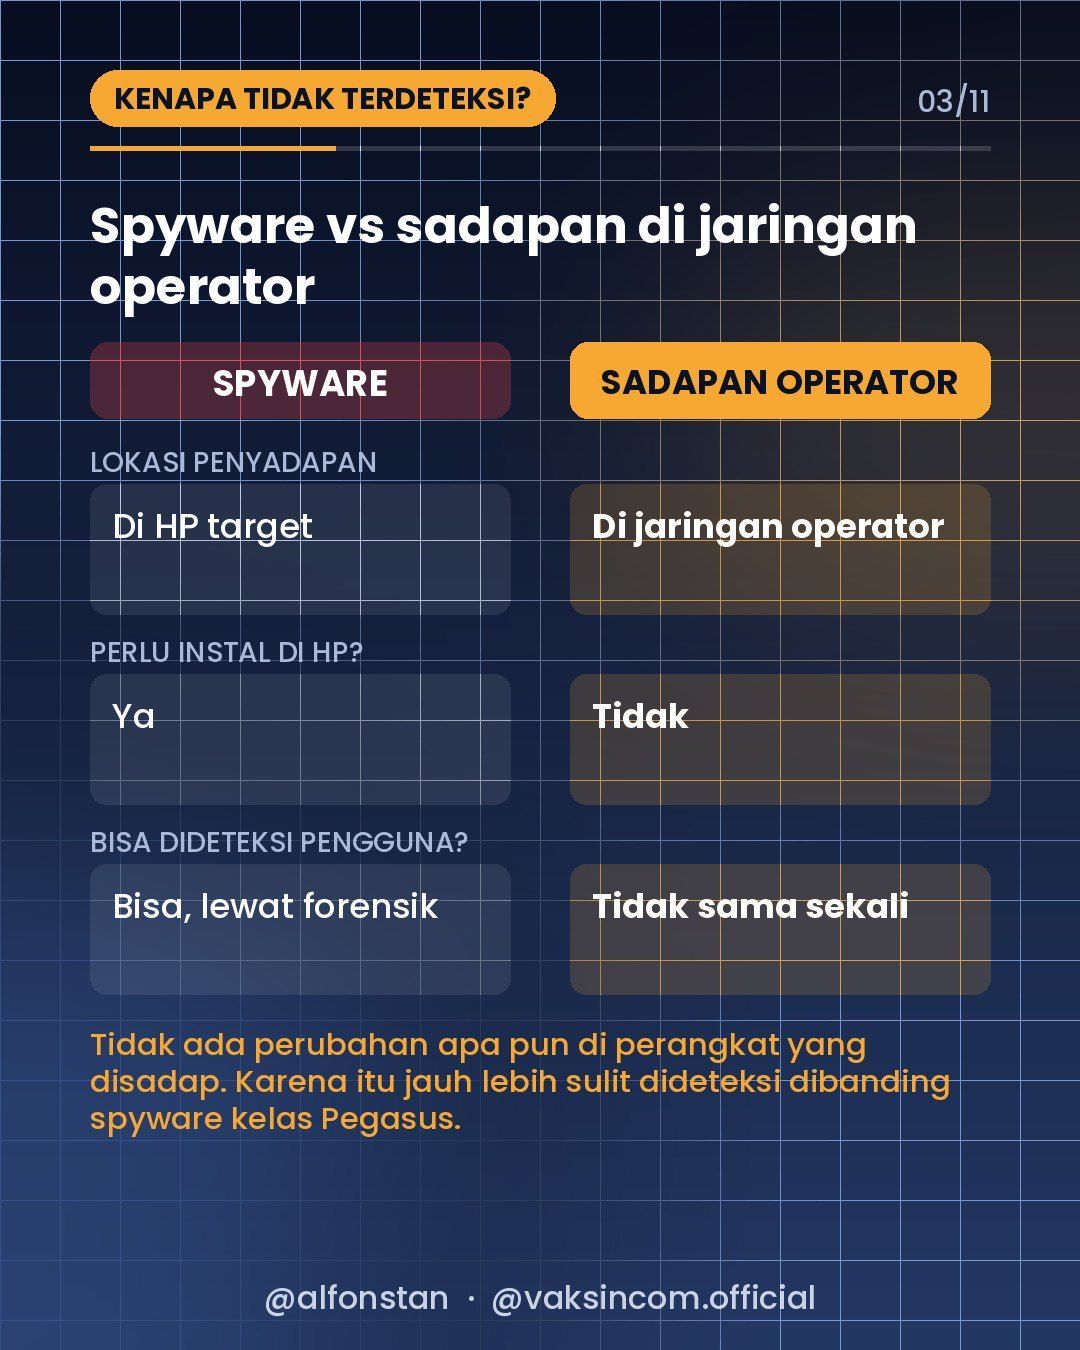
Kalau lewat LIMS, ya tidak bisa. Wong datanya disadap di operator, bukan di ponsel. Tidak ada baterai yang cepat habis, tidak ada aplikasi aneh, tidak ada tanda apa pun.
Yang bisa dilakukan paling memasang jebakan, atau canary trap. Sampaikan sebuah informasi umpan hanya lewat ponsel itu, yang tidak diketahui siapa pun. Kalau kemudian ada pihak yang memakan umpan tersebut, besar kemungkinan komunikasi Anda disadap.
Log dihapus, jejak hilang?
Dalam kasus ini disebut ada perintah menghapus file hasil sadapan dan log sistem. Apakah jejaknya lalu hilang? Tidak semudah itu.
Secara teknis, data yang sudah dihapus masih mungkin dipulihkan dengan teknik forensik digital. Selain itu, catatan akses biasanya tersimpan di lebih dari satu tempat. Log memegang peranan penting untuk mengidentifikasi penyalahgunaan seperti ini, dan terbukti upaya menghapus jejak dalam kasus ini tetap terbongkar.
Lindungi isi pesan, jangan lupakan metadata
Untuk menghindari penyadapan model LIMS, beberapa langkah ini bisa membantu:
- Gunakan WhatsApp, Signal, atau Telegram Secret Chat untuk komunikasi yang sensitif.
- Hindari SMS dan telepon biasa untuk informasi penting dan rahasia.
- Selalu update ponsel dan aplikasi untuk menutup celah yang biasa dipakai spyware.
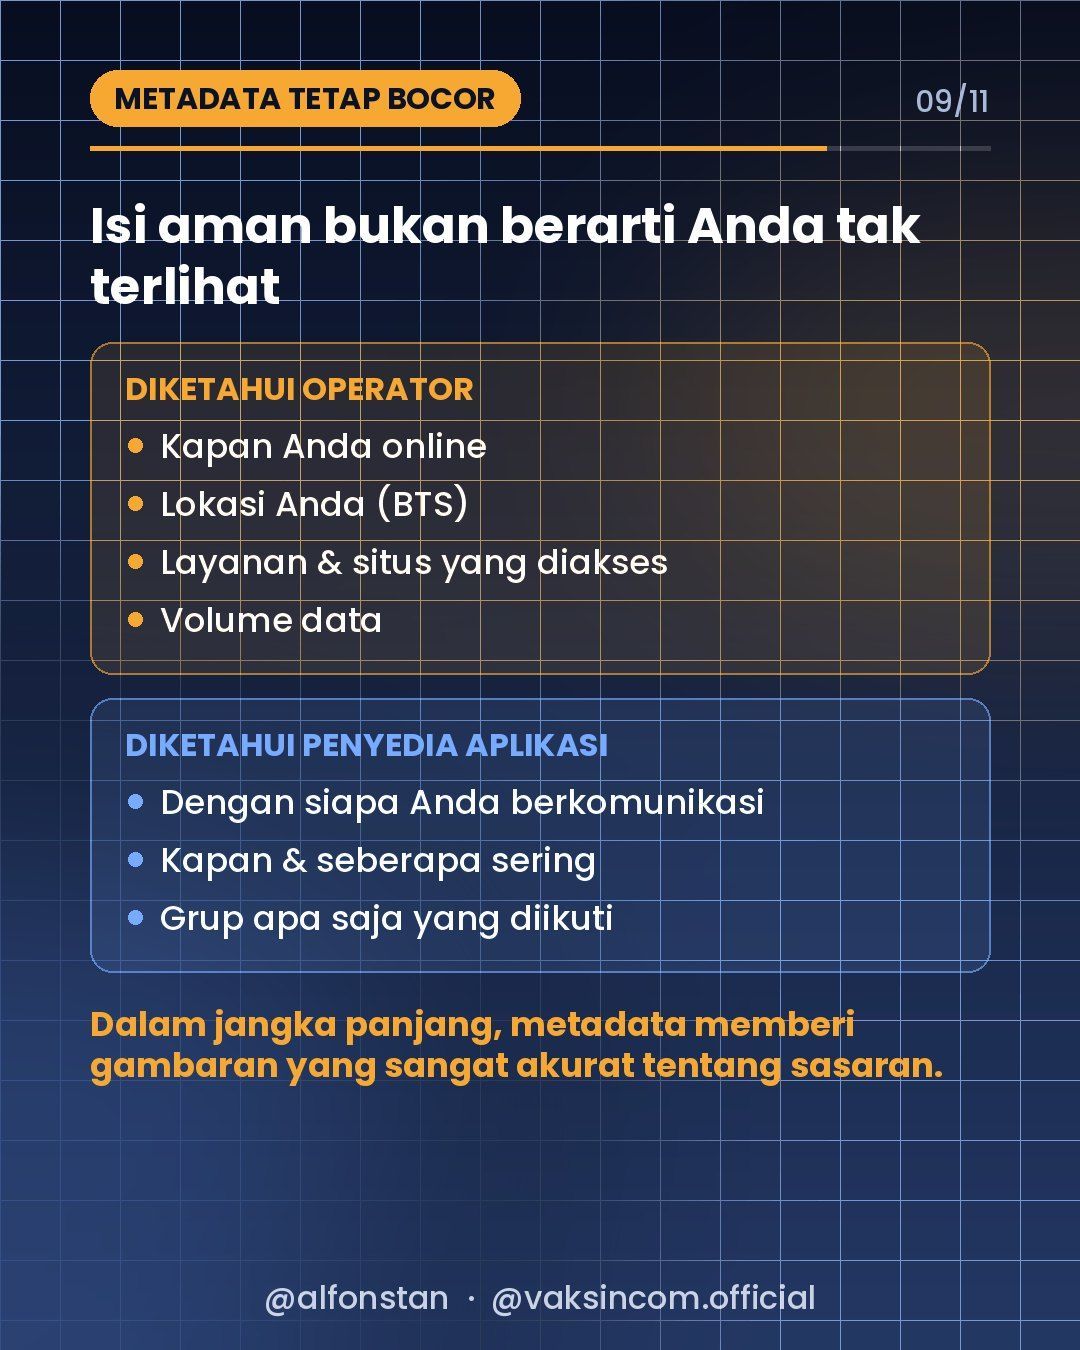
Tapi ingat, metadata tetap bocor. Operator tahu kapan Anda online, dari lokasi mana, dan layanan apa yang dipakai. Penyedia aplikasi tahu dengan siapa Anda berkomunikasi, kapan, seberapa kerap, dan grup apa saja yang Anda ikuti.
Metadata tidak kalah berharga dari isi pesan yang sebenarnya. Tanpa membaca satu pesan pun, metadata dalam jangka panjang memberi gambaran yang sangat akurat tentang siapa sasaran penyadapan: rutinitasnya, lingkar terdekatnya, dan ke mana ia bergerak.
Ikuti edukasi keamanan siber lainnya di Instagram @alfonstan.
salam,
Alfons Tanujaya
Referensi
Vaksincom Security Blog