
Scam Tiket AirAsia
Tiket Pesawat Gratis untuk Semua Orang ?
AirAsia memberi penghargaan kepada setiap orang dengan 2 tiket pesawat gratis untuk merayakan 24 tahun pelayanan berkualitas. Dapatkan tiket gratis anda: http://airasîa.com/tiket-gratis/(lihat gambar 1)
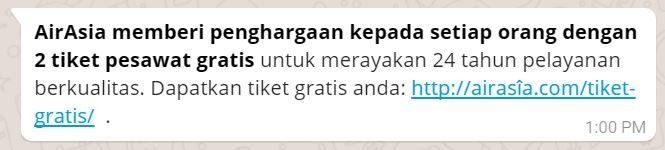
Demikian broadcast yang beredar diantara para pengguna Whatsapp Indonesia dan dalam waktu singkat langsung memviral. Siapa yang tidak mau, hanya dengan mengirimkan broadcast ke beberapa teman Whatsapp bisa mendapatkan 2 tiket gratis dari AirAsia. Penampilan broadcast yang menarik dan tidak mencurigakan dengan domain yang terlihat asli sesuai dengan situs airasia yang asli airasia.com. Namun jika diperhatikan dengan teliti, huruf kedua dari domain Airasia tersebut bukan huruf “i” dan hanya mirip dengan huruf “i”, scam ini menggunakan teknik homograf atau huruf yang mirip dengan huruf latin untuk mengelabui penerima scam. Alamat situs yang sebenarnya adalah http://xn--airasa-fwa.com dan bukan http://www.airasia.com. Supaya korbannya tidak curiga, setelah di klik, kemudian domain http://xn--airasa-fwa.com tersebut di forwardkan ke domain http://airasia.com-vale.com yang secara sekilas mirip dengan situs airasia.com, padahal domain tersebut adalah www.com-vale.com dan dengan cerdik diberikan subdomain dengan nama airasia sehingga menjadi http://airasia.com-vale.com secara sekilas mirip dengan domain airasia.com.
Setelah korban scam tertipu oleh teknik homograf, tugas berikutnya adalah rekayasa sosial dengan tampilan yang menarik guna meyakinkan korbannya bahwa ia memiliki kesempatan mendapatkan tiket terbang gratis dengan AirAsia. (lihat gambar 2)
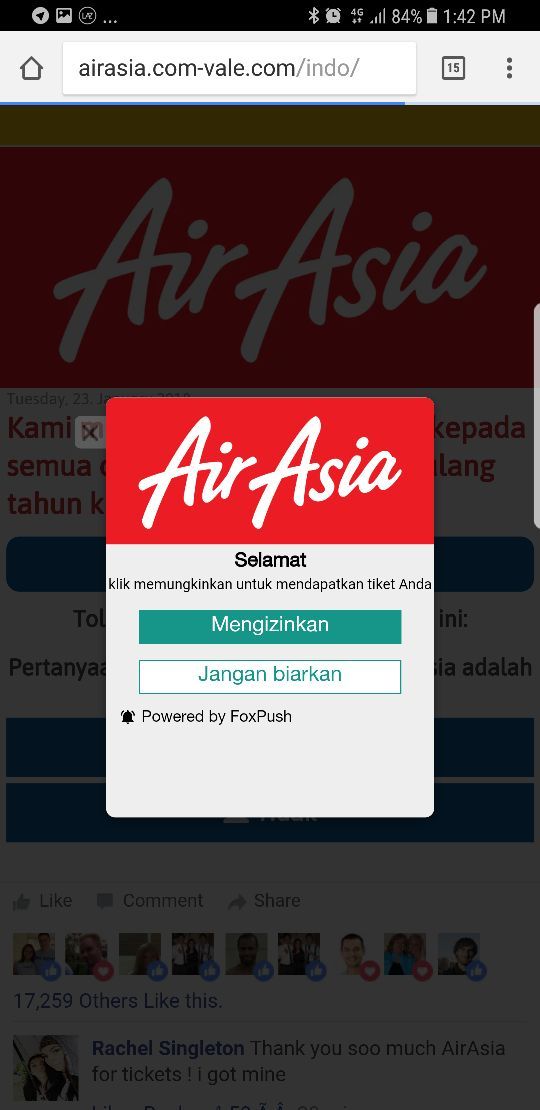
Sebagai catatan, rekayasa kuis yang diberikan rupanya hanya ditujukan kepada para pengguna gawai dan bukan pengguna komputer. Jika tautan diakses dengan komputer, yang akan tampil hanya situs kosong seperti gambar 3 di bawah ini.
Setelah mendapatkan ucapan selamat, penerima scam akan diantarkan pada beberapa layar konfirmasi dan diminta menjawab 4 pertanyaan seperti di bawah ini (gambar 4-7) :
Pertanyaan 1 : Menurut Anda apakah AirAsia adalah yang terbaik ?
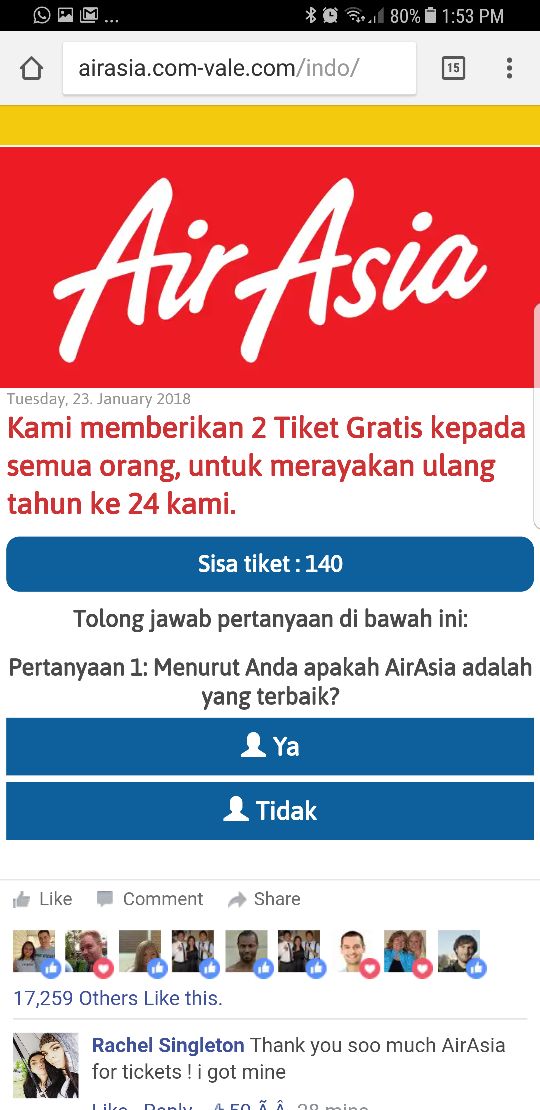
Sebagai catatan, apapun jawaban anda, mau [Ya] atau [Tidak] tidak akan berpengaruh pada hasil kuis ini karena akan selalu dilanjutkan pada pertanyaan kedua.
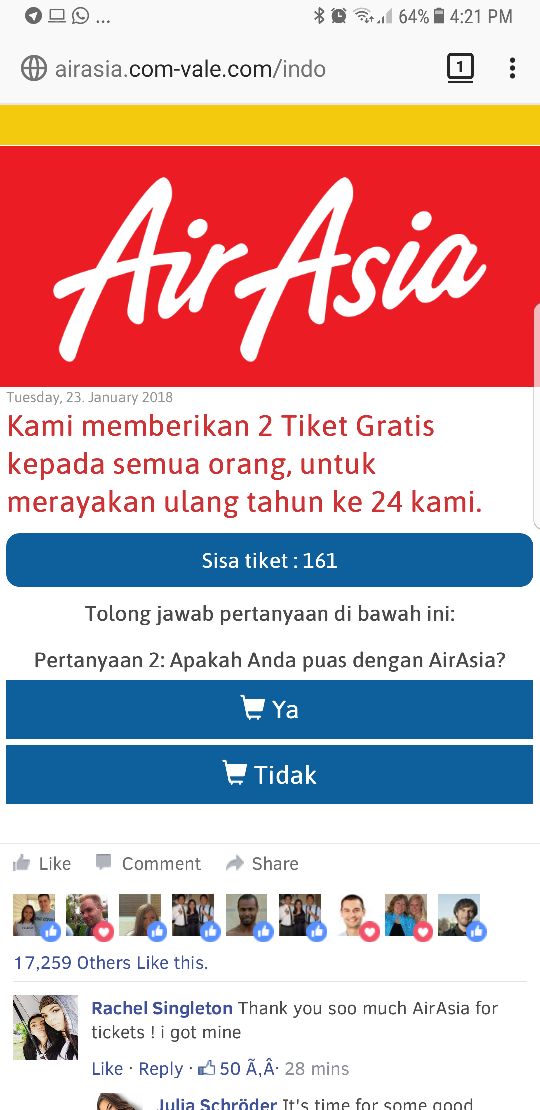
Kalau anda jawab [Ya] anda akan diantarkan pada pertanyaan ke 3, namun jika anda jawab [Tidak] kemudian anda juga akan diteruskan pada pertanyaan 3 :p. (lihat gambar 6)
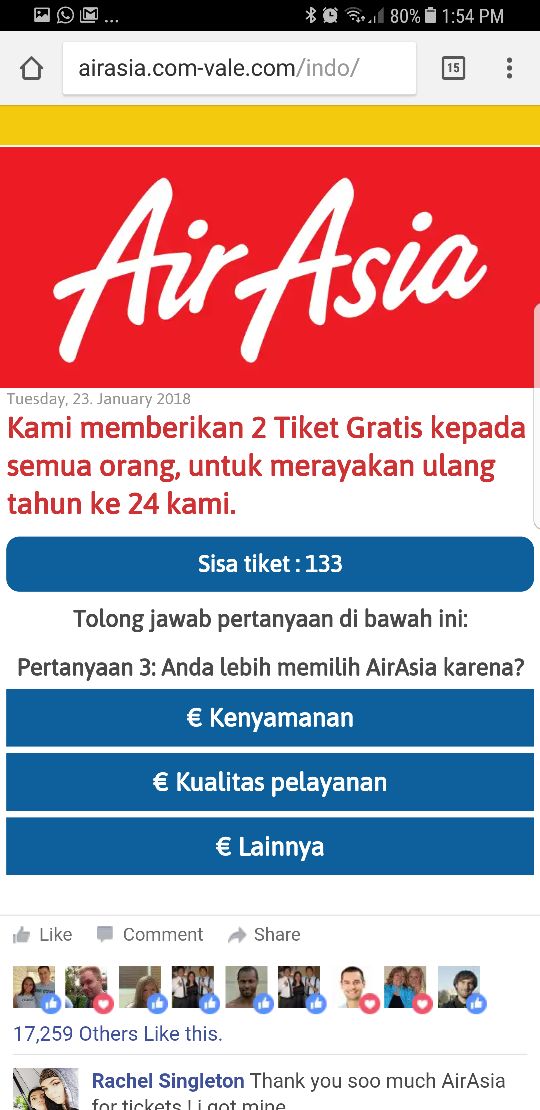
Lalu anda akan ditanya mengapa anda memilih AirAsia, apakah karena [Kenyamanan], [Kualitas Pelayanan] atau [Lainnya]. Apapun jawaban anda, anda akan dilanjutkan pada pertanyaan 4 seperti pada gambar 7 di bawah ini.
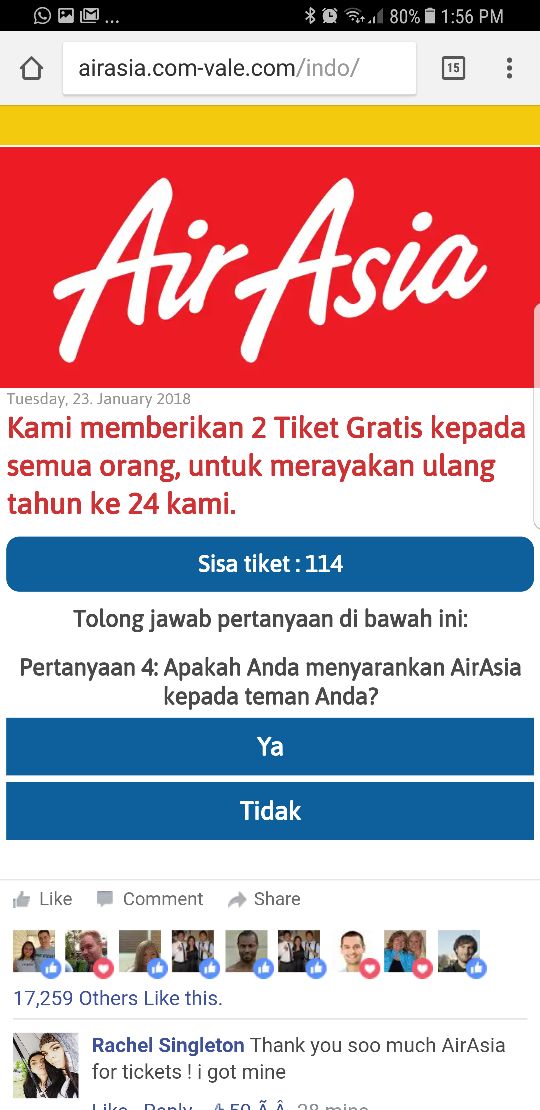
Sama seperti sebelumnya, apapun jawaban anda akan sama saja dan anda akan diantar pada layar berikutnya dimana perasaan anda akan dibuat berbunga-bunga karena anda dikatakan sudah memenuhi syarat untuk menerima 2 tiket gratis yang akan dibagikan kepada semua orang seperti pada gambar 8 di bawah ini.
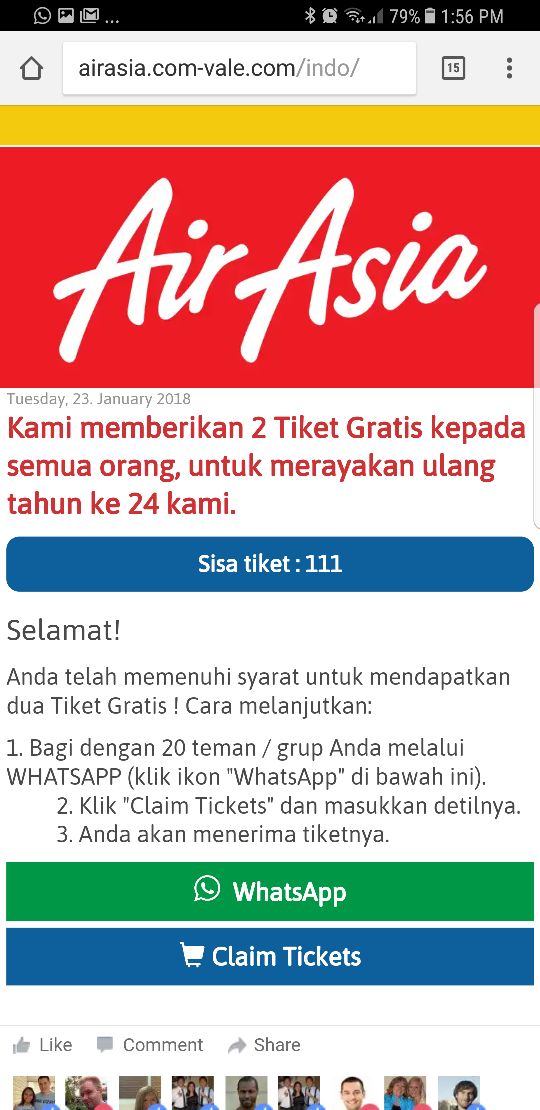
Disinilah tujuan utama dari Scam ini dimana anda akan diminta untuk mengirimkan ke sebanyak mungkin teman Whatsapp anda. Menurut pengalaman Vaksincom, scam ini memiliki beberapa tujuan yang pada aikhrnya akan memberikan keuntunganp berhati-hati jika anda diminta untuk mengunduh atau menjalankan program karena sangat berpotensi anda dikelabui mengunduh dan menjalankan apps yang akan merugikan diri anda atau malah mengaktifkan malware yang akan mencuri data atau menghabiskan sumberdaya gawai anda untuk kepentingan pembuat kuis seperti menam finansial bagi pembuat Scam. Bisa mengarahkan pada tampilan iklan atau mengelabui korbannya untuk mengisi kuis. Harabang bitcoin.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





