
[Scam] Qantas Free Ticket 2018
Tiket Gratis dari Homograf
Perkembangan internet ternyata berpengaruh sangat signifikan pada gaya hidup masyarakat. Selain bergesernya cara belanja masyarakat ke ranah daring yang mengakibatkan banyak pusat perbelanjaan mengalami penurunan pengunjung, gaya hidup masyarakat juga mengalami pergeseran dimana terjadi perkembangan tinggi dalam leisure economy dimana sektor pariwisata mengalami perkembangan sangat pesat dan menjadi penyumbang devisa terbesar kedua bagi Indonesia (setelah kelapa sawit). Karena minat masyarakat yang tinggi terhadap pariwisata, tidak heran jika minat terhadap tiket murah juga sangat tinggi. Apalagi ada tiket gratis dan ditawarkan oleh airline bonafid. Dalam waktu singkat penawaran tiket gratis tersebut beredar dengan kecepatan yang sangat tinggi di antara pengguna dan group Whatsapp. Padahal yang ditawarkan adalah SCAM yang menggunakan teknik homograf (lihat gambar 1).
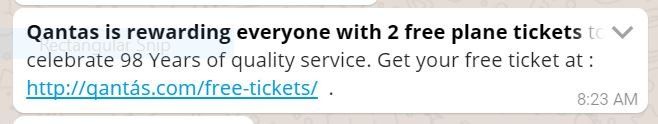
Scam jadul
Sebenarnya scam penawaran tiket gratis sudah merupakan modus lama dan diulang-ulang setiap tahun dimana di tahun 2016 scam ini menarget pengguna Facebook dan melakukan posting di wall facebook korbannya lengkap dengan bukti tiket guna meyakinkan korbannya (lihat gambar 2)
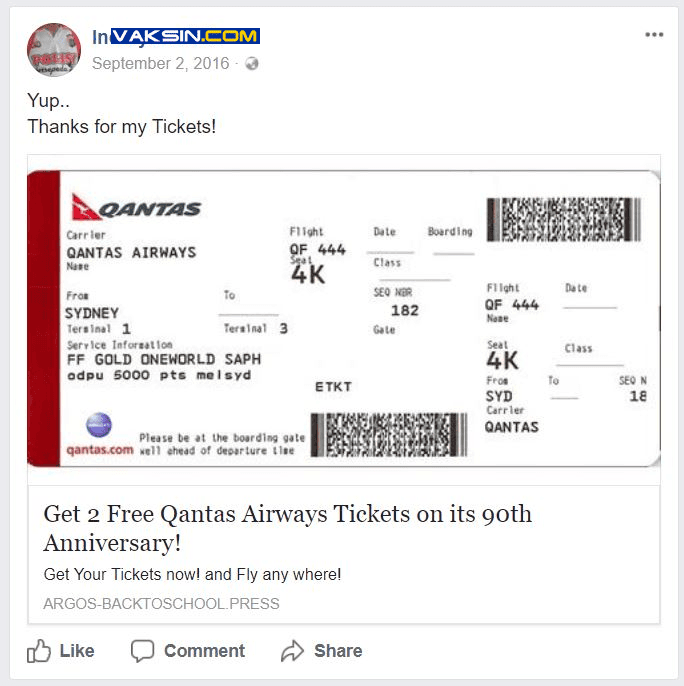
Selain Qantas, maskapai penerbangan lain seperti Singapore Airline, British Airways, Delta Airline dan Emirates juga sangat sering dijadikan sebagai korban Scam seperti Qantas. (lihat gambar 3)
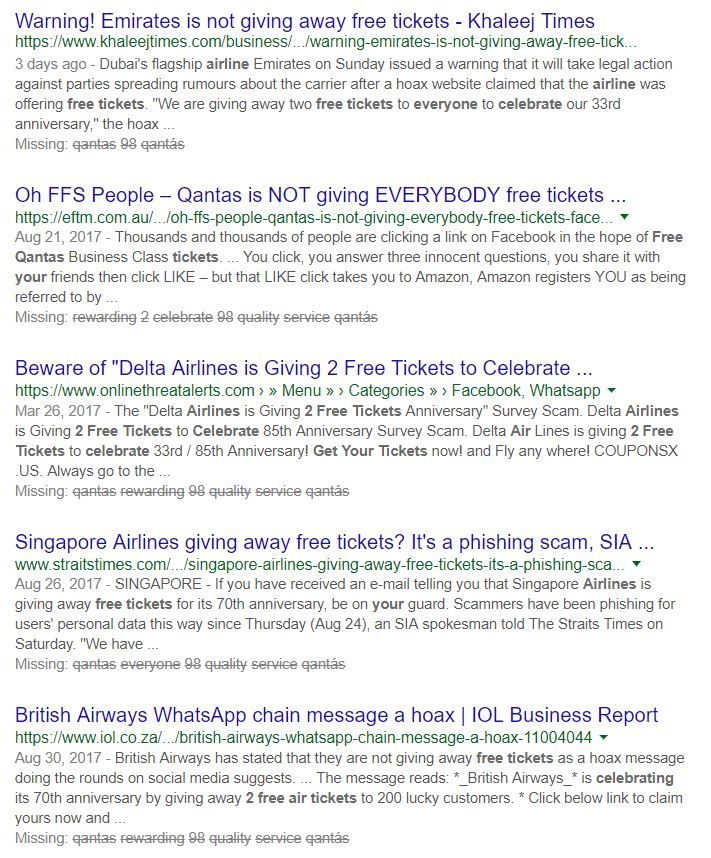
Sebenarnya warganet juga sudah cukup cerdas dan tidak menelan mentah-mentah Scam yang disebarkan dimana Scam dengan domain yang dipalsukan akan sulit mendapatkan korban dan tidak akan diteruskan. Lalu yang menjadi pertanyaan, bagaimana dengan Scam Qantas yang disebarkan pada gambar 1 di atas. Domainnya jelas-jelas mengarah pada situs Qantas, kok bisa-bisanya dibilang Scam ?
Jawabannya adalah “Homograf”
Homograf
Pada awalnya, domain internet hanya mengandung karakter latin A – Z dan beberapa karakter lain seperti angka dan tanda baca. Namun karena penyebaran penggunaan internet yang mendunia, alfabet non latin mulai diadopsi untuk memberikan dukungan bagi pengguna karakter non latin. Yang menjadi masalah adalah karakter yang berbeda dari bahasa yang berbeda bisa terlihat sangat mirip dan sulit sekali dibedakan secara kasat mata. Sebagai contoh huruf “a” pada karakter latin terlihat sangat mirip dengan huruf “а” pada Cyrillic. Cyrillic adalah alfabet yang banyak digunakan di negara-negara Eropa Timur. Sehingga domain ebay yang didaftarkan dengan huruf “а” alfabet Cyrillic akan dianggap berbeda dengan ebay yang menggunakan huruf “a” alfabet latin. Selain Cyrillic, masih banyak alfabet lain yang memiliki kemiripan dengan karakter latin dan eksploitasi atas kemiripan ini yang disebut eksploitasi menggunakan homograf.
Secara ideal, harusnya pihak registrar tidak memperbolehkan pendaftaran nama domain yang membingungkan ini, banyak registrar yang melarang dan berusaha mencegah pendaftaran domain seperti ini dengan membatasi penggunaan karakter yang diperbolehkan sebagai nama domain tetapi banyak juga yang memperbolehkan. Karena itu tugas beralih kepada peramban yang harus mulai melindungi serangan homograf ini dengan menampilkan punycode.
Punycode adalah cara menampilkan karakter yang mirip khusus sehingga lebih mudah di identifikasi oleh mata telanjang. Sebagai contoh “München” akan ditampilkan sebagai "Mnchen-3ya". Namun dalam kenyataannya banyak terjadi eksploitasi yang nyata dan sangat berpotensi digunakan untuk mendukung aktivitas phishing. Salah satu contoh nyata adalah scam yang memanfatkan phishing Unicode dengan tema “New Color for Whatsapp” di tahun 2017 (lihat gambar 4)
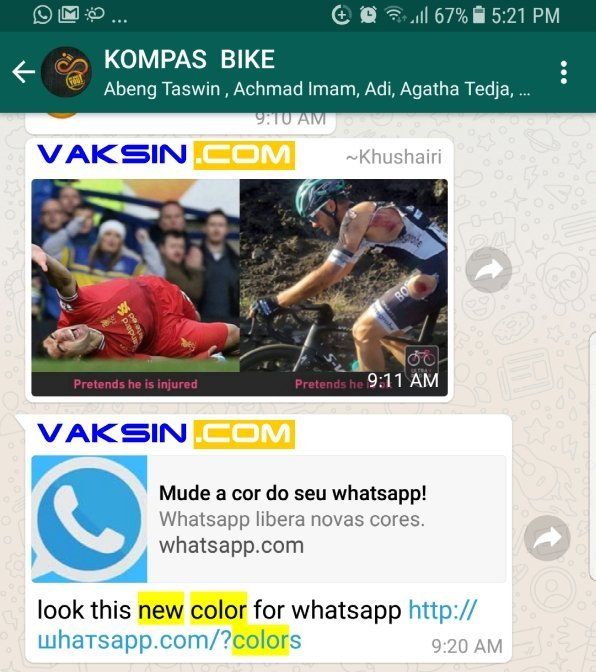
Untuk Scam Qantas pada seperti pada gambar 1 di atas, sebenarnya situs yang digunakan adalah :
dan secara sekilas sangat mirip dengan situs Qantas yang asli
Jika peramban anda cukup cerdas, maka situs http://qantás.com/ akan ditampilkan dengan punycode http://xn--qants-0qa.com/ sehingga jelas-jelas situs ini memang benar bukan situs Qantas Airline.
Tujuan penyebaran Scam ini adalah untuk mendapatkan keuntungan finansial dimana penerima Scam akan diminta mengisi survei yang pada akhirnya akan memberikan keuntungan finansial pada pembuat Scam.
Menurut pantauan Vaksincom, Scam Qantas ini sudah dinonaktifkan. Namun dengan teknik yang sama, Scam jenis lain akan kembali disebarkan sehingga warganet diharapkan untuk berhati-hati dan jangan mudah percaya atau lakukan crosscheck terlebih dahulu sebelum melakukan broadcast informasi melalui media sosial baik melakui Facebook, Twitter, Whatsapp atau media lainnya.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





