
Admin Whatsapp Boleh dipenjara ?
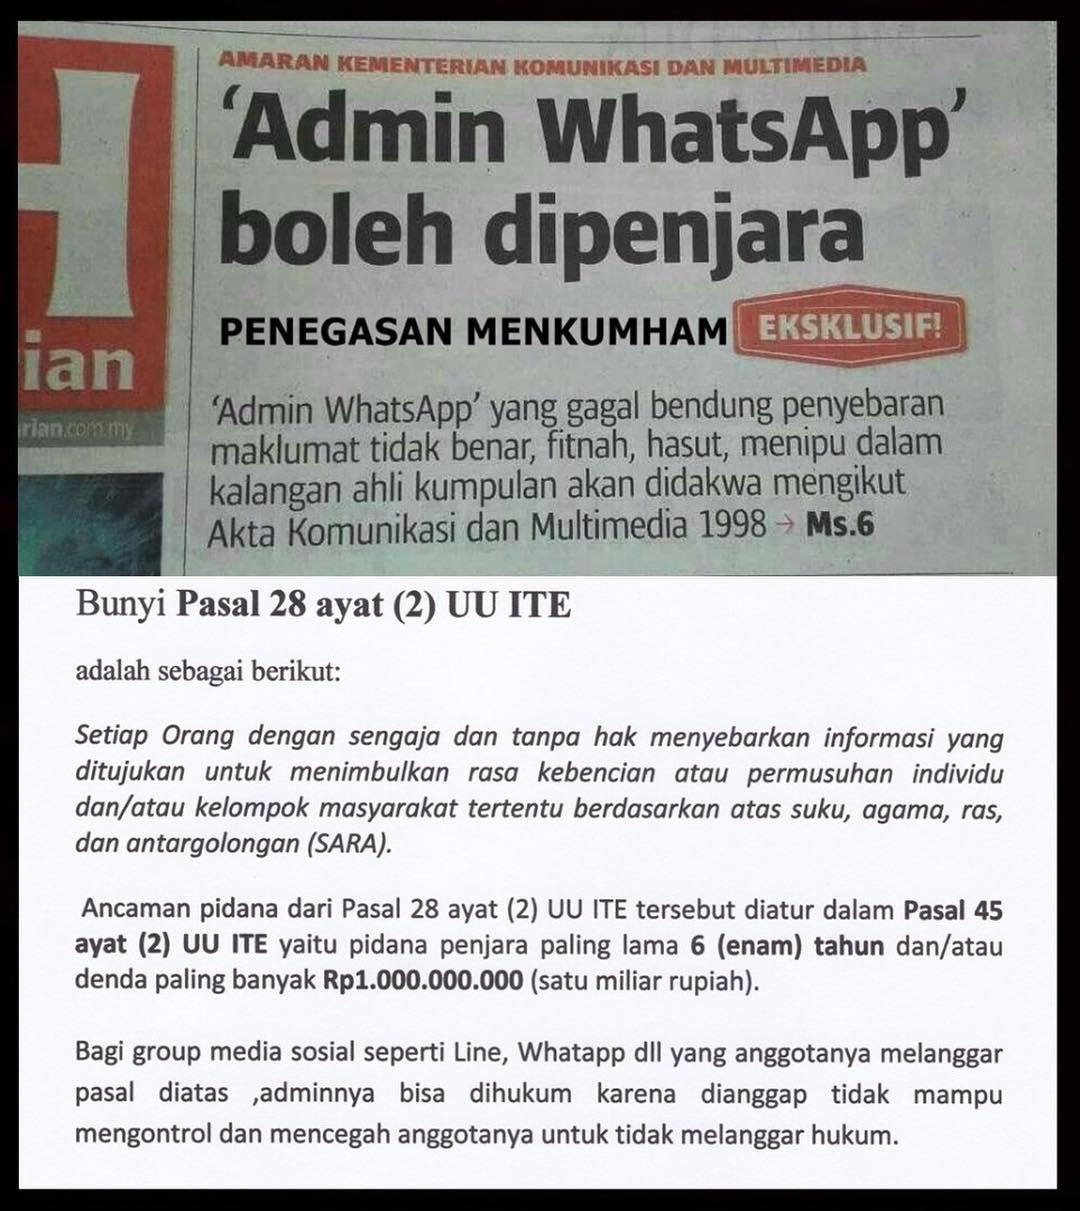
Sejak bulan Mei 2017, marak beredar broadcast yang membuat administrator group berbagi pesan seperti Whatsapp, Line dan Telegram ngeri-ngeri sedap. Dan seiring berjalannya waktu, broadcast tersebut sering di kirimkan ulang dan menimbulkan reaksi beragam dari administrator group. Dari yang menolak menjadi administrator sampai ekstrem menjadikan seluruh anggota group sebagai administrator. Adapun broadcast yang beredar memang tidak kalah seram dengan film “Pengabdi Setan” karena menurut informasi broadcast tersebut administrator Whatsapp yang gagal membendung penyebaran informasi tidak benar bisa dijerat penjara. (lihat gambar 1)
Rekayasa sosial dengan Sotosop
Dalam posting tersebut dikutip foto dari sebagian koran dengan judul “Admin Whatsapp” boleh dipenjara lengkap dengan embel embel “Penegasan Menkumham” dan lebih kuat lagi adanya dukungan UU ITE pasal 28 ayat 2. Dimana disebutkan bahwa ancaman pidana 6 tahun atau denda 1 milyar rupiah menunggu pelanggar pasal 28 ayat 2 UU ITE.
Vaksincom memperhatikan dengan seksama dan menemukan bahwa broadcast tersebut disebarkan memanfaatkan beberapa teknik penyesatan seperti :
- Memberikan kesan bahwa hal ini sudah sah diputuskan pemerintah karena sudah dimuat di koran.
- Mendapatkan pengesahan dari institusi terpercaya Menkumham (Kementerian Hukum dan Hak Asasi Manusia) dengan adanya tambahan teks “PENEGASAN MENKUMHAM”.
- Di dukung oleh dasar hukum yang kuat UU ITE Pasal 28 ayat 2 lengkap dengan copas UU ITE pasal 28 ayat 2 dan ancaman pidana yang memang persis sama dengan UU ITE Nomor 11 tahun 2008 tentang Informasi dan Transaksi Elektronik yang bisa di cek di ANRI Arsip Nasional Republik Indonesia http://www.anri.go.id/assets/download/97UU-Nomor-11-Tahun-2008-Tentang-Informasi-dan-Transaksi-Elektronik.pdf
- Menambahkan kalimat “Bagi group media sosial seperti Line, Whatsapp dll yang anggotanya melanggar pasal di atas ,adminnya bisa dihukum karena dianggap tidak mampu mengontrol dan mencegah anggotanya untuk tidak melanggar hukum”.
Berbekal 3 poin di atas, mayoritas dari penerima hoax ini akan menelan mentah-mentah hoax ini dan mengamini poin ke empat bahwa Admin Whatsapp (dan Line) bisa dipenjara.
Analisa Vaksincom
Karena broadcast ini menimbulkan keresahan dan reaksi yang beragam dari administrator Whatsapp, antara percaya dan tidak percaya. Dimana kontan banyak anggota group yang enggan menjadi admin atau malah ada admin yang menjadikan seluruh anggota group sebagai admin yang sebenarnya menimbulkan masalah lain karena admin di Whatsapp yang baru ditunjuk memiliki wewenang yang tidak terbatas dan ia bisa meremove admin lainnya, termasuk pendiri group. Vaksincom melakukan sedikit analisa atas broadcast yang beredar dan hasilnya adalah sebagai berikut :
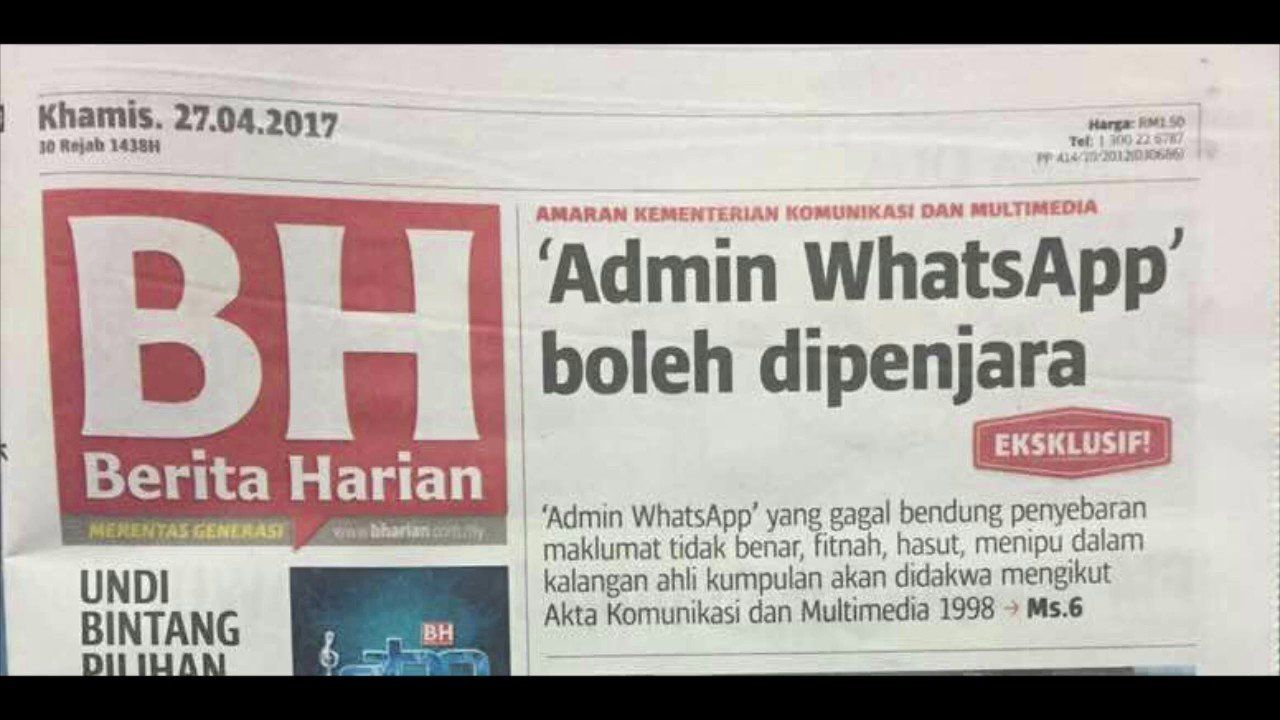
- Kutipan koran yang diambil ternyata bukan dari koran Indonesia, melainkan dari koran Malaysia “Berita Harian” yang terbit pada tanggal 27 April 2017 (lihat gambar 2).
- Tulisan “PENEGASAN MENKUMHAM” ternyata ditambahkan dan tidak ada pada berita aslinya.
- Bunyi UU ITE Pasal 28 ayat 2 dan ancaman pidana pasal 45 memang berbunyi persis seperti yang ditampilkan, namun isinya tidak relevan dengan ancaman hukuman terhadap administrator dan lebih tepat untuk anggota group atau siapapun (setiap orang) yang menyebarkan berita bohong dan menyesatkan.
- Dengan gugurnya ketiga poin di atas, otomatis poin 4 menjadi sama sekali tidak memiliki legitimasi sama sekali dan dapat dipastikan bahwa berita ini adalah HOAX.
Yang Lebih Serem dari Pasal 28
Berdasarkan analisa di atas, sudah dapat dipastikan bahwa berita yang beredar adalah Hoax dan administrator group berbagi pesan tidak bisa semena-mena dimasukkan penjara. Namun hal ini bukan berarti bahwa admin group bebas berbuat sesukanya karena jika admin memang melanggar hukum tetap akan bisa diajukan ke meja hijau. Namun konteksnya jauh berbeda karena hasu ada delik aduan. https://inet.detik.com/cyberlife/d-3509408/admin-whatsapp-bisa-ditangkap-ini-kata-menkominfo
Yang justru harus lebih berhati-hati sebenarnya bukan administrator Whatsapp, melainkan pengguna internet, media sosial. Dan bukan saja Pasal 28 UU ITE melainkan Pasal 27 UU ITE yang patut menjadi perhatian (lihat gambar 3)
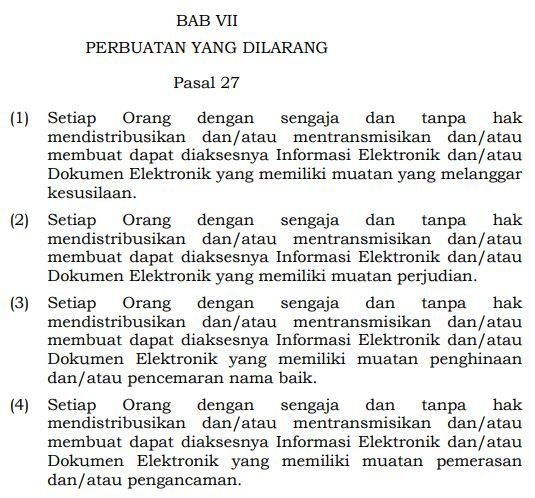
Dimana siapapun yang dengan sengaja dan tanpa hak menyebarkan informasi elektronik yang memiliki muatan melakukan pemerasan (ayat 4), pencemaran nama baik (ayat 3), perjudian (ayat 2) dan melanggar kesusilaan (ayat 1) akan terancam hukuman yang sama beratnya dengan pelanggaran UU ITE tahun 2008 pasal 28.
Sebagai gambaran, untuk kasus video porno eks mahasiswi UI yang sedang marak beredar dan marak dicari-cari pengguna internet Indonesia dan sempat mengalahkan popularitas pencarian presiden Indonesia, jika anda menerima video ini dan menyebarkan kembali, anda berpotensi melanggar UU ITE tahun 2008 pasal 27 ayat 1 dan terancam hukuman maksimal 6 tahun dan denda maksimal Rp. 1 milyar.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





