
Beli HP Gratis Malware
5 juta Android Phone mengandung malware dari pabrik
Sistem operasi Android secara de facto sudah menjadi raja dalam sistem operasi mobil dengan pangsa pasar 87,7 % di kuartal 2 di tahun 2017 (menurut data Statista) dari total sekitar 1,5 milyar perangkat mobil di seluruh dunia (lihat gambar 1).
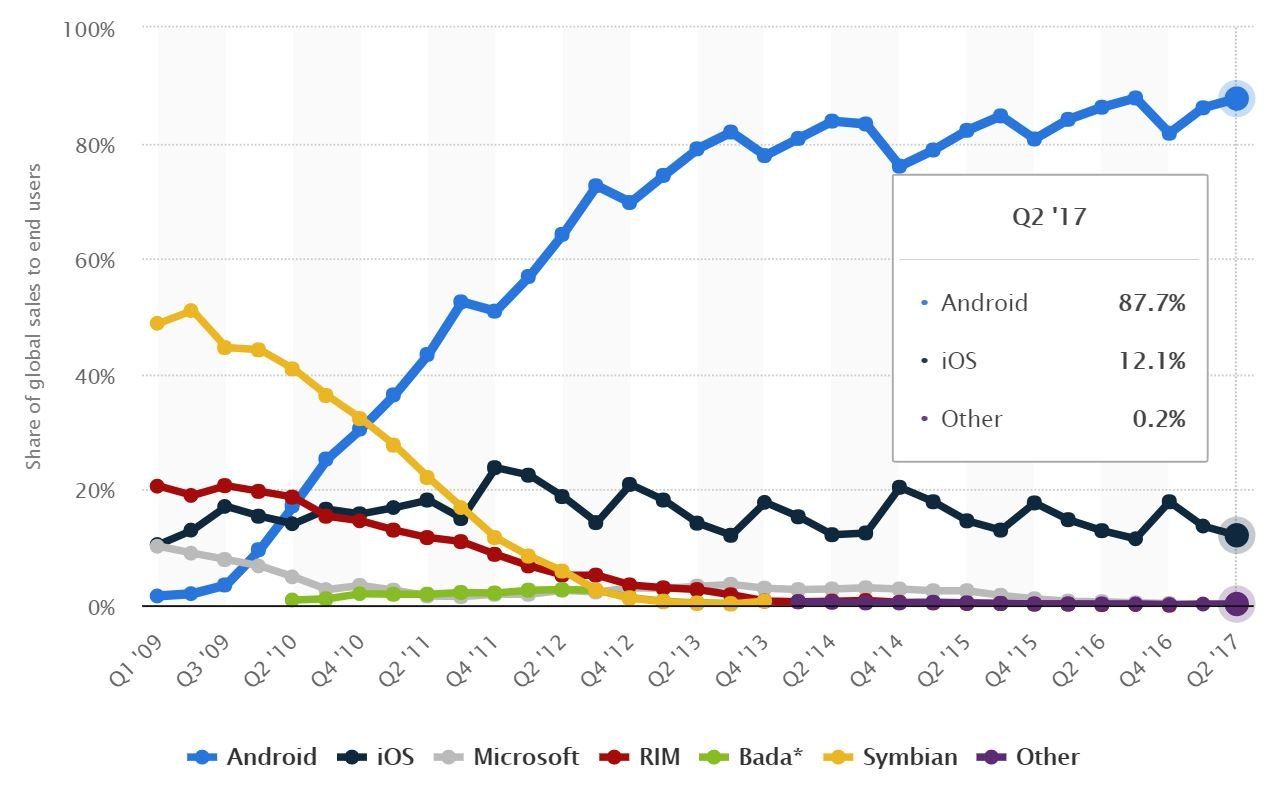
Lebih dari satu milyar perangkat dengan satu OS saja tentunya merupakan jumlah yang tidak main-main dan menggiurkan baik yang ingin memanfaatkan dengan cara legal seperti membuat aplikasi yang memberikan manfaat, game sampai dengan cara-cara ilegal seperti membuat malware.
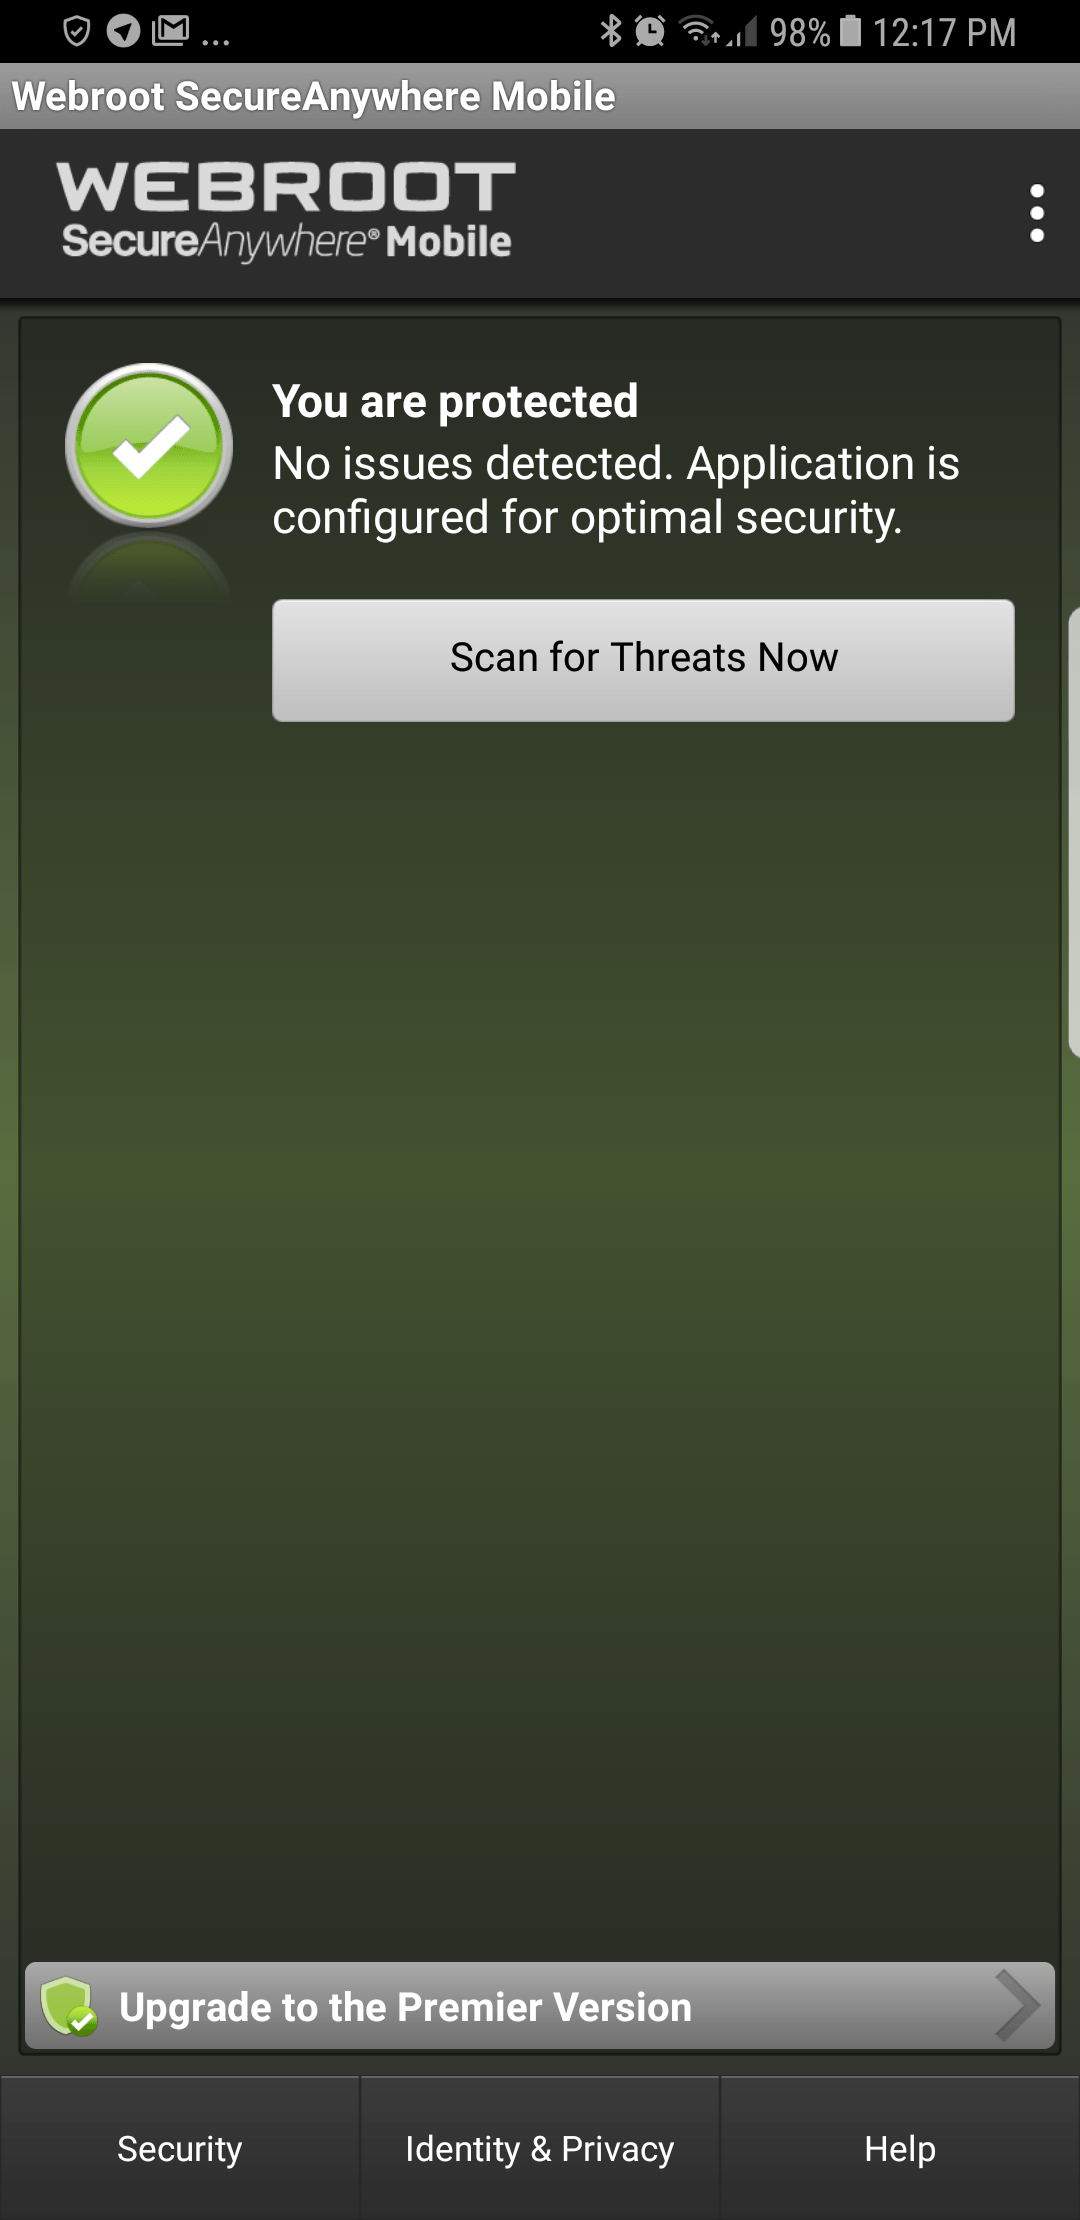
Jika metode penyebaran malware yang digunakan adalah cara konvensional, seperti menyebarkan diri melalui email, tautan, phishing atau social engineering, sekalipun negatif namun sportivitas pembuat malware masih diapresiasi karena memang terang-terangan mengancam dan infeksi dengan metode ini juga bisa diantisipasi dengan proteksi dari program antivirus yang handal seperti Webroot Secure Anywhere Mobile. (lihat gambar 2)
Ibarat bermain sepakbola, pengguna Android sudah sadar kalau gawangnya (telepon) diancam oleh malware dan tentunya sudah mempersiapkan diri dari serangan termasuk antisipasi dari akibat serangan seperti melakukan backup dan enkripsi data penting secara teratur. Namun bagaimana kalau ancaman sudah ada datang bahkan sebelum telepon tersebut sampai di tangan pembeli. Jadi pertama kali dihidupkan telepon sudah mengandung malware yang terkandung di dalam source code OS telepon tersebut. Kalau ini terjadi kondisinya menjadi sepakbola gajah.
RottenSys
Adalah RottenSys, malware yang menyamarkan dirinya sebagai aplikasi “System Wi Fi Service” yang sudah terpasang pada jutaan telepon pintar sebelum sampai di tangan pembeli. Dan mereknya juga tidak tanggung-tanggung, minimal 6 merek telepon populer yang beredar di Indonesia seperti Honor, Huawei, Xiaomi, Oppo, Vivo dan Samsung mengandung malware tersebut dan diduga dimasukkan ke telepon pintar pada salah satu proses distribusi telepon di jaringan supplier.
Untuk menghindari deteksi, RottenSys tidak akan langsung menjalankan aksinya dan ia sendiri tidak mengandung konten jahat. Namun, ia sudah dirancang untuk berkomunikasi dengan server kontrolnya untuk kemudian secara diam-diam mengunduh dan menjalankan komponen baru yang telah dipersiapkan dimana terkandung komponen malware yang telah dipersiapkan. Hal ini bisa terjadi karena setting RottenSys secara default adalah “DOWNLOAD_WITHOUT_NOTIFICATION” atau mengunduh tanpa memerlukan persetujuan / interaksi dari pemilik telepon.
Menelusuri jaringan distribusi malware, kemungkinan besar RottenSys terkait dengan perusahaan China yang berbasis di Hangzhou, Tian Pai. Tian Pai adalah jaringan distribusi pemasaran telepon pintar yang menawarkan layanan presales, kustomisasi serta layanan pelanggan grosiran. Adapun merek yang dilayani adalah HTC, Samsung, Apple, Xiaomi, ZTE, Coolpad, Lenovo dan Huawei. Tian Pai mungkin tidak terkait secara langsung dengan kampanye malware tersebut dan bisa saja aksi tidak bertanggung jawab ini dilakukan oleh pihak ketiga / kontraktor, namun yang dapat dipastikan adalah malware ini dimasukkan ke dalam perangkat sebelum sampai ke toko.
Keuntungan Finansial dan Metode
Apa tujuan dari penyebaran RottenSys ini ?
Jawabannya tidak jauh-jauh, keuntungan finansial dari tampilan iklan baik dari impresi dan klik iklan. Menurut penyelidikan yang dilakukan oleh tim sekuriti Checkpoint setiap hari penghasilan iklan yang didapatkan oleh operator RottenSys lebih dari US $ 10.000. Hal ini kemungkinan sudah menjadi bagian dari model bisnis dimana jaringan distribusi telepon khusus pabrikan di China berani memberikan diskon besar atau harga yang luar biasa murah / tidak masuk akal dan tidak bisa di lawan oleh pesaingnya untuk membantu pemegang merek mendistribusikan produknya ke seluruh dunia. Namun sebagai kompensasi dari harga yang sangat murah tersebut pengguna akan dikorbankan dan menjadi sasaran malware yang kemudian akan menampilkan iklan yang kemudian akan memberikan keuntungan finansial bagi pemilik jaringan malware yang diinjeksikan pada telepon yang di distribusikan.
Selain menimbulkan kerugian menampilkan iklan, RottenSys akan mempengaruhi performa perangkat yang di infeksinya dan juga menguras baterai perangkat sehingga menjadi boros. Lebih parah lagi, RottenSys memiliki kemampuan untuk menginjeksikan botnet ke jutaan perangkat pintar yang dikontrolnya dan jika hal ini terjadi maka kerugian yang lebih besar mengancam para pemilik telepon pintar yang telah menjadi korban RottenSys.
Bagaimana antisipasinya ?
Untuk mengetahui apakah perangkat Android anda mengandung RottenSys, anda bisa memeriksa dengan cara :
Masuk ke [Settings][Apps] lalu klik tiga bintik di pojok kanan atas dan pilih [Show system apps] (lihat gambar 3)
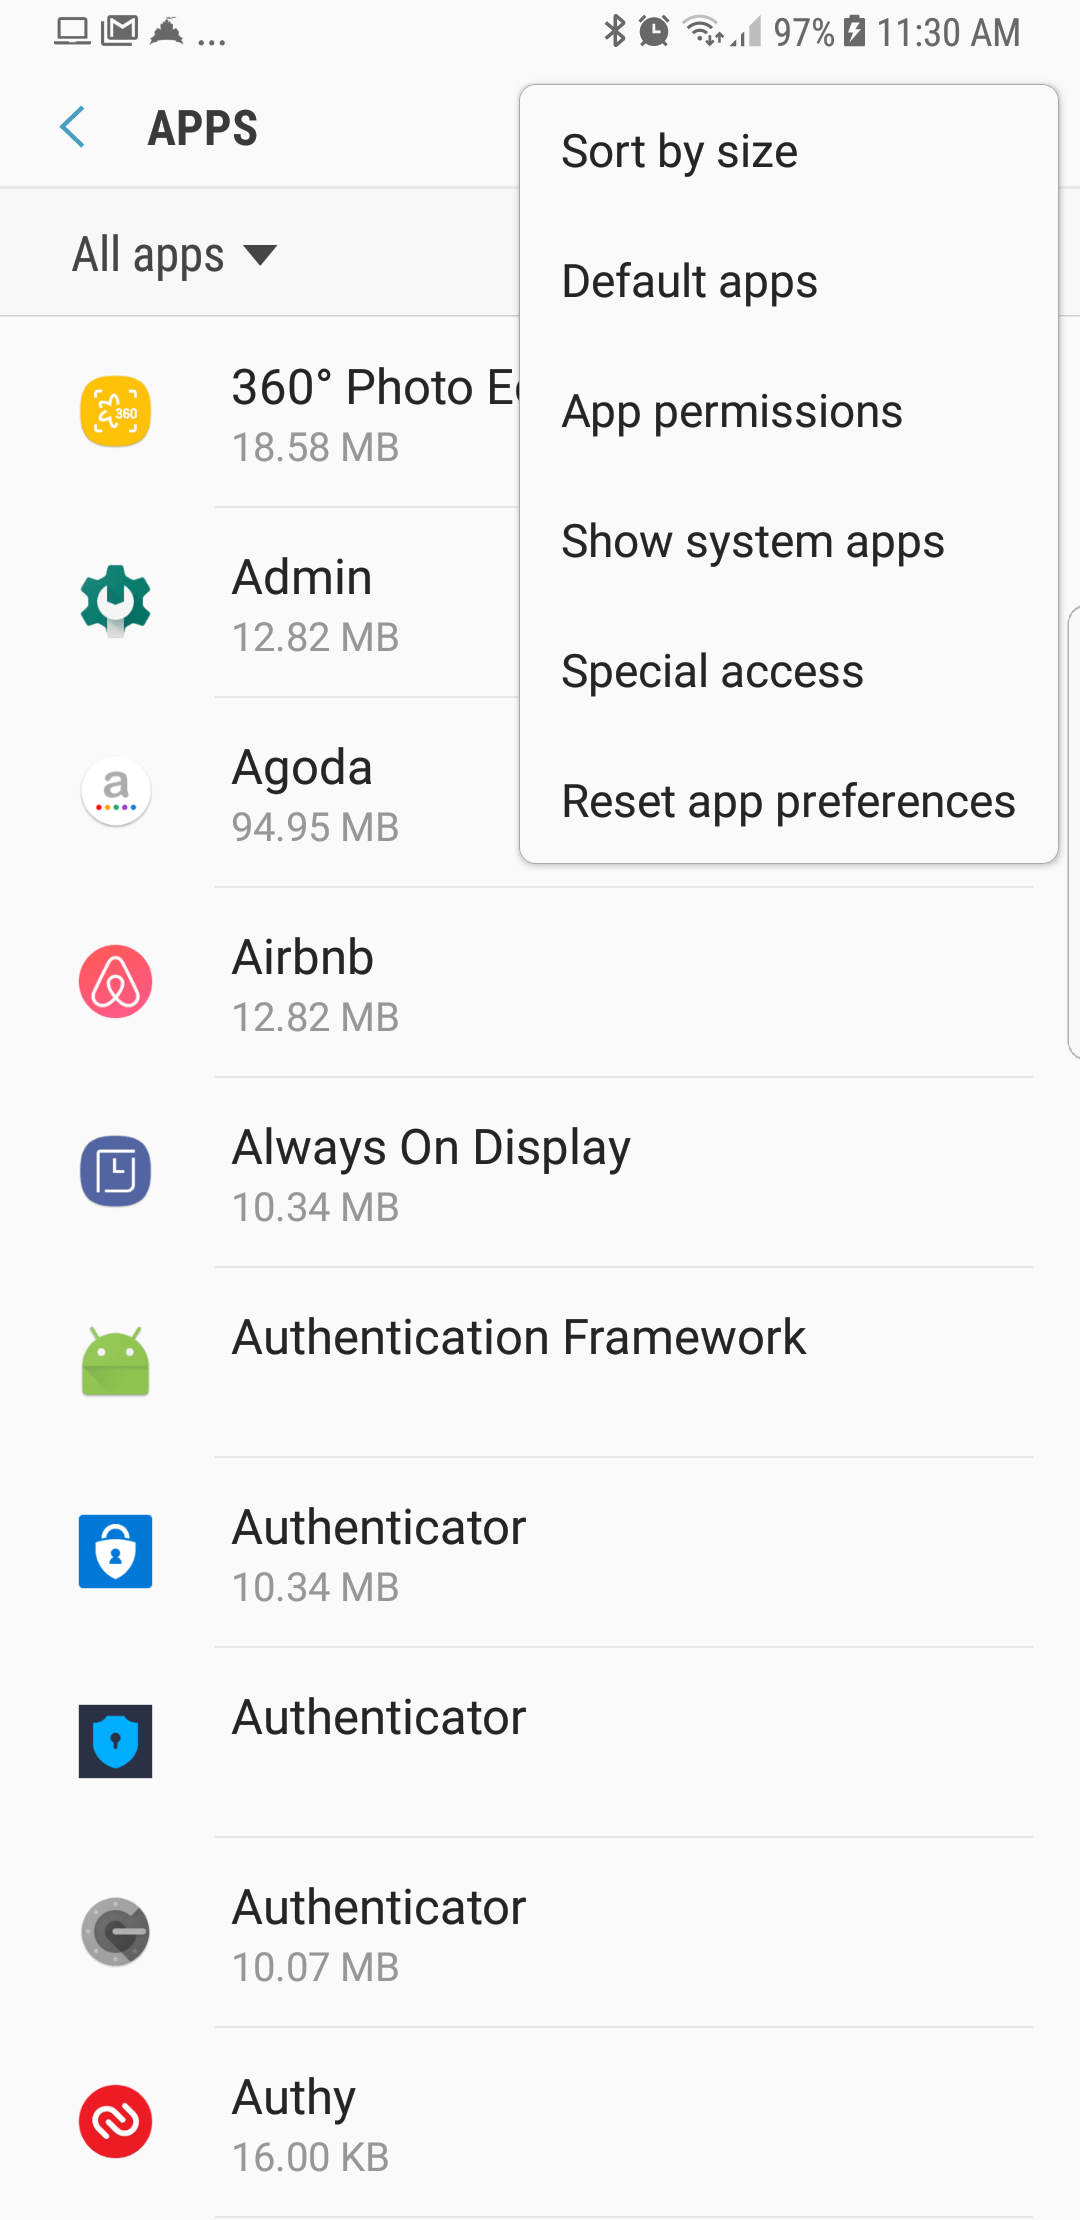
Lalu gulung ke bawah dan cari apakah ada aplikasi dengan nama :
- com.android.yellowcalendarz (每日黄历)
- com.changmi.launcher (畅米桌面)
- com.android.services.securewifi (系统WIFI服务)
- com.system.service.zdsgt
Jika ada salah satu dari aplikasi tersebut di atas, segera uninstal.
Proteksi perangkat Android anda dengan antivirus yang handal dan dapat melindungi anda dari infeksi RottenSys dan malware lainnya.
Apakah ancaman yang terjadi hanya RottenSys dan apakah hanya piranti dengan merek ternama saja yang terancam oleh Pre Installed malware ? Kabar buruknya ancaman ini tidak hanya terjadi pada pengguna smartphone ternama saja, smartphone merek lokal juga terdeteksi mengandung Pre Installed Malware. Karena itu harap berhati-hati dan selalu lindungi perangkat anda dari ancaman malware dan sekuriti terkini.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





