
Evaluasi Ancaman Malware 2022 dan Antisipasinya
Evolusi ancaman malware 2022 dan antisipasinya
86,3 % malware yang menginfeksi unik untuk setiap komputer
Pertempuran di bidang cyber security memakan banyak korban, baik dari sisi penyerang maupun yang bertahan. Tercatat jaringan kriminal Emotet, Darkside dan Revil berhasil dilumpuhkan oleh komunitas sekuriti dengan bantuan pihak berwenang. Namun sebaliknya, korban industri sekuriti juga berjatuhan seperti Solarwinds, Kaseya dan Log4J yang menunjukkan bahwa distribusi software keamanan terpercaya sekalipun tidak steril dari ancaman sekuriti.
Data intelijen ancaman, trend dan detail Brightcloud Threat report 2022 ini merupakan data yang dikumpulkan secara berkesinambungan dan secara otomatis dirangkum dari platform Brightcloud yang merupakan sistem otak dari sistem proteksi Webroot dan layanan Brightcloud.
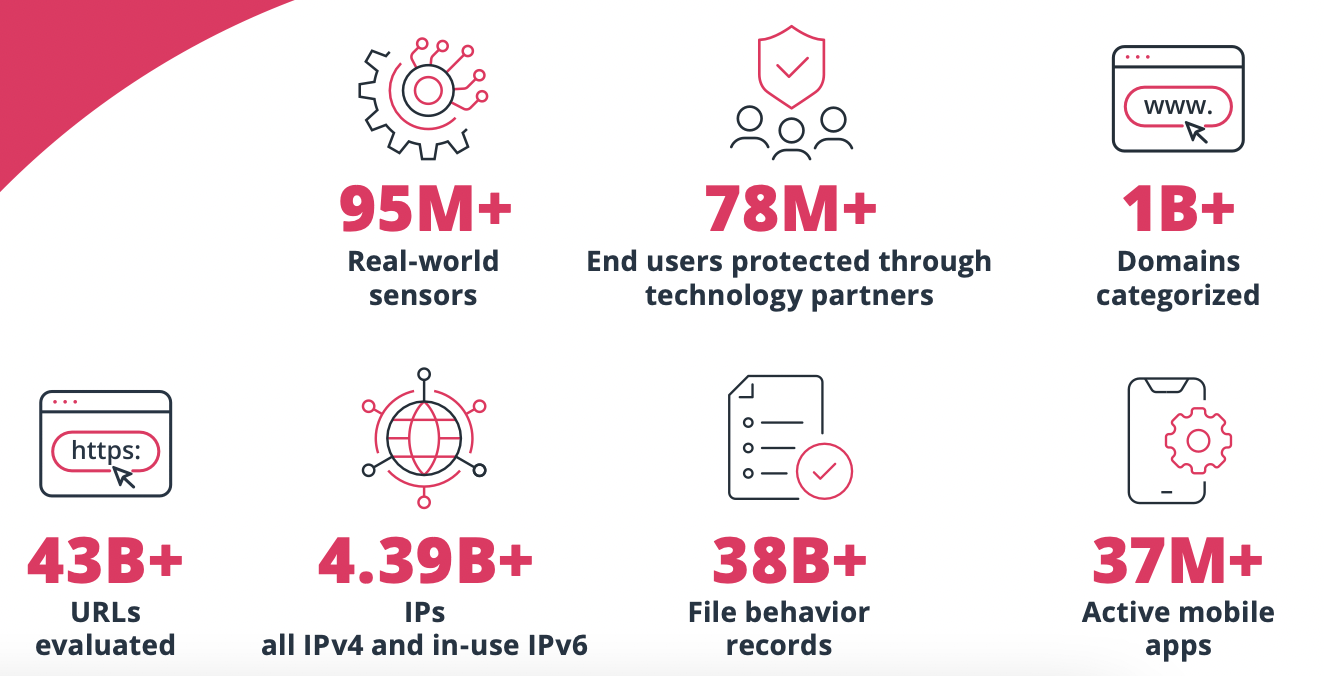
Data dikumpulkan dari 95 juta endpoint dan sensor yang aktif di internet (lihat gambar 1).
New Paragraph
86,3 % Malware Unik per komputer dan tidak terdeteksi antivirus
Sebenarnya, di tahun 2020 menuju tahun 2021, terjadi penurunan malware yang menyerang sistem Windows lebih dari 58 % dan diperkirakan trend ini akan berlanjut di tahun 2022. Sekalipun ada penurunan 58 %, sistem Windows yang diproteksi oleh Webroot masih mendeteksi lebih dari 1 juta malware baru setiap harinya.
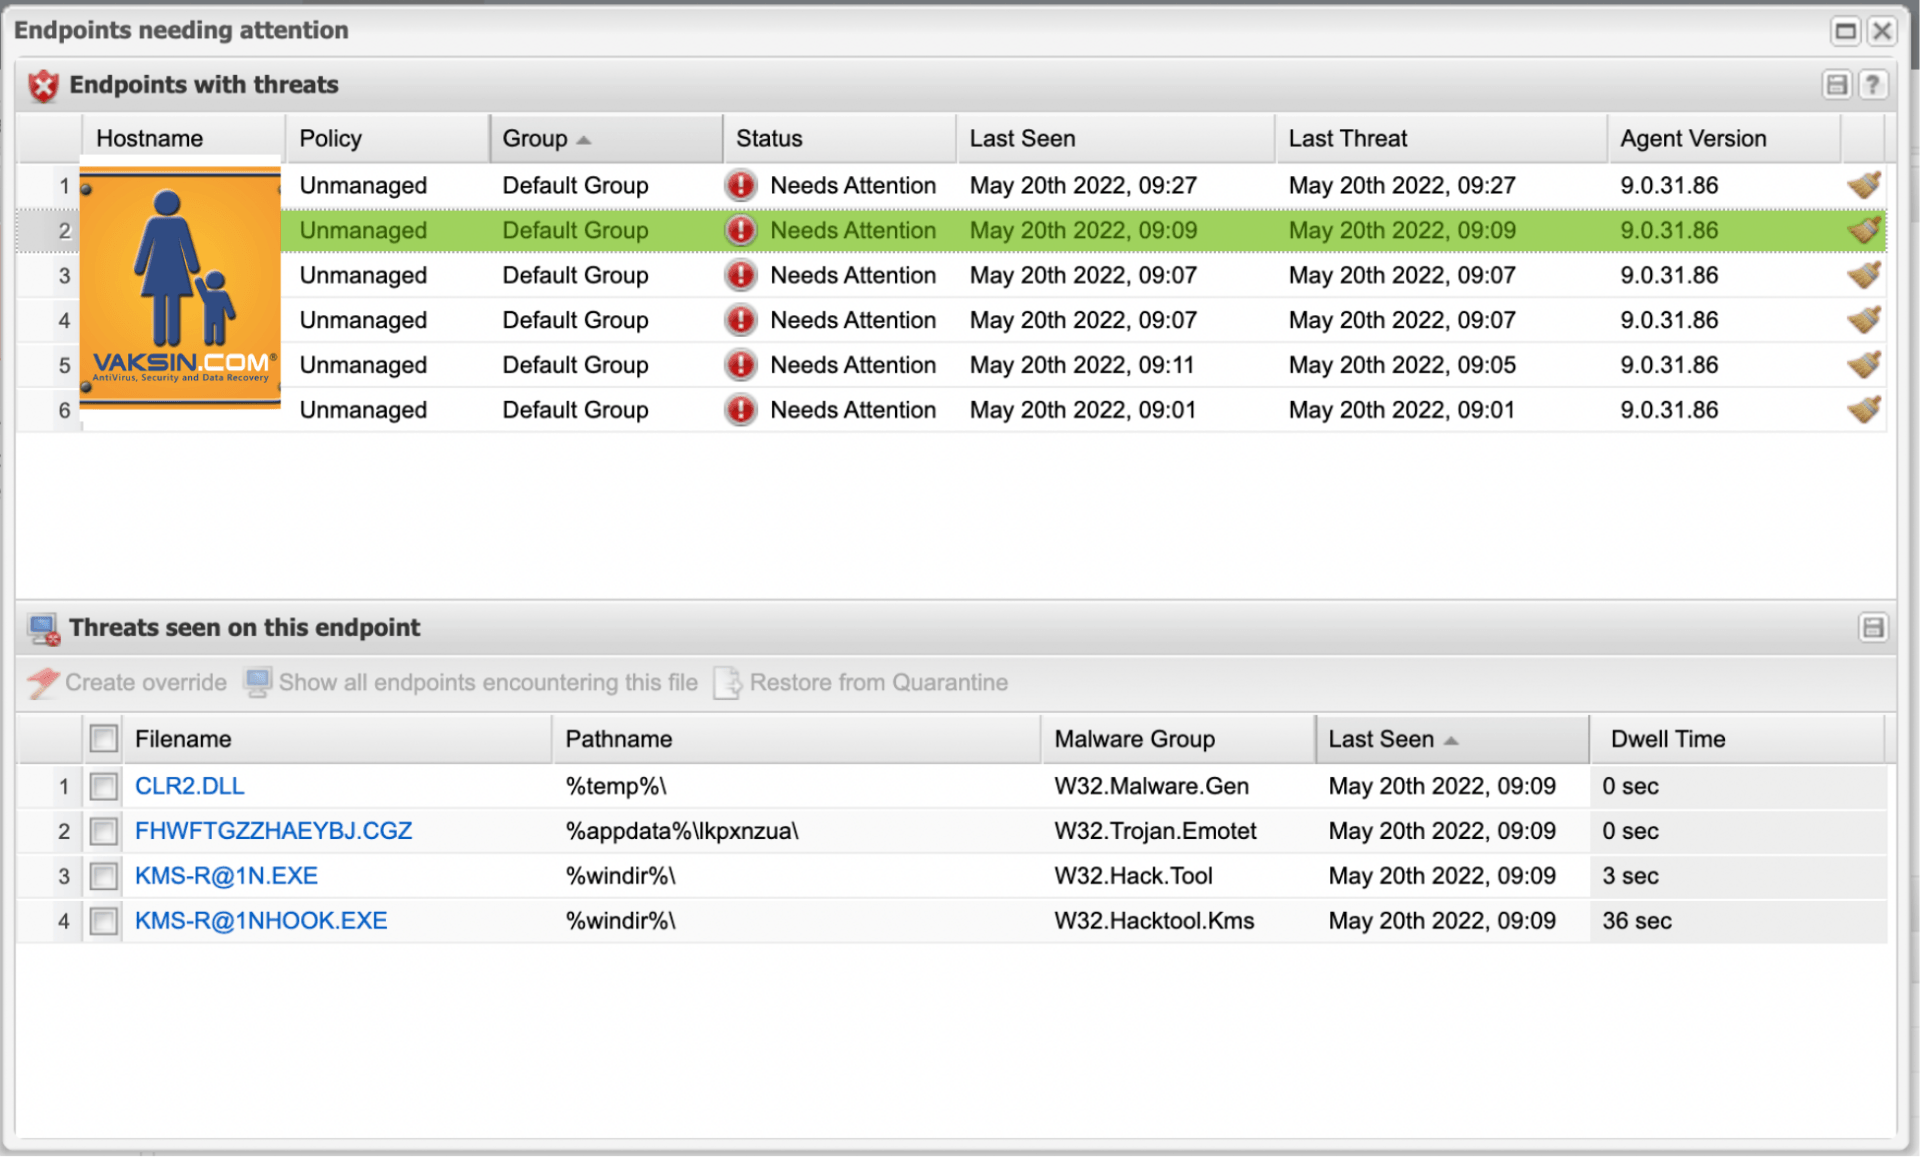
Ini adalah angka yang cukup mengejutkan dan diduga ada beberapa penyebab, penyebab pertama adalah berhasil dihentikannya operasi organisasi di belakang cybercrime besar Emotet, DarkSide dan Revil, migrasi Windows 7 ke Windows 10 yang memberikan peningkatan pengamanan terhadap penggunanya serta perubahan teknik serangan dimana demi menghindari deteksi dari program antivirus, pembuat malware akan menghindari menyebarkan file malware baru yang akan dapat di identifikasi oleh antivirus tradisional melalui jalur konvensional seperti email, website dan file sharing. Tetapi memilih menginjeksi aplikasi / proses sistem yang sedang berjalan dengan malware baru sehingga lebih sulit di identifikasi dan dihentikan. Hal ini terlihat dari fenomena lanjutan dimana 86,3 % malware yang terdeteksi menginfeksi komputer unik ditujukan pada setiap komputer yang diserang. Artinya dari 100 % malware yang menyerang setiap komputer, 86,3 % malware unik karena menggunakan teknik evasi dan hanya ditemukan pada komputer tersebut. Hanya tersisa 13,7 % malware yang sama ditemukan pada komputer lain. Dengan tingkat ancaman seperti ini, perlindungan antivirus tradisional berbasis update definisi yang mengandalkan signature dan file hash menjadi kurang efektif karena hanya mampu mendeteksi 13.7 % ancaman dan sisanya 86,3 % akan lolos dan bisa menjalankan aksinya dengan bebas. Gambar 2 di bawah ini memperlihatkan bahwa malware yang teridentikasi menginfeksi proses .dll dan terdeteksi oleh Webroot sebagai W32.Malware.Gen atau malware generik alias belum pernah teridentifikasi sebelumnya.
Evolusi malware dan perlindungan malware 2022
Hal ini menjelaskan mengapa banyak sistem komputer yang sudah diproteksi dengan antivirus tradisional terupdate sekalipun masih kerap menjadi korban serangan ransomware sekalipun sudah menggunakan metode polimorfik untuk mendeteksi malware baru karena pembuat malware secara khusus membuat varian baru secara otomatis untuk mengelabui deteksi polimorfik setiap kali menjalankan aksinya.
Karena deteksi malware berbasis definisi dengan mudah dikalahkan oleh pembuat malware, maka teknologi dan terobosan baru seperti journal dan rollback system bisa melindungi lebih baik dimana setiap proses yang baru dan tidak dikenali akan dibiarkan berjalan dalam gelembung khusus dan diamati secara cermat dengan deteksi cloud dan ketika ditemukan proses / aplikasi tersebut melakukan aksi jahat, maka proses tersebut akan langsung dihentikan dan semua perubahan yang sudah dilakukan oleh proses tersebut sudah di journal dan akan dikembalikan secara otomatis dengan metode rollback.
Karena sifatnya yang sangat dinamis ini, pengguna komputer individual dan bisnis tidak akan pernah benar-benar aman. SMB selalu terancam pada ancaman ransomware yang berevolusi dan menambahkan aksi ekstorsi dimana jika korbannya tidak bersedia membayar data yang berhasil dienkripsi, maka data tersebut akan disebarkan ke publik.
Karena evolusi ancaman malware yang berkembang pesat dan berpacu dengan teknologi perlindungan antivirus dimana teknik evasi / menghindari deteksi antivirus berkembang dengan sangat cepat. Terbukti dengan banyaknya ransomware yang tetap berhasil mengenkripsi sistem yang sudah diproteksi dengan antivirus tradisional yang terupdate. Maka pemilihan proteksi antivirus yang tepat menjadi hal yang sangat penting dan tidak cukup hanya mengandalkan solusi konvensional yang sudah terkenal saja. Perlindungan sekuriti harus ikut berevolusi untuk menghadapi ancaman sekuriti yang juga berevolusi.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
https://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





