
SIM Card bisa jadi "Harta yang paling berharga"
Kartu SIM, harta paling berharga di jaman digital
Dalam kasta pengamanan transaksi dengan TFA Two Factor Authentication, sebenarnya TFA menggunakan jaringan operator seperti SMS atau USSD Unstructure Supplementary Service Data untuk mengirimkan OTP One Time Password termasuk kategori pengamanan transaksi dengan tingkat keamanan yang lebih lemah dari TFA metode lain seperti menggunakan kalkulator Token atau apps seperti Google Authenticator. Sebabnya adalah karena TFA tersebut melibatkan pihak ketiga yaitu operator dan jaringannya dalam mengirimkan OTP One Time Password yang digunakan untuk otorisasi transaksi. Banyak hal yang bisa dilakukan untuk mengakali TFA menggunakan nomor telepon seperti mengambil alih nomor telepon SIM Swap, menggunakan malware untuk mencuri TFA yang masuk sampai resiko daur ulang kartu SIM.
Tetapi faktanya justru TFA memanfaatkan jaringan seluler menjadi TFA yang paling populer dan paling banyak diadopsi oleh layanan finansial dan verifikasi yang membutuhkan pengamanan ekstra karena alasan kepraktisan, biaya dan penetrasi yang lebih unggul dari dua metode di atas. Sebut saja Visa dan Master Card yang memanfaatkan USSD dalam pengiriman OTP guna mengamankan transaksi kartu kredit online, lalu layanan non finansial seperti akun Gmail atau media sosial seperti Facebook, Twitter dan lainnya juga menambahkan TFA dengan memanfaatkan pengiriman OTP ke nomor telepon yang telah di daftarkan terlebih dahulu. Terakhir malah layanan dompet digital yang bukan hanya memanfaatkan nomor telepon sebagai sarana OTP tetapi justru nomor telepon tersebut dijadikan sebagai identitas utama dan tidak seperti layanan perbankan dimana identitas utama masih tanda pengenal KTP, dompet digital bahkan tanpa perlu KTP sudah cukup untuk membuka / mengambil alih akun dan menggunakan layanan dompet digital. Pada awalnya kemunculan dompet digital memang dianggap tidak terlalu membutuhkan pengamanan yang terlalu tinggi karena saldonya yang relatif rendah dibawah 2 juta dan nominal penggunaannya yang tidak besar. Namun rupanya penetrasi dompet digital ini sangat berhasil dan mulai mengundang kriminal untuk mengeksploitasi kelemahan pengamanannya.
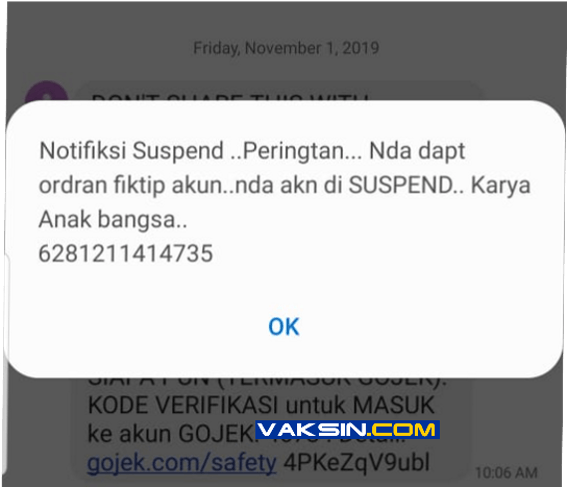
Makin tinggi pohon tumbuh menjulang, makin kencang angin menerpa. Pengamanan transaksi yang secara teori aman ini mulai dieksploitasi dan dicari kelemahannya. Mulai dari kasus SIM Swap yang dialami oleh CEO Twitter Jack Dorsey menjadi korban, sampai dengan kasus fraud transaksi kartu kredit dan layanan finansial yang memanfaatkan nomor HP yang telah di daur ulang dan lupa di nonaktifkan layanan TFA yang melekat pada kartu SIM tersebut oleh pemilik sebelumnya sehingga mengakibatkan kerugian puluhan juta bagi pemilik kartu kredit yang teledor tersebut. Eksploitasi terhadap kelemahan TFA melalui telepon selular ini bahkan dapat dilakukan tanpa mengambil alih kartu SIM dimana pada kasus pengambilalihan akun dompet digital seperti Gopay dan OVO, cukup hanya mendapatkan kode OTP saja sudah bisa mengambil alih akun tersebut dan pemilik akun hanya bisa gigit jari merelakan saldo dompet digitalnya dikuras. Dalam beberapa kasus bahkan kriminal memanfaatkan pengiriman USSD yang biasanya hanya bis dilakukan oleh provider telko guna mendukung rekayasa sosial dalam mengelabui calon korbannya guna mendapatkan kode OTP pengambilalihan akun.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





