
Malware Indonesia Q3 2018
Serangan malware Metamorphic
Mereka yang bekerja antara tahun 1990 dan 2018 memiliki hak untuk menarik Rp. 21 juta dari Badan Penyelenggara Jaminan Sosial (BPJS). Cari tahu apakah anda termasuk dalam daftar orang-orang yang memiliki hak untuk menarik dana ini:
465 medali emas diperebutkan oleh 11.646 atlit terbaik dari 45 negara di seluruh Asia pada Asian Games 2018. Perolehan medali emas dari 4 negara teratas China, Jepang, Korea Selatan dan Indonesia mencapai 287 medali atau 62 % dari seluruh medali yang diperebutkan. Hal yang mirip terjadi pada insiden malware pada kuartal 3 di tahun 2018 di Indonesia. 4 kategori malware seperti Malware generik, Adware, Trojan dan Worm menguasai lebih dari 90 % insiden malware di Indonesia. (lihat gambar 1)
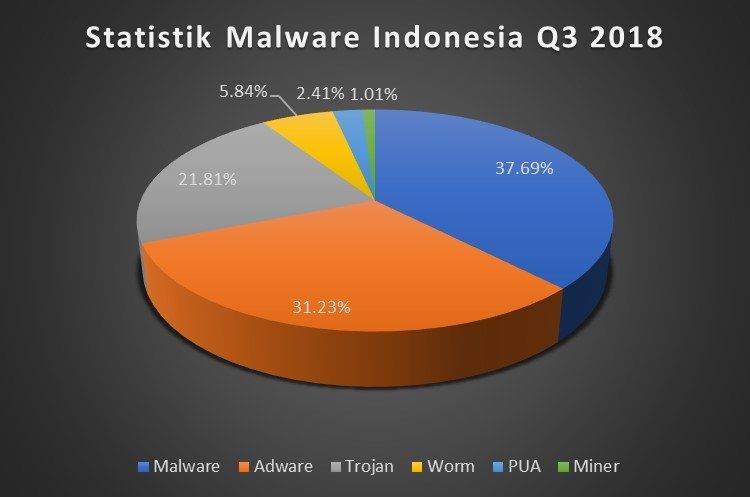
Tidak berbeda jauh dari periode sebelumnya, statistik malware pada kuartal 3 tahun 2018 tidak mengalami banyak pergeseran dimana malware dengan kategori Adware, Trojan, Malware generik dan Worm menguasai lebih dari 90 % insiden malware di Indonesia. Sisanya tercatat PUA Potentially Unwanted Application (sejenis Adware) dan Miner yang marak menjalankan aksinya guna menambang uang kripto secara ilegal menggunakan perangkat keras yang diinfeksinya. Satu hal yang perlu menjadi catatan adalah maraknya malware kategori generik pada kategori Adware, Trojan dan Malware generik menunjukkan makin pintar dan cepatnya malware membuat varian baru dan mereplikasi dirinya sehingga makin sulit terdeteksi oleh program antivirus. Sebagai contoh ransomware dan malware penyerang internet banking akan melakukan penyerangan bergeombang dan mengandalkan malware generik baru dan tidak terdeteksi dalam setiap gelombang serangannya karena menggunakan malware yang lama dan terdeteksi oleh antivirus tidak akan efektif dan sama saja dengan usaha yang sia-sia. Hal ini dilakukan untuk mengeksploitasi kelemahan program antivirus tradisional yang mengandalkan update definisi dimana ada rentang waktu 7 – 14 hari dari malware baru pertama kali diluncurkan sampai terdeteksi oleh program antivirus di komputer klien. Karena itu diperlukan terobosan untuk mengantisipasi hal ini.
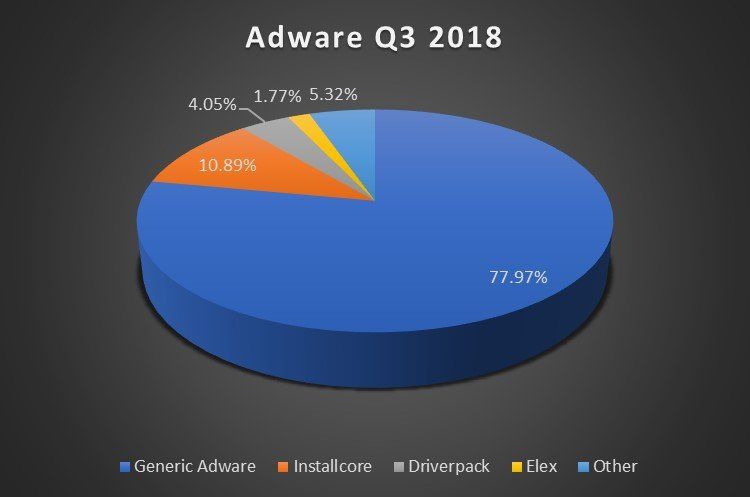
Pada kategori Adware, Adware generik menguasai persentase Adware dengan dominasi pada 77,97 % insiden diikuti oleh Installcore sebanyak 10.85 %, Driverpack 4,05 % dan Elex 1,77 %. (lihat gambar 2)
Sedangkan sisanya 5,32 % merupakan jenis adware lain yang sangat banyak variannya seperti optimuminstaller, funmoods, fireball, opencandy, wajam dan dealply. (lihat gambar 3)
Setelah Adware, pada posisi nomor 2 ditempati oleh malware generik dan ramnit generik yang menguasai 31,23 % insiden. Disebut sebagai generik karena malware ini sebelumnya tidak pernah terdeteksi, namun sebenarnya malware ini adalah turunan malware Ramnit dan malware lain yang telah ada sebelumnya.
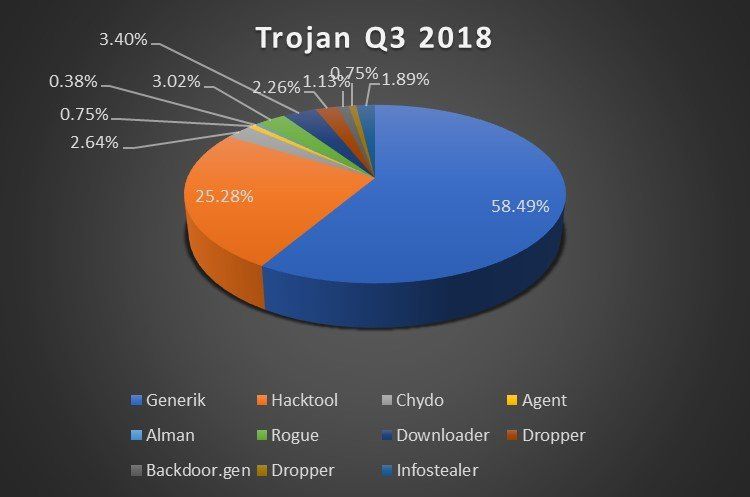
Pada posisi nomor 3 yang pada Asian Games 2018 ditempati oleh Korea Selatan, malware kategori Trojan menarik perhatian karena menguasai 21,81 % insiden malware. Hal yang cukup menarik adalah banyak varian yang berkaitan erat dengan penyebaran ransomware. Dalam kategori ini kembali Trojan generik menguasai mayoritas penyebaran trojan sebesar 58,49 % infeksi trojan yang dihentikan oleh Webroot di Indonesia. Disusul oleh Hacktool yang banyak digunakan dalam piranti lunak bajakan kemudian trojan Chydo, Rogue, Downloader dan Dropper. (lihat gambar 4)
Kesimpulan
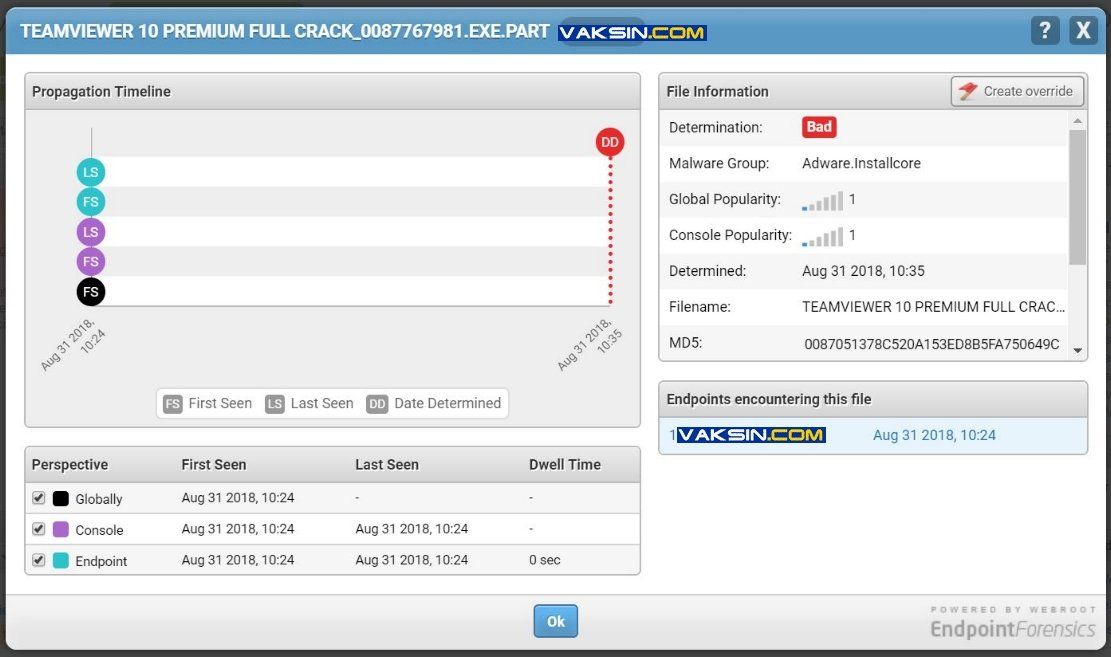
Meskipun penyebaran malware dikuasai oleh 4 kategori besar malware di kuartal 3 2018. Namun satu hal yang menarik perhatian adalah mayoritas malware yang mendominasi bersifat generik atau dengan kata lain tidak pernah terdeteksi sebelumnya, meskipun sebenarnya merupakan turunan dari malware yang sudah ada. (lihat gambar 5 dan 6)
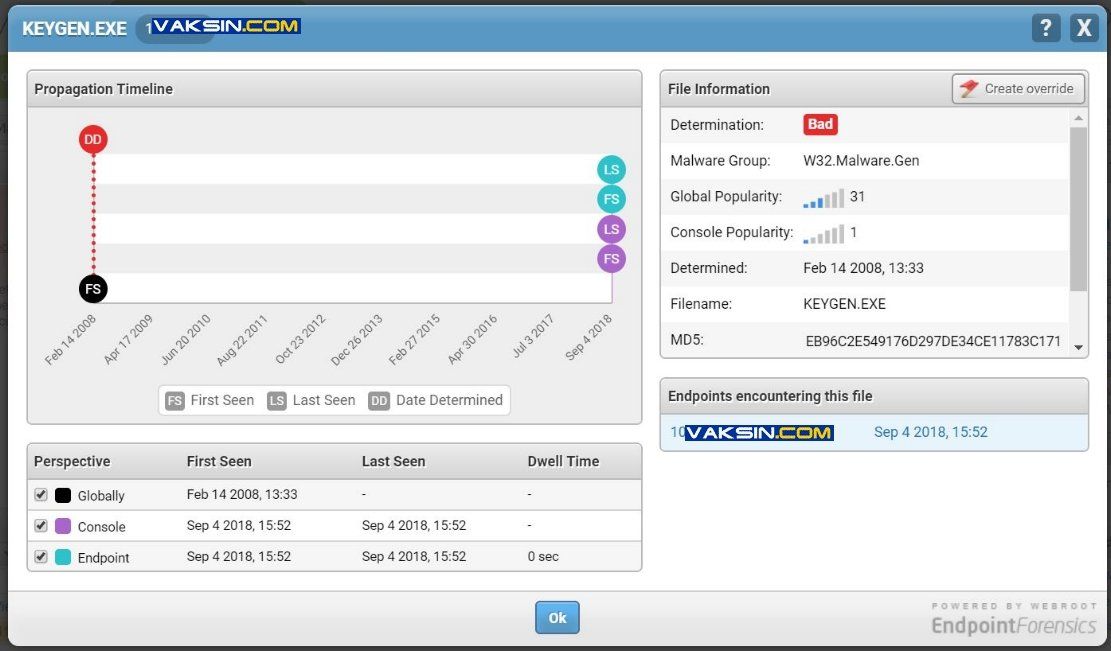
Hal ini terjadi karena kecanggihan pembuat malware yang mampu membuat malware baru dari malware yang sudah ada dengan berbagai teknik seperti teknik kompilasi yang berbeda akan menghasilkan malware yang unik dan mampu mengelabui deteksi antivirus. Teknik yang populer digunakan adalah teknik polymorphic dan metamorphic. Polymorphic malware adalah jenis malware yang mampu mengubah ukuran dan identitas dirinya (MD5). Biasanya malware ini terbagi dalam 2 bagian dimana salah satu bagiannya akan berubah-ubah dan bagian yang lain akan tetap sehingga membuat beberapa program antivirus mampu mengidentifikasi malware ini dengan mengidentifikasi bagian yang tidak berubah. Namun, berbeda dengan polymorphic malware, metamorphic malware mampu mengubah dirinya secara total dan menulis ulang dirinya setiap kali melakukan replikasi. Makin lama malware ini berdiam di komputer yang di infeksinya makin banyak versi replikasi yang dibuat dan makin rumit infeksi yang akan terjadi. Teknologi yang digunakan malware metamorphic sangat kompleks dan rumit dan membuatnya jauh lebih sulit di deteksi dibandingkan malware polymorphic. Beberapa teknologi yang digunakan oleh malware metamorphic adalah penamaan ulang registri, permutasi kode program, ekspansi kode program, penyusutan kode program dan injeksi kode sampah yang hasil akhirnya akan membuat malware yang unik setiap kali direplikasi.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





