
Malware Indonesia Q4 - 2023
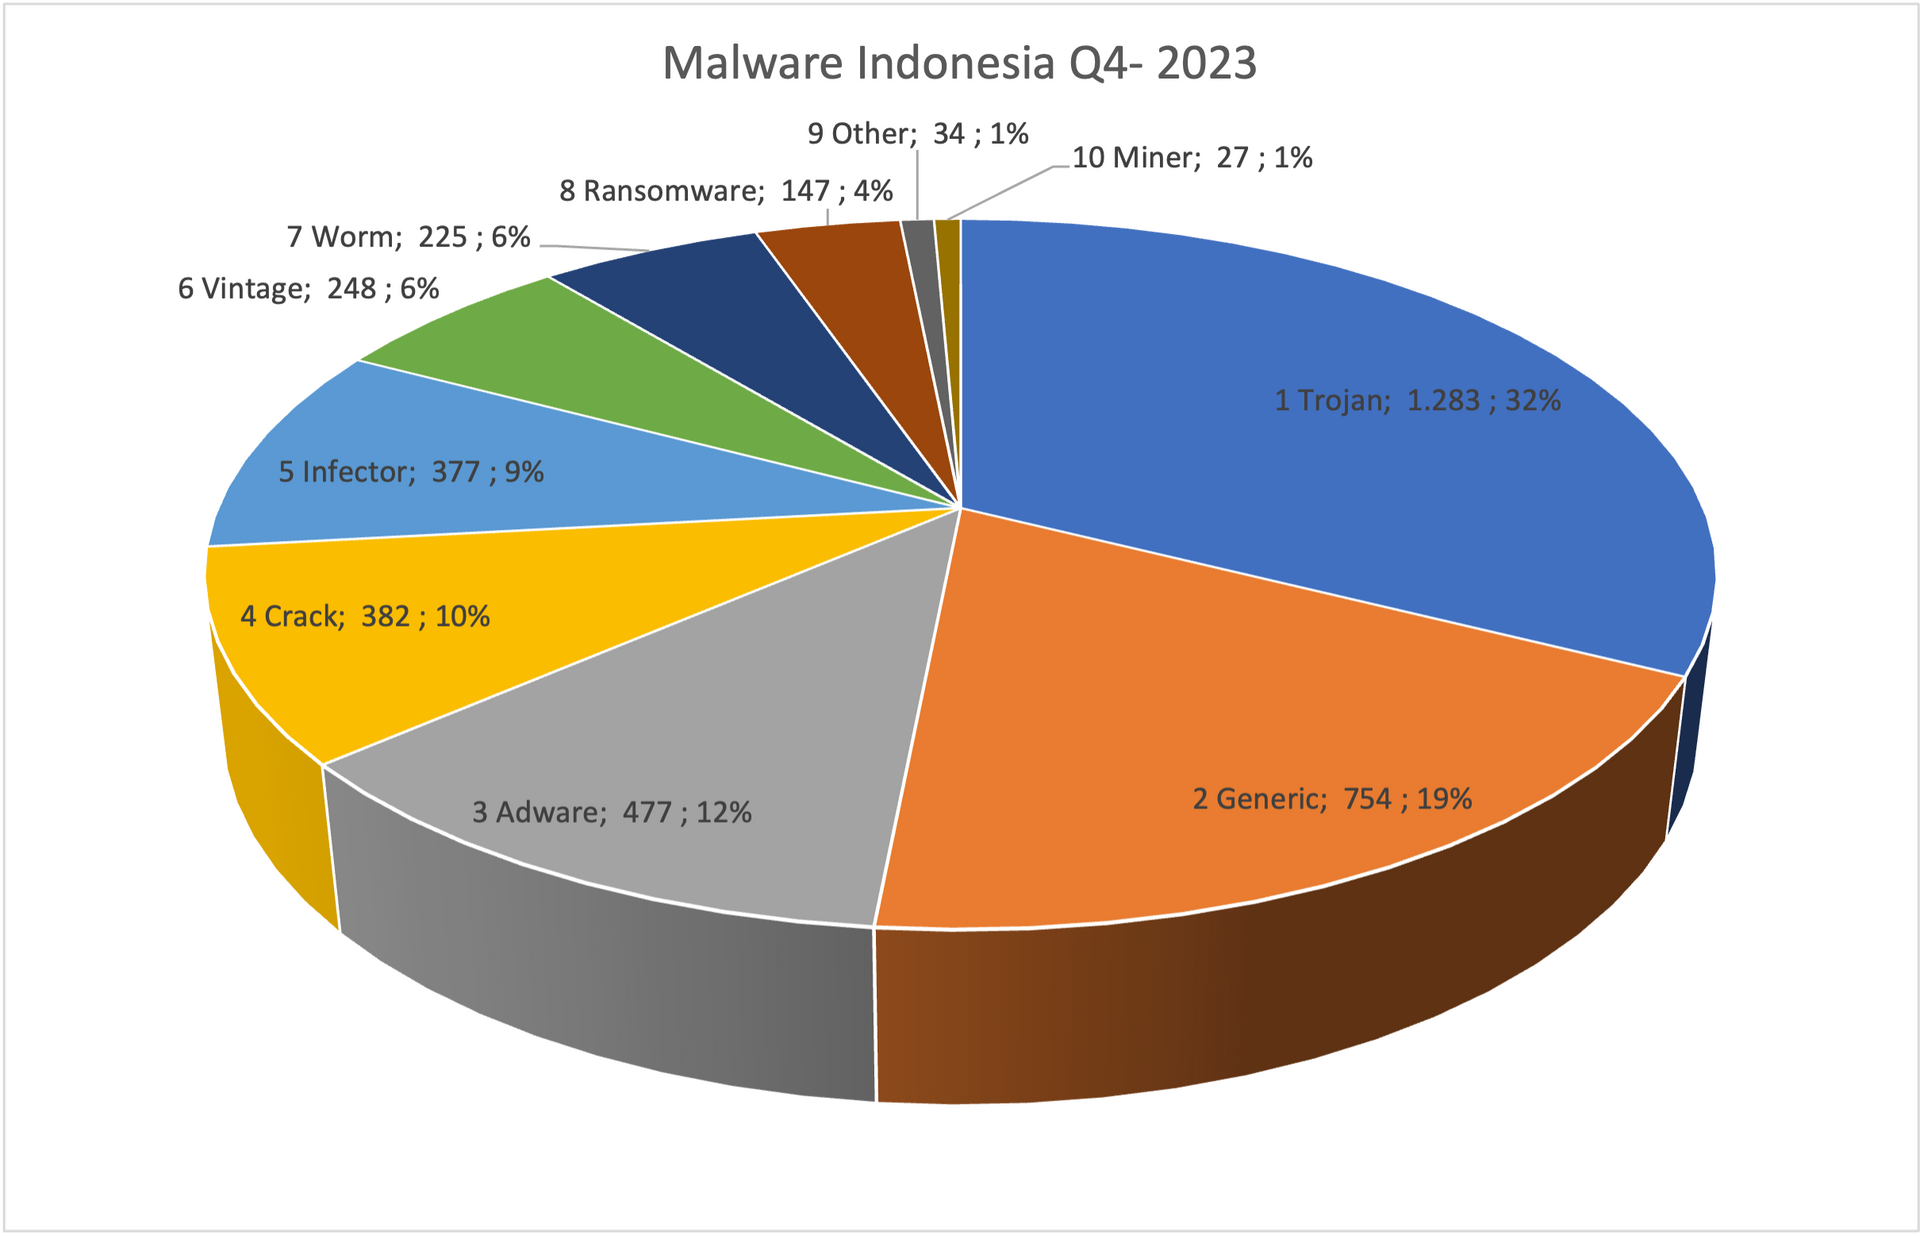
Statistik malware Indonesia tahun 2023 ternyata dapat diwakili oleh serangan malware di kuartal 4 2023. Kategori malware yang paling banyak berusaha menginfeksi komputer dan dihentikan oleh Webroot pada 6.900 titik di seluruh Indonesia dan melakukan pelaporan secara online pada konsol manajemen antivirus dikuasai oleh malware dengan kategori Trojan, Generic, Adware, Crack dan Infector. Kelima kategori tersebut mengerucut pada satu jenis malware yang paling ditakuti oleh seluruh admin dan pengguna komputer hari ini : Ransomware dan menguasai 82,78 % dari seluruh insiden yang terdeteksi selama kuartal 4 - 2023.
Sisanya adalah malware Vintage (Jadul) seperti Sality, Ramnit, Virut dan Brontok. Disusul oleh kategori Worm, miner dan malware lain yang secara persentase tidak terlalu berarti dibandingkan dengan kategori ransomware.
Ransomware meraja
Mayoritas malware yang dihentikan tidak akan langsung terdeteksi sebagai ransomware karena memang ransomware sangat berhati-hati dalam menjalankan aksinya dan sekalipun ia berhasil menginfeksi komputer dan mengenkripsi data korbannya, mereka akan segera menghapus semua jejaknya dengan tujuan dapat menjalankan aksinya kembali dengan lebih mudah dan tidak terdeteksi. Sekalipun ada yang berhasil di deteksi, ransomware ini akan segera mengubah sidik jari dirinya baik dengan kompilasi yang berbeda sehingga setiap kali menjalankan aksinya, akan sangat sulit bagi definisi antivirus tradisional untuk mendeteksi dan menghentikannya.
Jadi cara terbaik untuk menghentikan ransomware adalah memonitor jalur masuknya dan menghentikannya dimana ransomware ini akan menggunakan berbagai macam metode untuk masuk ke komputer korbannya seperti melalui trojan, generic malware, crack, file infector atau adware.
Peringkat pertama malware yang paling banyak terdeteksi pada kuartal 4 di Indonesia adalah Trojan dengan persentase infeksi 32,45 %. Trojan yang berhasil dihentikan oleh Webroot adalah Trojan.Comroki.gen, W322.Backdoor.gen, W32.Bumat.Gen, W32.Dropper.Gen, W32.Trojan.Doublepulsar, W32.Trojan.Gen, W32.Trojan.GenKD dan W32.Trojan.Tiggre.
Sama seperti kuda Troya yang berhasil menghancurkan kota Troy, trojan ini akan menyamar sebagai file yang tidak berbahaya seperti rundllexe.dll dari Microsoft, program Winrar.exe atau Patch.exe dan jika tidak dihentikan, trojan ini akan menjalankan aksi jahat dan salah satu yang paling dikhawatirkan adalah membuka jalan bagi masuknya ransomware.
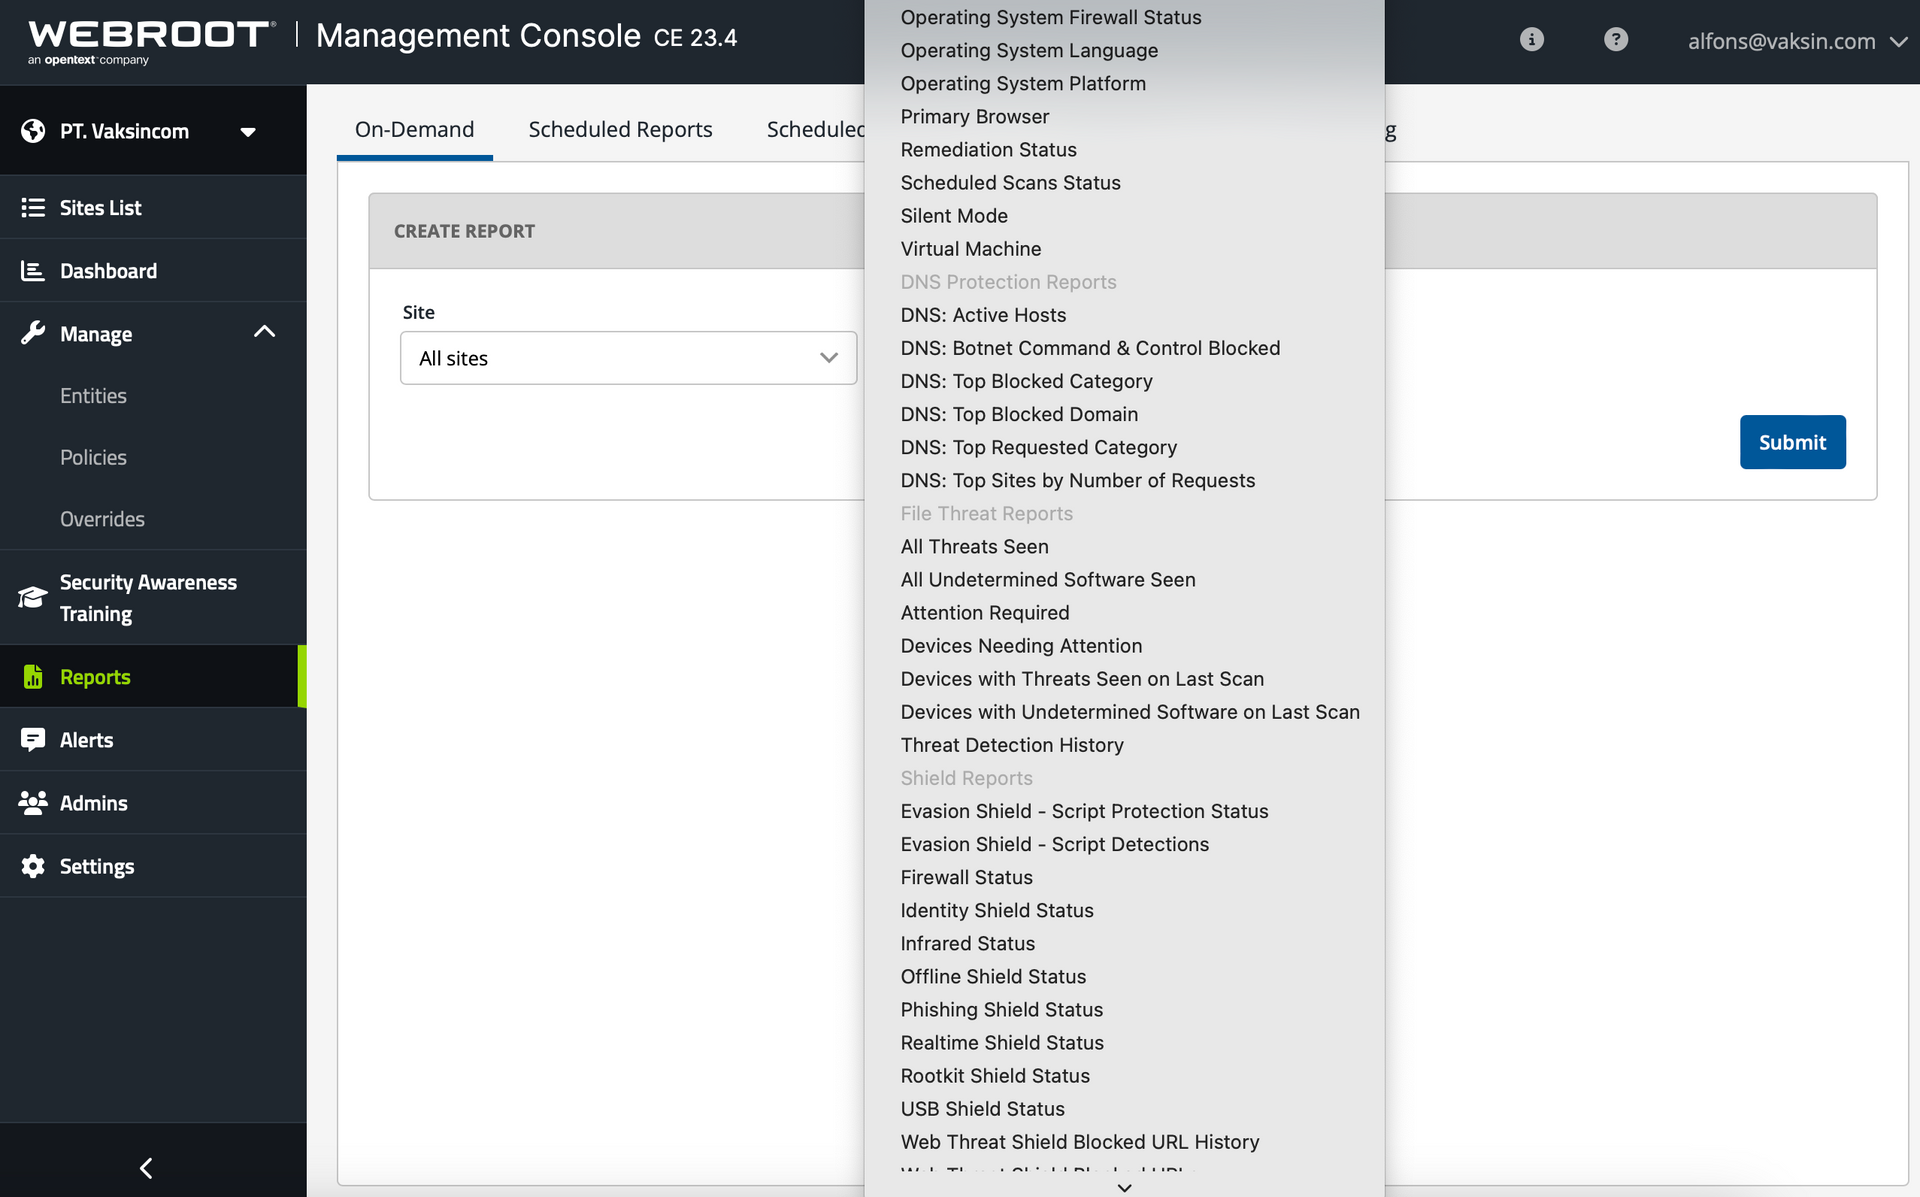
Menyusul di peringkat kedua dalah kategori Generic dengan persentase infeksi 19,07 % dengan anggota seperti W32.Gen.BT, W32. Malware.Gen, W32.Malware.Heur, W32.MalwareMlpe, W32.Meredrop.Gen dan W32.Rogue.Gen. Kategori generic adalah kategori malware yang sebenarnya belum terdeteksi oleh definisi antivirus sehingga tidak memiliki nama, namun berhasil dihentikan oleh Webroot dengan teknologi Evasion Shield, Script Detection, Infrared dan Rootkit Shield karena aplikasi jahat ini memiliki ciri atau menjalankan rutin berbahaya. (lihat gambar 1)
Peringkat 3 dihuni oleh kategori Adware dengan persentase infeksi sebanyak 12,06 % dengan perincian Adware.Hotbar, PUA.Adware.Multiplig, PUA.gen, PUA.Opencandy, PUA.Deceptor, W32.Adware.Driver.Pack, W32.Adware.Gen, W32.Adware.Installcore, W32.AdwareWinsecsrv, W32.Deceptor.Bytemarket, W32.Deceptor.Ld.Player, W32.Deceptor.Turbo.Vpn, W32.Mogoogwi.Gen dan W32.Riskware.Defendercontrol.
Sebenarnya adware sesuai namanya Advertising Software pada awalnya adalah aplikasi pengganggu yang ditujukan untuk mendapatkan keuntungan finansial dari iklan dan menampilkan iklan yang tidak diinginkan oleh korbannya dan dalam perjalanannya berkembang menjadi aplikasi jahat dan terkadang digunakan oleh ransomware untuk menjalankan aksinya.
Peringkat ke empat dihuni oleh kategori yang ternyata masih banyak digunakan oleh pengguna komputer di Indonesia : Crack alias software bajakan. Seperti kita ketahui, jika kita ingin menggunakan aplikasi yang harusnya berbayar namun tidak ingin membayar, salah satu cara yang sering digunakan adalah menggunakan crack alias aplikasi yang memungkinkan penggunanya membuka proteksi atau pembatasan aplikasi asli sehingga aplikasi tersebut dapat digunakan secara penuh tanpa perlu membayar tetapi menginstal aplikasi tambahan yang disebut crack. Tidak semua crack berisi aplikasi jahat, namun selain melanggar hukum hak cipta, ternyata penggunaan crack ini sangat rentan disusupi rutin jahat yang selain membuka pembatasan aplikasi berbayar, ternyata diam-diam juga menjalankan aksi lain seperti membuka jalan bagi aplikasi jahat lain untuk masuk ke dalam sistem. Adapun crack yang menguasai 9,66 % dari keseluruhan insiden malware di kuartal 4 - 2023 di Indonesia terdiri dari W32.Hack.Tool, W32.Hack.Tool, W32.Hacktool.Kms, W32.Hacktivator, W32.Hacktool.Gen, W32.Hacktool.Kms, W32.Hacktool.Passviewer dan W32.Hacktool.Riskware.
Peringkat kelima yang cukup menonjol dan perlu menjadi perhatian adalah kategori Infector dengan persentase infeksi 9,53 %. Kategori infector ini perlu menjadi perhatian karena aksinya menginfeksi file driver, seperti file printer management library Fuji Xerox PMSSNMPUTILITY.dll dan File Printer Setup Epson Seiko Corporation dengan nama file deviceop.exe, oeminf.dll. bitdefender dengan nama bdfltlib.dll. Adapun nama malware yang diberikan oleh Webroot terhadap kategori infector ini adalah : W32.File.Infector, W32.Fileinfector.Floxif dan W32.Infectedfile.Expiro
Diluar dari 5 kategori utama di atas yang menjadi sarana utama Ransomware dalam menjalankan aksinya, ada kategori Vintage atau malware jadul di peringkat ke 6 dengan persentase infeksi sebanyak 6,27 %, kategori Worm 5,69 %, kategori Ransomware yang setelah diteliti lebih jauh adalah ransomware lawas Wannacry yang sudah tidak dimaintain oleh pembuatnya tetapi masih menjalankan aksi wormnya dengan infeksi sebanyak 3,72 % diikuti oleh kategori miner pada peringkat 10 dengan persentase 0,68 % seperti W32.Miner, Bitcoinminer.Gen, W32.Coinminer.Gen, W32.Coinminer.Nicehash dan W32.Coinminer.Xmrig.
Sedangkan pada peringkat 9 dengan persentase infeksi yang dihentikan sebanyak 0,86 % adalah malware lainnya seperti W32.Convagent, W32.Expiro, W32.Infostealer.Zeus, W32.Killav, W32.Luminati, W32.Sefdel, W32.Staser.Epnn dan W32.Webdown.
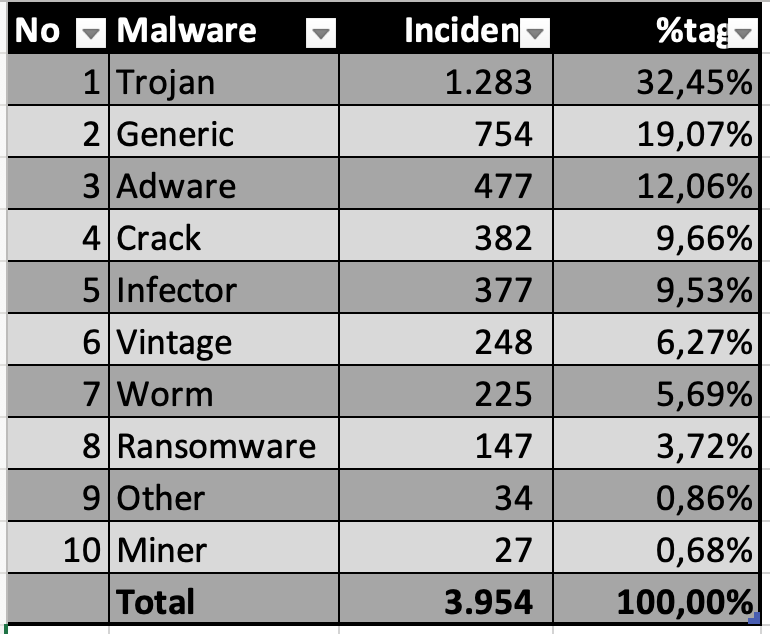
Adapun daftar malware yang paling banyak terdeteksi menginfeksi di Indonesia dan dihentikan oleh tim Vaksincom dapat dilihat pada tabel di bawah ini :
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
http://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Youtube :
https://www.youtube.com/@alfonstan3090
Twitter : @vaksincom
Vaksincom Security Blog





