
Monetisasi Lockscreen
Invasi iklan penguras kantong di lockscreen
Apakah anda mengalami perubahan tampilan layar pengunci (charging lockscreen) ketika mengisi ulang baterai gawai anda ? Setiap kali anda mengisi ulang gawai anda baik ke adaptor maupun powerbank, layar pengunci akan menampilkan kondisi baterai anda beserta iklan youtube (lihat gambar 1).
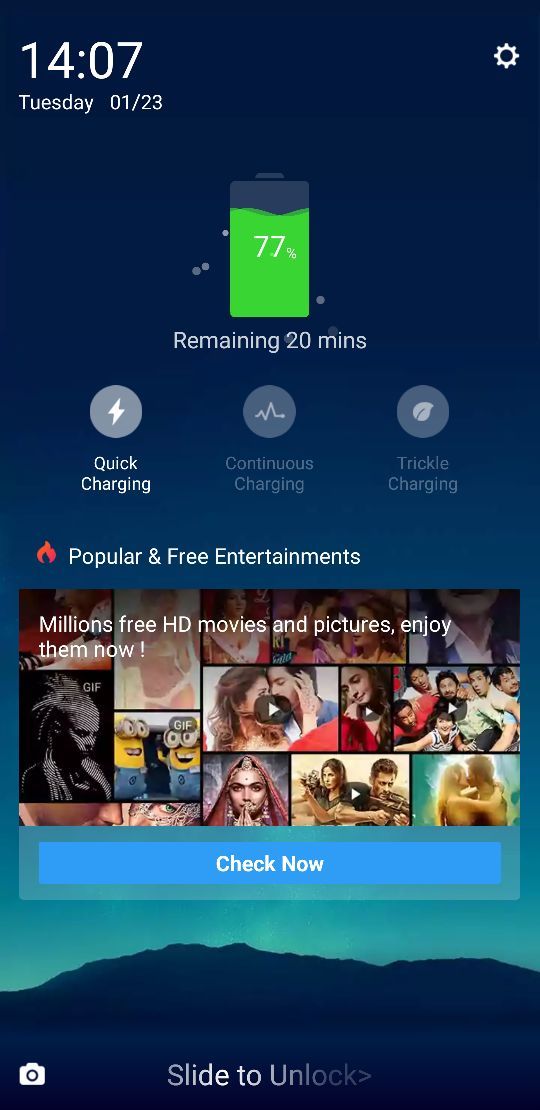
Jika di klik atau tersentuh tidak sengaja, layar iklan tersebut akan menampilkan lebih banyak iklan lagi seperti pada gambar 2 di bawah ini :
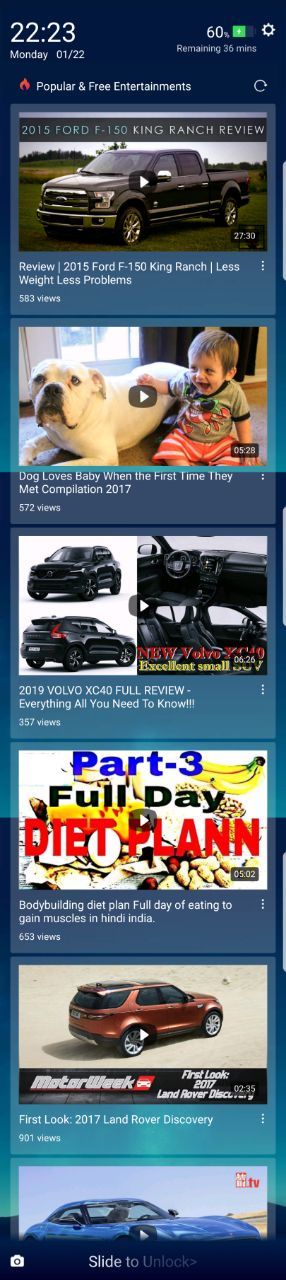
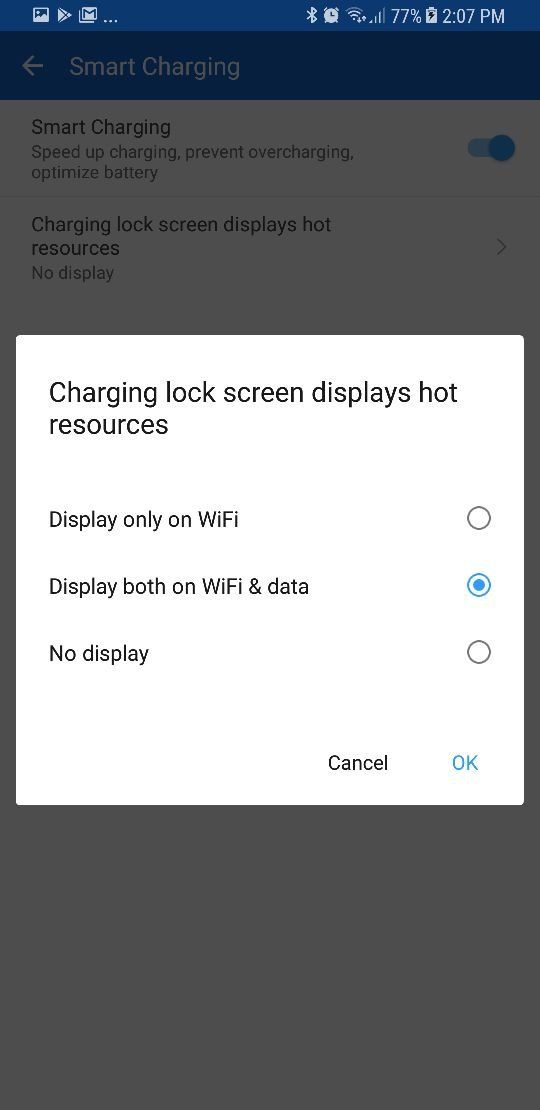
Yang cukup menjengkelkan adalah iklan ini bersifat permanen dan sudah dipastikan akan muncul setiap kali anda mengisi ulang gawai anda. Salah satu faktor yang menyebabkan aplikasi ini perlu dihindari adalah karena settingan awal (default) dari charging lockscreen ini akan mengabaikan (bypass) setting pengamanan kuota Youtube pengguna gawai yang biasanya akan mengunduh / menampilkan video hanya di koneksi Wifi dan menghindari mengunduh / menampilkan video pada koneksi seluler karena akan menghabiskan kuota yang data seluler anda. (lihat gambar 3)
Selain membuat kantong anda bolong, iklan yang muncul juga berpotensi mempermalukan atau membuka rahasia pemilik gawai karena iklan yang muncul akan menyesuaikan dengan channel yang sering diakses pengguna gawai dan tetap akan tampil sekalipun gawai sudah dikunci dan tanpa perlu memasukkan kredensial / sidik jari. Bayangkan jika video yang ditawarkan adalah video obat kuat, kontrasepsi, pornografi atau channel privat yang sering diakses pengguna gawai.
Charging Lokscreen
Banyak pengguna gawai yang bingung, kok mendadak lockscreennya berubah. Apa yang menyebabkan munculnya charging lockscreen ini ?
Jawabannya adalah pada aplikasi gratisan yang anda pakai dimana ketika melakukan update aplikasi, pembuat aplikasi memutuskan untuk manambahkan aplikasi yang bernama “smart charging”. (lihat gambar 4)
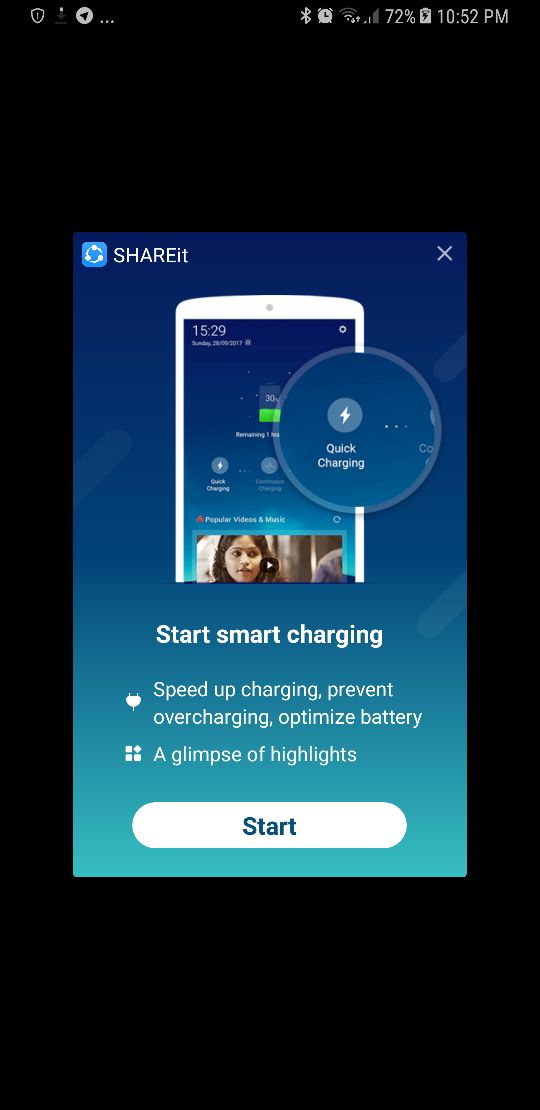
Setelah aplikasi di update, maka akan muncul tawaran smart charging dengan klaim akan mempercepat proses charging, mencegah overcharging dan mengoptimalkan baterai. Namun tidak diinformasikan dengan jelas bahwa anda akan mengalami perubahan pada lockscreen anda yang akan menampilkan iklan dengan setting awal yang berpotensi menghabiskan kuota data seluler anda. Sebenarnya Google juga sudah menyadari akan hal ini dan pada akhir 2017 melakukan tindakan pengamanan pada aktivitas monetisasi lockscreen. Google tidak membolehkan aplikasi yang tidak berhubungan dengan lockscreen untuk melakukan monetisasi lockscreen. Namun, namanya juga orang usaha, maka seribu satu akal-akalan digunakan untuk mengakali peraturan Google ini. Salah satunya adalah dengan menambahkan fitur lockscreen pada aplikasi populer yang sebenarnya tidak memiliki hubungan dengan lockscreen demi mendapatkan keuntungan finansial.
Menurut pantauan Vaksincom, ada banyak aplikasi yang menambahkan fitur sejenis Smart Charging. Dua yang cukup populer adalah ES File Explorer dan SHAREit.
SHAREit adalah aplikasi berbagi file yang sangat populer di Indonesia dan merupakan aplikasi yang tertanam pada firmware banyak jenis smartphone Lenovo. Secara fungsional SHAREit sangat berguna untuk para pengguna gawai yang sering berbagi file. Namun update aplikasi SHAREit dengan menambahkan fitur “Smart Charging” ternyata menimbulkan banyak masalah bagi penggunanya. Yang ditawarkan adalah “Smart Charging”, namun yang didapatkan terkandung juga Adware Lockscreen. Ibarat mendapatkan pacar gadis cantik, putih, wangi dan langsing di Thailand yang ternyata mantan pria (lihat gambar 5). Dan sekali anda dapatkan, ia akan lengket kemana-mana seperti cicak basah dan sulit anda lepaskan.
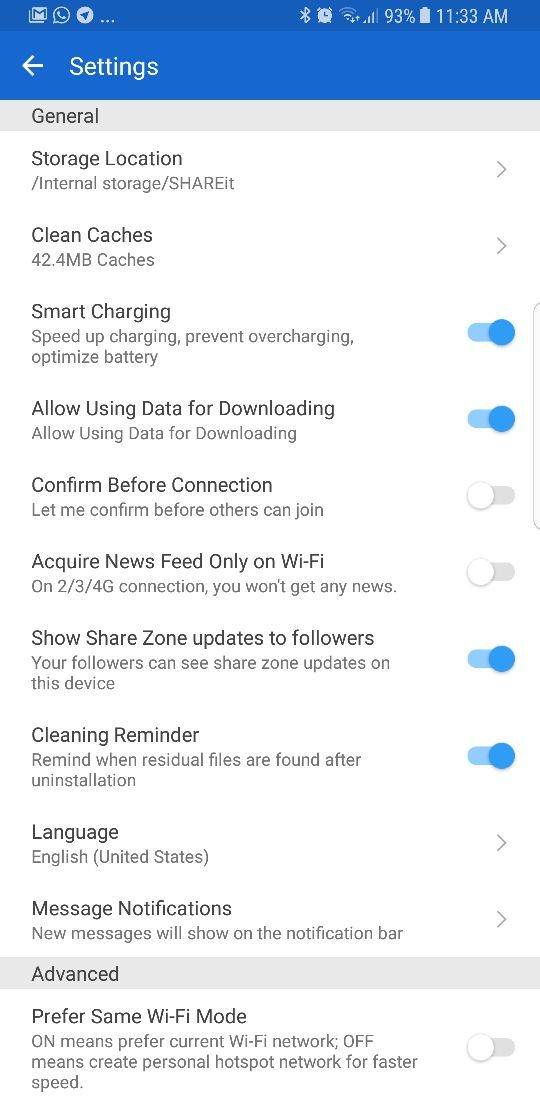
SHAREit adalah aplikasi berbagi dokumen dan tidak ada hubungan dengan aplikasi lockscreen, namun dengan tambahan fitur ini melegalkan SHAREit untuk menampilkan iklan lockscreen di layar penggunanya. Menurut pengamatan Vaksincom, aplikasi Smart Charging yang ditampilkan oleh SHAREit mirip baik tampilan maupun metodenya “Charging Boost” pada ES File Explorer dimana pada dasarnya tujuannya adalah mencari peluang untuk menampilkan iklan di layar lockscreen penggunanya. (lihat gambar 6)
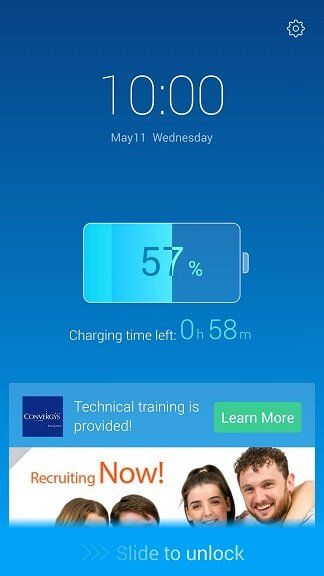
Sebenarnya, tanpa iklan dari lockscreen ini, iklan yang tampil dalam aplikasi SHAREit sendiri sudah cukup banyak dan cukup fair juga jika pengguna aplikasi gratisan memberikan kompensasi dengan mendapatkan iklan. Dan praktek umum iklan yang wajar dan yang bisa diterima selama ini adalah iklan hanya muncul di dalam aplikasi yang bersangkutan.
SHAREit sebenarnya dimiliki oleh perusahaan produsen hardware besar dan praktek bisnis kurang terpuji yang dilakukan melalui aplikasi ini berpotensi mencoreng nama baik merek yang dibangun dengan susah payah. Pemegang merek seharusnya cukup jeli dan menghindari cara-cara monetisasi yang kurang terpuji dan dampaknya malah negatif berpotensi merusak nilai merek yang dibangun susah payah hanya demi uang dari iklan yang tidak seberapa dibandingkan kerugian dari kerusakan brand image.
Hati-hati dengan automatic update
Melihat pengalaman di atas, rupanya automatic update merupakan pisau bermata dua. Selain banyak digunakan untuk mengupdate aplikasi dan digunakan untuk menutup celah keamanan dan memberikan fitur baru rupanya di tangan vendor yang kurang bertanggungjawab automatic update ini dapat digunakan untuk menambahkan fitur yang merugikan penggunanya. Karena itu pengguna gawai perlu selektif dalam memilih update otomatis, hanya berikan izin update untuk aplikasi vendor terpercaya dan penting saja guna menghindari penyalahgunaan update.
Jiak tidak terlalu membutuhkan suatu aplikasi atau berpotensi merugikan anda, Vaksincom menyarankan anda untuk menghindari menggunakan aplikasi tersebut.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





