Ransomware 2021: 2 dari 2

Alfons Tanujaya • April 22, 2021

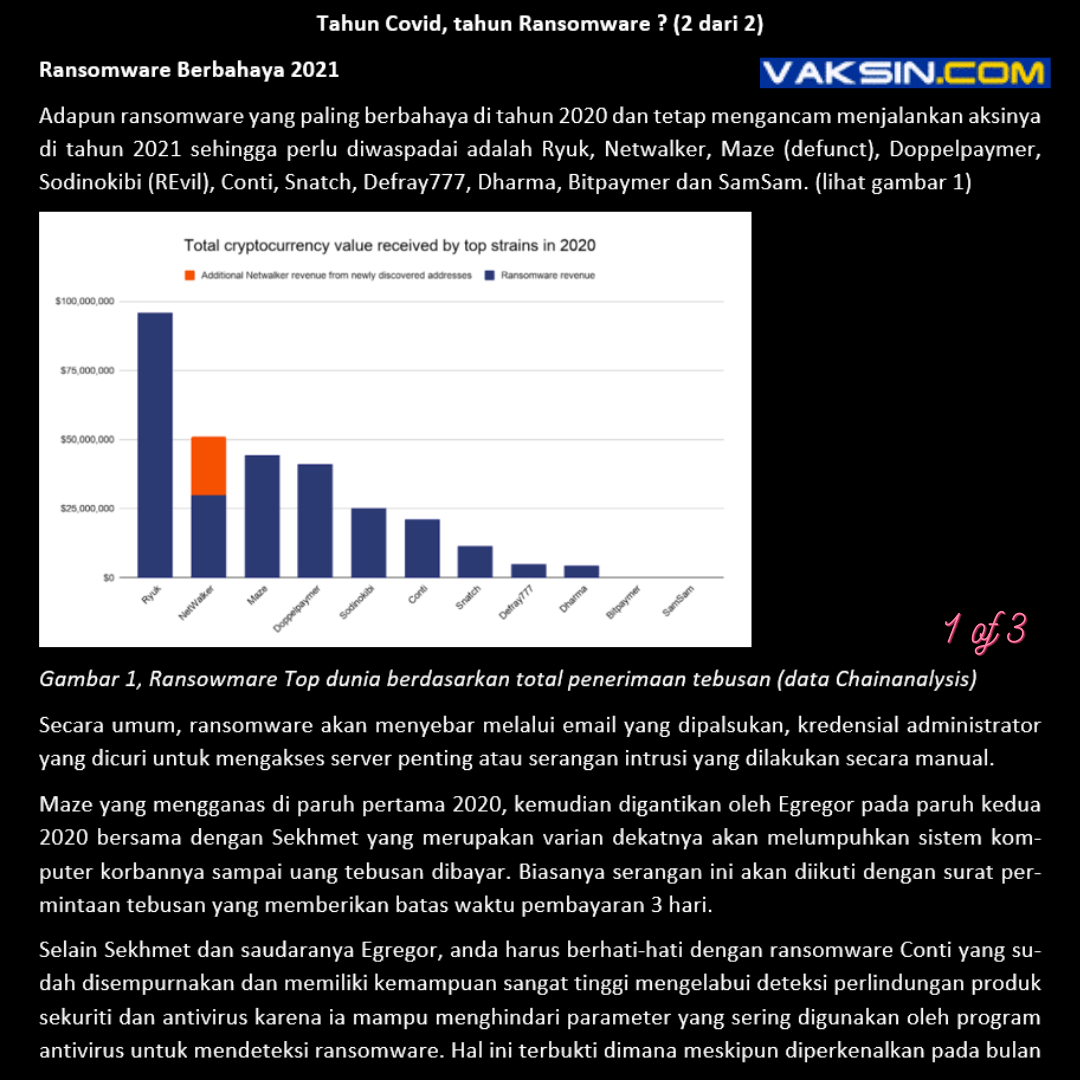
5 Triliun dana dikeluarkan untuk membayar tagihan Ransomware bukan hal kecil, fakta menarik bahwa sampai saat ini ransomware masih sulit untuk ditangkal penyebarannya.

Jasakom Perjuangan mengadakan sosialisasi edukasi awareness terkait keamanan informasi, khususnya dibulan ramadhan ini kita bisa mengisi waktu dengan update informasi terbaru via telegram voice chat (ala Clubhouse) lewat program NgabuburIT tiap minggu sore jam 15.00 - 16.00.

Minggu depan :

Tanggal            : 25 April 2021 

Pukul               : 15.00 - 16.00  kita ngobrol bareng dengan

Pembicara       : Alfons Tanujaya dari vaksincom (https://vaksin.com)

Tema               : Ransomware 2021

Link Chat Telegram akan dibagikan pada saat chat di group Telegram Jasakom Perjuangan https://t.me/joinchat/Pl2rrm_emQFd9Lp1 dan Vaksincom https://t.me/vaksincom

Semoga menjadi 1 jam yang bermanfaat bagi kita semua.
Salam,
Alfons Tanujaya

[email protected]


PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini

Jakarta 10330
Ph : 021 3190 3800


Website : http://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Twitter : @vaksincom

Vaksincom Security Blog

Banner Hari Patch Sedunia: celah PHP2Shell CVE-2026-109618 dan CVE-2026-109619 pada PHP, daftar vers
By Alfons Tanujaya • October 23, 2026
PHP2Shell, dua celah kritis skor 9,2 di inti PHP, membuat server bisa diambil alih tanpa login. Cek versi PHP yang rentan, versi aman, dan alasan server di-takedown.
Kunci CA eMudhra bocor: Edge menolak sertifikat situs uji dengan peringatan NET::ERR_CERT_REVOKED
By Alfons Tanujaya • October 22, 2026
Delapan kunci privat CA eMudhra bocor dan bisa dihitung ulang siapa saja. Situs bank palsu bisa tampil dengan gembok. Ini risikonya dan yang harus Anda lakukan.
Situs BNI palsu berumur 4 jam meminta OTP pembatalan, jejak penipunya sejak April 2025
By Alfons Tanujaya • October 19, 2026
Penipu mengaku CS BNI mengirim SMS palsu berisi link situs phishing berumur 4 jam yang meminta "OTP pembatalan". Vaksincom bongkar modus & jejaknya sejak April 2025.
Ilustrasi kartu kredit dan kode QRIS untuk artikel kartu kredit dibobol lewat DANA QR tanpa OTP
By Alfons Tanujaya • September 22, 2026
Transaksi "DANA QR" misterius muncul di tagihan kartu kredit, sebagian tanpa OTP. Vaksincom mengurai modusnya, dugaan sumber kebocoran, dan langkah korban.
Halaman RansomHouse yang memuat Pertamina sebagai korban kebocoran data unit kilang
By Alfons Tanujaya • September 20, 2026
RansomHouse membocorkan lebih dari 6 GB data unit kilang Pertamina dari setidaknya 9 divisi. Data pensiunan, karyawan, dan vendor ikut terekspos. Analisa Vaksincom.
Ekstensi Chrome CRM WhatsApp yang membajak sesi WhatsApp Web untuk mengirim spam
By Alfons Tanujaya • August 13, 2026
Pesan judol terkirim dari akun sendiri tapi tak muncul di HP? Pelakunya ekstensi Chrome "CRM WhatsApp" yang membajak sesi WhatsApp Web. Ini cara mengatasinya.
Artikel Lainnya