
Scam stiker Whatsapp
Harapkan stiker di Whatsapp, HP teman dikirimi Scam
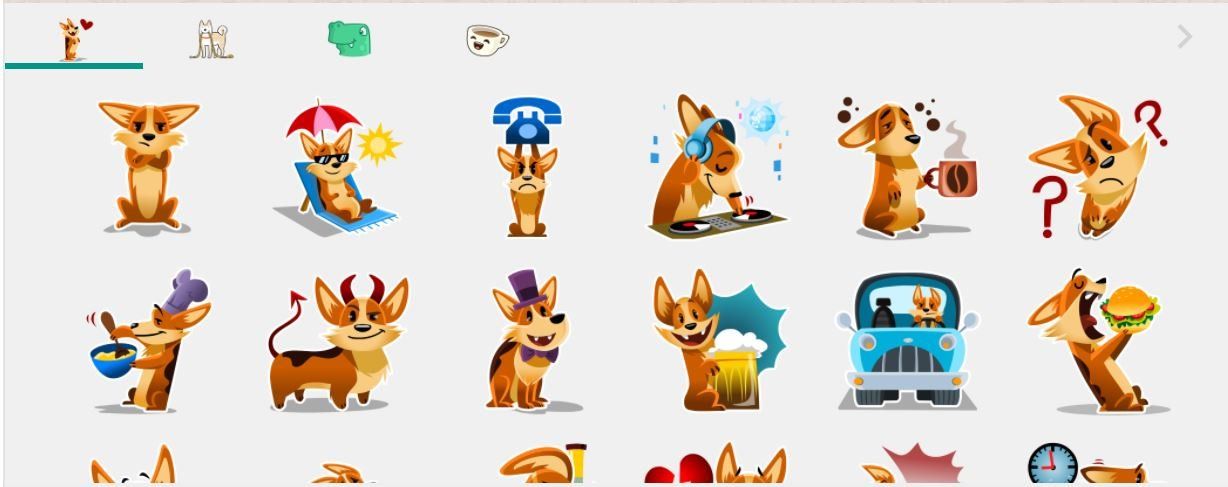
Siapa yang tidak iri jika Whatsapp temannya bisa mengirimkan banyak gambar stiker lucu seperti gambar 1 di atas dan Whatsapp di HPnya tidak bisa. Apalagi fitur ini merupakan fitur resmi dari Whatsapp dan tentunya akan keren jika bisa pamer ke teman-teman dengan stiker dalam chat.
Hal ini yang dimanfaatkan dengan cerdik lagi-lagi oleh scammer untuk dengan membuat scam yang harus di broadcast ke 20 pengguna / Whatsapp lain jika ingin mendapatkan stiker Whatsapp. Jika korbannya termakan oleh broadcast tersebut, selain menjadi agen memviralkan scam, ia juga menjadi target datanya diambil dengan “sukarela” dimana ia akan di giring untuk mengisi survei berbayar dengan iming-iming mendapatkan undian HP mahal. (lihat gambar 2)
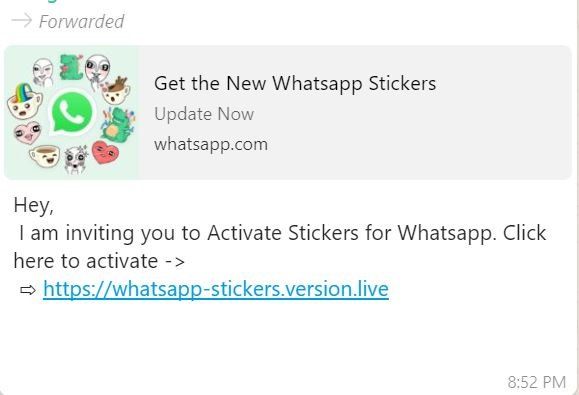
Masalahnya adalah versi Whatsapp yang bisa menggunakan stiker resmi Whatsapp adalah minimal versi 2.18.229, sedangkan saat ini 1 November 2018 versi resmi Whatsapp menurut update yang terbaru di PlayStore adalah versi 2.18.327. Maka dengan cepat scam ini menyebar dengan PHP Pemberi Harapan Palsu / janji gombal untuk memberikan stiker Whatsapp asalkan mengikuti perintah yang diberikan oleh pembuat Scam.
Jika tautan tersebut di klik, maka halaman scam telah siap menyambut di httx://stickers.newemoji.online seperti pada gambar 3 di bawah ini.
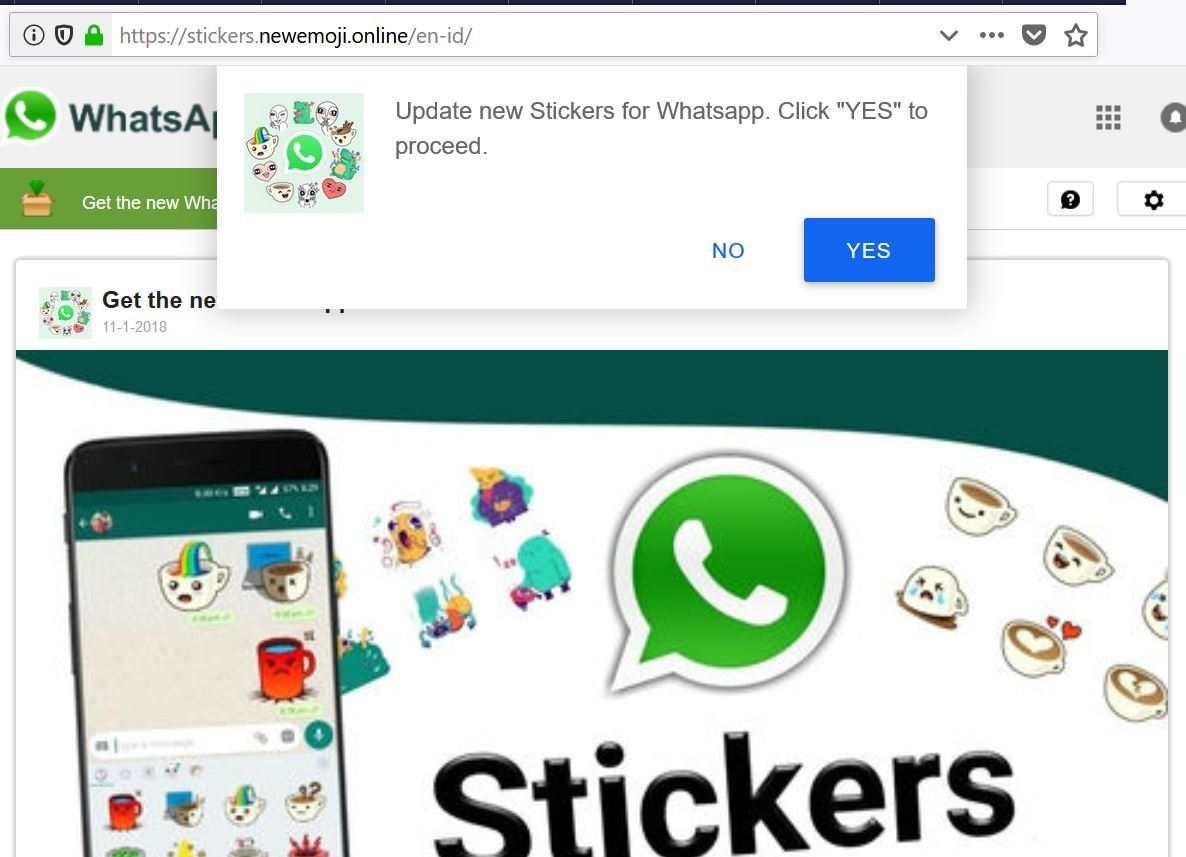
Ibarat tapa brata enteng jodoh di gunung, syarat bagi pengguna Whatsapp supaya enteng stiker. Syaratnya adalah :
- Share ke 20 teman / group Whatsapp dengan mengklik tombol yang telah dipersiapkan.
- Setelah sharing klik continue.
- Stiker akan aktif.
Padahal kenyataannya, mau di share berapa kalipun atau di share ke Mark Zuckerberg sekalipun, sejauh aplikasi Whatsapp anda belum minimal versi 2.18.229, stiker resmi Whatsapp tidak akan muncul di aplikasi Whatsapp anda.
Malahan yang akan terjadi adalah anda akan di giring ke beberapa situs iklan, undian dan situs pengisian survey yang semuanya memberikan keuntungan finansial kepada pembuat scam. Tergantung seberapa bonafidnya anda menurut pembuat scam, yang akan dijadikan iming-iming adalah ponsel seperti Oppo atau Samsung S9 (lihat gambar 4, 5 dan 6)
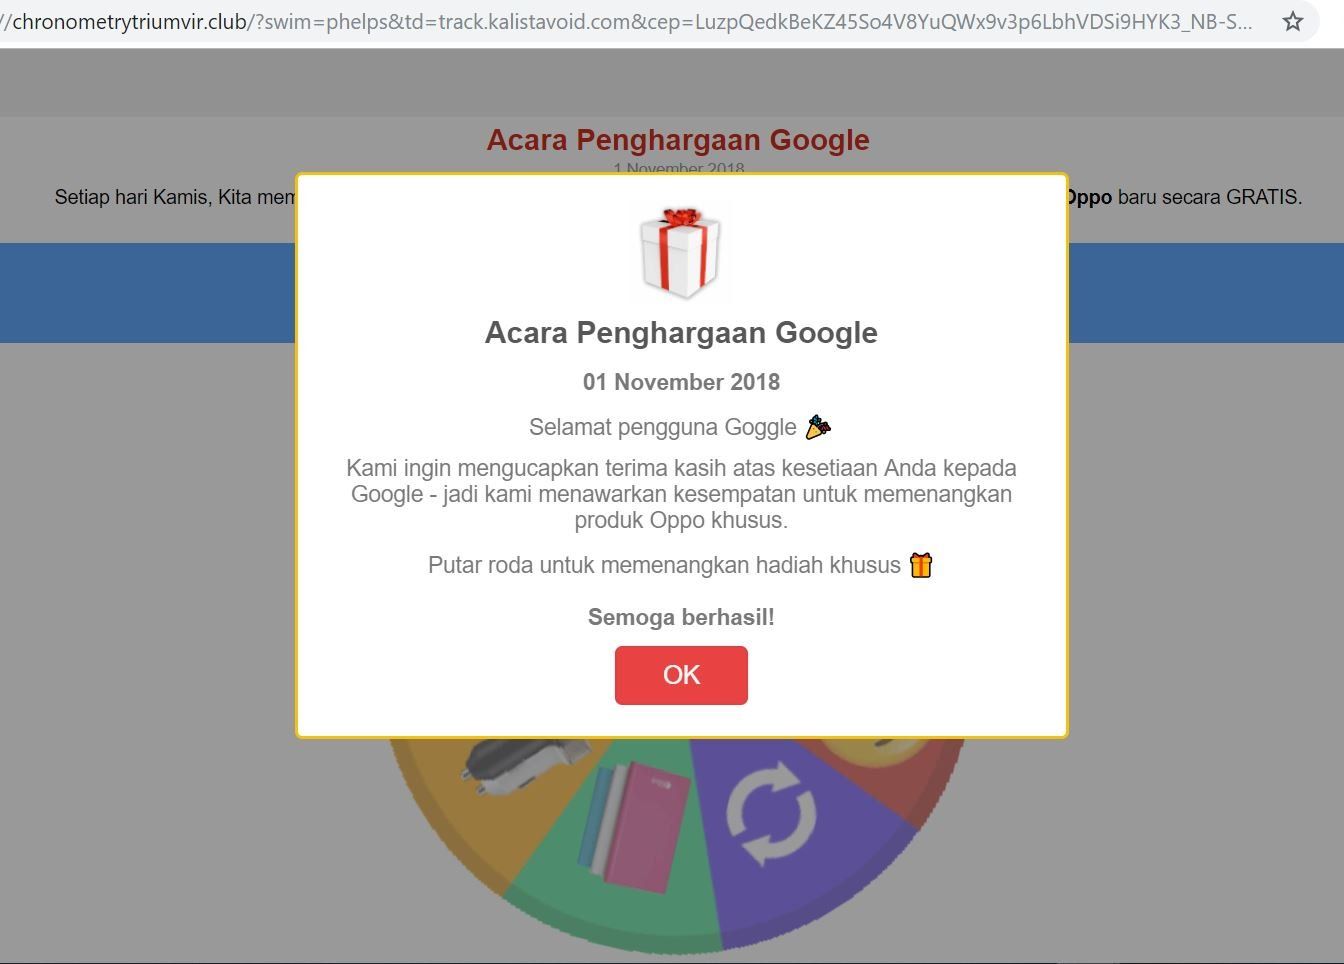
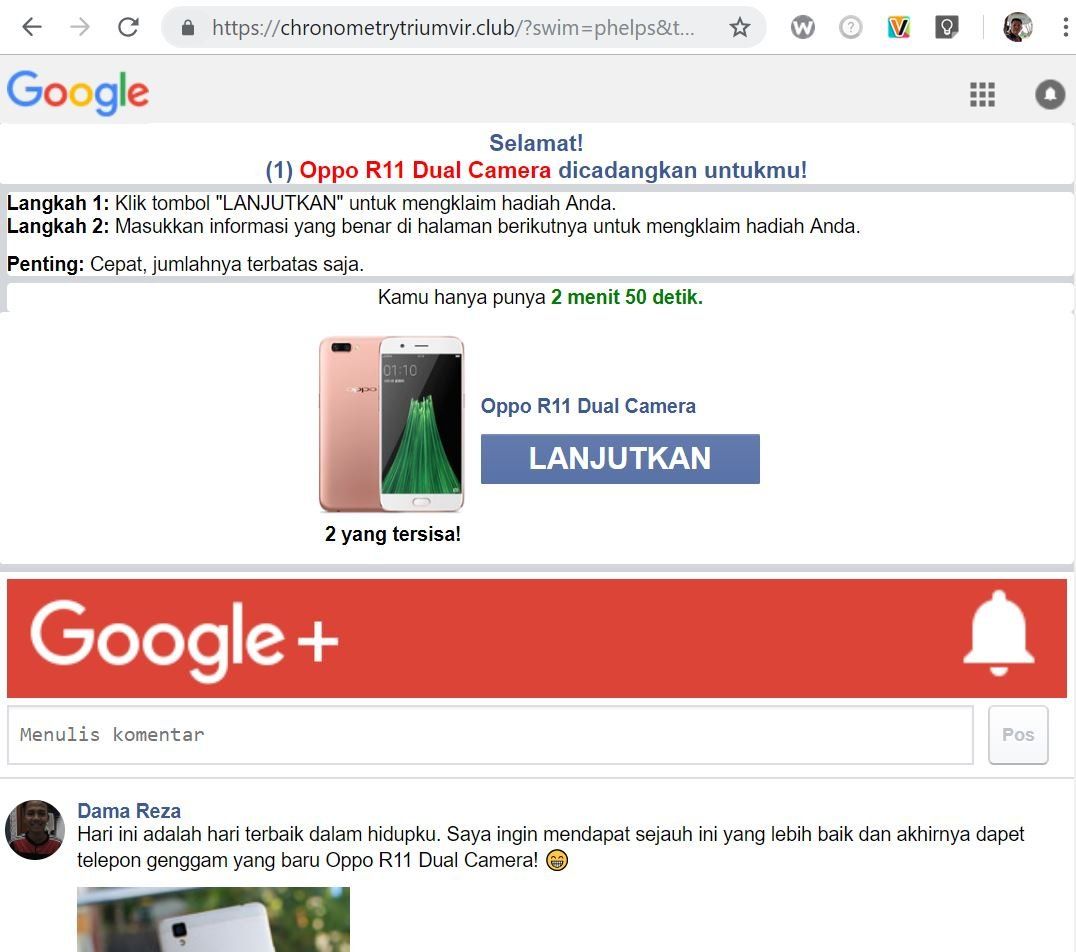
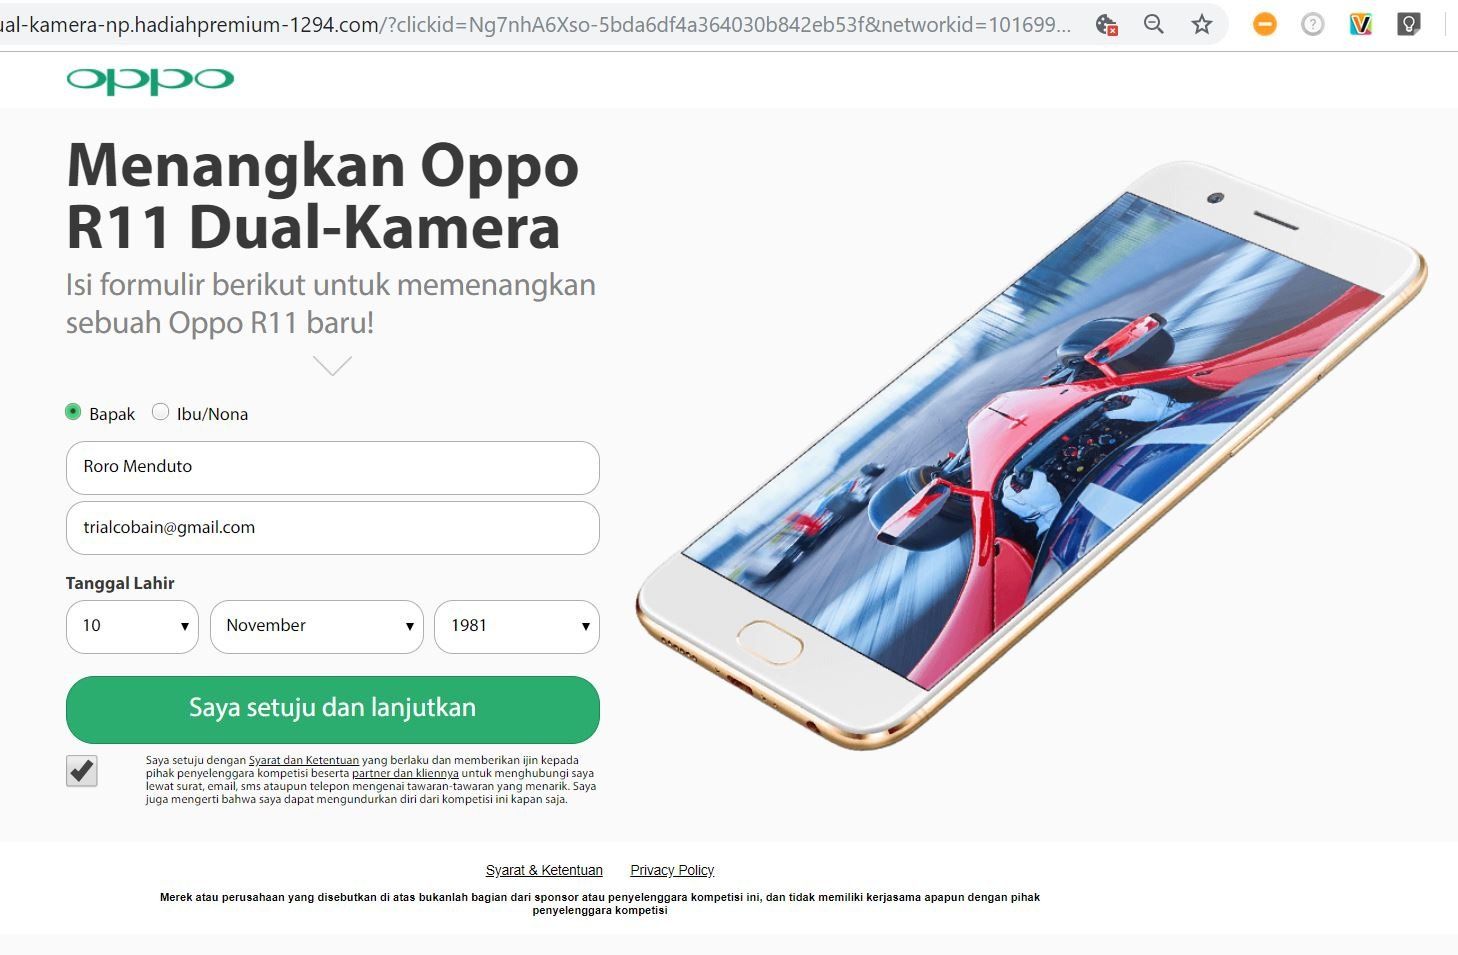
Jika korbannya percaya akan harapan untuk mendapatkan HP dan profilnya sesuai dengan yang diminta oleh pengiklan, maka ia akan digiring untuk mengisi kuesioner / survei yang akan memberikan keuntungan finansial bagi pembuat scam. Adapun bentuk survei yang diisi terlihat pada gambar 7 dan 8 di bawah ini :
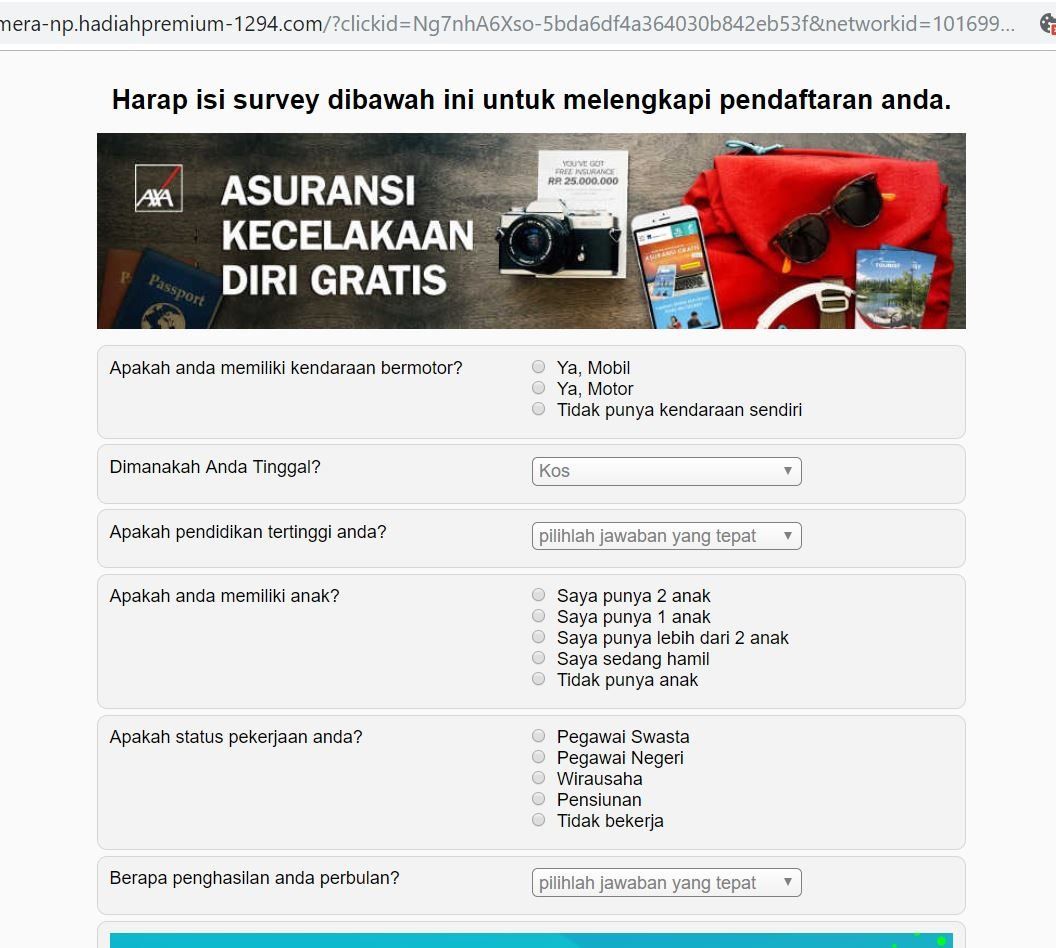
Kemungkinan besar motif pembuat scam ini adalah ingin mendapatkan keuntungan finansial dari perusahaan yang sedang mengumpulkan database guna memasarkan produknya, salah satunya adalah perusahaan asuransi. Namun cara yang digunakan kurang terpuji dengan menyebarkan scam yang memanfaatkan popularitas stiker Whatsapp yang kalau di klik akan mendapatkan iming-iming HP mahal dan diarahkan untuk mengisi data.
Dalam skenario terburuk, ada resiko yang harus diperhatikan oleh para penerima scam dimana anda dapat saja diarahkan pada situs malware seperti pada kasus ransomware GandCrab yang memanfaatkan malvertising Malware Advertising dimana pengunjung situs yang telah dipersiapkan akan menjadi sasaran ransomware yang mengeksploitasi celah keamanan piranti lunak sehingga secara otomatis malware / ransomware akan aktif dan berjalan mengenkripsi data perangkat korbannya dengan hanya mengunjungi situs yang telah dipersiapkan. Bukannya mendapatkan HP malah anda yang harus membayar pembuat ransomware jika ingin mendapatkan kembali data anda yang dienkripsi.
Kesimpulan
Seperti yang telah diutarakan di atas, syarat untuk mendapatkan stiker Whatsapp adalah mengupdate Whatsapp anda ke versi 2.18.229. Jadi berapa banyakpun scam yang anda sharingkan tidak akan membantu anda mendapatkan stiker Whatsapp. Yang ada malahan anda menyusahkan teman / group anda dengan scam dan kalau skenario terburuk yang terjadi, bisa saja terjadi infeksi malware, ransomware atau pencurian data pada tautan yang diberikan oleh scam.
Segera anda informasikan kepada teman anda bahwa pesan yang anda sebarkan adalah scam dan jangan diikuti atau disebarkan.
Jika anda masih penasaran ingin mendapatkan stiker Whatsapp, bersabar menunggu giliran anda sampai mendapatkan versi 2.18.229 atau kalau memang sudah ngebet yah ikuti saja Beta program Whatsapp yang akan memungkinkan anda selalu mendapatkan versi terbaru. Namun beta program adalah versi Whatsapp yang belum sempurna dan terkadang mengandung bug.
Beta program Whatsapp 2.18.329 dapat di unduh dari :
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





