APK Scam Pencuri SMS 2.0
Berubah Menjadi Targeted SMS Phishing
Penipu APK pencuri SMS menggunakan metode baru dalam menjalankan aksinya. Jika selama ini APK pencuri SMS menggunakan bot SMS to Telegram untuk memforwardkan semua SMS ponsel korban termasuk SMS OTP ke akun Telegram penipu, setelah dibongkar codingnya salah satunya oleh Malvin Valerian @malvin.val lalu bot Telegram tersebut di serang oleh netizen yang marah dengan aksi jahat penipu ini. Sekarang penipu mengganti metodenya dengan langsung menggunakan layanan SMS langsung ke ponsel penipu tanpa memanfaatkan bot Telegram. Jadi setiap kali korbannya menjalankan APK pencuri SMS, setelah menipu mendapatkan korbannya menyetujui akses data dan layanan SMS maka APK penipu ini akan mengirimkan satu SMS kosong dari ponsel korban ke nomor ponsel yang telah dipersiapkan dengan tujuan untuk mengidentifikasi nomor ponsel korban.
Setelah mendapatkan nomor ponsel korbannya, maka nomor tersebut dijadikan sasaran eksploitasi dan penipu mengirimkan banyak OTP dan memalsukan dirinya seakan-akan institusi yang terpercaya dengan memalsukan nama pengirim SMS.
Aksi pengiriman APK
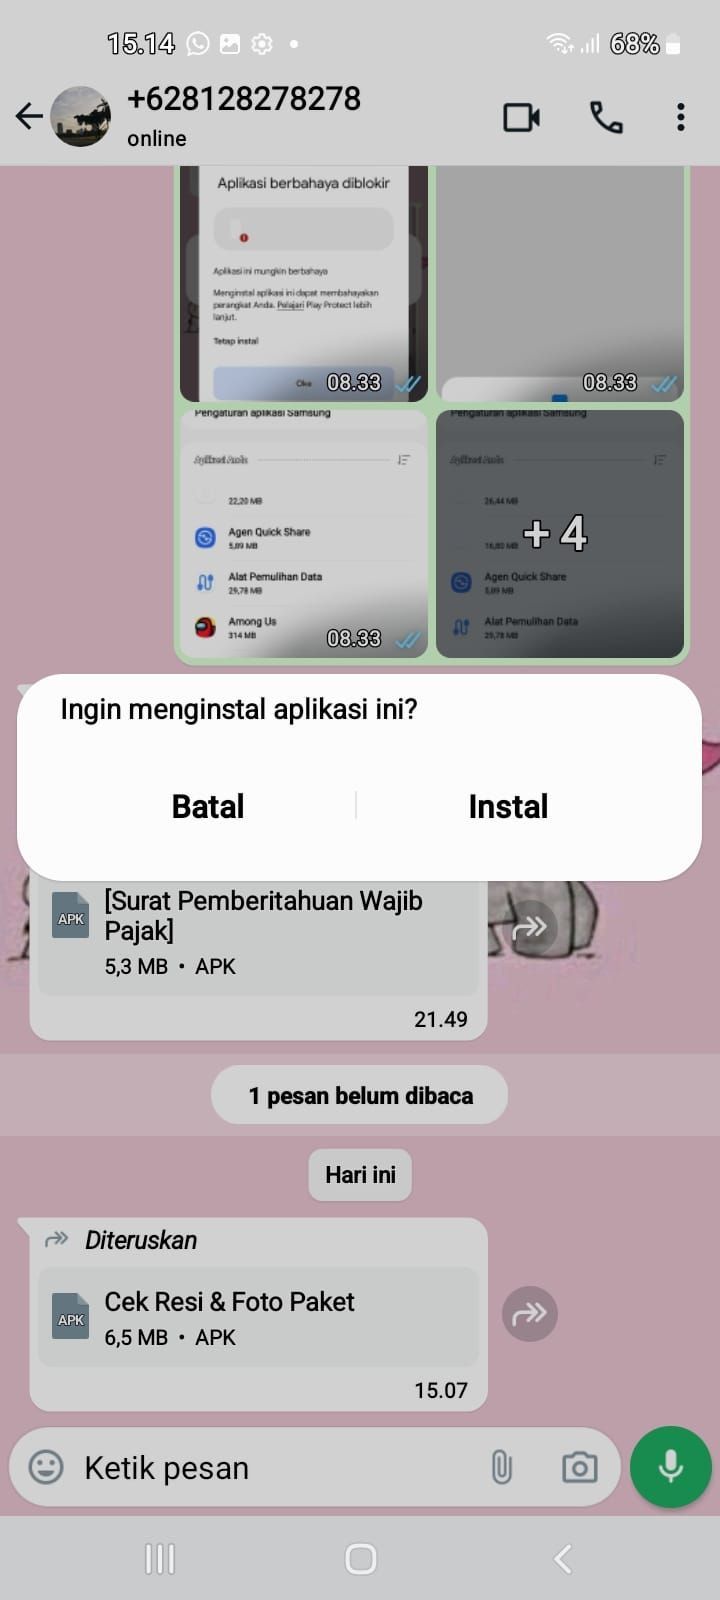
APK akan datang seperti biasa memalsukan diri seperti Surat Pemberitahuan Wajib Pajak, Paket Kurir Online atau Undangan Pernikahan. (lihat gambar 1)
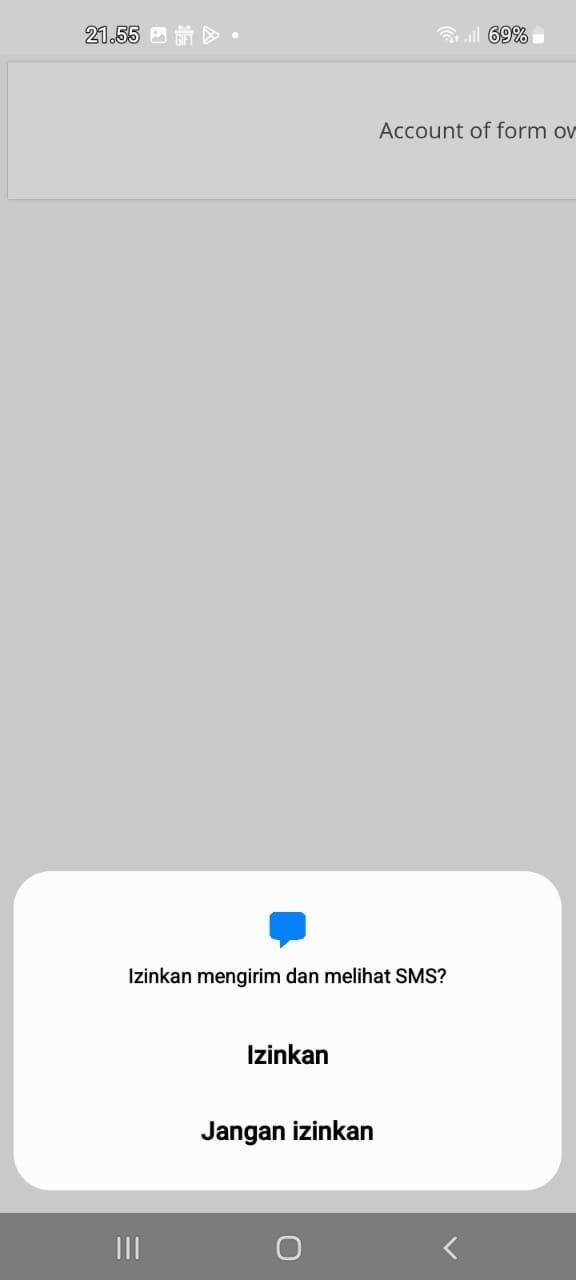
Dan jika anda instal akan meminta izin mengirim dan melihat SMS (Gambar 2)
Sebenarnya ketika korbannya menjalankan APK jahat ini, selain meminta izin instal aplikasi yang harus disetujui pemilik ponsel, OS Android sudah memberikan peringatan bahwa aplikasi ini potensial berbahaya dan harus diwaspadai. (lihat gambar 3)
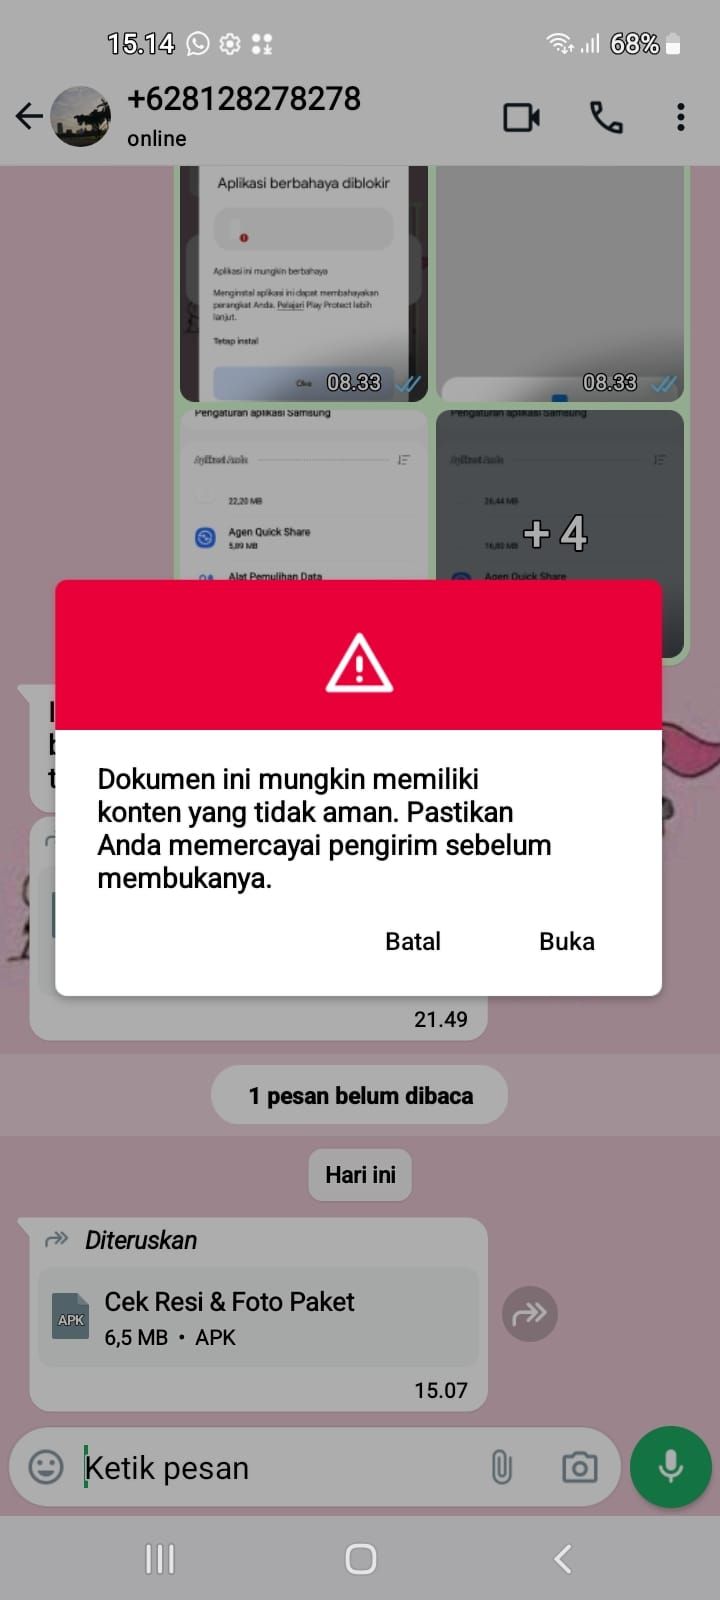
Namun korban rekayasa sosial yang mengira ia membuka dokumen dari kantor pajak atau kurir online biasanya tertipu menjalankan aplikasi ini dan memberikan hak akses yang diminta khususnya hak untuk melihat dan mengirimkan SMS.
Targeted Phishing dan bukan Telegram
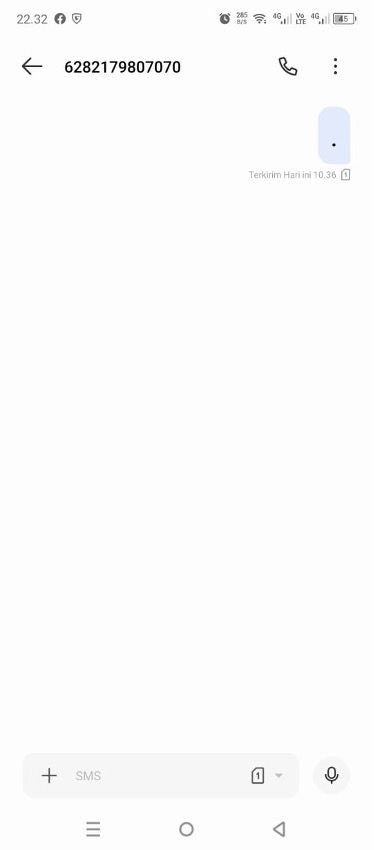
Jika sebelumnya APK memanfaatkan bot SMS to Telegram untuk mengirimkan semua SMS ponsel korbannya termasuk SMS OTP ke akun Telegram penipu, namun karena aksi ini sudah diendus dan banyak netizen yang melakukan serangan dan spamming terhadap bot jahat Telegram tersebut, penipu mengganti metodenya menjadi targeted phishing. Ponsel korban sekarang akan secara otomatis mengirimkan SMS kosong ke nomor ponsel yang diperkirakan merupakan pusat komando atau koordinator penipuan guna mengidentifikasi dan menginformasikan nomor ponsel yang tertipu menginstal APK. (lihat gambar 4)

Pusat komando penipuan akan menginstruksikan penipu lain yang sudah standby untuk langsung menghubungi korban melalui Whatsapp guna melakukan penipuan lebih jauh seperti gambar 6 di bawah ini.
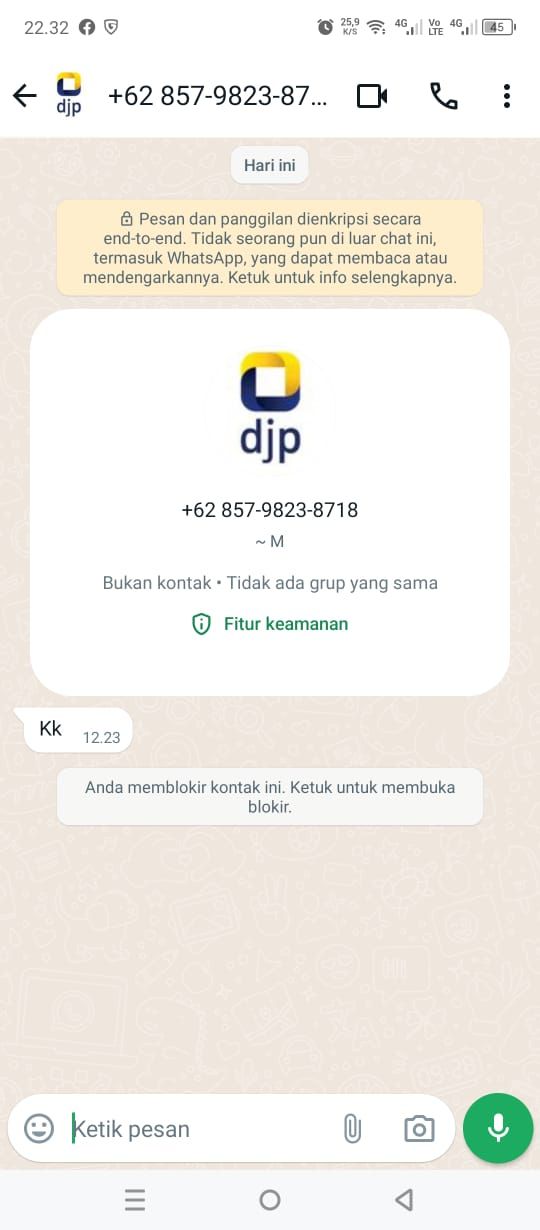
Seperti biasanya, penipu akan memalsukan profile picture Whatsapp sebagai Dirjen Pajak, kepolisian atau kurir online. Hal ini juga diikuti dengan pemalsuan Sender SMS yang sudah dipersiapkan oleh penipu seperti dari PLN Mobile atau IBRAYA (Internet Banking Bank Raya) seperti gambar 7 dan 8 di bawah ini.
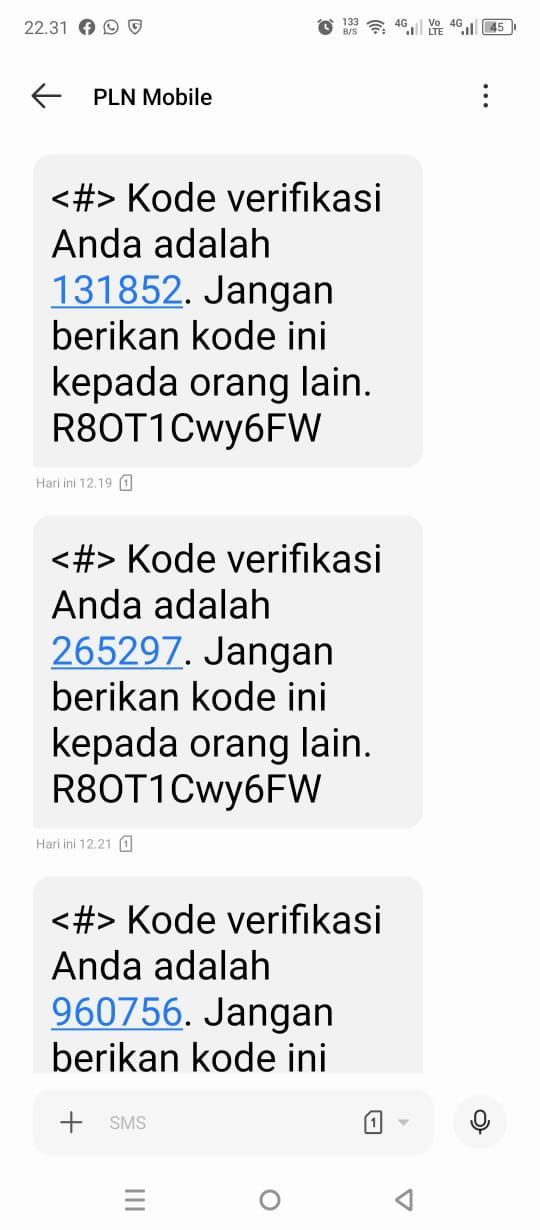

Hal ini dimaksudkan untuk membingungkan atau mengelabui korbannya supaya percaya bahwa penipu adalah dari institusi terpercaya sehingga ketika korbannya diminta untuk memberikan OTP atau informasi lainnya akan menuruti karena dihubungi institusi terpercaya.
OTP yang akan diminta kemungkinan besar adalah OTP penting seperti OTP dari Whatsapp untuk mengalihkan akun Whatsapp korban, OTP akun digital penting seperti OTP email, media sosial atau OTP finansial mobile banking.
Pencegahan
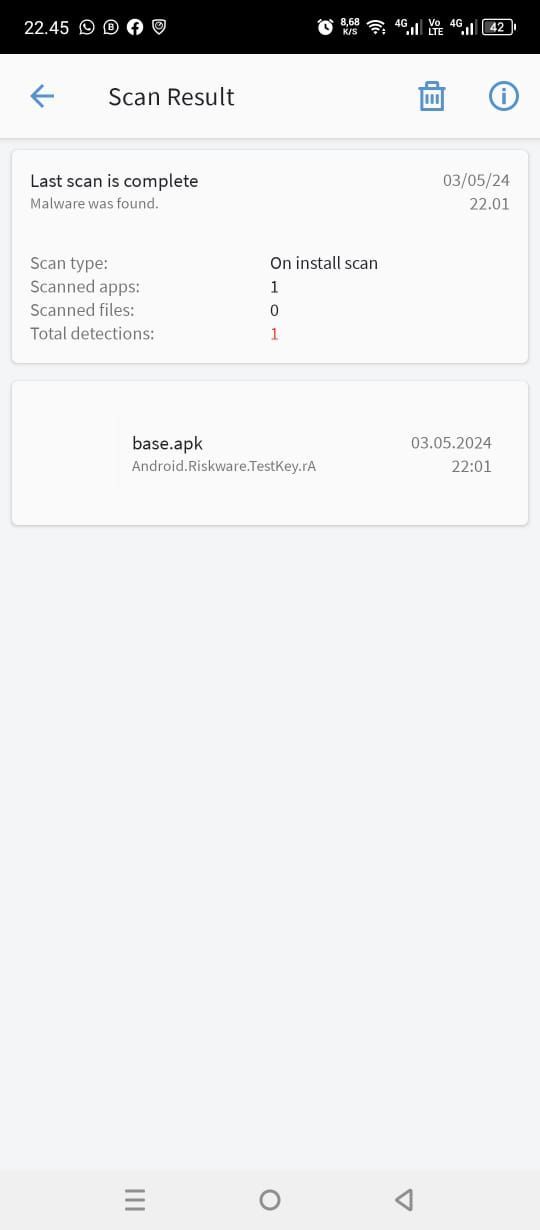
Untuk mencegah menjadi korban penipuan, pengguna Android harus ekstra hati-hati dan jangan pernah menjalankan aplikasi yang diterima, apalagi memberikan akses SMS kepada aplikasi yang tidak dikenal. Disarankan untuk menggunakan progran antivirus yang akan melindungi anda dari APK jahat / malware. (gambar 9)
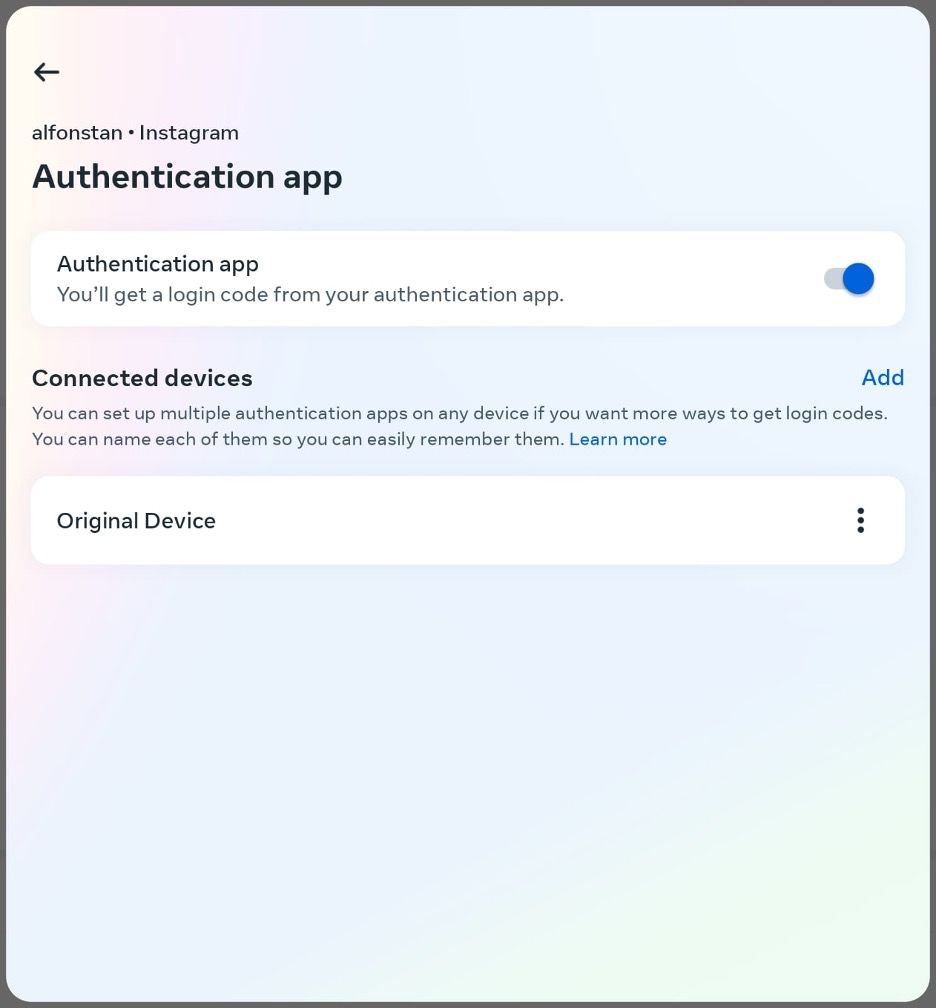
Disarankan memilih TFA menggunakan Authentication app (gratis) karena secara teknis lebih aman dari TFA melalui SMS (Text message). (lihat gambar 8). Jika anda yakin anda selalu menguasai SMS anda atau Whatsapp, anda bisa mengaktifkan fitur tersebut. Sebagai catatan, jika anda tertipu menjalankan APK pencuri SMS, maka TFA menggunakan SMS akan bocor, inilah salah satu sebab kami menyarankan menggunakan Authentication app.
Pastikan setting [Install unknown apps] atau [Instal aplikasi yg tidak dari dikenal] selalu off dan tidak ada aplikasi yang diizinkan untuk menginstal aplikasi tidak dikenal.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
https://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Youtube :
https://www.youtube.com/@alfonstan3090
Twitter : @vaksincom
Vaksincom Security Blog