Phishing Instagram Palsu Eksploit Google Groups, Situsnya Pilih-Pilih Korban
Email peringatan "login mencurigakan" yang mengaku dari Instagram ini dikirim melalui Google Groups, sehingga mulus masuk ke inbox dan lolos saringan anti spam Google yang sangat ketat. Tujuannya adalah mencuri username, kata sandi lama, sekaligus kode OTP. Hebatnya, phishing ini berusaha menyembunyikan dirinya dari akses VPN atau akses komputer dan bukan ponsel.
Amplopnya asli, isinya palsu
Jumat, 6 November 2026 pukul 14.37 WIB, masuk email berjudul "Percobaan Akses Perangkat Tidak Dikenal Terdeteksi" ke inbox Vaksincom. Pengirimnya "Instagram". Isinya singkat dan bikin deg-degan: seseorang mencoba login ke akun Anda dari perangkat Mobile Android di Surabaya, lengkap dengan jam kejadian. Di bawahnya ada tombol merah besar: "Amankan Akun Saya".
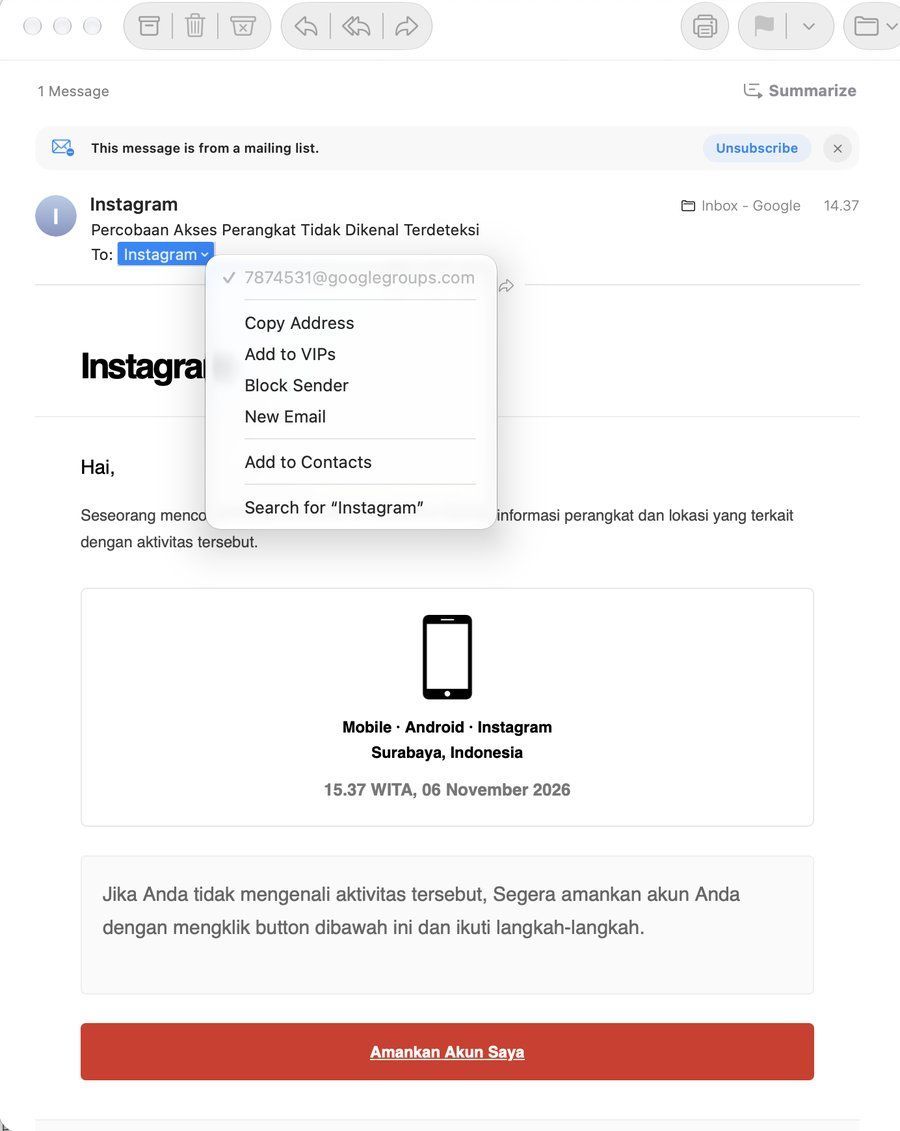
Sekilas meyakinkan. Tetapi perhatikan dua hal di bagian atas email. Pertama, aplikasi email menampilkan keterangan "This message is from a mailing list" lengkap dengan tombol Unsubscribe. Kedua, ketika nama pengirim "Instagram" diklik, alamat aslinya ternyata [email protected].
Inilah triknya. Penipu membuat grup di Google Groups, memberinya nama "Instagram", lalu memasukkan alamat email calon korban yang akun IGnya ingin dibajak sebagai anggota. Setiap kali penipu memasang "pengumuman" di grup, Google sendiri yang mengirimkannya ke semua anggota. Penerimanya pun ditulis "Instagram", yaitu alamat grup itu sendiri, sehingga korban tidak bisa melihat siapa saja yang ikut menerima.
Header email aslinya membuktikan hal ini. Email dikirim dari server mail-sor-f55.google.com milik Google, dan ketiga pemeriksaan keaslian pengirim, yaitu SPF, DKIM dan DMARC, semuanya lulus atas nama googlegroups.com. Bagi filter spam, email ini sah. Secara teknis memang sah, karena yang mengirim benar-benar Google.
Detail lain yang menggelikan: email ini dikirim pukul 14.37.31 WIB atau 15.37 WITA. Jam "percobaan login" yang tertulis di email juga 15.37 WITA. Artinya waktu "kejadian" itu hanya dicetak otomatis saat email dikirim. Tidak pernah ada yang mencoba login akun IG korban dari Surabaya.
Ibaratnya surat kaleng yang dikirim lewat kantor pos resmi, lengkap dengan cap pos. Amplop dan perangkonya asli, isinya yang palsu. Instagram tidak pernah mengirim peringatan keamanan lewat mailing list, apalagi milik Google. Email resminya berasal dari domain milik Instagram atau Meta seperti mail.instagram.com, dan setiap email keamanan yang benar-benar dikirim Instagram bisa dicek ulang dari dalam aplikasi.
Tiga lapis tautan, dua grup Google
Yang menarik, tombol "Amankan Akun Saya" di email tidak langsung mengarah ke situs phishing. Tombol itu membuka postingan di grup Google yang lain, [email protected], yang juga bernama "Instagram". Rantainya seperti ini:
- Lapis 1: email dari grup 7874531, dikirim Jumat, 6 November 2026 pukul 14.37 WIB.
- Lapis 2: postingan "Terdeteksi Aktivitas Login" di grup 7852652632, diposting pukul 14.32 WIB, lima menit sebelum email dikirim.
- Lapis 3: tombol di postingan itu membuka shortlink app.urlshorting.workers.dev/37bsps di layanan Cloudflare Workers.
- Tujuan akhir: shortlink meneruskan korban ke situs phishing bz1y[.]ultratap[.]my[.]id/warning.
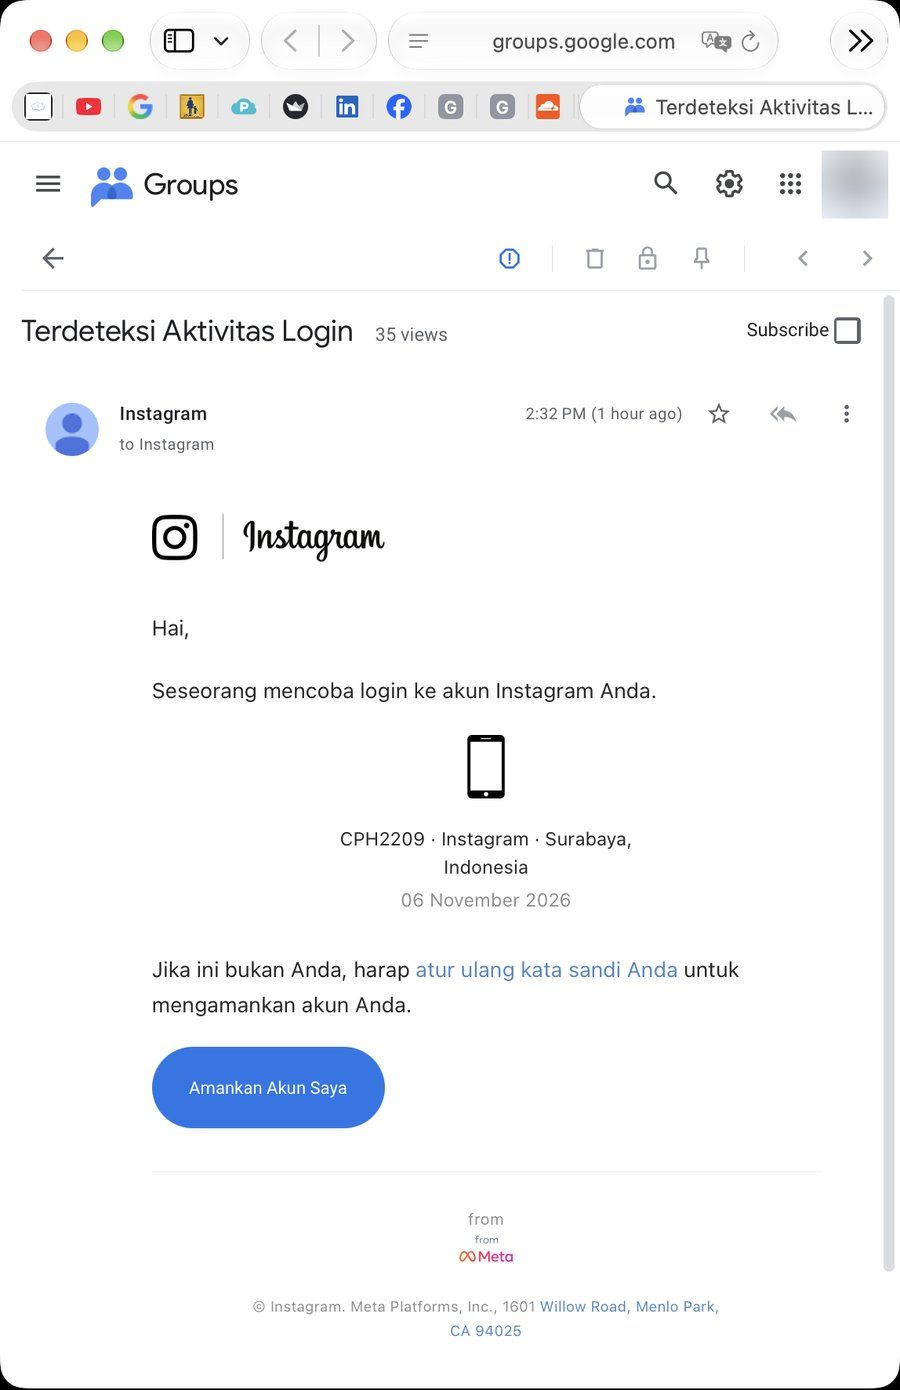
Kenapa repot-repot? Karena setiap lapis membuat penipuannya lebih sulit dideteksi. Tautan di dalam email hanya mengarah ke groups.google.com, domain yang dipercaya filter email mana pun. Gambar di postingan grup kedua bahkan diambil langsung dari server gambar resmi Meta, sehingga tampilannya identik dengan email Instagram asli. Dan kalau situs phishing diblokir, penipu cukup mengganti tujuan shortlink atau mengedit postingan grup. Email yang sudah terkirim ke ribuan inbox tetap berfungsi.
Kedua grup diatur terbuka: semua orang di web dapat melihat grup dan percakapannya, tetapi hanya pemilik yang dapat memposting dan melihat daftar anggota. Postingan di grup kedua dilihat 35 kali dalam satu jam pertama, dan sudah 55 kali pada Sabtu pagi. Angka ini tidak berarti ada 55 korban, tetapi menunjukkan tautannya memang diklik orang.
Panel shortlink berbahasa Makassar
Shortlink app.urlshorting.workers.dev ternyata bukan layanan pemendek tautan umum seperti bit.ly. Halaman utamanya langsung mengarah ke panel login bernama "A7K Shortner". Sapaan di panel itu pun unik: "Tabe' Masuk Ki", "Kasih masuk ki username sama password ta'", dan tombol "Masuk Mi". Di bagian lain panel ada tulisan "Gas Me" dan "Ndak bisa dikembalikan mi bosku".
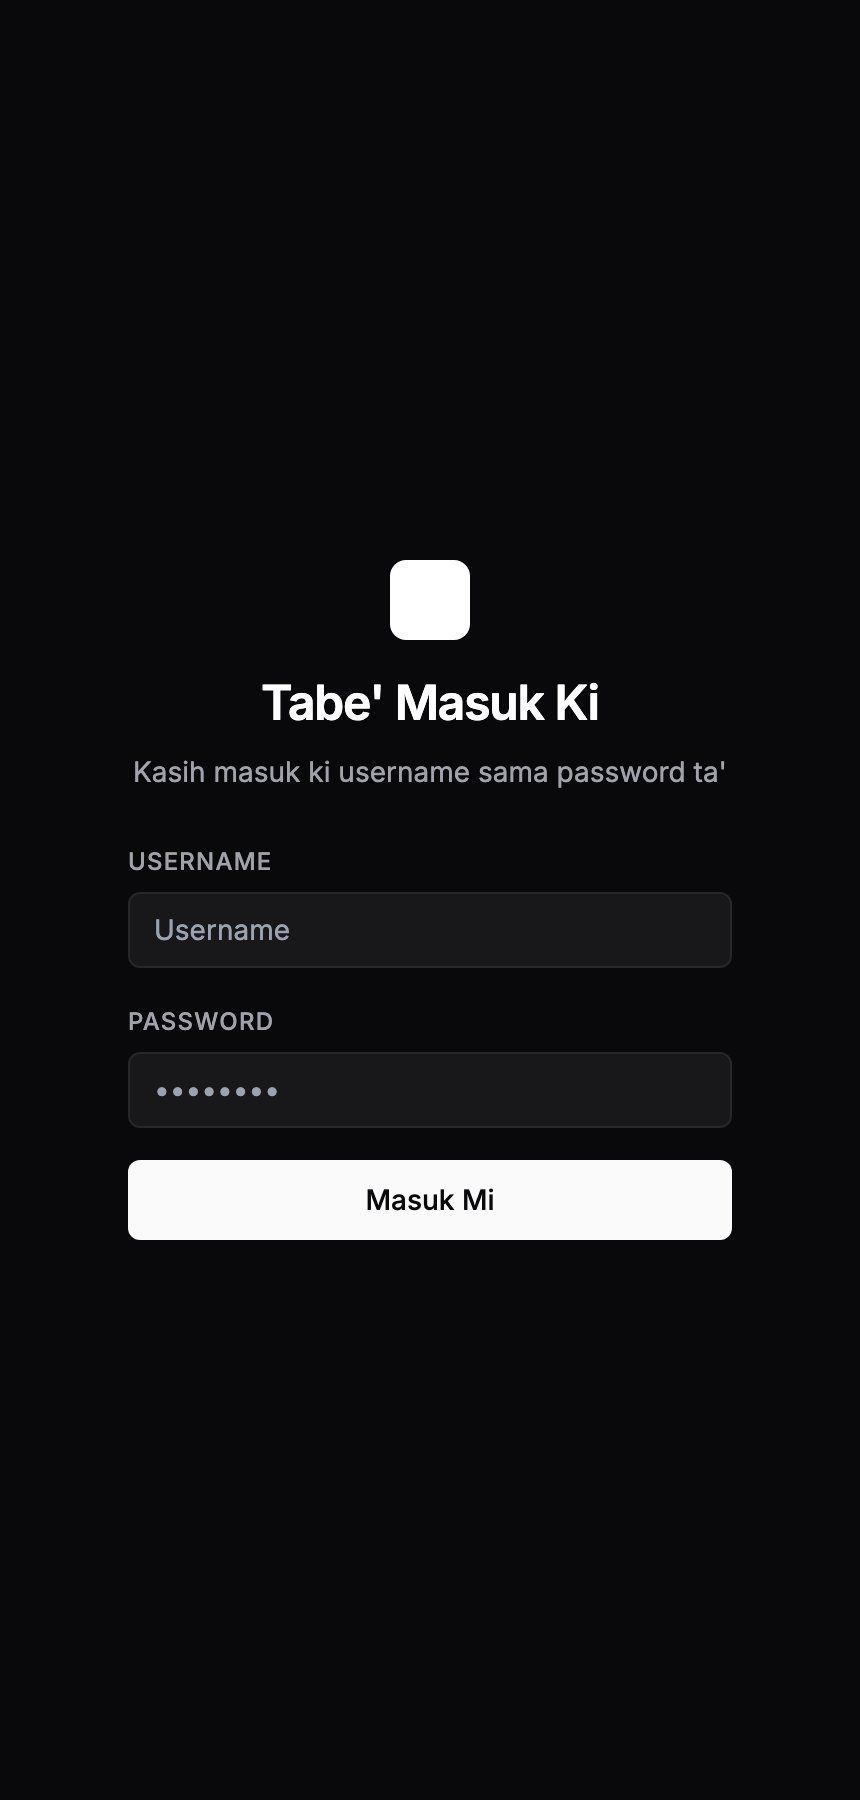
Dari kode halamannya, panel ini punya fitur yang sangat cocok untuk penipuan:
- Geo-Targeting: satu shortlink bisa diarahkan ke tujuan berbeda untuk setiap negara pengunjung.
- Log pengunjung: mencatat negara, browser dan sistem operasi setiap pengklik, lalu memilahnya sebagai HUMAN atau BOT.
- Tanggal kedaluwarsa: tautan bisa mati sendiri setelah waktu tertentu.
- Manajemen pengguna: ada pemilik dan pengguna lain, sehingga panel ini kemungkinan dipakai lebih dari satu orang.
Dialek di panel ini menunjukkan pembuatnya akrab dengan bahasa sehari-hari khas Makassar. Tentu ini belum membuktikan di mana pelakunya berada. Panel bisa saja dibuat satu orang dan dipakai atau dijual ke orang lain. Namun bagi penyidik, ini petunjuk yang berharga.
Bedah situs: empat langkah mengambil alih akun
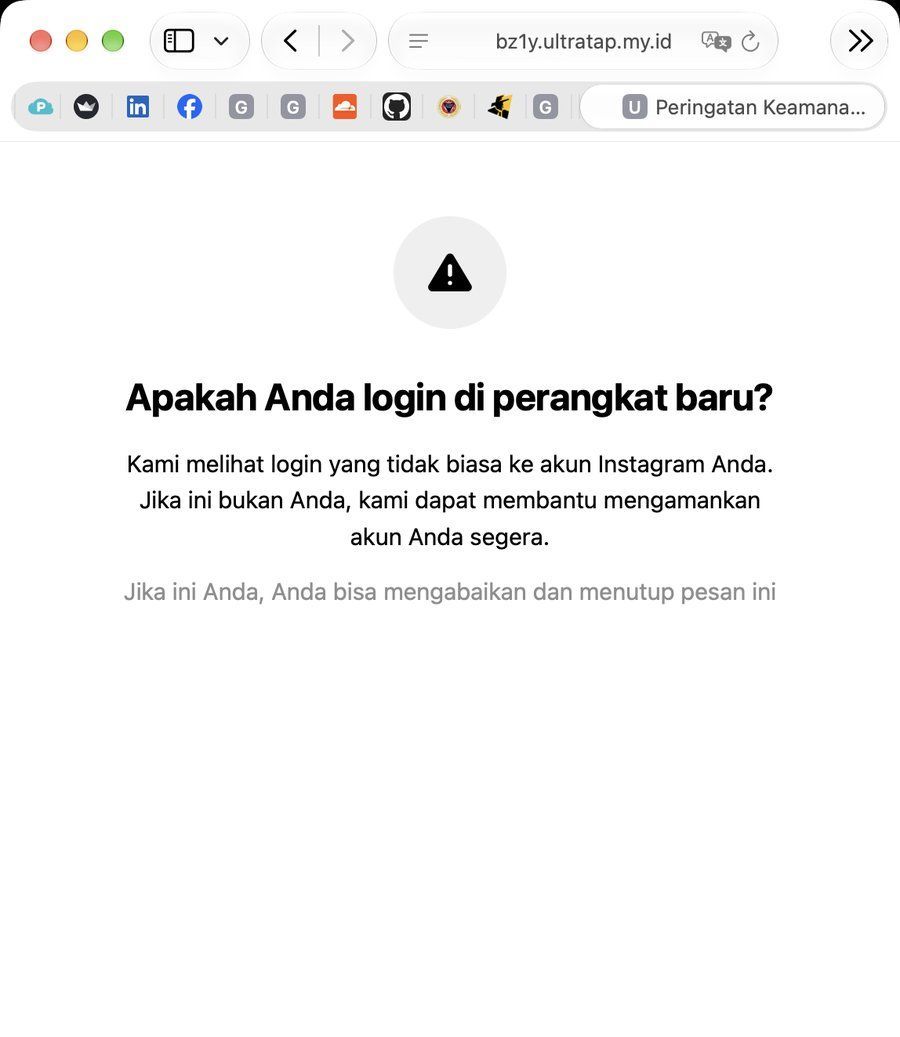
Tombol "Amankan Akun Saya" tidak membawa korban ke instagram.com, melainkan ke bz1y[.]ultratap[.]my[.]id. Domainnya .my.id, bukan domain Instagram. Halaman pertama langsung bertanya "Apakah Anda login di perangkat baru?" dan menyodorkan tombol biru "Tidak, ini bukan saya". Tampilannya dikunci seukuran layar HP supaya terasa seperti aplikasi.
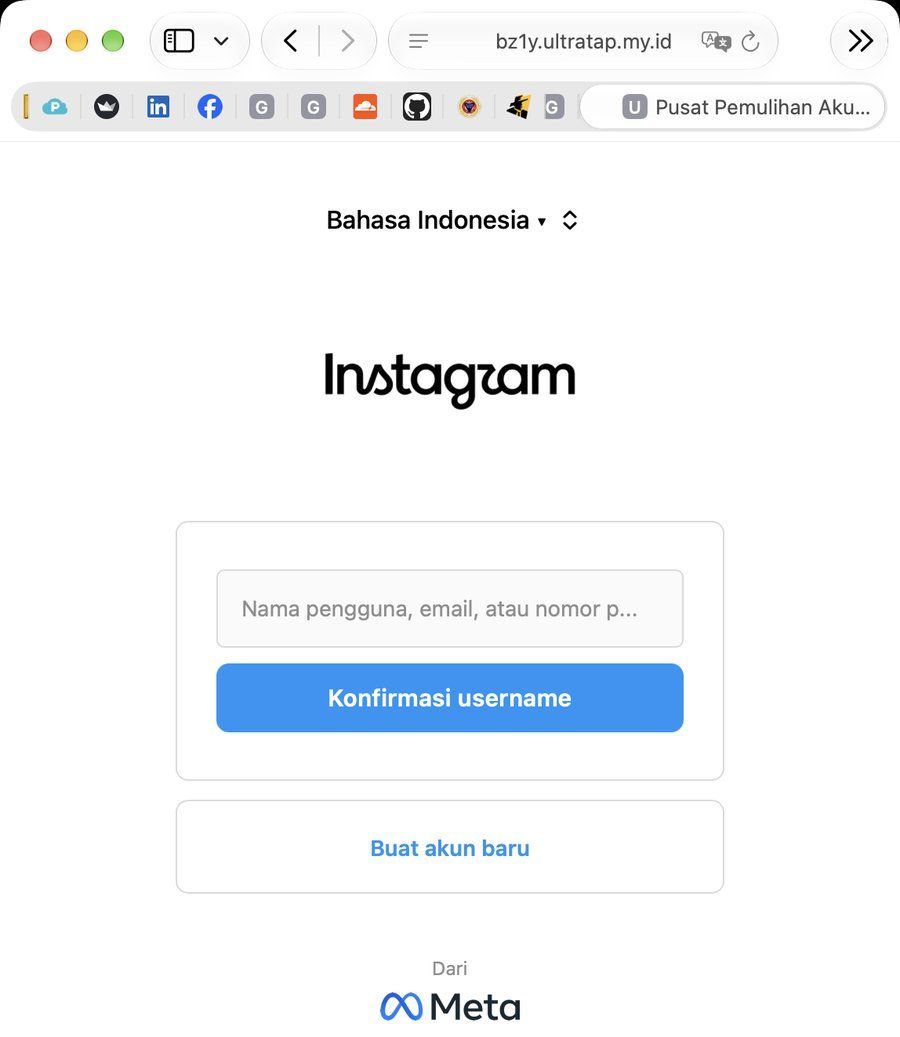
Langkah 1: minta username. Lengkap dengan logo Instagram, pilihan bahasa, tombol "Buat akun baru" dan tulisan "Dari Meta". Semua bahan asli dipakai supaya yang palsu terlihat asli.
Langkah 2: minta kata sandi LAMA dan kata sandi baru. Judulnya "Ubah kata sandi". Kolom pertama bertuliskan "Kata sandi saat ini (Diperbarui 02/02/2026)". Tanggal ini hanya karangan supaya terkesan personal, seolah situs mengenal akun Anda. Bahkan ada kotak centang "Logout dari perangkat lain". Ironis, karena justru penipunya yang akan masuk.
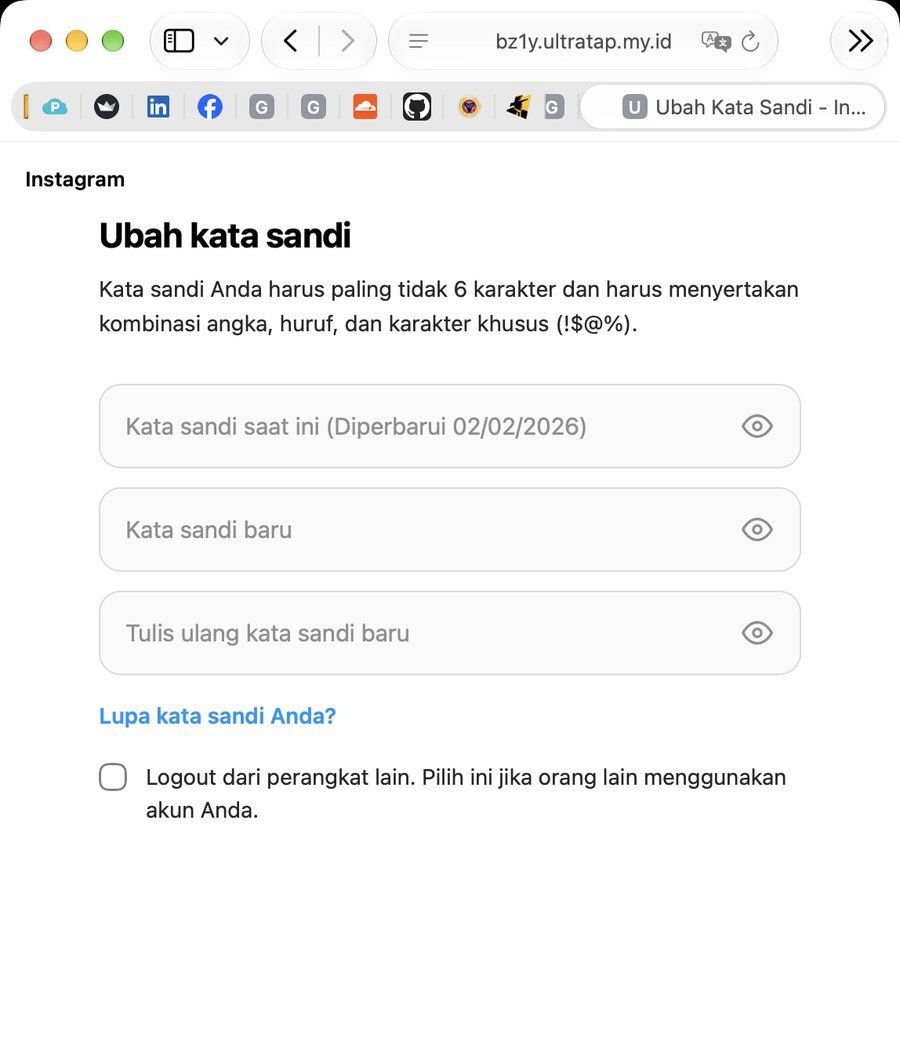
Kenapa minta dua-duanya? Sandi lama dipakai penipu untuk login ke Instagram yang asli. Sandi baru membuat korban merasa sudah mengamankan akunnya, padahal tidak ada yang diganti. Dan bagi orang yang memakai sandi yang sama di banyak layanan, penipu kini memegang dua sandi sekaligus.
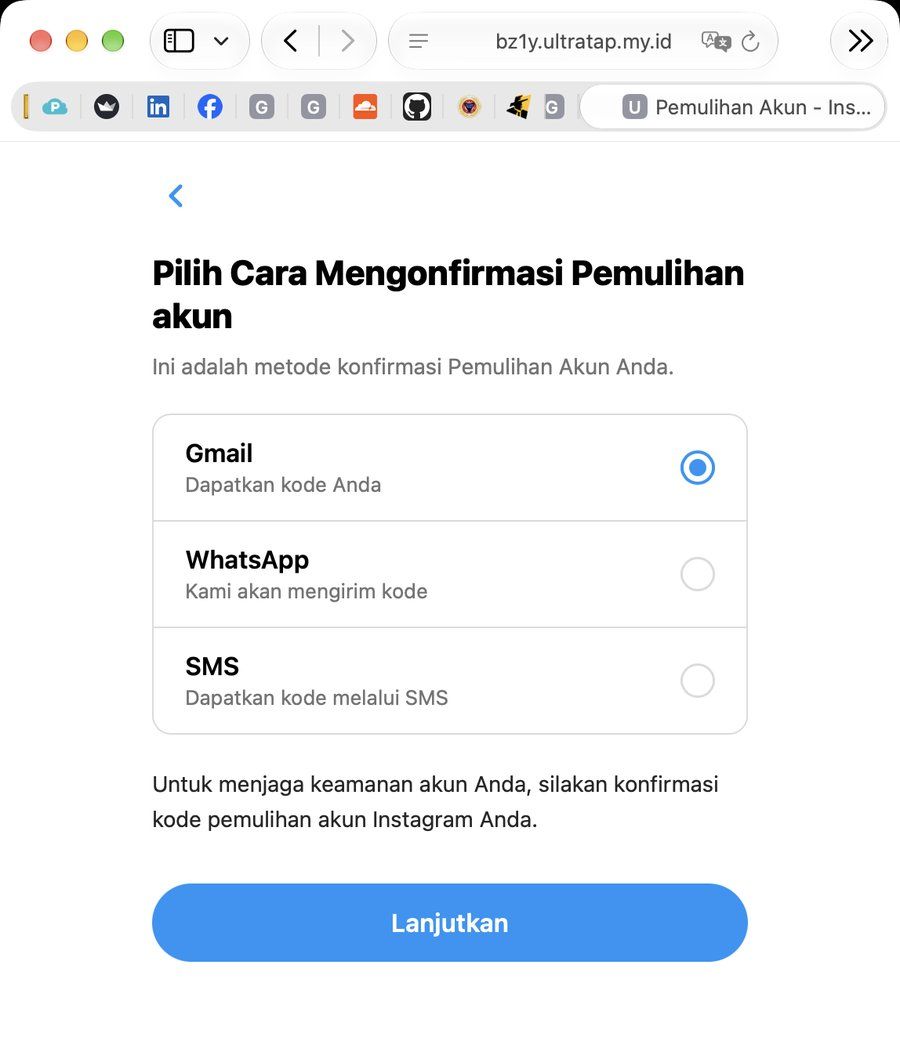
Langkah 3: pilih jalur kode. Korban diminta memilih ke mana kode verifikasi dikirim: Gmail, WhatsApp atau SMS. Pada saat yang sama, penipu kemungkinan besar sedang mencoba login ke akun korban di Instagram asli, sehingga Instagram mengirimkan kode verifikasi yang asli kepada korban.
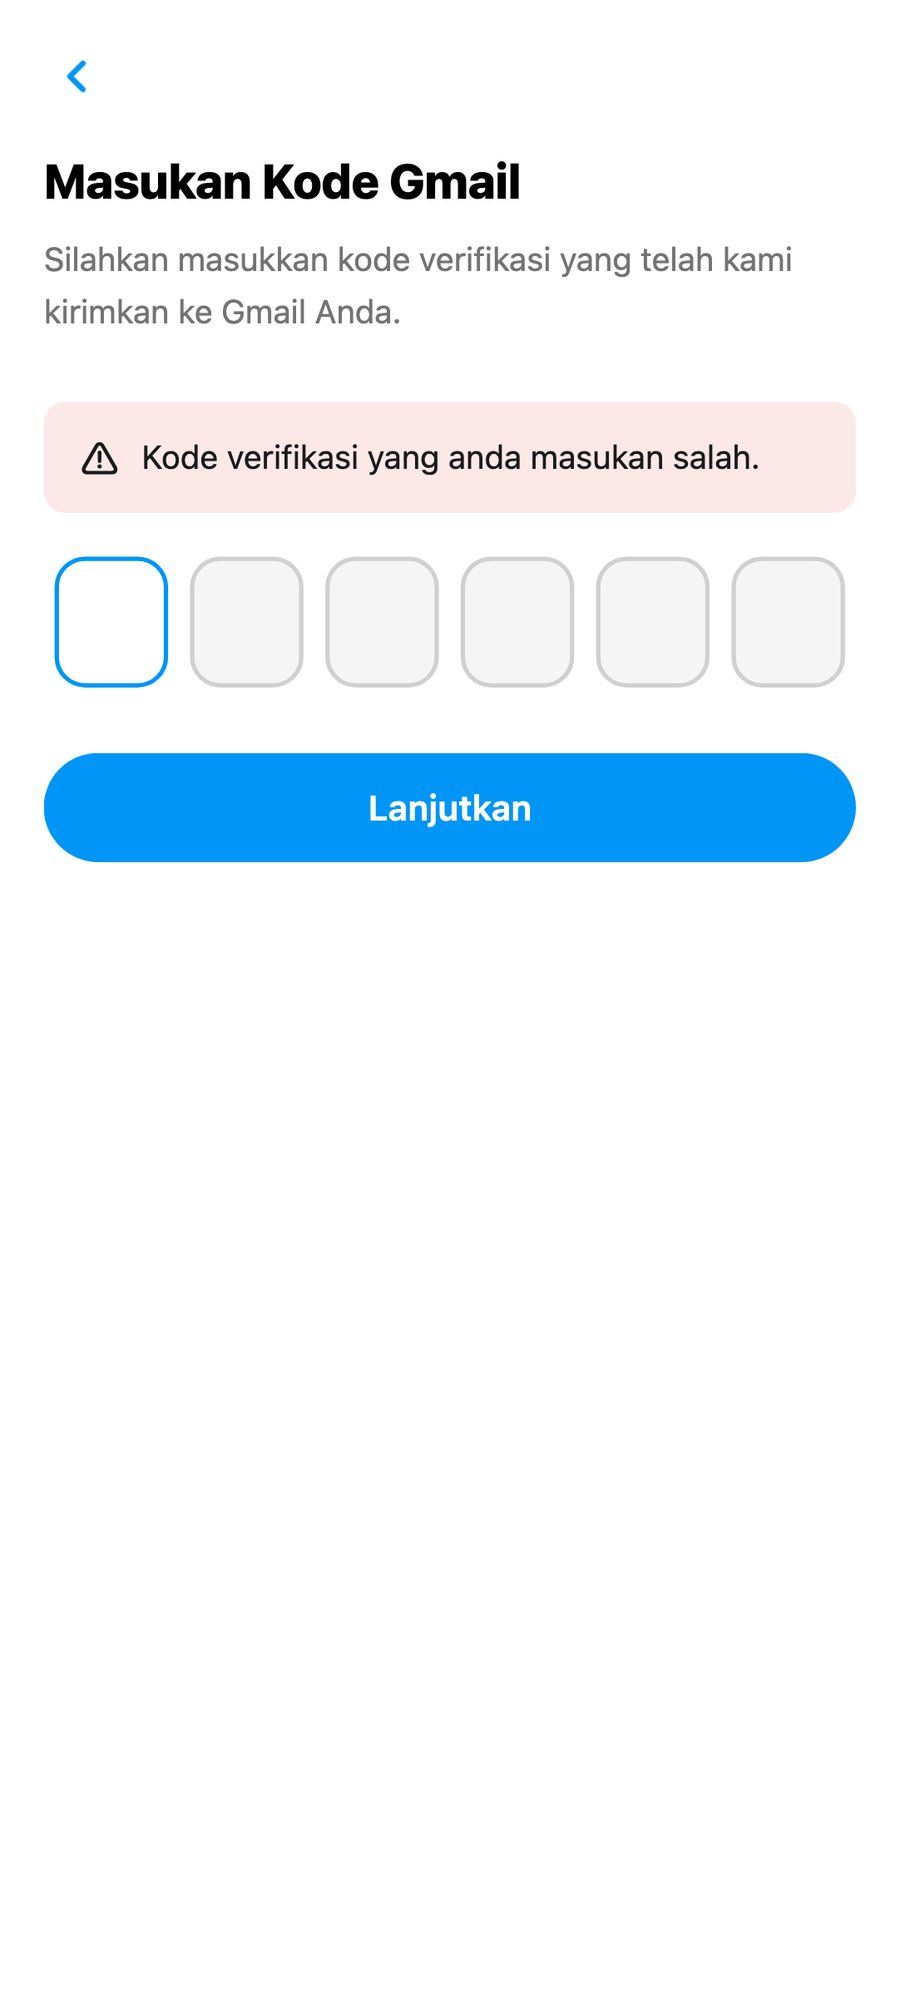
Langkah 4: minta kode OTP, dua kali. Setelah kode dimasukkan, muncul pesan "Kode verifikasi yang anda masukan salah." Apa pun kode yang diketik, percobaan pertama selalu dinyatakan salah. Korban mengulang dengan kode baru, dan penipu mendapat kode kedua. Kalau kode pertama sudah kedaluwarsa saat dipakai, masih ada cadangan.
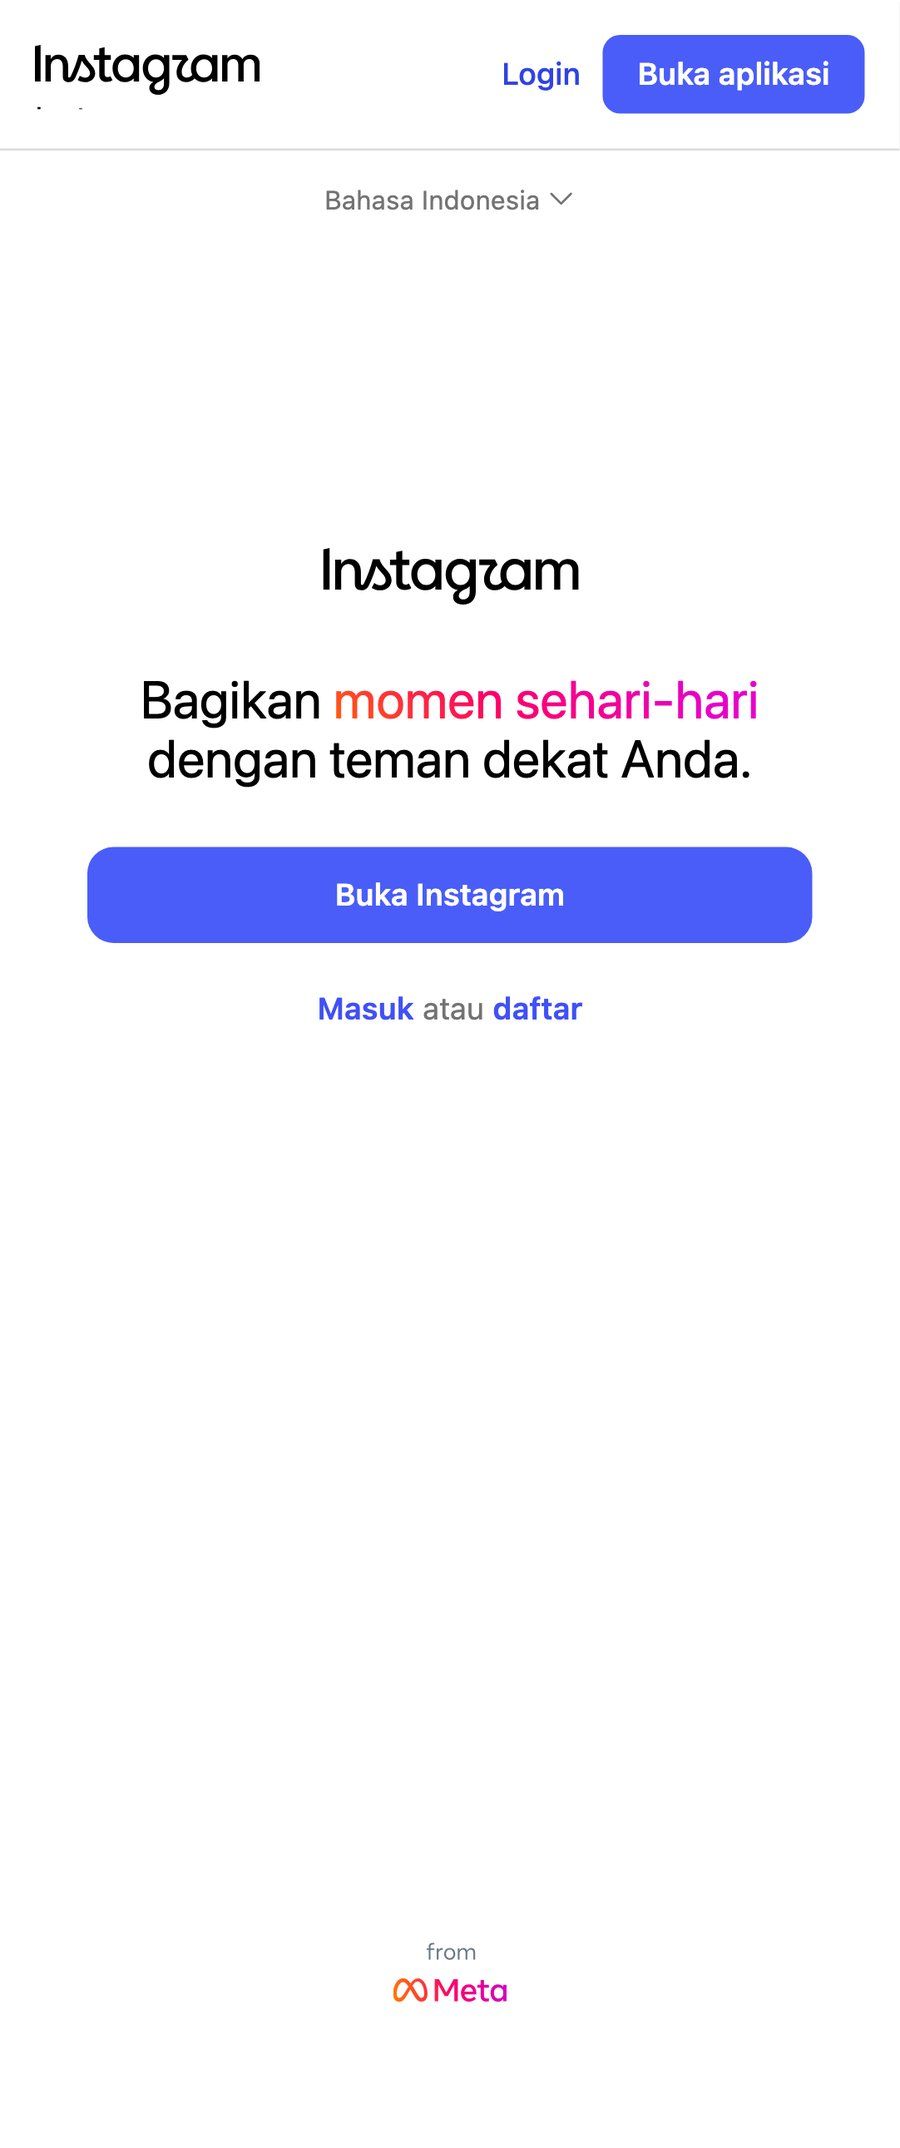
Setelah kode kedua dikirim, korban langsung dilempar ke instagram.com yang asli. Tidak ada pesan "berhasil", tidak ada yang mencurigakan. Korban mengira prosesnya selesai dan baru sadar ketika tidak bisa login lagi, karena sandinya sudah diganti penipu.
Situs yang pilih-pilih tamu
Tidak semua orang bisa melihat halaman jebakan ini. Situs ini menyaring pengunjung sebelum menampilkan isinya:
- Dibuka dari luar negeri atau lewat VPN, halaman apa pun langsung dialihkan ke instagram.com yang asli.
- Halaman jebakan hanya muncul untuk pengunjung yang terlihat seperti pengguna HP di Indonesia.
- Pengunjung yang datang berulang kali ikut "diusir" ke Instagram asli.
- Isi halaman disimpan dalam bentuk tersandi dan baru disusun di browser. Klik kanan, tombol F12 dan Ctrl+U dimatikan, dan ada perintah debugger yang dijalankan setiap 0,1 detik supaya alat pemeriksa kode di browser macet.
Penyaringan ini berlapis. Shortlink di Cloudflare Workers sudah bisa memilah pengunjung per negara dan memisahkan bot dari manusia, lalu situs phishing-nya menyaring sekali lagi.
Tujuannya jelas. Moderator, peneliti keamanan dan sistem pemindai otomatis, yang umumnya bekerja dari pusat data atau jaringan luar negeri, hanya akan melihat Instagram asli. Laporan "situs ini phishing" jadi sulit dibuktikan, dan situs bisa hidup lebih lama.
Sabtu pagi, 7 November 2026 pukul 06.19 WIB, situs ini berganti wajah. Semua halaman, termasuk alamat yang sebenarnya tidak ada, menampilkan "404 Not Found". Padahal servernya menjawab dengan status "berhasil". Ini 404 palsu: situs pura-pura mati, sementara domainnya tetap hidup dan bisa diaktifkan lagi kapan saja.
Temuan Vaksincom SiteIntel Phishing Analyzer
Situs ini dibedah dengan Vaksincom SiteIntel Phishing Analyzer saat masih aktif. Berikut temuannya:
- Umpan: Email lewat Google Groups bernama "Instagram" ([email protected]), lolos SPF, DKIM dan DMARC
- Rantai tautan: Email → postingan grup 7852652632 → shortlink app.urlshorting.workers.dev → situs phishing
- Shortlink: Panel pribadi "A7K Shortner" di Cloudflare Workers, dengan geo-targeting dan penyaring bot
- Domain: bz1y[.]ultratap[.]my[.]id
- Didaftarkan: 19 September 2026 melalui registrar PT JC Indonesia (ResellerCamp), berumur 48 hari saat dipakai menipu
- Infrastruktur: Di balik Cloudflare, sehingga alamat server asli penipu tidak terlihat
- Layar tiruan: 6 layar: peringatan, username, ubah kata sandi, pilih jalur kode, kode OTP, "kode salah"
- Data yang diincar: Username/email/nomor HP, kata sandi lama, kata sandi baru, dan dua kode OTP
- Tujuan data: Skrip di server penipu sendiri, bukan server Instagram
- Situs terkait: Kode situs merujuk pemulihanakun[.]metauk[.]workers[.]dev dan menyimpan sisa judul "Pusat Pemulihan Akun Instagram"
- Teknik penghindaran: Penyaringan pengunjung, halaman tersandi, anti alat pemeriksa kode, dan 404 palsu
Sisa judul "Pusat Pemulihan Akun Instagram" dan rujukan ke situs workers.dev menandakan kit ini tambal-sulam dari kit lain, dan penipunya punya situs cadangan. Layanan workers.dev bisa dipakai gratis, sehingga domain baru tinggal dibuat ketika yang lama diblokir.
Siapa pelakunya? Jujur saja, identitas pelaku tidak bisa dipastikan dari luar. Namun jejak di atas cukup menjadi titik awal. Data pemilik kedua grup Google, akun Cloudflare pemilik shortlink dan situs, serta pendaftar domain hanya bisa dibuka melalui permintaan resmi aparat penegak hukum kepada penyedia masing-masing. Kalau data dari beberapa penyedia ini beririsan, misalnya email, nomor HP atau cara pembayaran yang sama, itulah benang merah yang mengarah ke pelaku.
Kabar baik, tapi belum selesai
Sabtu pagi, 7 November 2026 sekitar pukul 10.30 WIB, kedua grup Google sudah diblokir dengan keterangan "Banned content warning", dan shortlink 37bsps sudah tidak aktif. Vaksincom melaporkan kampanye ini ke Google Safe Browsing, Cloudflare, registrar PT JC Indonesia dan Meta.
Namun domain phishing dan panel shortlink A7K masih hidup saat artikel ini ditulis. Grup baru bisa dibuat dalam hitungan menit, dan panel shortlink bisa menerbitkan tautan baru kapan saja. Karena itu kewaspadaan pengguna tetap menjadi benteng terakhir.
Yang perlu dilakukan masyarakat
- Instagram tidak pernah meminta kata sandi lama dan kode OTP melalui link di email. Siapa pun yang memintanya adalah penipu.
- Email yang mengaku dari Instagram tetapi berlabel "mailing list" atau berasal dari @googlegroups.com, abaikan. Klik nama pengirim untuk melihat alamat aslinya.
- Ragu dengan sebuah email? Cek dari aplikasi: Pengaturan → Pusat Akun → Kata sandi dan keamanan → Email terbaru. Kalau emailnya tidak ada di sana, berarti palsu.
- Kode verifikasi yang datang padahal Anda tidak sedang login artinya ada orang lain yang sedang mencoba masuk. Jangan berikan kode itu ke siapa pun, termasuk ke situs mana pun.
- Aktifkan verifikasi dua langkah dengan aplikasi autentikator, bukan hanya SMS atau email. Kalau memungkinkan aktifkan Passkey yang akan mengamankan lebih baik dari OTP / TFA.
- Dimasukkan ke grup yang tidak dikenal? Buka groups.google.com → Grup saya, keluar dari grup tersebut dan laporkan sebagai penyalahgunaan.
- Terlanjur mengisi? Segera ganti kata sandi dari aplikasi resmi, periksa Pusat Akun → Tempat Anda login dan keluarkan perangkat yang tidak dikenal. Kalau sudah tidak bisa login, gunakan instagram.com/hacked.
- Pasang proteksi web yang mampu memblokir situs phishing secara otomatis, termasuk yang baru dibuat.
Pekerjaan rumah bagi penyedia layanan
Kasus ini menunjukkan penipu tidak lagi butuh server email sendiri. Cukup menumpang layanan gratis yang reputasinya baik: Google Groups untuk mengirim email, Cloudflare Workers untuk shortlink, dan domain .my.id yang murah. Grup bernama "Instagram" yang dipakai mengirim peringatan keamanan palsu seharusnya bisa ditangkap lebih awal oleh penyedia layanan, begitu juga domain baru yang meniru merek besar. Situs yang menyaring pengunjung juga menuntut penyedia layanan mau menerima bukti berupa tangkapan layar dari korban, bukan hanya mengandalkan pemindaian dari pusat data mereka yang justru disuguhi Instagram asli.
Pelajarannya sederhana: email yang lolos filter spam belum tentu aman, dan situs yang terlihat sudah mati belum tentu sudah tidak berbahaya.
Salam,
Alfons Tanujaya
Vaksincom Security Blog