
Scam BPJS
Scam mencatut BPJS Kesehatan
Mereka yang bekerja antara tahun 1990 dan 2018 memiliki hak untuk menarik Rp. 21 juta dari Badan Penyelenggara Jaminan Sosial (BPJS). Cari tahu apakah anda termasuk dalam daftar orang-orang yang memiliki hak untuk menarik dana ini:
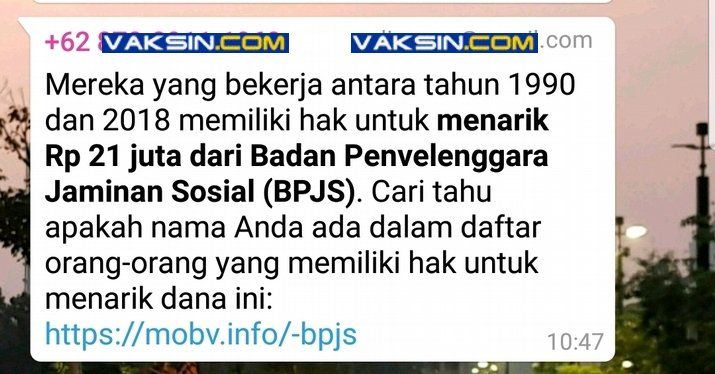
Kembali iming-iming mendapatkan uang, kali ini sebesar Rp. 21 juta digunakan sebagai umpan untuk menarik para pengguna Whatsapp. Institusi yang dijadikan sebagai sasaran SCAM adalah BPJS dimana dapat dipastikan hampir semua pekerja di Indonesia merupakan anggota BPJS dan termasuk ke dalam orang yang berhak untuk menarik dana dari BPJS.
Jika anda tertipu oleh scam ini maka anda akan diminta untuk mengisi survei bohongan yang sebenarnya merupakan kamuflase karena setiap layar survei akan dipenuhi oleh iklan yang jika di klik akan memberikan keuntungan finansial bagi pembuat scam ini. Setelah itu, anda juga akan diminta untuk mengirimkan informasi ini kepada kontak-kontak Whatsapp anda. Jika anda selesai mengerjakan tugas yang diberikan, bukan cara mendapatkan Rp. 21 juta dari BPJS seperti yang dijanjikan yang akan anda dapatkan, melainkan survei dan iklan lain yang akan muncul. Bahkan terkadang situs phishing yang berpotensi mencuri kredensial anda seperti yang diperingatkan oleh Webroot. (lihat gambar 2)
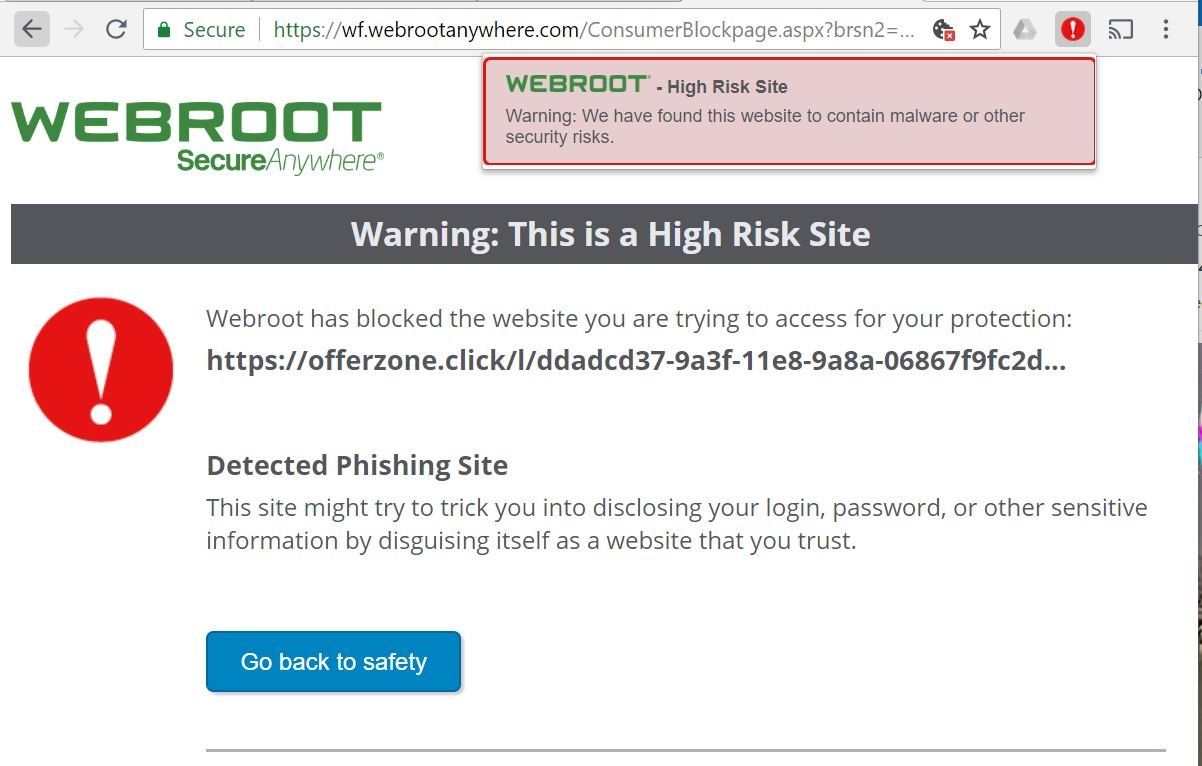
Detail scam
Scam ini akan menggunakan tampilan yang meyakinkan yang diambil langsung dari situs BPJS Kesehatan yang menggunakan gambar pesohor Ade Rai seperti pada gambar 3
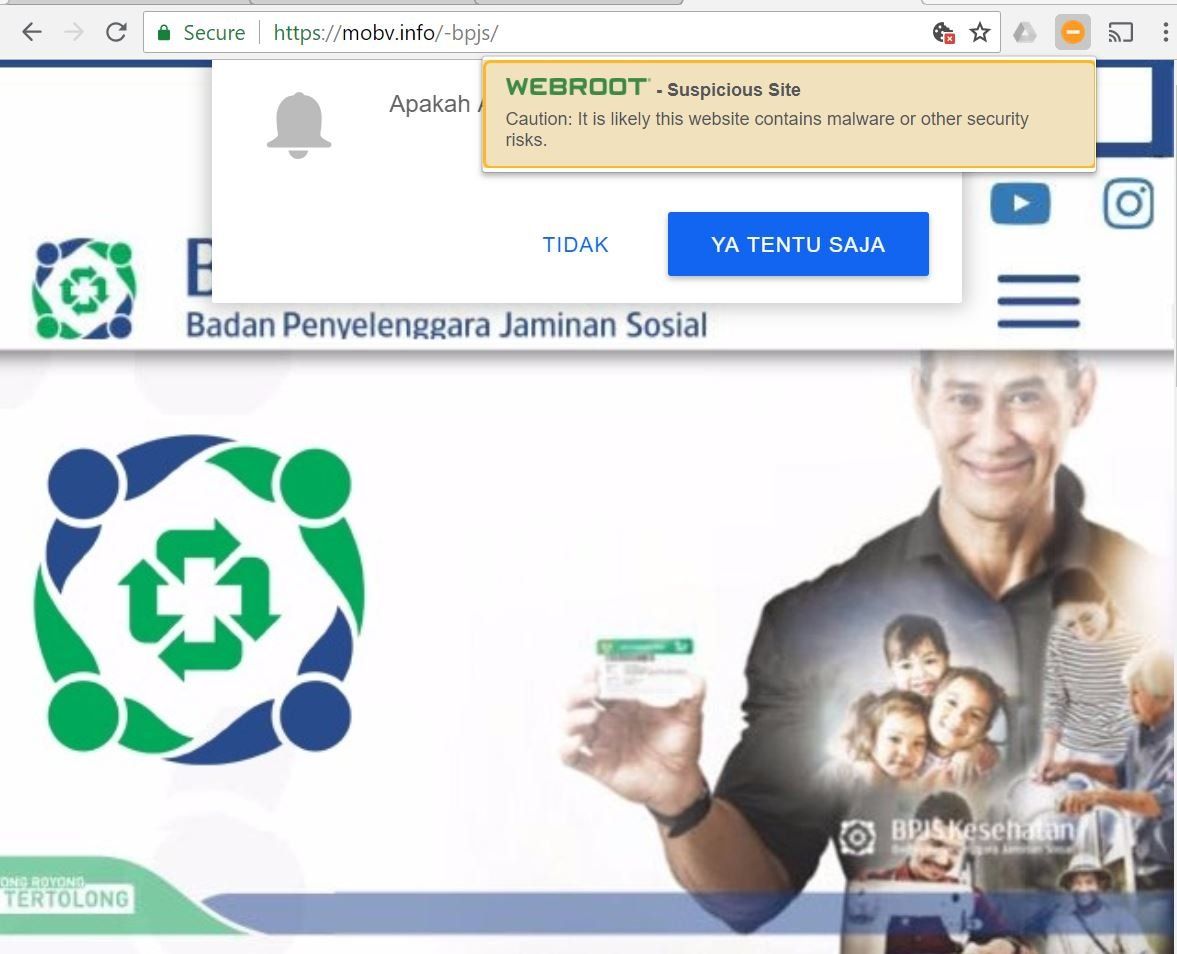
Sebagai gambaran, jika kode
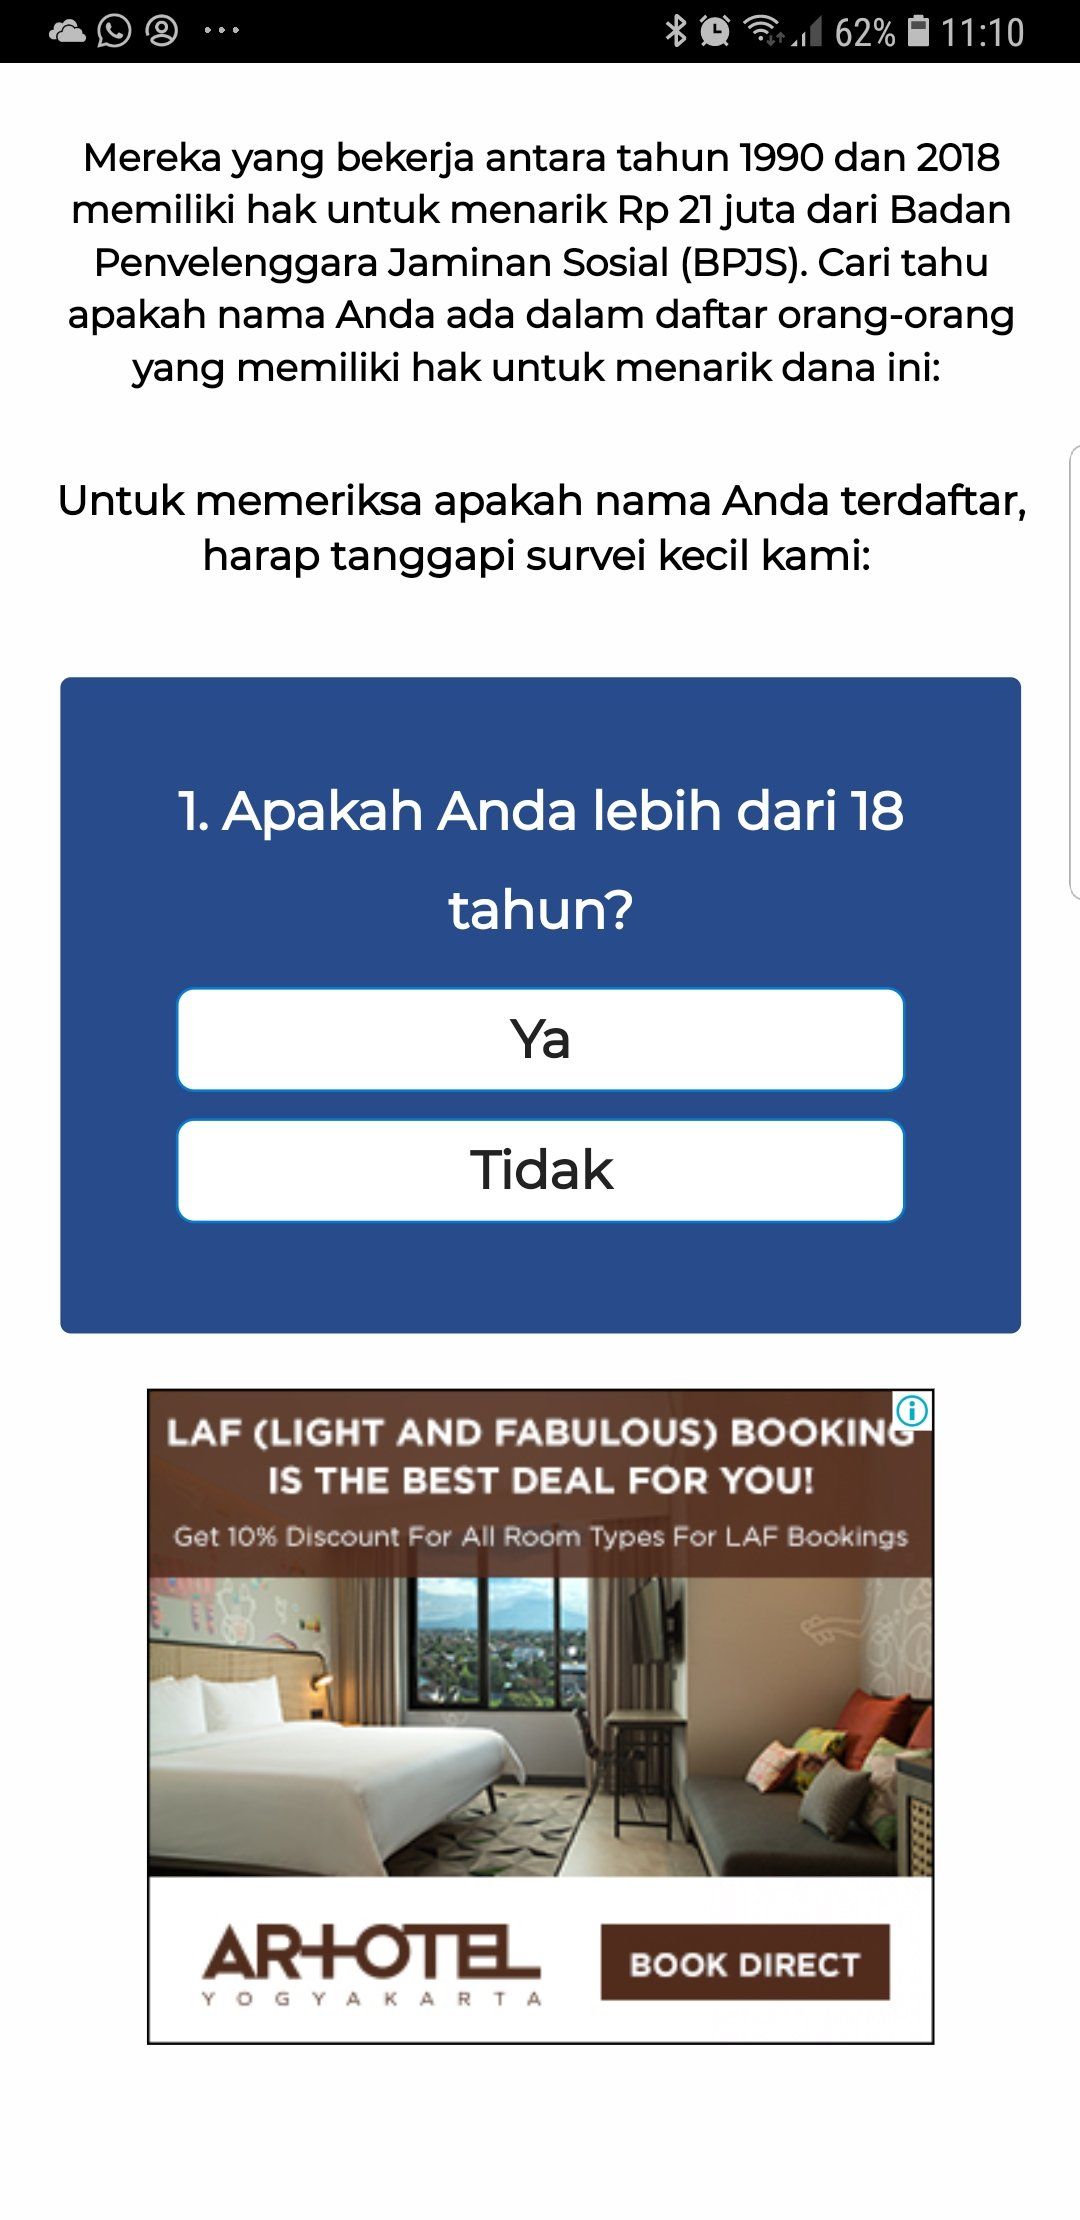
Setelah mendapatkan kepercayaan korbannya, lalu mereka akan digiring untuk mengisi survei yang mudah dan apapun jawabannya, tidak akan berpengaruh karena memang survei ini hanya akal-akalan untuk menampilkan iklan (dengan harapan di klik oleh korbannya) dan juga supaya makin meyakinkan korbannya. Ada 3 pertanyaan yang ditanyakan oleh scam ini : (lihat gambar 4)
- Apakah Anda lebih dari 18 tahun?
- Sudahkah anda bekerja antara 1991 dan 2018 ?
- Saat ini, Apakah anda bekerja ?
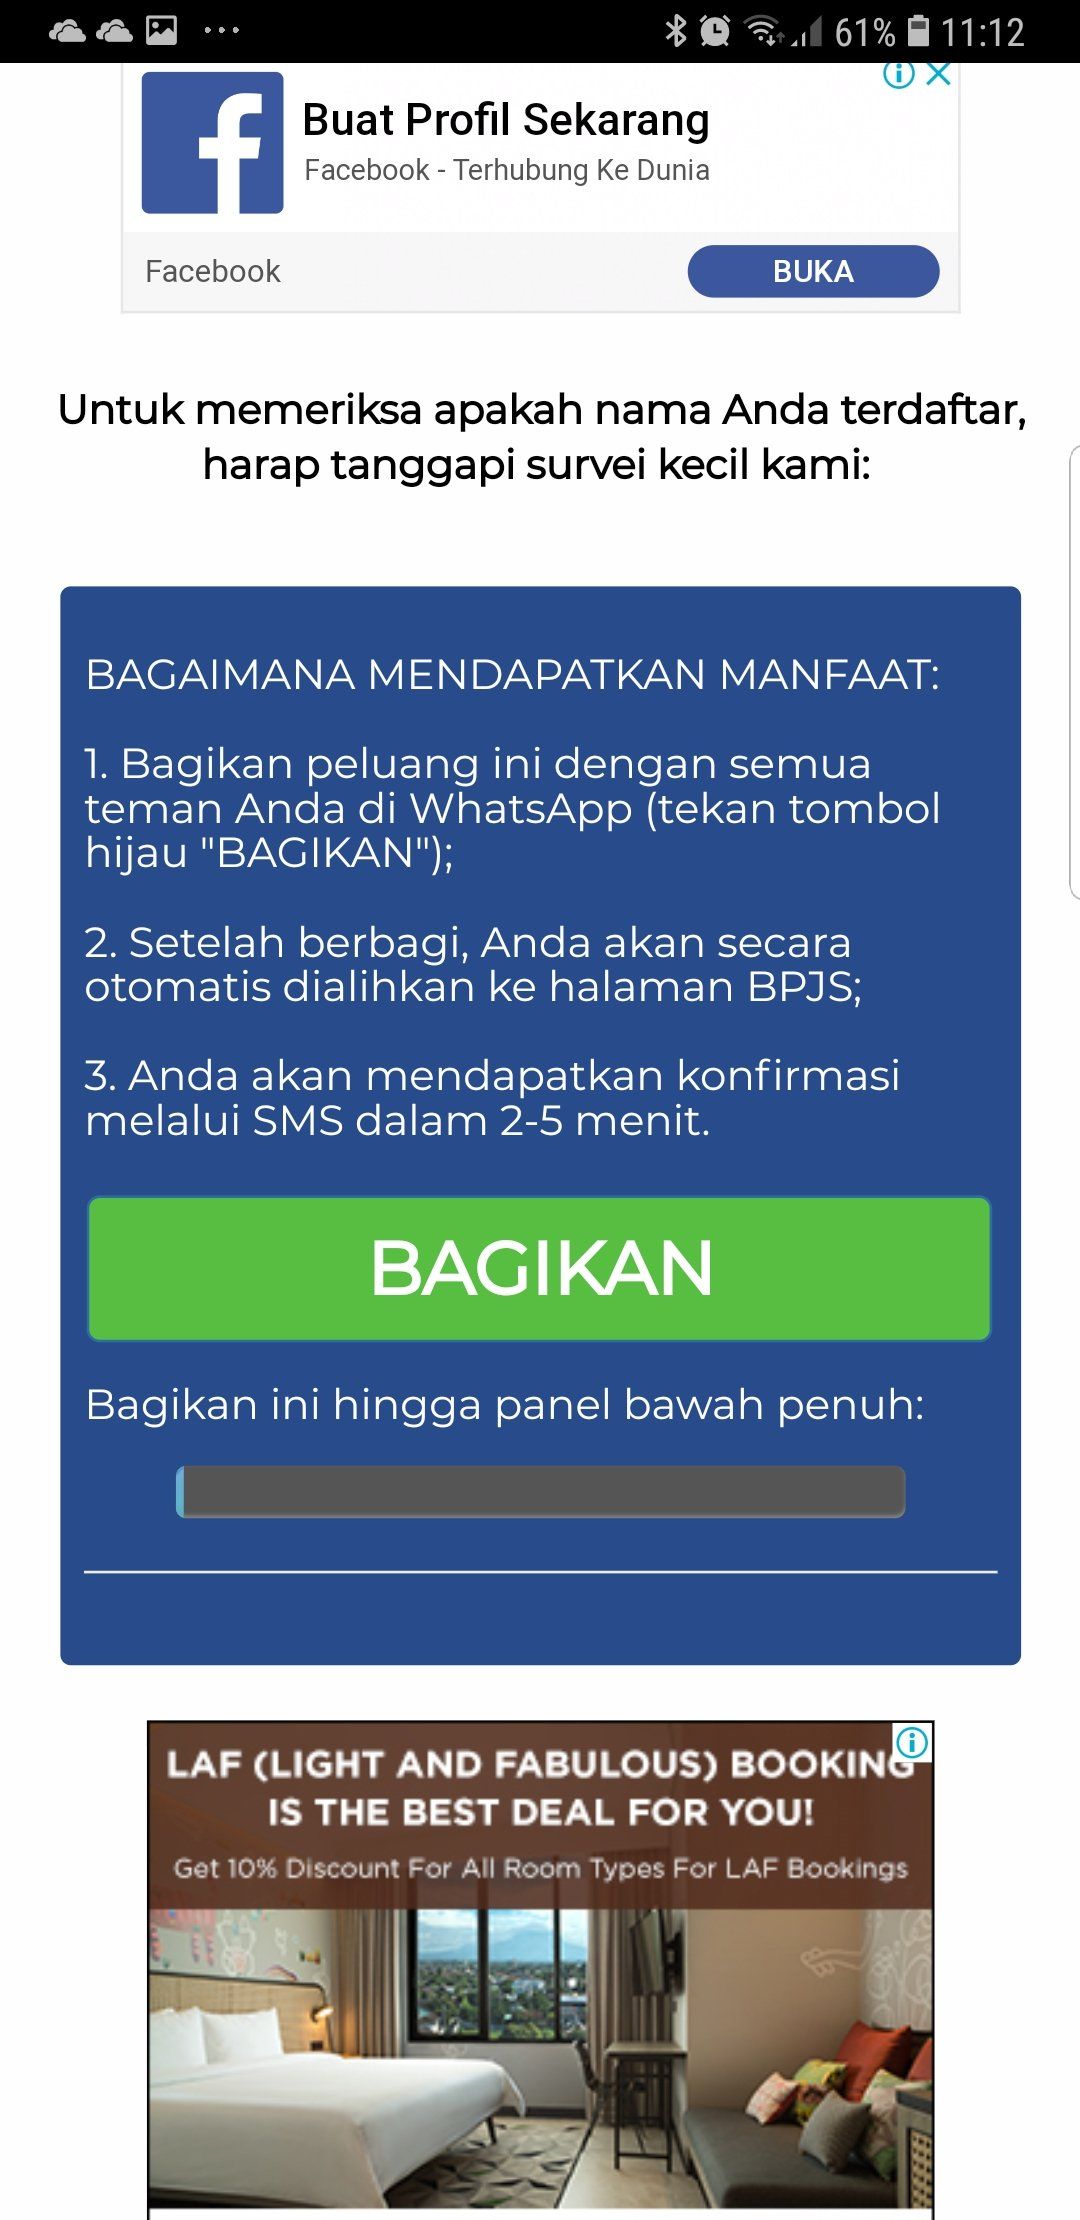
Sebagai langkah pamungkas, korbannya akan dikelabui untuk menyebarkan informasi ini ke kontak Whatsappnya dengan iming-iming korbannya akan mendapatkan konfirmasi dari BPJS melalui SMS dalam 2-5 menit. Tidak lupa tampilan layar [BAGIKAN] berwarna hijau dengan panel yang akan penuh jika informasi ini sudah dibagikan 3 kali (lihat gambar 5). Menurut pengetesan Vaksincom, sekalipun anda tidak mengirimkan pesan yang diminta ke kontak Whatsapp anda dan hanya mengklik tombol bagikan, panel tetap akan terisi.
Kesimpulan dan Saran
Persaingan mencari klik iklan makin ketat dan makin sulit, dan para pebisnis iklan perlu mencari cara yang kreatif supaya iklan yang dikelolanya mendapatkan klik yang banyak. Namun ada rambu-rambu dan norma sosial yang perlu selalu dipegang seperti kejujuran dan tidak menghalalkan cara untuk mencapai tujuan. Terkadang aksi satu atau dua pebisnis iklan yang nakal mengakibatkan pemain yang lain menjadi korban sehingga perlu dilakukan tikdakan yang tegas kepada pihak yang menghalalkan cara seperti menggunakan scam / penipuan guna mendapatkan klik iklan.
Perusahaan pemasang iklan yang iklannya muncul dalam scam ini sebaiknya mengevaluasi vendor penampil iklan karena iklan perusahaan yang tampil dalam scam sangat berpotensi merusak citra perusahaan karena scam adalah tindakan kriminal dan tidak terpuji. Jika perusahaan pemasang iklan mendiamkan hal ini, akan muncul kesan negatif bahwa perusahaan pemasang iklan merupakan pendukung aksi scam yang tidak segan menghalalkan cara untuk mencapai tujuannya termasuk menggunakan scam guna menarik pengunjung.
Bagi anda yang sering menerima kiriman apalagi yang meminta anda untuk membagikan ke kontak Whatsapp atau media sosial anda, sebaiknya berpikir matang-matang sebelum melakukan hal ini karena selain diri anda yang berpotensi menjadi korban, anda juga bisa membuat teman yang anda kirimi scam menjadi korban kejahatan.
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Ph : 021 3190 3800
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog





