
Scam efiling pajak
Jangan pernah izinkan "handphone kamu" baca SMS
Menyongsong akhir batas waktu pelaporan wajib pajak akhir Maret 2023, kelompok penipu tidak ketinggalan memanfaatkan momen tersebut untuk mendapatkan korban. Kali ini tidak tanggung-tanggung, kalau sebelumnya aksi penipuan hanya dilakukan secara terpisah dan sepotong-sepotong dimana penipuan memanfaatkan file APK saja dimana file APK dikirimkan melalui Whatsapp guna mencuri SMS OTP m-banking dengan berbagai tema seperti APK kurir paket, APK undangan nikah, APK tagihan BPJS dan APK surat tilang dan semuanya berdiri sendiri. Kali ini aksi penipuan dilakukan dengan lebih terorganisir dan komplit dimana penipu mempersiapkan domain khusus https://pajak.contact guna menyaru sebagai situs pajak pemerintah dan memanfaatkan domain tersebut untuk membuat alamat email [email protected] guna mengelabui korbannya mengira dari alamat resmi pajak yang sebenarnya [email protected] dan melakukan broadcast ke wajib pajak dengan mengirimkan tautan yang berisi file .APK yang jika di instal akan menampilkan aplikasi Android dengan tampilan yang sangat mirip dengan tampilan situs kantor pajak. Tidak cukup mengirimkan APK pencuri SMS, jika korbannya termakan oleh situs phishing tersebut, maka ia akan dikelabui untuk memasukkan data nomor kartu ATM dan Kartu Kredit korbannya. Cerdiknya lagi, aplikasi pencuri APK yang memalsukan sebagai aplikasi pajak ini menamai dirinya "handphone kamu" sehingga ketika muncul peringatan dari Android kepada pemilik ponsel atas hak akses berbahaya yang diminta pemiliknya kemungkinan besar tertipu karena yang meminta izin akses adalah "hanphone kamu". Padahal "handphone kamu" sebenarnya adalah nama aplikasi berbahaya tersebut.
Nama domain sudah dipersiapkan
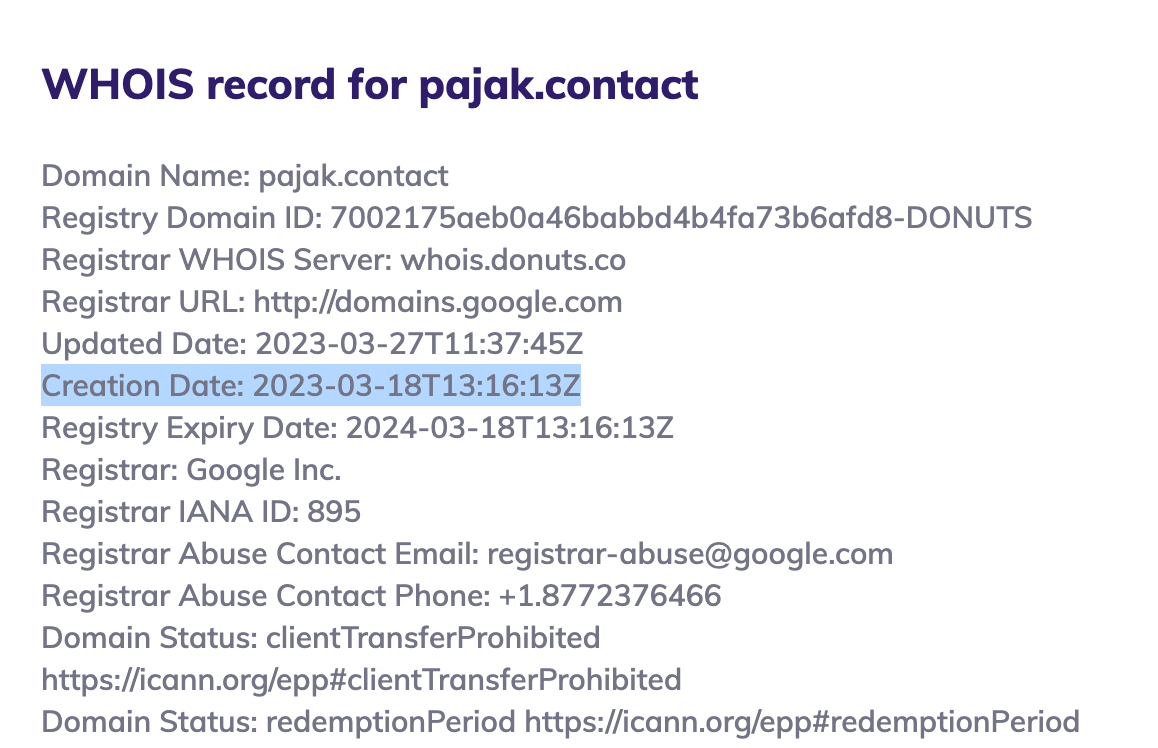
Scammer terlihat sudah merencanakan aksinya dengan baik, terbukti dari usahanya membeli domain www.pajak.contact dan domain ini dibeli khusus untuk melakukan aksi penipuan ini pada tanggal 18 Maret 2023 dengan menggunakan registrar Google (lihat gambar 1).
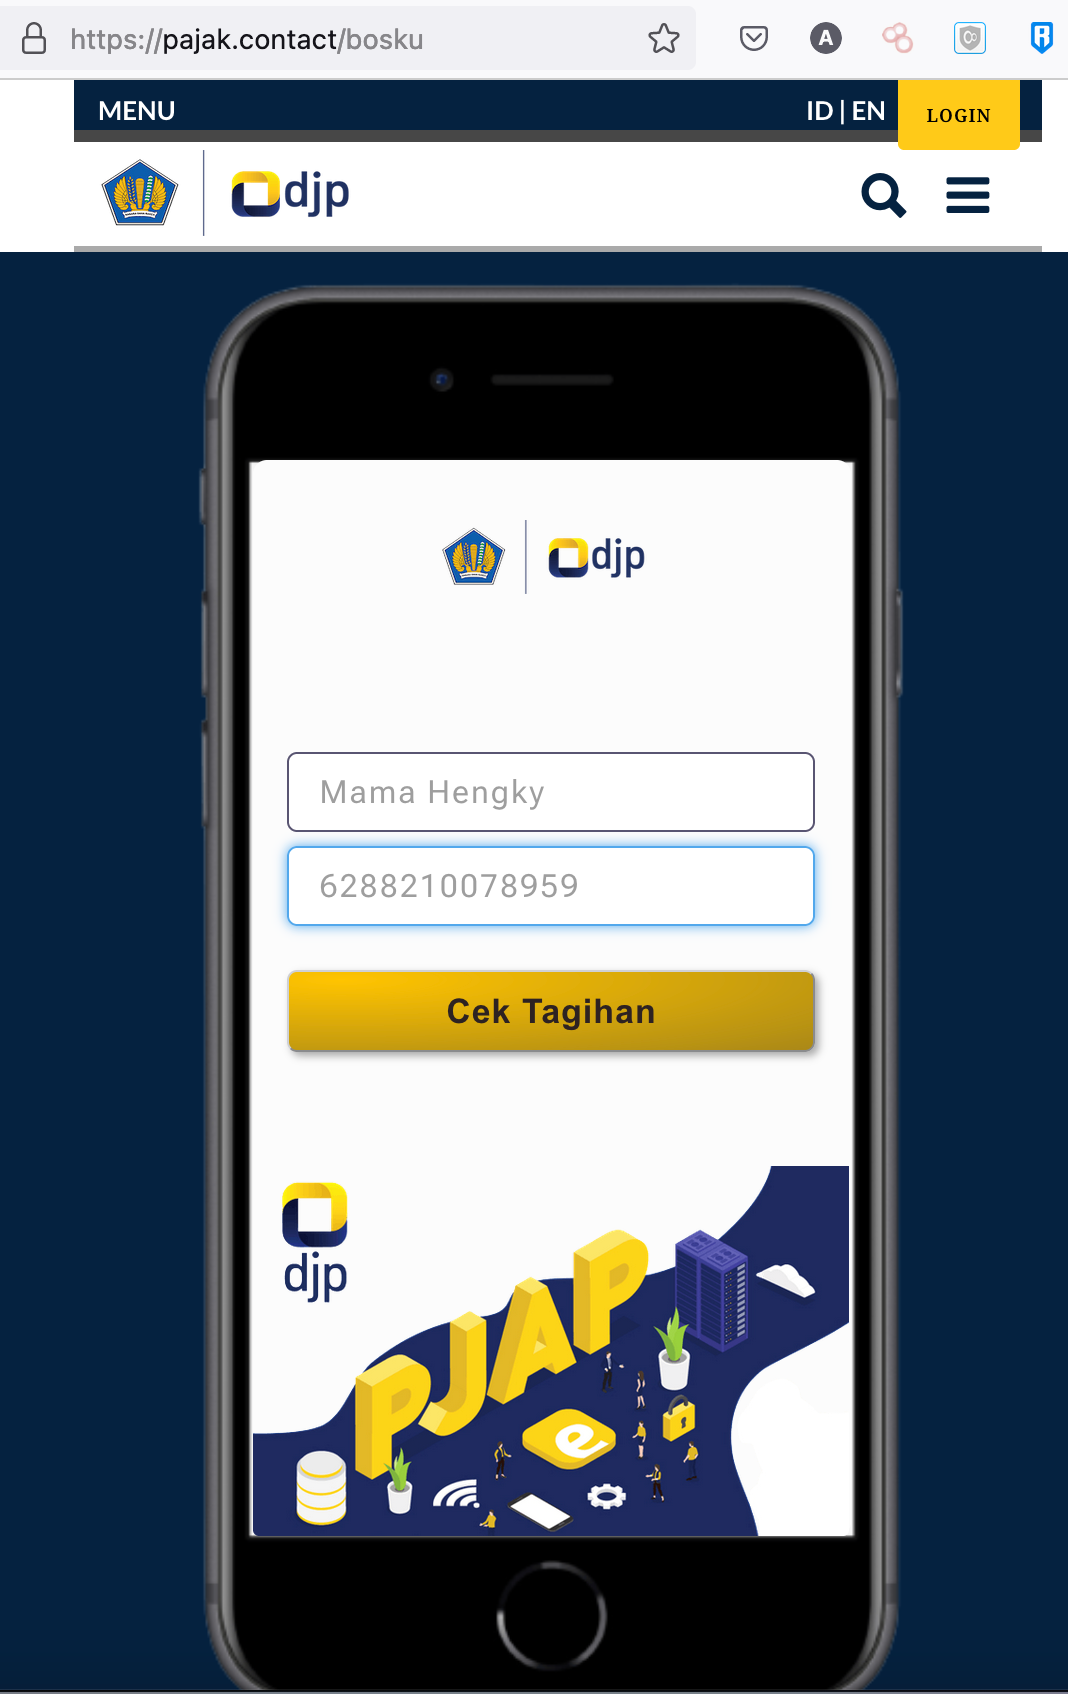
Domain pajak.contact ini dibeli selain untuk menampilkan situs phishing yang mirip dengan situs kantor pajak yang asli www.pajak.go.id karena mengandung unsur nama "pajak" (lihat gambar 2), juga digunakan untuk membuat alamat email dari kantor pajak [email protected] dan disamarkan dengan alamat palsu [email protected].
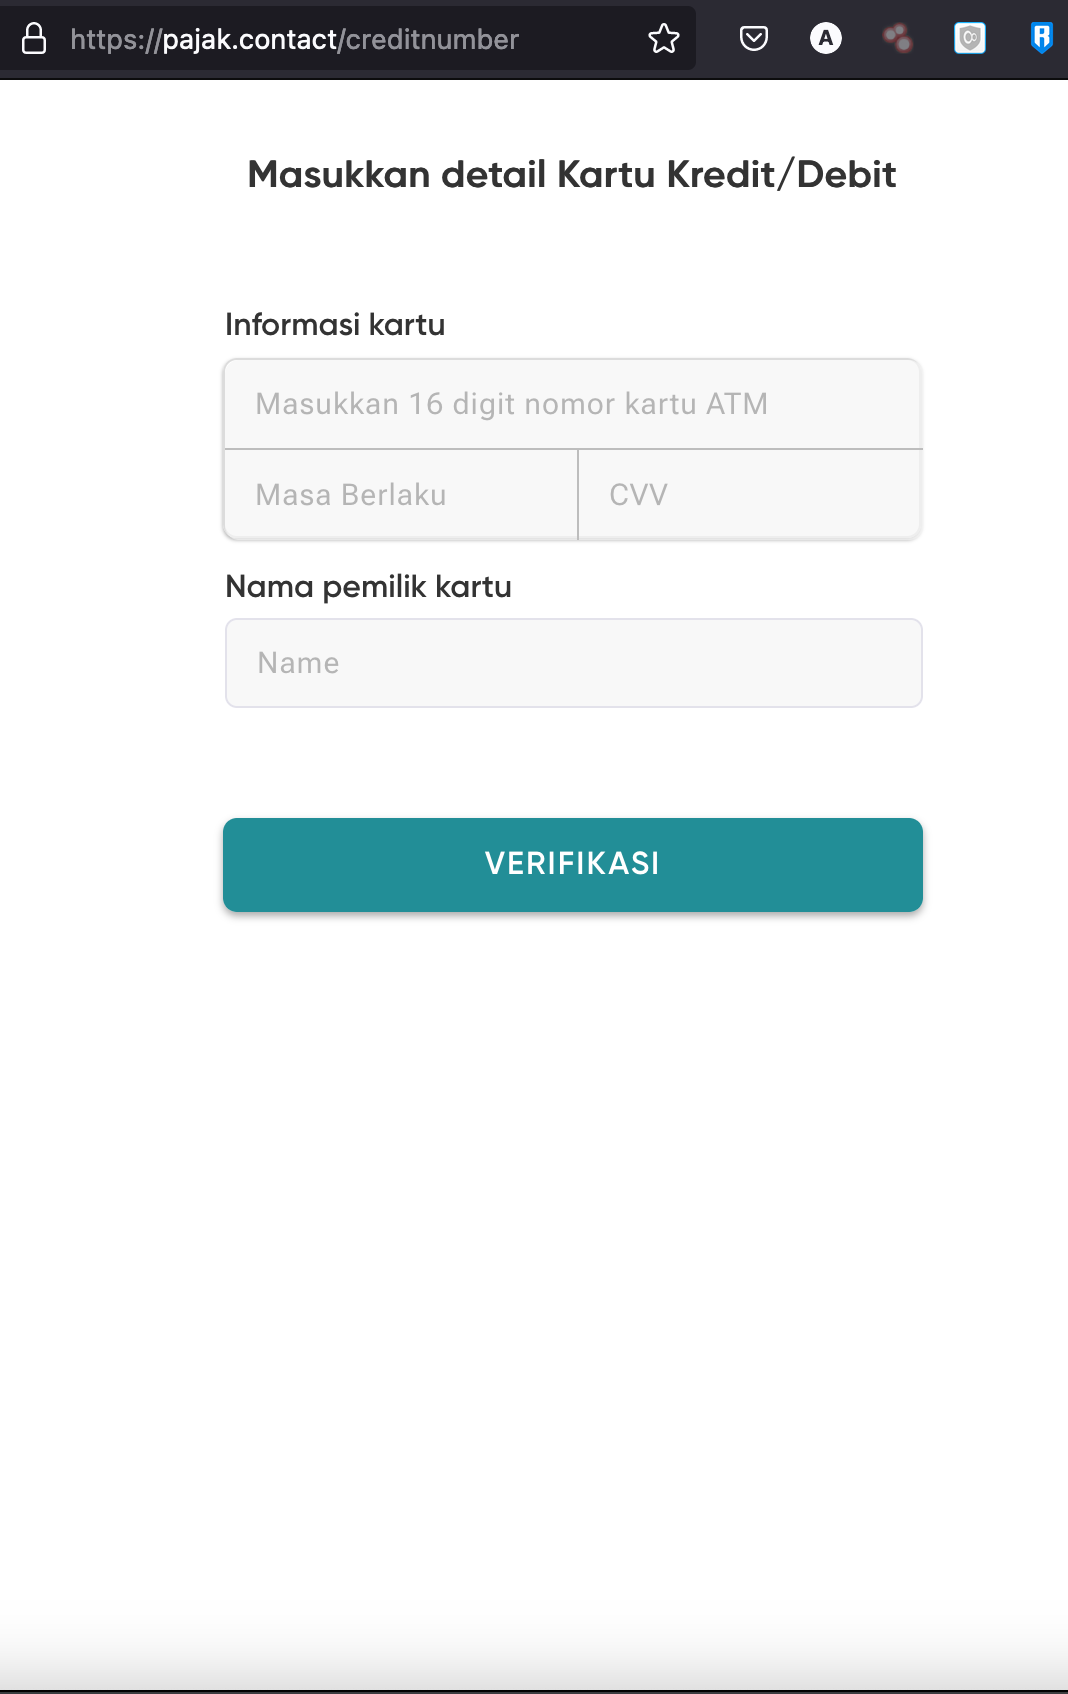
Ada banyak aktivitas jahat yang dilakukan situs ini seperti mengelabui korbannya untuk memasukkan data finansial penting seperti informasi Kartu Kredit/Debit seperti 16 digit nomor kartu, masa berlaku, CVV dan nama pemilik kartu (lihat gambar 3)
Aksi pengiriman aplikasi pencuri SMS APK (Android Package Kit) selain di kirimkan melalui tautan yang dikirimkan melalui email juga diberikan pada situs ini yang menyaru sebagai file .pdf yang jika di klik akan mengirimkan file dengan nama "info_Detail_Tagihan_Pajak***.apk dengan ukuran 5,2 MB.
Handphone kamu
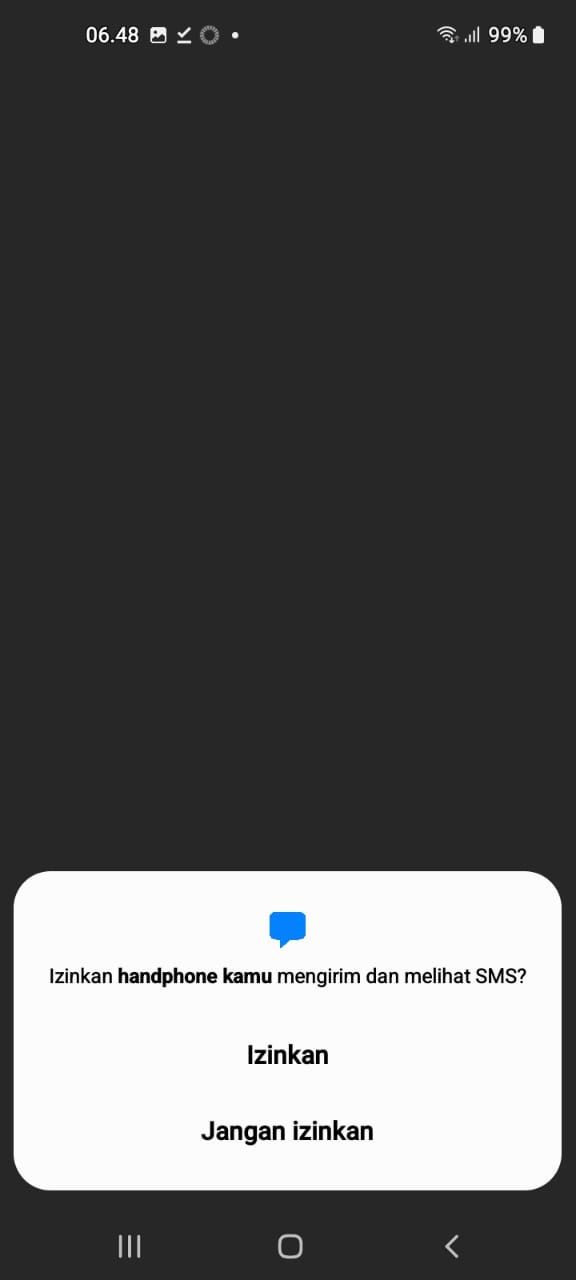
Salah satu kepiawaian pembuat aplikasi pencuri SMS ini adalah terlihat sangat mengerti bagaimana cara kerja sistem Android yang dieksploitasinya karena memilih nama aplikasi yang tidak umum dengan nama aplikasi "handphone kamu" dan icon yang kosong. Hal ini akan membingungkan pemilik ponsel ketika muncul peringatan bahwa aplikasi tersebut meminta hak akses berbahaya seperti membaca dan mengirimkan SMS (lihat gambar 4). Logikanya mana mungkin pemilik ponsel tidak membolehkan handphonenya sendiri membaca dan mengirimkan SMS ? Dan kemungkinan permintaan akses tersebut akan di izinkan oleh pemilik ponsel.
Jika anda terlanjur menginstal aplikasi pencuri SMS atau anda ingin melakukan pengecekan aplikasi apa saja yang memiliki hak untuk membaca SMS anda, anda dapat melakukan pengecekan dengan cara klik [Pengaturan] lalu pilih [Privasi] lalu pilih [Manajer izin] kemudian gulung ke bawah dan pilih [SMS] untuk melihat aplikasi apa saja yang memiliki hak untuk membaca SMS (lihat gambar 5).
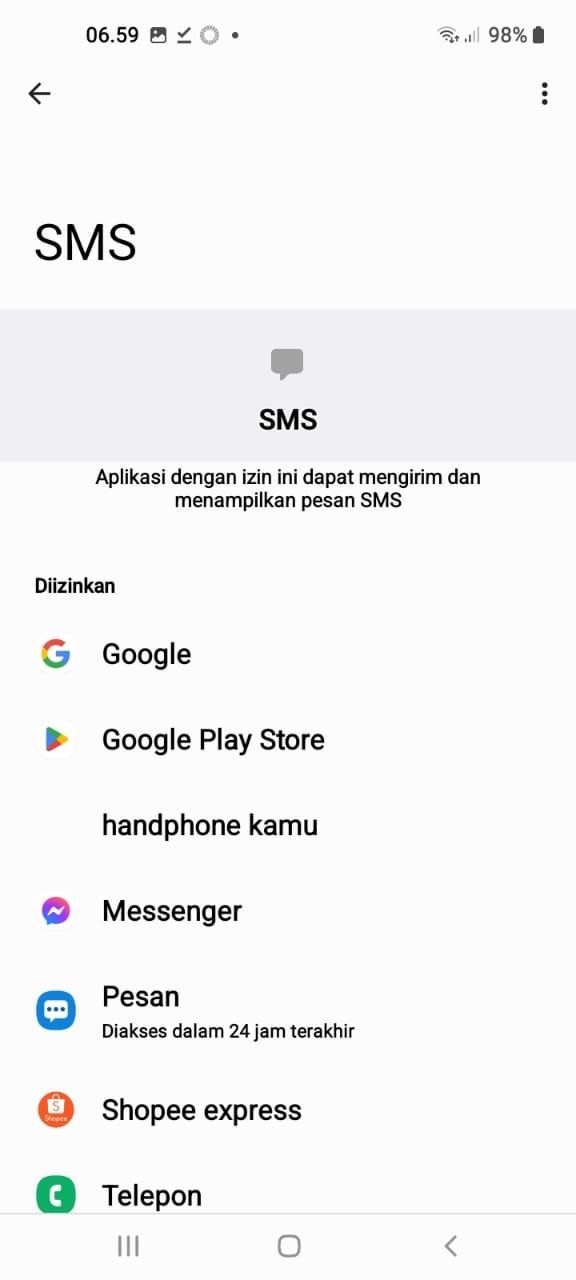
New ParagraphDari gambar di atas, terlihat bahwa aplikasi yang memiliki hak akses yang wajar terhadap SMS adalah Google, Google Play Store, Messenger (Facebook), Pesan (aplikasi bawaan ponsel membaca SMS) dan Telepon.
Sedangkan aplikasi yang tidak berhak mengakses SMS tetapi mendapatkan izin adalah "handphone kamu" dan "Shopee express". Dua aplikasi terakhir adalah aplikasi APK pencuri SMS yang harus segeda di uninstal.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
http://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Youtube :
https://www.youtube.com/@alfonstan3090
Twitter : @vaksincom
Vaksincom Security Blog





