
Antivirus vs Ransomware
Menyusuri Jalan Terjal Perlindungan Data
BSI Kena Serangan Ransomeware? Pakar Siber: Hacker Biasanya Minta Tebusan - Bisnis Tempo.co
Pertempuran antivirus melawan virus / malware ibarat pertempuran antara kebaikan dengan kejahatan, antara penegak hukum dengan pelanggar hukum. Dan harus disadari bahwa teknologi ibarat pistol yang dapat digunakan sesuai kemauan pemakainya. Dapat digunakan untuk melakukan melanggar atau menegakkan hukum. Dan ketika penegak hukum berhadapan dengan pelanggar hukum, tidak ada jaminan kalau penegak hukum akan menang, yang menang adalah yang paling pintar memanfaatkan teknologi. Hal ini terlihat dari maraknya group ransomware memanfaatkan perkembangan teknologi sehingga keberadaan mereka sulit dilacak oleh penegak hukum. Adanya uang kripto, enkripsi dan TOR (the onion router) memberikan kondisi yang sempurna untuk aksi kejahatan pemerasan memanfaatkan teknologi dimana kriminal yang menyamarkan jejaknya dengan TOR akan mengenkripsi data penting korbannya dengan teknologi enkripsi dan meminta uang tebusan yang dibayar menggunakan mata uang kripto sehingga sulit dilacak pihak berwenang. Bahkan ketika korbannya menolak membayar uang tebusan, mereka kembali menggunakan TOR untuk mempublikasikan dan menyebarkan data sensitif dari korbannya ke publik.
Ransomware ketika menjalankan aksinya, akan berusaha semaksimal mungkin mengenkripsi data penting, backup dan sistem penting yang bertujuan mengganggu jalannya perusahaan sehingga mau tidak mau korbannya akan membayar uang tebusan yang diminta demi kelangsungan operasional perusahaan. Jika layanan perusahaan terhenti dengan down time yang tidak wajar dimana seharusnya maksimal hanya down beberapa jam tetapi mengalami gangguan sampai lebih dari 1 hari kerja, maka patut dicurigai adanya hal yang sangat serius terjadi pada layanan tersebut dan salah satu kemungkinan diera digital ini adalah karena aksi ransomware.
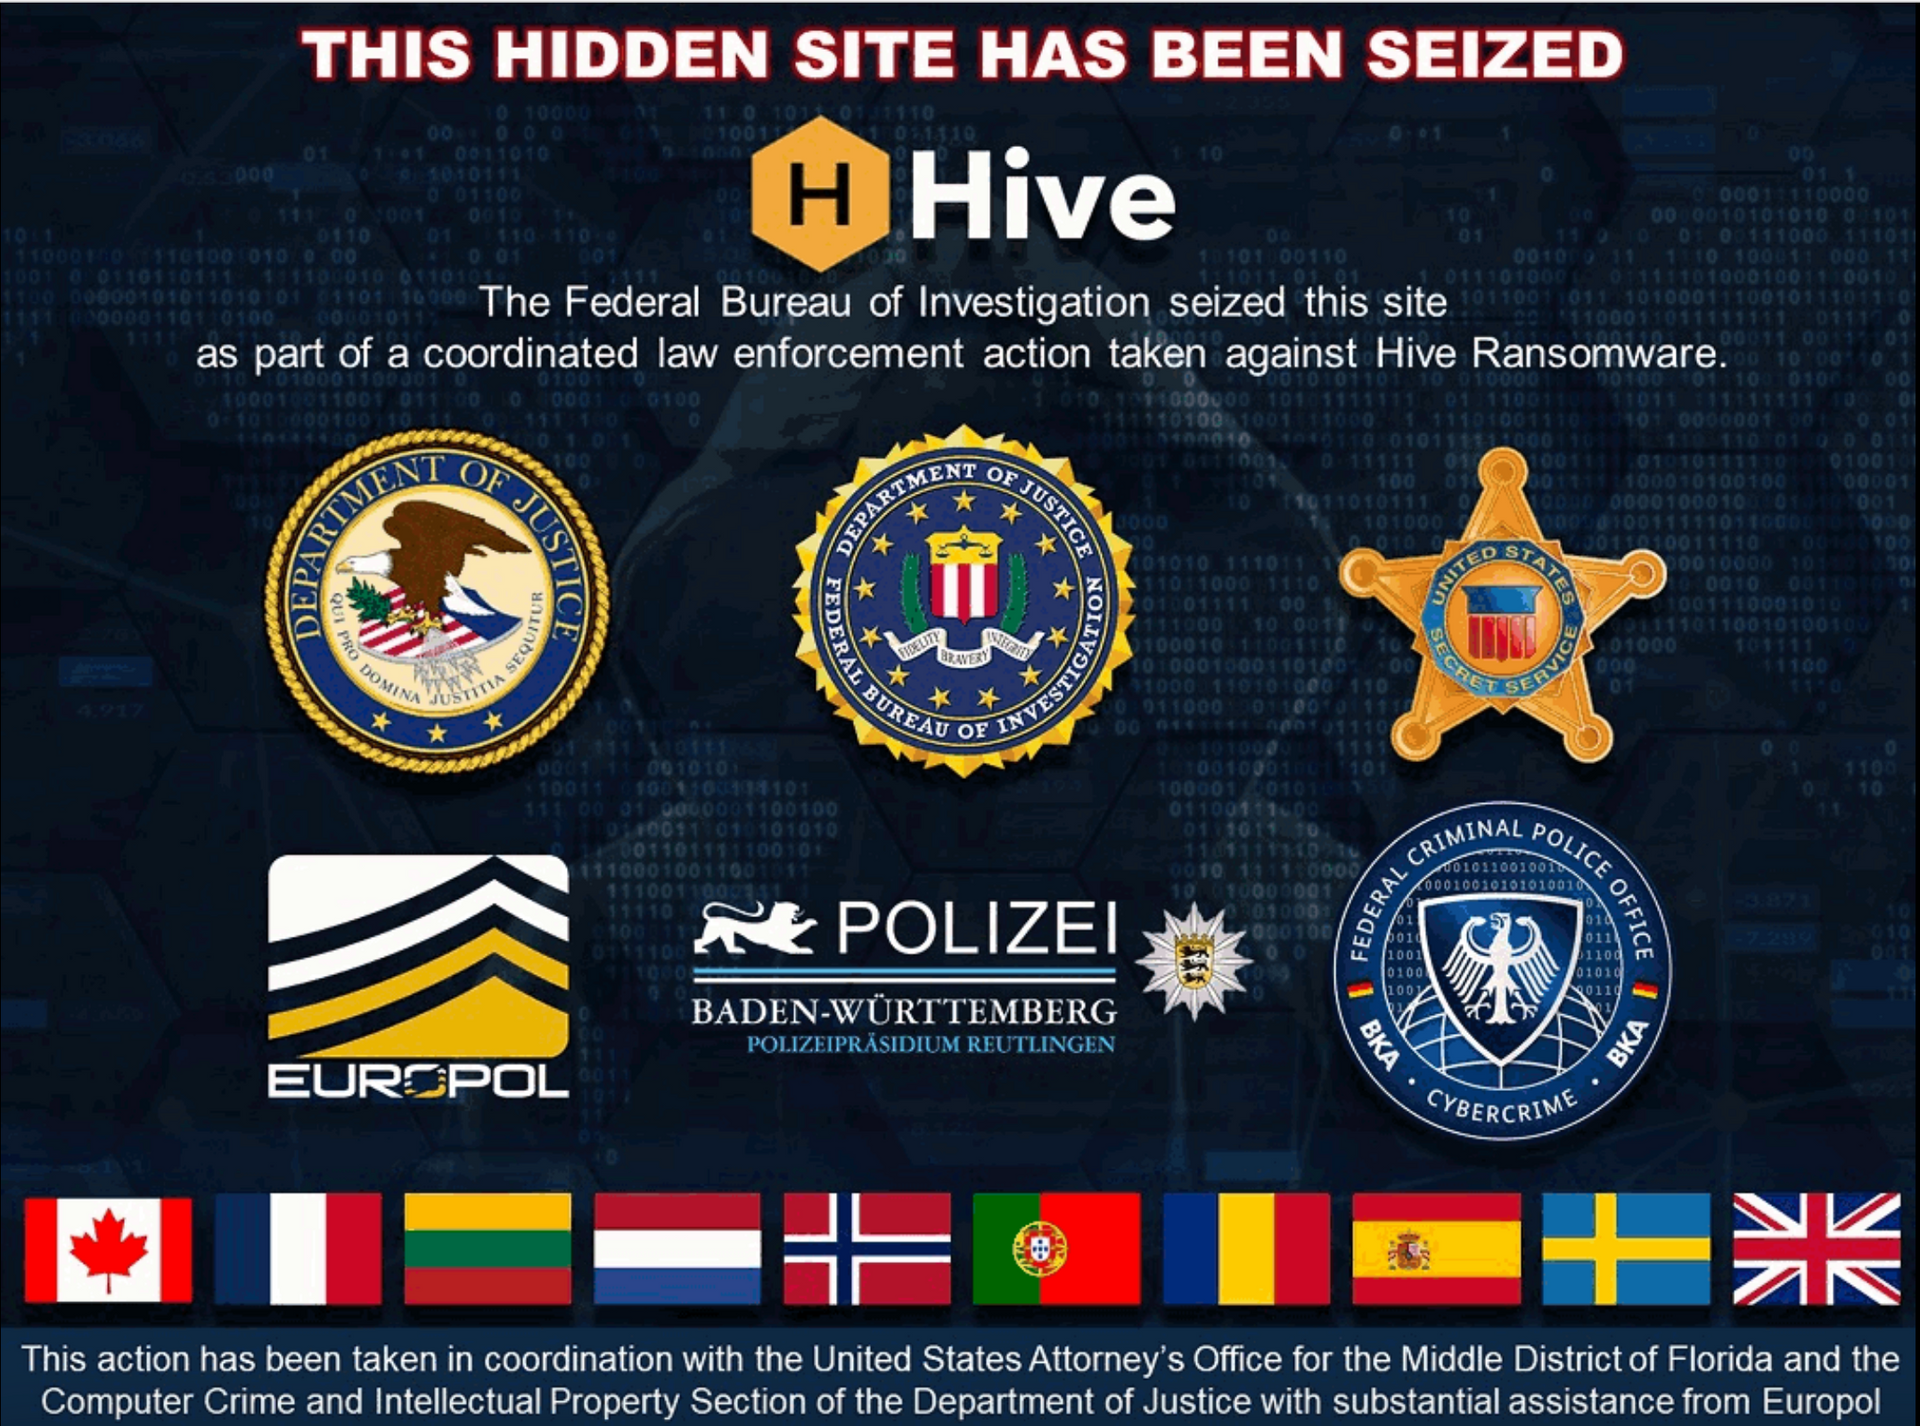
Penegak hukum bukan tidak menjalankan tugasnya dalam menangkap dan mengidentifikasi ransomware, tetapi karena adanya keuntungan menggiurkan dari bisnis ransomware ini membuat banyak pihak berlomba memanfaatkan ransomware guna mendapatkan keuntungan finansial. Banyak organisasi pembuat ransomware yang berhasil di lacak dan dihentikan aksinya seperti Hive yang baru-baru ini berhasil diidentifikasi dan dihentikan oleh FBI bekerjasama dengan Europol dan penegak hukum lain. FBI yang berhasil melakukan penetrasi pada sistem Hive sejak pertengahan tahun 2022 bahkan diam-diam memberikan kunci dekripsi kepada ratusan korban Hive (lihat gambar 1)
Antivirus secara teknis akan sangat sulit melawan Ransomware karena perkembangan teknologi malware yang sudah sedemikian rumit dimana satu malware yang sama akan sulit di deteksi karena dapat dibungkus dengan berbagai macam teknik kompilasi yang berbeda, perubahan coding yang diubah sedikit saja sudah akan membuat malware tidak terdeteksi.
Karena itu mengandalkan perlindungan antivirus, apapun mereknya, apapun klaimnya, namun faktanya tidak ada yang dapat menjamin melindungi secara total dari ancaman ransomware. Tidak ada satupun antivirus di dunia yang berani memberikan jaminan bahwa sistem yang dilindunginya akan 100 % aman dari serangan ransomware ke depannya.
Satu-satunya cara yang bisa menjamin keamanan dari serangan ransomware adalah mitigasi yang benar dan persiapan yang baik andaikan di serang ransomware.
Melakukan pertahanan dari serangan ransomware tentu harus dilakukan seperti mempertahankan benteng dari serangan musuh yang bisa datang setiap saat. Administrator harus melakukan patching otomatis atas semua software dan hardware yang digunakan dengan disiplin. Menggunakan perlindungan terbaik seperti firewall yang diamankan dengan kebijakan yang konservatif dan memisahkan DMZ dengan intranet. Membatasi user dalam intranet yang memiliki data kritikal untuk mengkases internet guna mencegah kebocoran jaringan dari kelemahan user yang biasanya menjadi titik lemah utama dan sasaran utama eksploitasi peretas. Namun, sekalipun semua usaha sudah dilakukan, tetap saja ransomware masih bisa menembus pertahanan. Tidak percaya ? Tanyakan kepada administrator dari perusahaan besar seperti Cognizant, Accenture, Campbell Conroy & Oneil atau Jetstar yang pernah menjadi korban ransomware. Apakah karena mereka kekurangan uang dan tidak menggunakan program antivirus terbaik ? Atau sudah menggunakan program antivirus yang terkenal, mahal namun tetap menjadi korban ransomware ? Banyak perusahaan besar Indonesia yang turut menjadi korban ransomware seperti lembaga dan kementerian pemerintah, perusahaan tambang sampai otomotif terbesar juga turut menjadi korban keganasan ransomware.
Jawabannya jelas bukan karena mereka tidak mampu membeli program perlindungan untuk melindungi data mereka dari serangan ransomware, namun memang faktanya ransomware yang menyerang mampu menembus perlindungan dan tidak ada satupun produk sekuriti yang mampu mengamankan sistem 100 % dari serangan ransomware karena banyak ransomware canggih yang dijalankan secara manual oleh operator yang sangat berpengalaman mencari kelemahan sistem yang diincarnya.
Implementasi dan kebijakan perlindungan data yang disiplin menjadi kunci utama melindungi data dari serangan ransomware. Ibarat prajurit komando yang hanya berbekal pisau bisa mengalahkan musuh dengan senjata api, hal ini dimungkinkan karena prajurit tersebut sudah sangat terlatih menggunakan pisaunya dengan sangat baik. Jika anda memilih perlindungan sekuriti, jangan dilihat dari mereknya saja tetapi dari layanan support dan implementasi perlindungan yang diberikan. Bagaimana penyedia layanan memberikan perlindungan dan bukti logis apa yang diberikan bahwa data anda tetap akan selamat sekalipun berhasil dienkripsi oleh ransomware. Sudah berapa lama vendor tersebut menjalankan usahanya dan layanan seperti apa yang diberikan untuk melindungi anda. Apakah ada support on-site yang handal ketika anda mengalami masalah atau malah anda dilempar kepada support di luar negeri.
Bukti apa yang diberikan bahwa ketika sitem anda terenkripsi ransomware, data anda masih bisa dikembalikan dalam bilangan detik. Hal-hal seperti itu yang harus diperhatikan dan menjadi pertimbangan utama dalam melindungi sistem anda dari serangan malware dan ransomware terus berevolusi.
Perlindungan data dan backup satu arah dan tidak bisa diakses atau dihancurkan karena di proteksi dengan verifikasi kredensial dan TFA seperti Vaksin Protect dan cold backup. Implementasi backup yang berjalan baik dan bisa mengembalikan data penting saat diperlukan, jangan melakukan backup tetapi ketika dibutuhkan malah tidak bisa berfungsi atau terbackup dengan baik ke cloud namun karena besarnya data yang di backup, membutuhkan waktu sangat panjang untuk mengunduh data dalam jumlah besar berukuran Terabite yang di backup.
Implementasi dan support merupakan satu pertimbangan penting dalam memutuskan untuk membeli perlindungan sekuriti dan antivirus. Jangan terlena oleh nama besar yang sering anda dengar dan merasa aman hanya karena sudah menggunakan produk dengan merek terkenal namun lemah dalam implementasi. Ingat, sekuriti bukan produk tetapi : Security is a Process.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Website :
https://www.vaksin.com
Fanpage :
www.facebook.com/vaksincom
Youtube :
https://www.youtube.com/@alfonstan3090
Twitter : @vaksincom
Vaksincom Security Blog





