
Album Porno FBgroup
Alfons Tanujaya • September 25, 2017
Mencuri Password dan Posting Porno dari akun FB korban
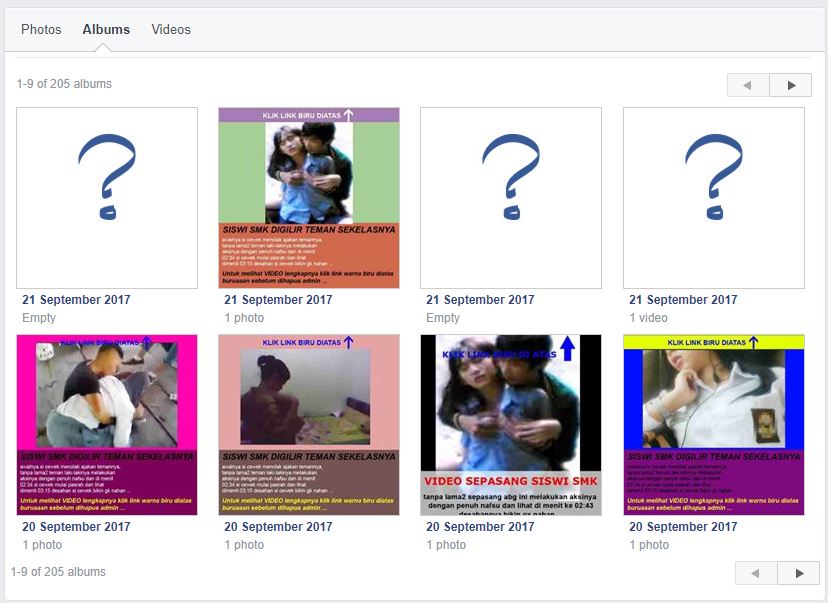
Minggu ketiga September 2017, posting porno kembali marak di group FB dengan member jumbo. Sekalipun administrator Facebook sudah melakukan pengamatan super ketat terhadap posting baik di wall maupun group Facebook, namun namanya permainan kucing-kucingan ini akan terus berlangsung dan kali ini teknik yang digunakan adalah melakukan posting foto seronok pada album group yang rupanya luput dari patroli administrator Facebook. Menggunakan teknik tanpa teks dimana teks dimasukkan ke gambar seronok yang dipublikasikan sehingga mempersulit penyaringan oleh administrator Facebook. Kemudian foto-foto seronok cenderung porno dengan tema lokal ini dimasukkan ke album Group dan dipost oleh pengguna Facebook di wall Group. Akun pengguna facebook yang melakukan posting disinyalir kredensialnya berhasil dicuri menggunakan teknik phishing.
Tidak tahu apakah karena orang Indonesia yang mudah tertipu atau banyak yang suka posting yang bersifat pornografi atau ada sebab lain, namun yang jelas korban dari posting seperti ini cukup banyak. Menurut pengamatan Vaksincom, pengakses salah satu varian postingan porno ini saja mencapai jumlah belasan ribu akun dengan kredensial Facebook yang didapatkan mencapai 800-an akun dan mayoritas korbannya (95 %) adalah dari Indonesia. (lihat gambar 1)
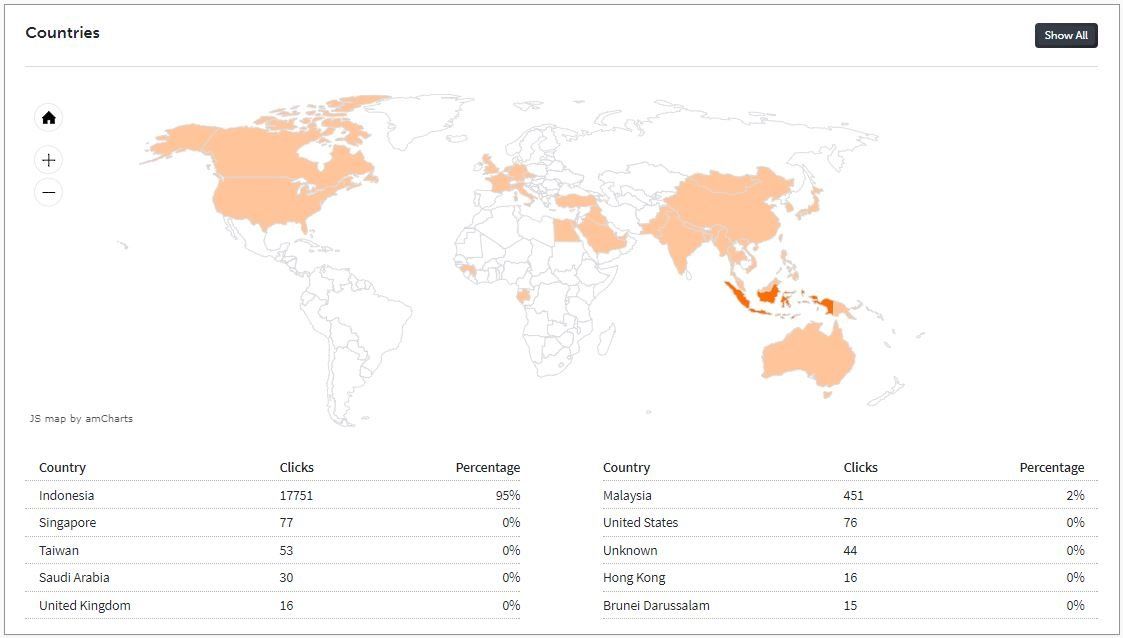
Album Porno di Group FB
Pada awalnya, para anggota group akan disuguhi posting oleh salah satu member dengan foto yang membuat deg2an (ingin mengklik) seperti pada gambar 2 di bawah ini.
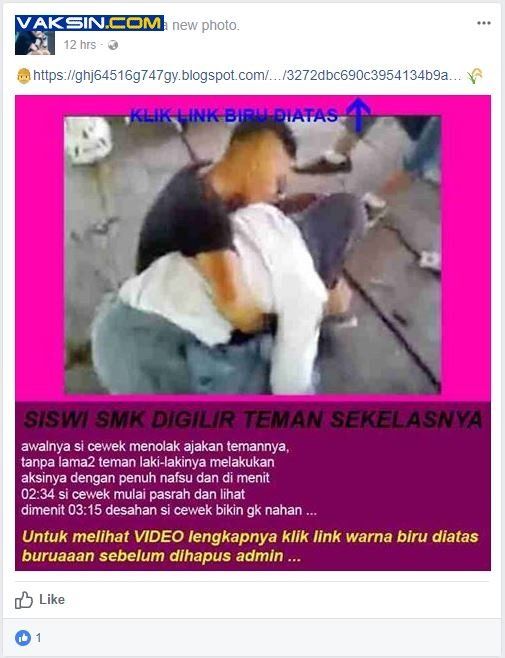
Jika diamati lebih seksama, foto yang ditampilkan mengandung rangkaian kalimat yang cukup mengundang rasa ingin tahu orang yang melihat. Sebagai catatan, rangkaian kalimat tersebut sengaja dimasukkan ke dalam badan foto dan tidak diketikkan sebagai keterangan foto dengan tujuan mempersulit pemantauan / pemindaian oleh administrator Facebook.
Rangkaian foto-foto seronok tersebut akan masuk ke dalam “Albums†pada group Facebook yang menjadi sasaran posting (lihat gambar 3)
Jika tautan yang diberikan diklik, maka ia akan mengarahkan korbannya ke beberapa situs. Tergantung versi posting yang muncul, tautan yang diberikan pada posting seronok yang ditest Vaksincom tersebut mengarah ke :
https://www.facebook.com/media/set/?set=oa.2071651173096288&type** jika di klik akan membawa menuju ke situs yang telah dipersiapkan di blogspot (lihat gambar 4) :
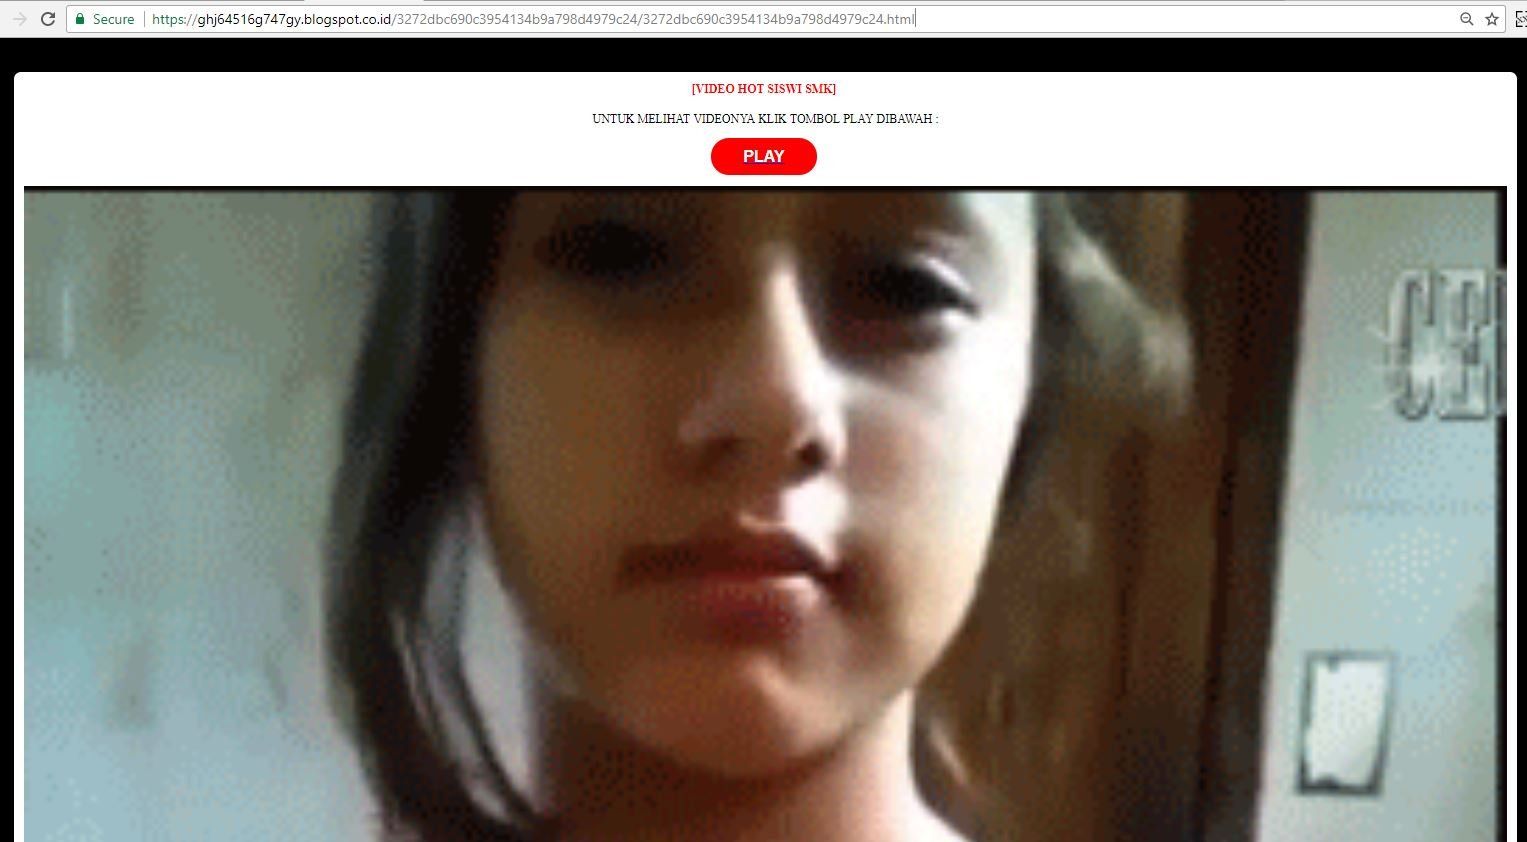
Jika pengaksesnya mengharapkan file video dan mengklik tombol [PLAY], bukannya mendapatkan gambar video, tetapi ia mendapatkan janda (dalam bentuk artikel) karena akan dihantarkan ke situs http://oketrend.com/tag/jand/
seperti pada gambar 5 di bawah ini :
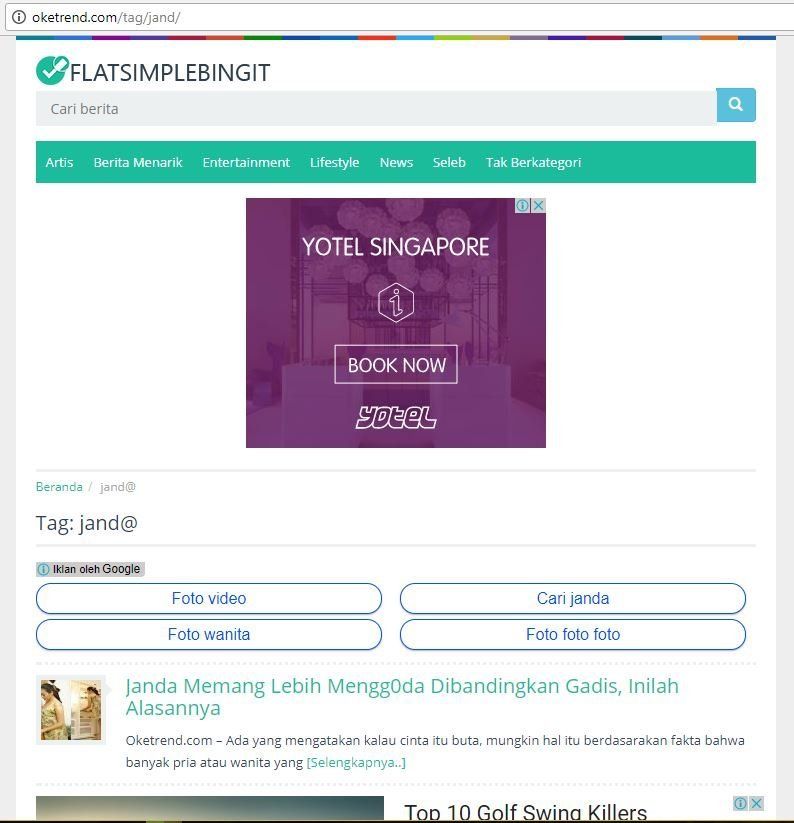
Situs yang menjadi tujuan dari tautan di atas mayoritas berisi artikel-artikel yang bersifat sensual dengan judul-judul yang bombastis.
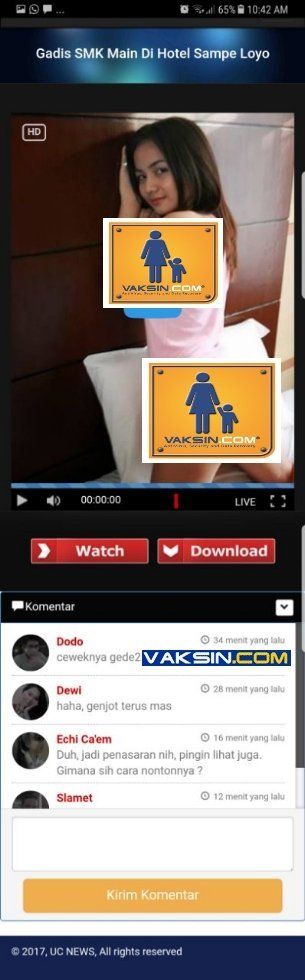
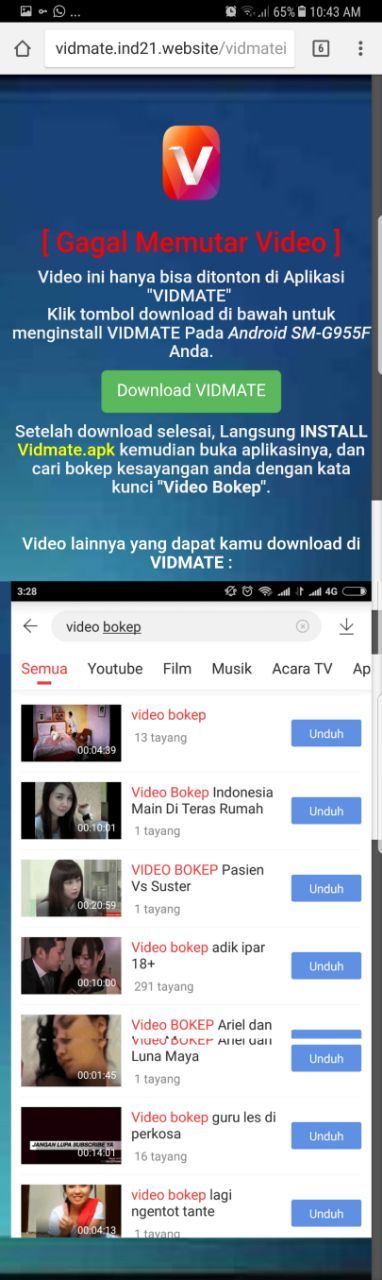
Apakah tujuan pembuat posting ini hanya sampai mendapatkan keuntungan dari menampilkan situs artikel "Janda lebih menggoda dibandingkan gadis" saja ? Ternyata tidak, menurut pengetesan Vaksincom pada perangkat Android, klik pada tombol [Play] akan memberikan efek yang berbeda dimana ia akan menampilkan tautan untuk mengunduh aplikasi yang mengandung adware dengan nama Vidmate (lihat gambar 6 dan 7)
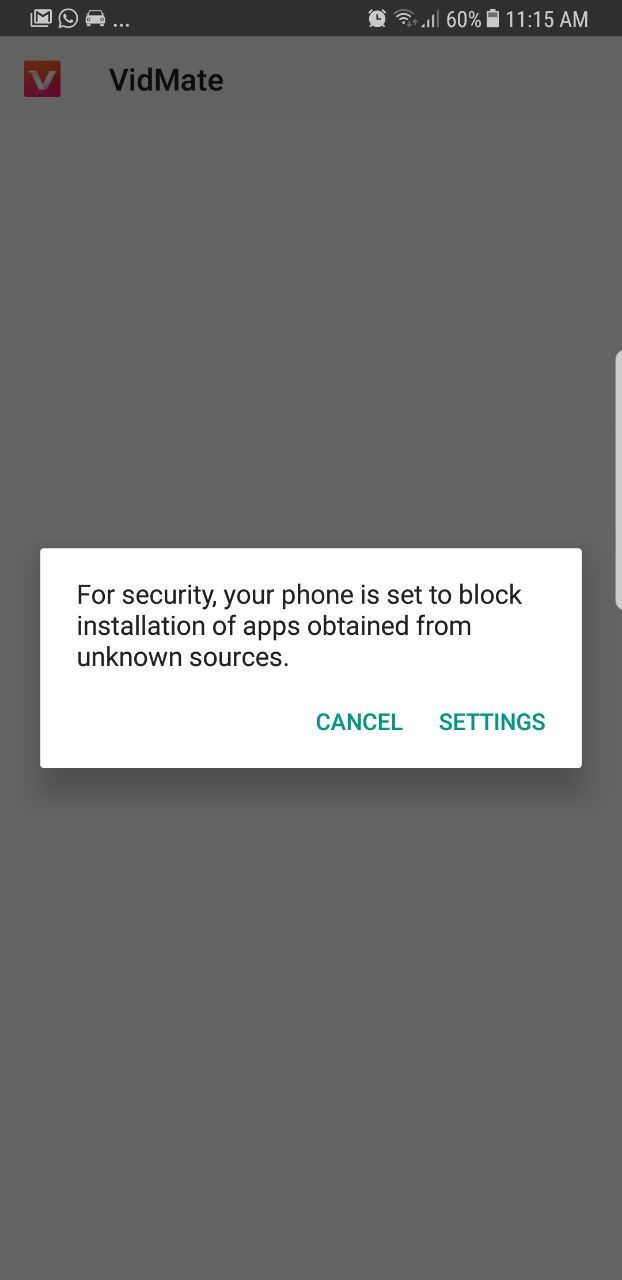
Sebagai catatan, aplikasi ini akan ditolak oleh App Store karena sumber APK (file instalasi) yang tidak terpercaya (lihat gambar 8) dan menurut hasil scan dari Dr. Web Security Space for Android memang mengandung Adware.Avazu.8.origin.
Bahaya terpendam
Apakah tujuan pembuat posting ini “hanya†mendapatkan keuntungan finansial dari penampilan iklan dan instalasi Adware pada perangkat Android korbannya ?
Ternyata tidak juga, menurut pengetesan Vaksincom pada varian posting Album Porno yang berbeda ternyata mengarahkan ke situs jebakan phishing pencuri kredensial Facebook. Salah satu situs blogspot yang telah dipersiapkan seperti pada gambar 9 di bawah ini.
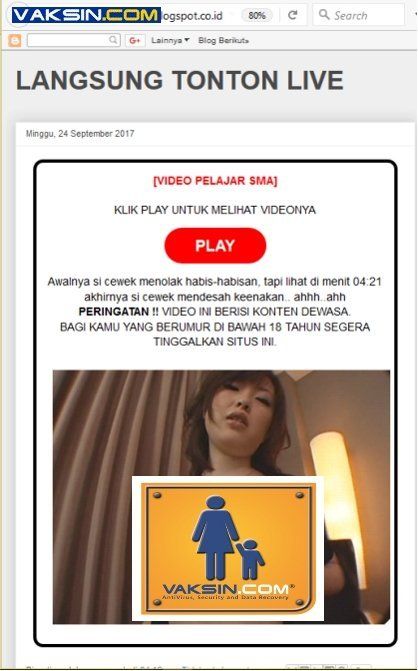
Jika tautan diklik dari komputer, ia akan menampilkan situs phishing pencuri password seperti pada gambar 10 di bawah ini.
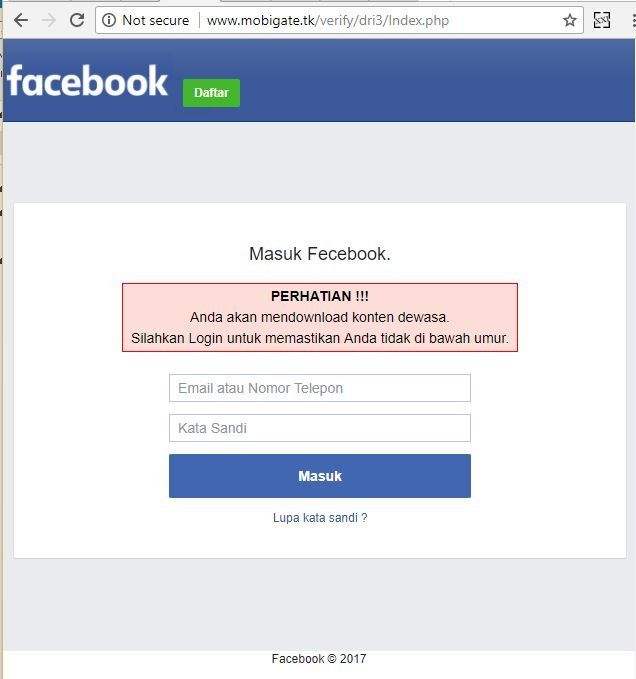
Menurut pantauan Vaksincom, korban yang mengakses tautan ini menggunakan komputer mencapai lebih dari 800 pengakses sehingga korban potensial pencurian kredensial untuk satu varian yang diteliti Vaksincom adalah 800 kredensial untuk salah satu varian Album Porno FBGroup 2017 saja.
Saran Pencegahan dan Antisipasi
Jika akun anda sudah menjadi korban dan digunakan untuk melakukan posting porno, Vaksincom menyarankan anda segera mengubah password akun Facebook anda dan menambah proteksi akun Facebook anda dengan proteksi TFA Two Factor Authentication.
Bagi anda yang memilik akun penting lain seperti Twitter, Gmail, Instagram dan lainnya, Vaksincom menyarankan anda untuk SEGERA mengaktifkan perlindungan TFA Two Factor Authentication dan OTP One Time Password agar tidak terjadi hal memalukan seperti posting porno menggunakan akun anda. Dengan perlindungan TFA, sekalipun kredensial anda berhasil dicuri oleh kriminal, ia tidak akan bisa melakukan login atau posting menggunakan akun anda karena mereka membutuhkan konfirmasi tambahan dari TFA yang hanya anda miliki. Hubungi konsultan sekuriti anda untuk mengaktifkan TFA
PS : Terimakasih kepada saudara Yayat yang aktif berkontribusi dan membantu melindungi seluruh pengguna internet Indonesia.
Salam,
Alfons Tanujaya
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800
Ph : 021 3190 3800
Website : https://www.vaksin.com
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
http://www.virusicu.com
Fanpage : www.facebook.com/vaksincom
Twitter : @vaksincom
Vaksincom Security Blog

PHP2Shell, dua celah kritis skor 9,2 di inti PHP, membuat server bisa diambil alih tanpa login. Cek versi PHP yang rentan, versi aman, dan alasan server di-takedown.

Delapan kunci privat CA eMudhra bocor dan bisa dihitung ulang siapa saja. Situs bank palsu bisa tampil dengan gembok. Ini risikonya dan yang harus Anda lakukan.

Penipu mengaku CS BNI mengirim SMS palsu berisi link situs phishing berumur 4 jam yang meminta "OTP pembatalan". Vaksincom bongkar modus & jejaknya sejak April 2025.

Transaksi "DANA QR" misterius muncul di tagihan kartu kredit, sebagian tanpa OTP. Vaksincom mengurai modusnya, dugaan sumber kebocoran, dan langkah korban.

RansomHouse membocorkan lebih dari 6 GB data unit kilang Pertamina dari setidaknya 9 divisi. Data pensiunan, karyawan, dan vendor ikut terekspos. Analisa Vaksincom.

Pesan judol terkirim dari akun sendiri tapi tak muncul di HP? Pelakunya ekstensi Chrome "CRM WhatsApp" yang membajak sesi WhatsApp Web. Ini cara mengatasinya.