Like or Unlike, Balada Facebook Page Like

Alfons Tanujaya • January 15, 2020

Investigasi Like Facebook Page

Banjir yang terjadi di Jakarta saat perayaan Tahun Baru 2020 menyisakan banyak cerita suka dan duka, terutama dengan bencana banjir parah yang menimpa sebagian besar Jakarta. Banyak netizen yang menghujat dan tidak kalah banyak yang membela pejabat yang seharusnya bertanggung jawab atas kejadian tersebut. Sempat beredar broadcast Whatsapp mengenai Facebook Page pejabat yang dianggap paling bertanggungjawab atas kejadian ini serta ajakan untuk unlike FB Page pejabat tersebut (lihat gambar 1)
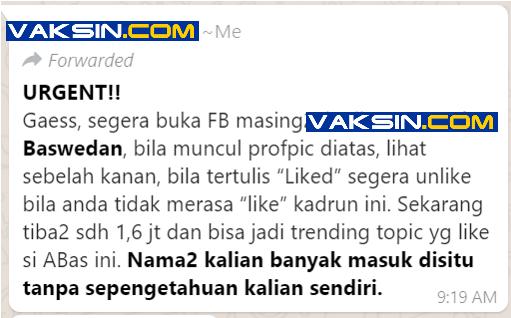
Broadcast unlike FB Page

 Kalau kebanjiran kita boleh jengkel, tetapi kepala tetap dingin dan jangan mudah terpengaruh oleh broadcast yang mudah diarahkan untuk kepentingan pihak tertentu.

Ada beberapa cara meningkatkan like atas FB Page secara cepat, antara lain :

Mengganti nama Page

Page yang ingin meningkatkan namanya secara instan bisa saja mengambilalih page lain yang sudah banyak likenya dan mengganti namanya dengan nama FB Page / Fan Page yang diinginkan.

Merger antar Page

Page dengan like yang sedikit digabungkan dengan page lain sehingga otomatis like beberapa page bergabung sehingga menjadi besar.

Malware (Malicious Software).

Malware adalah aplikasi jahat yang diciptakan guna menyalahgunakan hak akses yang dimiliki oleh perangkat komputer atau akun online anda, misalnya akun Facebook. Malware yang menginfeksi akun anda melakukan banyak hal seperti mengumpulkan informasi / aktivitas anda, melakukan hal lain seperti like page atau melakukan posting menggunakan akun anda.

Lalu bagaimana mengetahui anda menjadi korban Malware ?

  • Malware bisa menginfeksi banyak tempat, kalau dulu malware bisa menginfeksi perangkat keras komputer atau smartphone, sekarang piranti lunak yang anda gunakan seperti peramban (Chrome atau Firefox) juga bisa terinfeksi malware. Hal ini biasanya teridentifikasi dengan cara aplikasi mendadak menjadi lambat, ada aplikasi yang tidak anda kenal tahu-tahu terinstal, anda sering mendapatkan pop up atau iklan sekalipun anda tidak membuka peramban. Bisa juga search engine yang biasanya anda gunakan tahu-tahu berubah menjadi search engine lain, jangan anggap sepele karena ini pertanda anda terinfeksi malware.
  • Akun Facebook anda juga bisa menginstal aplikasi malware, biasanya hal ini teridentifikasi jika akun anda sering melakukan posting spam atau mengirimkan pesan yang tidak anda ketahui / inginkan.

Jika anda ingin mengamankan perangkat keras anda dan peramban anda dari malware, gunakan program antivirus yang memiliki perlindungan Web Shield (lihat gambar 2).
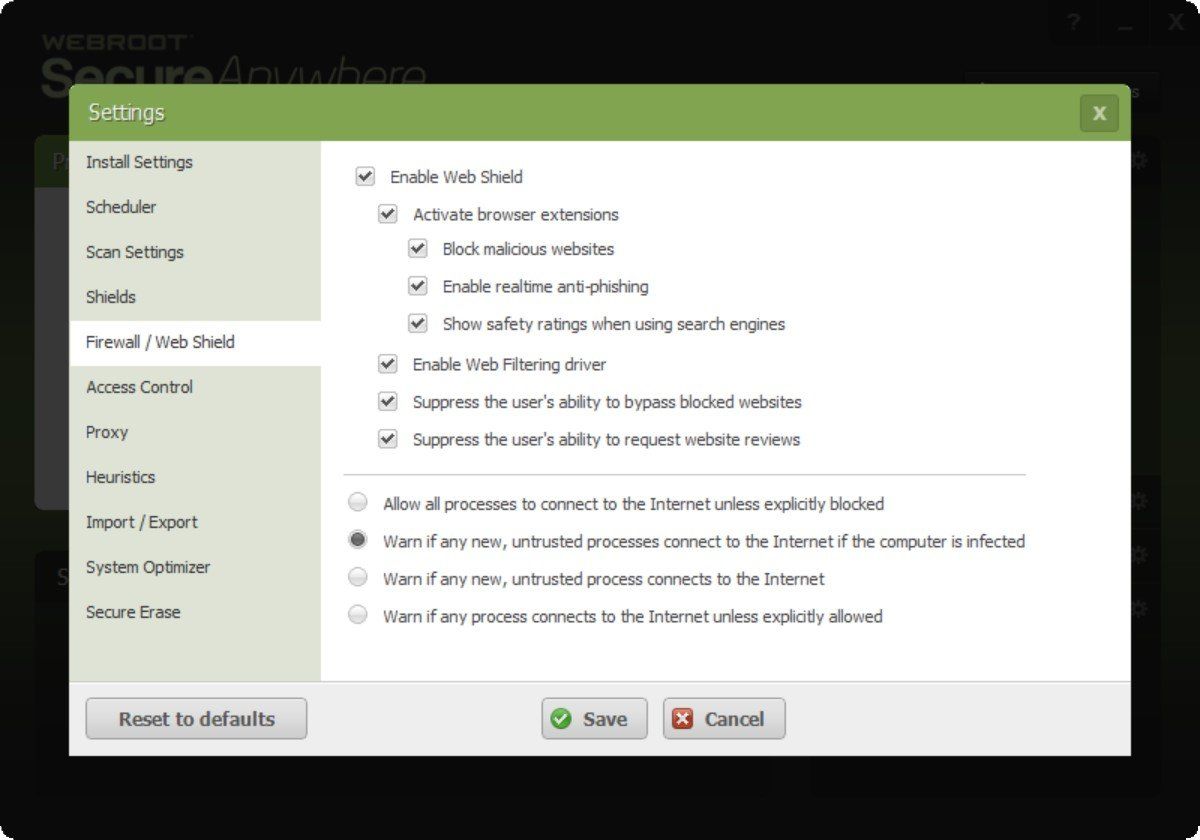
Antivirus Webroot  yang memiliki perlindungan Webshield.
Jika akun Facebook anda terinfeksi malware, biasanya akan digunakan untuk follow akun atau like FB Page yang tidak anda inginkan. Anda bisa memeriksa “activity log” dan menghapus pesan yang tidak anda lakukan dan unlike FB Page yang tidak anda like.

Tindakan Preventif, Kuratif dan Investigasi
Page Transparency
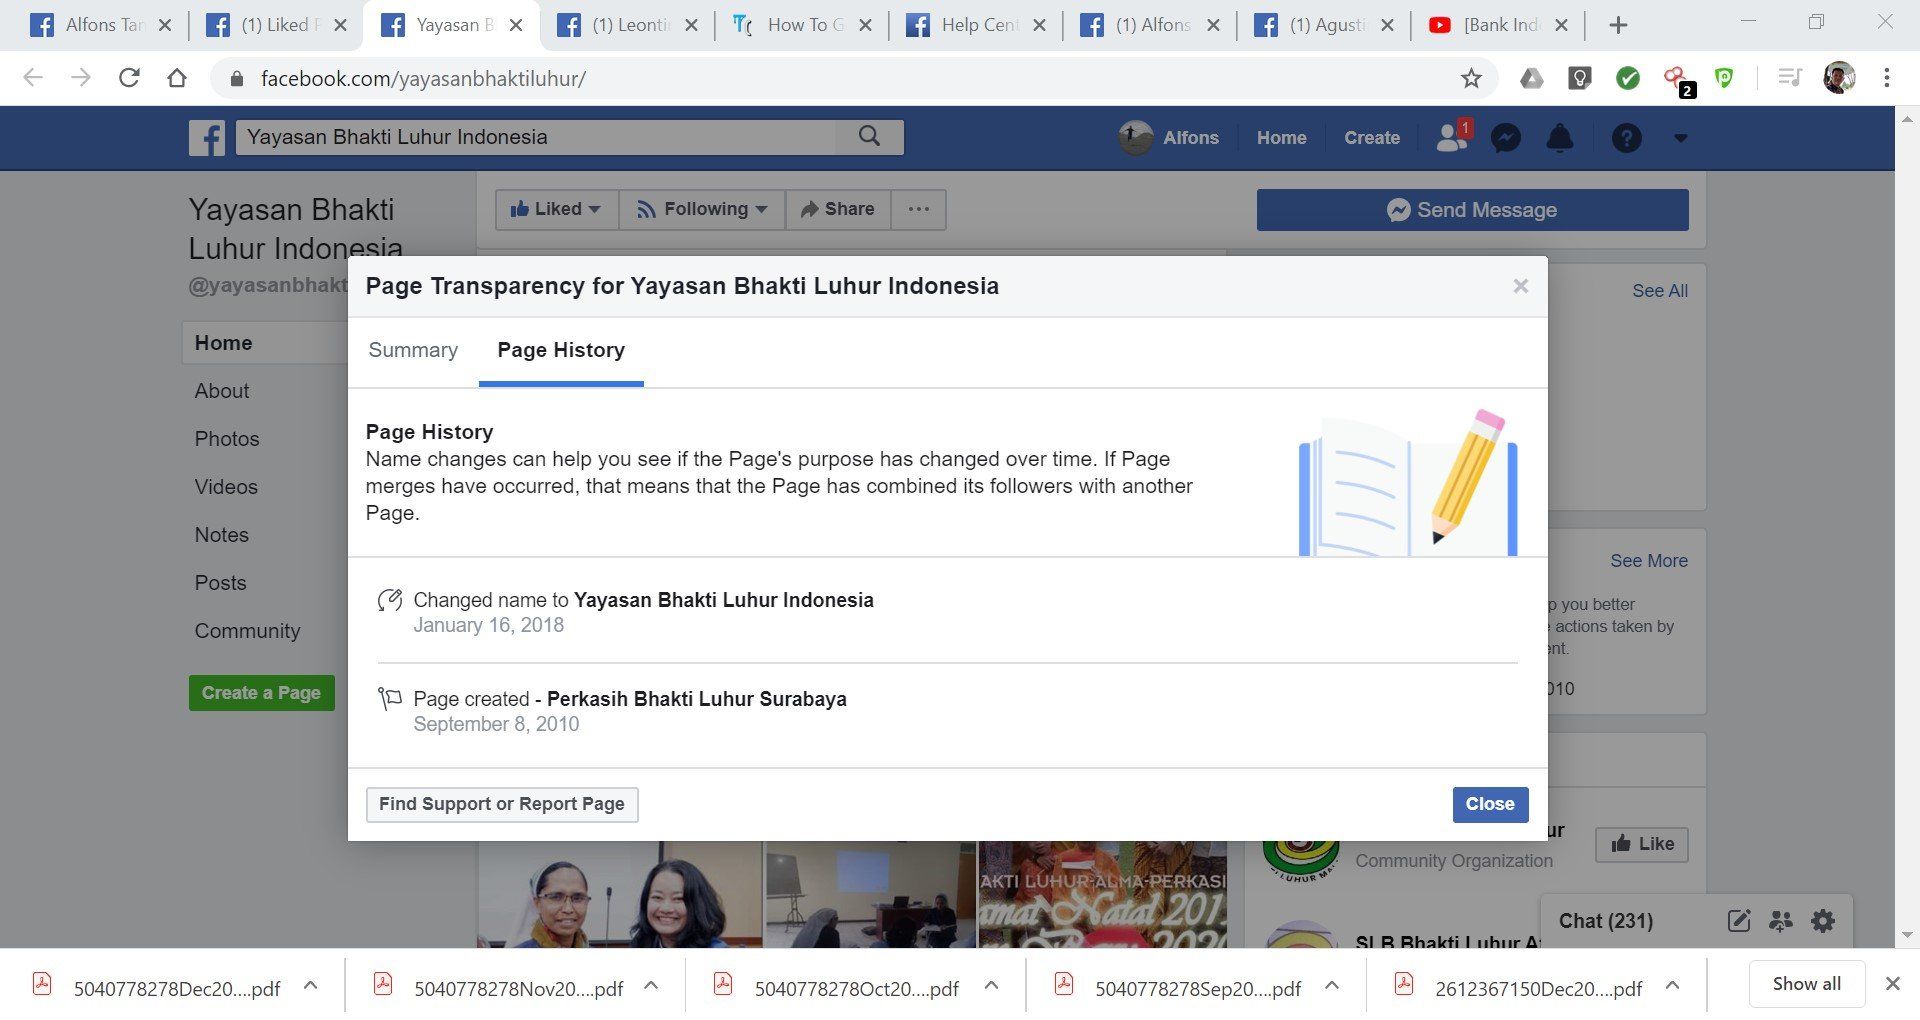
Lalu pertanyaannya, bagaimana memeriksa bonafiditas FB Page, apakah page ini sebelumnya pernah berganti nama atau merupakan merger dari beberapa FB Page ? Anda bisa memeriksa pada pilihan Page Transparency yang dapat anda akses pada laman FB Page yang bersangkutan. Sebagai contoh penulis mengambil contoh FB Page Yayasan Bhakti Luhur Indonesia. Menurut informasi dari Page Transparency rupanya page ini pada awalnya dibuat dengan nama “Perkasih Bhakti Luhur Surabaya” pada tanggal 8 September 2010 dan namanya dirubah menjadi “Yayasan Bhakti Luhur Indonesia” pada 16 Januari 2018 (lihat gambar 3)

Page Transparency untuk mengetahui histori Facebook Page
Lalu bagaimana memeriksa apakah akun kita mengandung aplikasi berbahaya yang berpotensi melakukan like dan melakukan posting menggunakan akun anda ?
  • Login ke akun Facebook anda.
  • Ketik https://www.facebook.com/settings?tab=applications (lihat gambar 4)
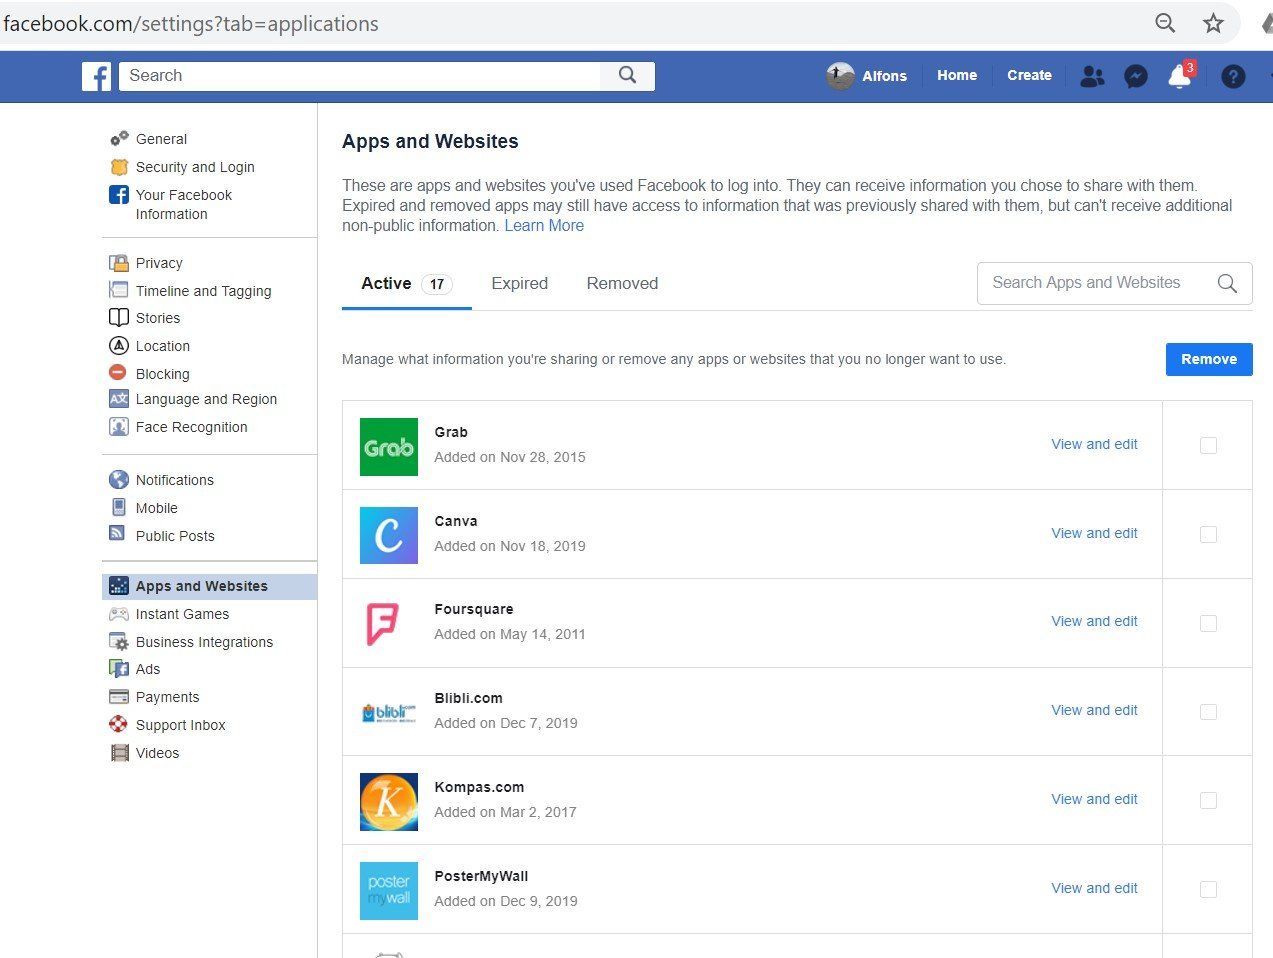
Masuk ke Apps and Websites untuk memeriksa aplikasi apa saja yang anda instal
Teliti semua apps yang terinstal di Facebook Apps anda dan jika ada yang mencurigakan atau tidak anda inginkan, segera hapus dengan klik kotak kecil di sebelah kanan dan klik tombol [Remove].
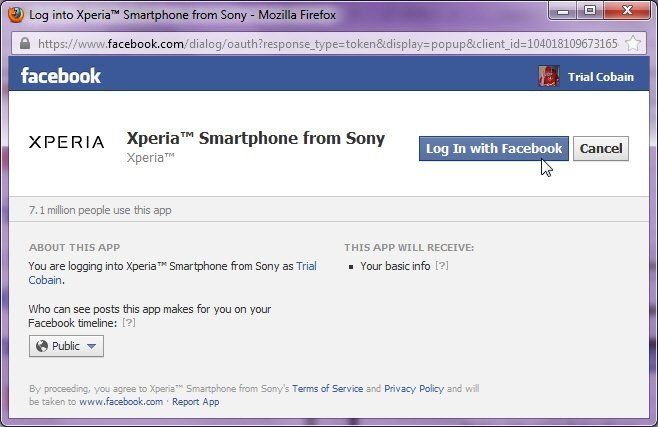
Salah satu contoh aplikasi Autolike adalah aplikasi yang memalsukan diri sebagai aplikasi dari Sony Experia seperti gambar 5 di bawah ini.
Aplikasi autolike yang memalsukan diri sebagai aplikasi resmi Xperia
Untuk artikel mengenai sepak terjang Autolike yang marak di tahun 2013 ini dapat dilihat pada artikel Vaksincom di https://www.vaksin.com/0113-facebook-autolike

Memeriksa Page Activity
Lalu jika anda penasaran kok tahu-tahu profil anda like satu page dan ingin mengetahui kapan anda like page tersebut, mungkin dengan mengetahui kapan profil Facebook anda like page tersebut bisa membantu merefresh memori anda, bisa dilakukan dengan masuk ke :
https://www.facebook.com/[nama_profil_facebook_anda]/allactivity?privacy_source=activity_log&log_filter=likedinterests&category_key=likedinterests
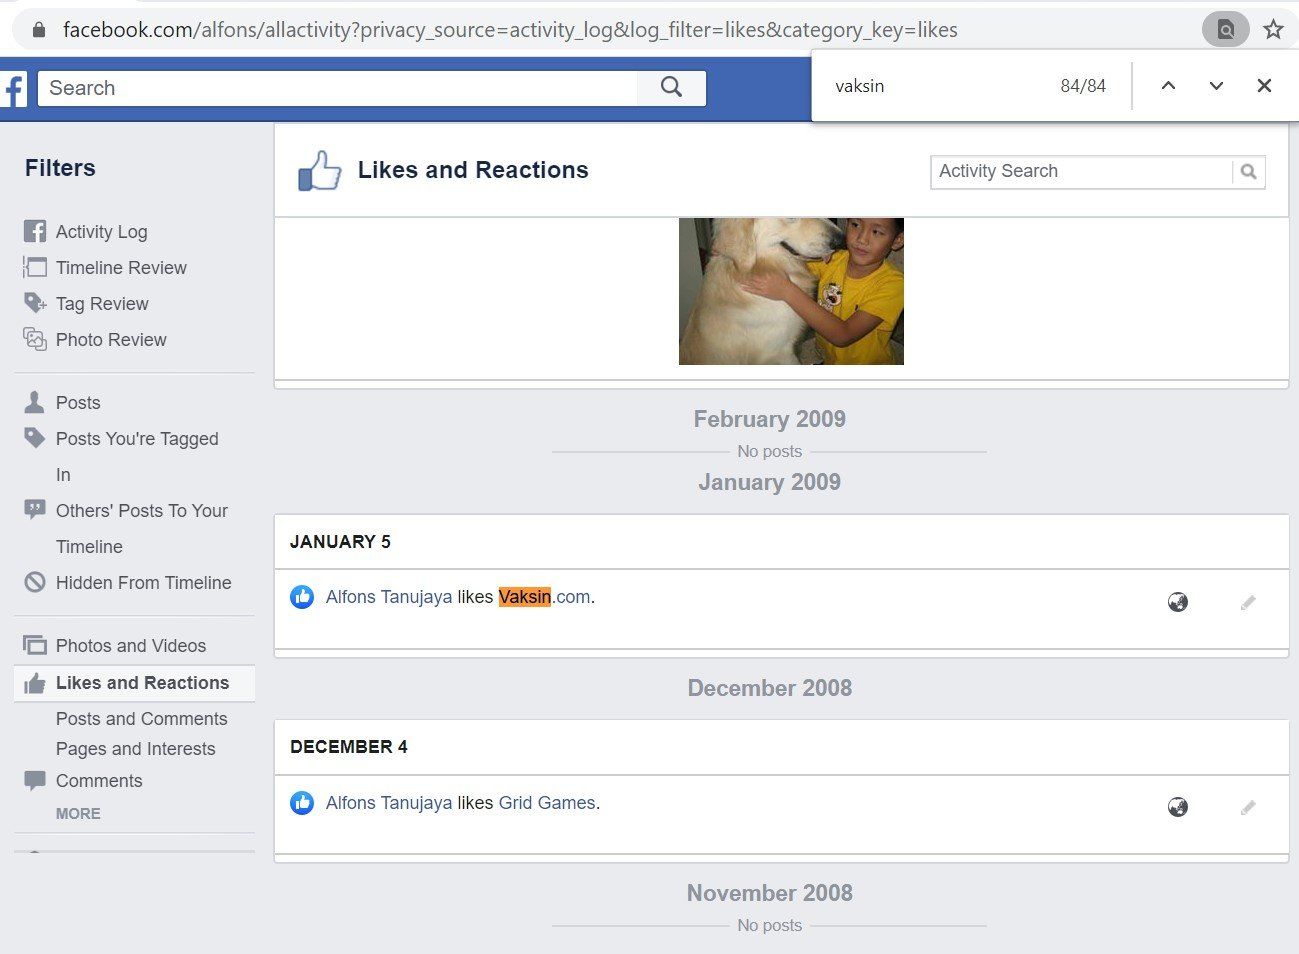
Kemudian scroll ke bawah terus sampai saat anda pertama kali membuka akun Facebook. Jika akun Facebook anda aktif dan banyak posting hal ini akan memakan waktu cukup lama, hitung2 sambil throw back kemasa lalu :). Setelah itu gunakan search dari peramban dengan menekan [Ctrl] [F] dan ketikkan kata kunci / nama page yang anda ingin ketahui dan anda akan mendapatkan kapan anda like satu page. (lihat gambar 6)
Melihat histori like akun Facebook anda

Salam,
Alfons Tanujaya

PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800

Vaksincom Security Blog

Banner Hari Patch Sedunia: celah PHP2Shell CVE-2026-109618 dan CVE-2026-109619 pada PHP, daftar vers
By Alfons Tanujaya • October 23, 2026
PHP2Shell, dua celah kritis skor 9,2 di inti PHP, membuat server bisa diambil alih tanpa login. Cek versi PHP yang rentan, versi aman, dan alasan server di-takedown.
Kunci CA eMudhra bocor: Edge menolak sertifikat situs uji dengan peringatan NET::ERR_CERT_REVOKED
By Alfons Tanujaya • October 22, 2026
Delapan kunci privat CA eMudhra bocor dan bisa dihitung ulang siapa saja. Situs bank palsu bisa tampil dengan gembok. Ini risikonya dan yang harus Anda lakukan.
Situs BNI palsu berumur 4 jam meminta OTP pembatalan, jejak penipunya sejak April 2025
By Alfons Tanujaya • October 19, 2026
Penipu mengaku CS BNI mengirim SMS palsu berisi link situs phishing berumur 4 jam yang meminta "OTP pembatalan". Vaksincom bongkar modus & jejaknya sejak April 2025.
Ilustrasi kartu kredit dan kode QRIS untuk artikel kartu kredit dibobol lewat DANA QR tanpa OTP
By Alfons Tanujaya • September 22, 2026
Transaksi "DANA QR" misterius muncul di tagihan kartu kredit, sebagian tanpa OTP. Vaksincom mengurai modusnya, dugaan sumber kebocoran, dan langkah korban.
Halaman RansomHouse yang memuat Pertamina sebagai korban kebocoran data unit kilang
By Alfons Tanujaya • September 20, 2026
RansomHouse membocorkan lebih dari 6 GB data unit kilang Pertamina dari setidaknya 9 divisi. Data pensiunan, karyawan, dan vendor ikut terekspos. Analisa Vaksincom.
Ekstensi Chrome CRM WhatsApp yang membajak sesi WhatsApp Web untuk mengirim spam
By Alfons Tanujaya • August 13, 2026
Pesan judol terkirim dari akun sendiri tapi tak muncul di HP? Pelakunya ekstensi Chrome "CRM WhatsApp" yang membajak sesi WhatsApp Web. Ini cara mengatasinya.
Artikel Lainnya