Makanan gratis di Restoran Sederhana
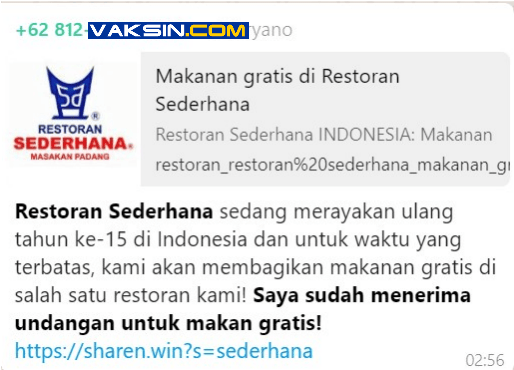
Jaringan waralaba ayam goreng dan burger secara de facto menguasai pasar restoran cepat saji di Indonesia dengan kemampuan manajemen yang mumpuni dan sulit disaingi oleh pengusaha Indonesia. Namun tidak berarti bahwa usaha kuliner Indonesia kalah dinegeri sendiri, hal ini dapat dilihat secara tidak langsung dari Scam yang ramai beredar di group Whatsapp dimana jika sebelumnya scam yang beredar mencatut nama waralaba ayam goreng dan burger, akhir November 2019 beredar scam yang mencatut jaringan restoran khas Indonesia. (lihat gambar 1)
Kontan scam ini langsung memviral dan ramai disebarkan oleh para pengguna WA yang baik hati dan gemar gratisan kepada sesama pengguna Whatsapp dan group-group Whatsapp. Apakah bahaya scam ini dan apa tujuan pembuat scam yang sampai repot-repot mengambil logo Restoran Sederhana untuk mengendorse scamnya supaya dipercaya oleh penerima scam yang dalam kenyataannya memang masih banyak yang langsung percaya dan menyebarkan scam ini dengan harapan mendapatkan makanan gratis dan berbagi kebahagiaan dengan teman WA.
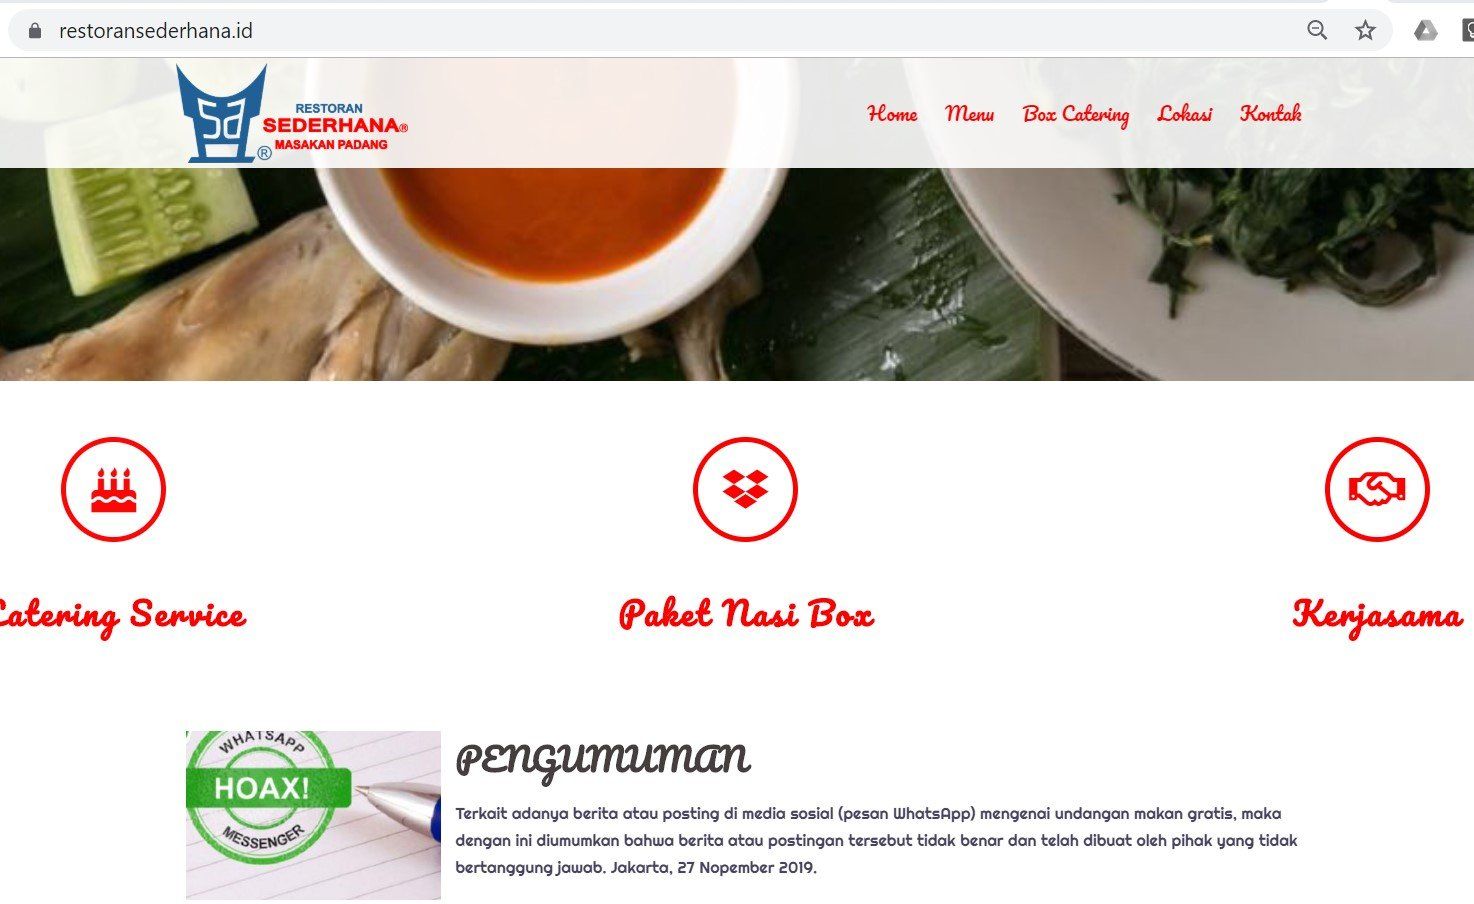
Sudah pasti scam ini merepotkan, paling tidak pengusaha Restoran Sederhana yang sampai harus memberikan pengumuman di situs resminya www.restoransederhana.id (lihat gambar 2).
Untungnya sampai artikel ini dibuat, tidak ada laporan insiden pelanggan restoran yang datang berbekal posting WA dan minta makan gratis di Restoran Sederhana.
Motif scam
Tentunya kita bertanya-tanya, apa motif di balik penyebaran scam ini. Apa keuntungan pembuat scam ini, apakah tujuannya hanya narsis, ingin membuat malu dan merepotkan pemilik merek saja ?
Menurut pantauan Vaksincom, motif di balik penyebaran scam ini tidak jauh-jauh dari keuntungan finansial klik iklan dimana penerima scam seperti keledai penarik kereta yang digantungkan wortel di depan hidungnya supaya ia berlari untuk wortel yang tidak akan pernah di dapatkannya.
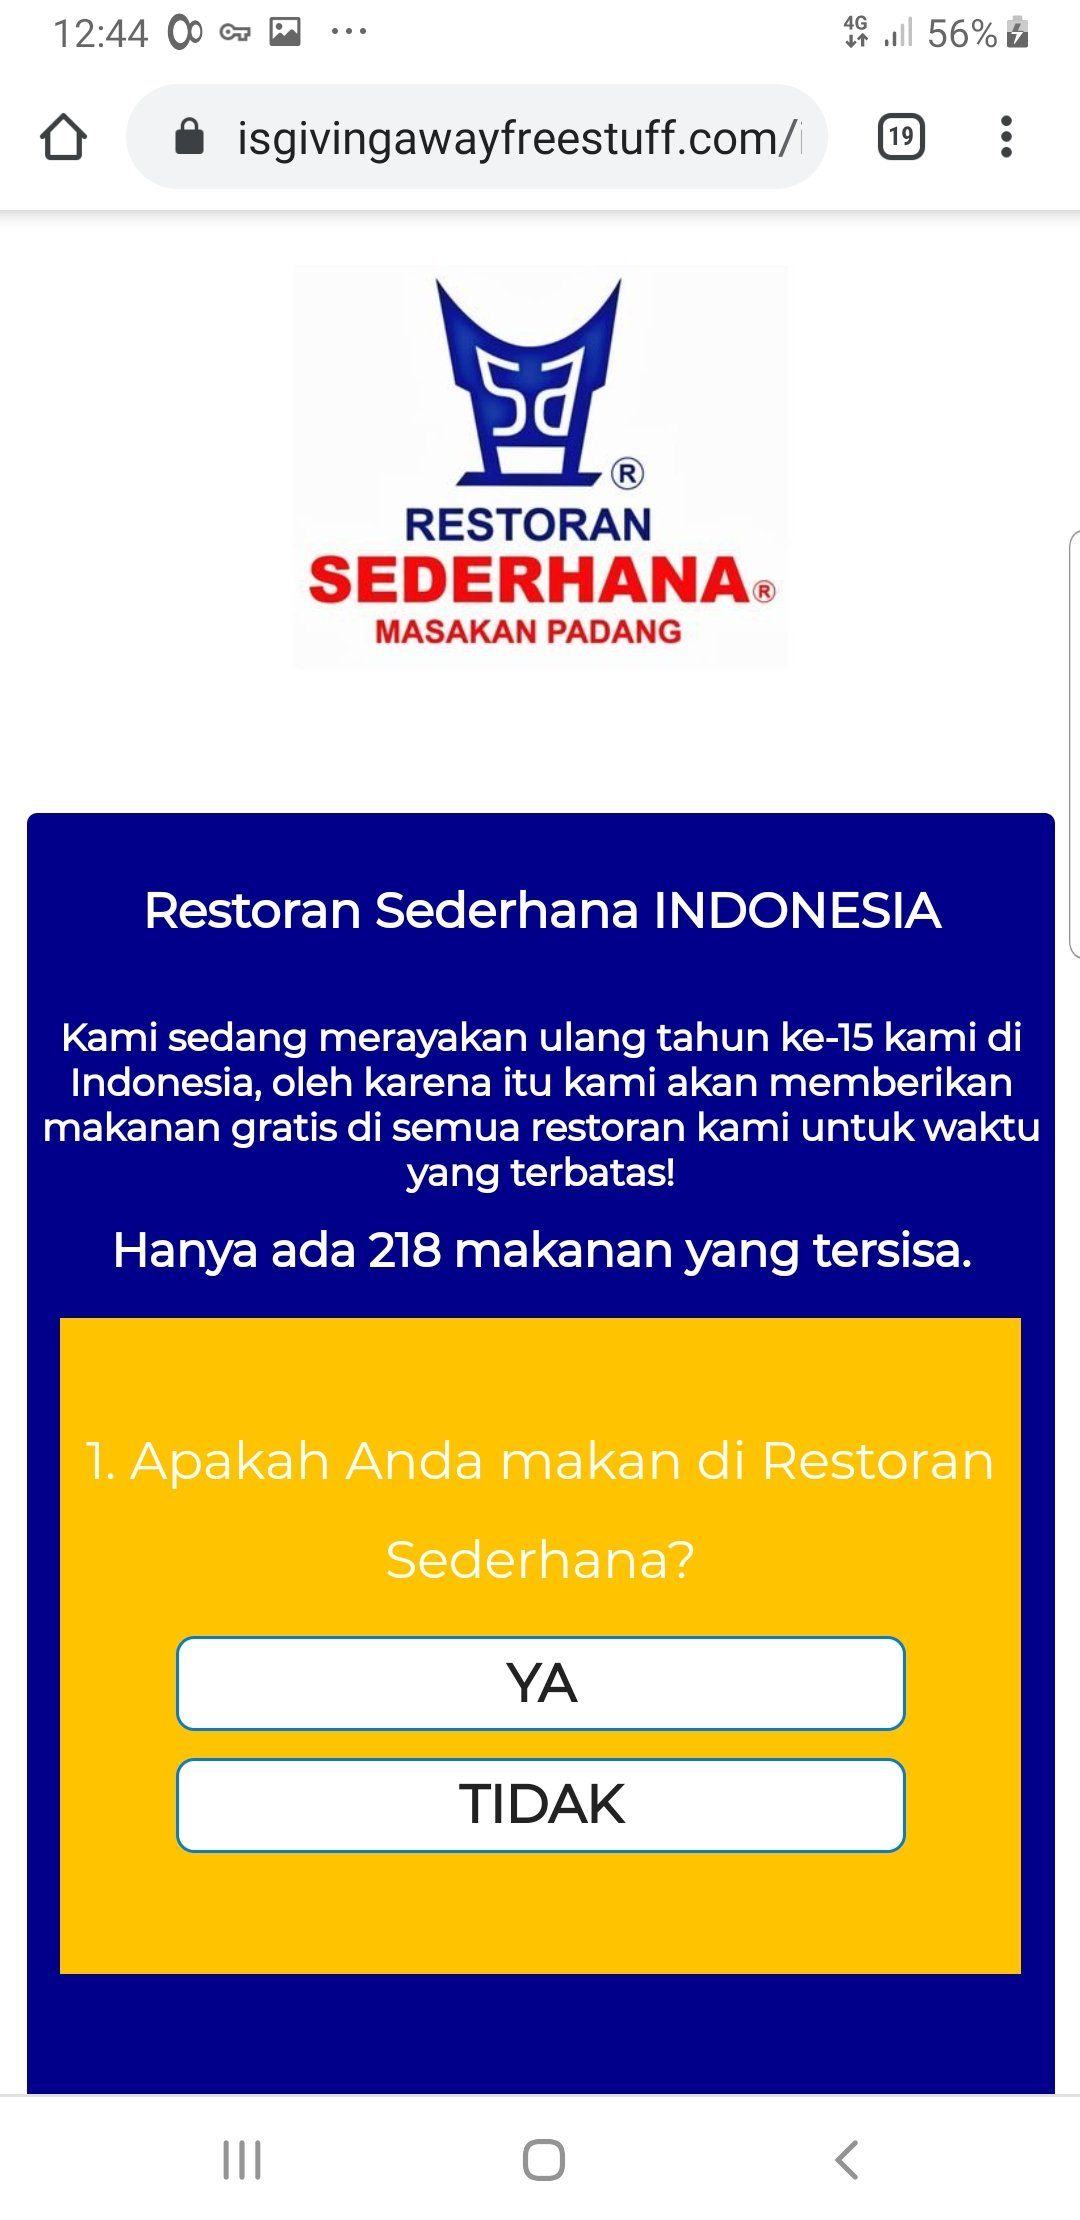
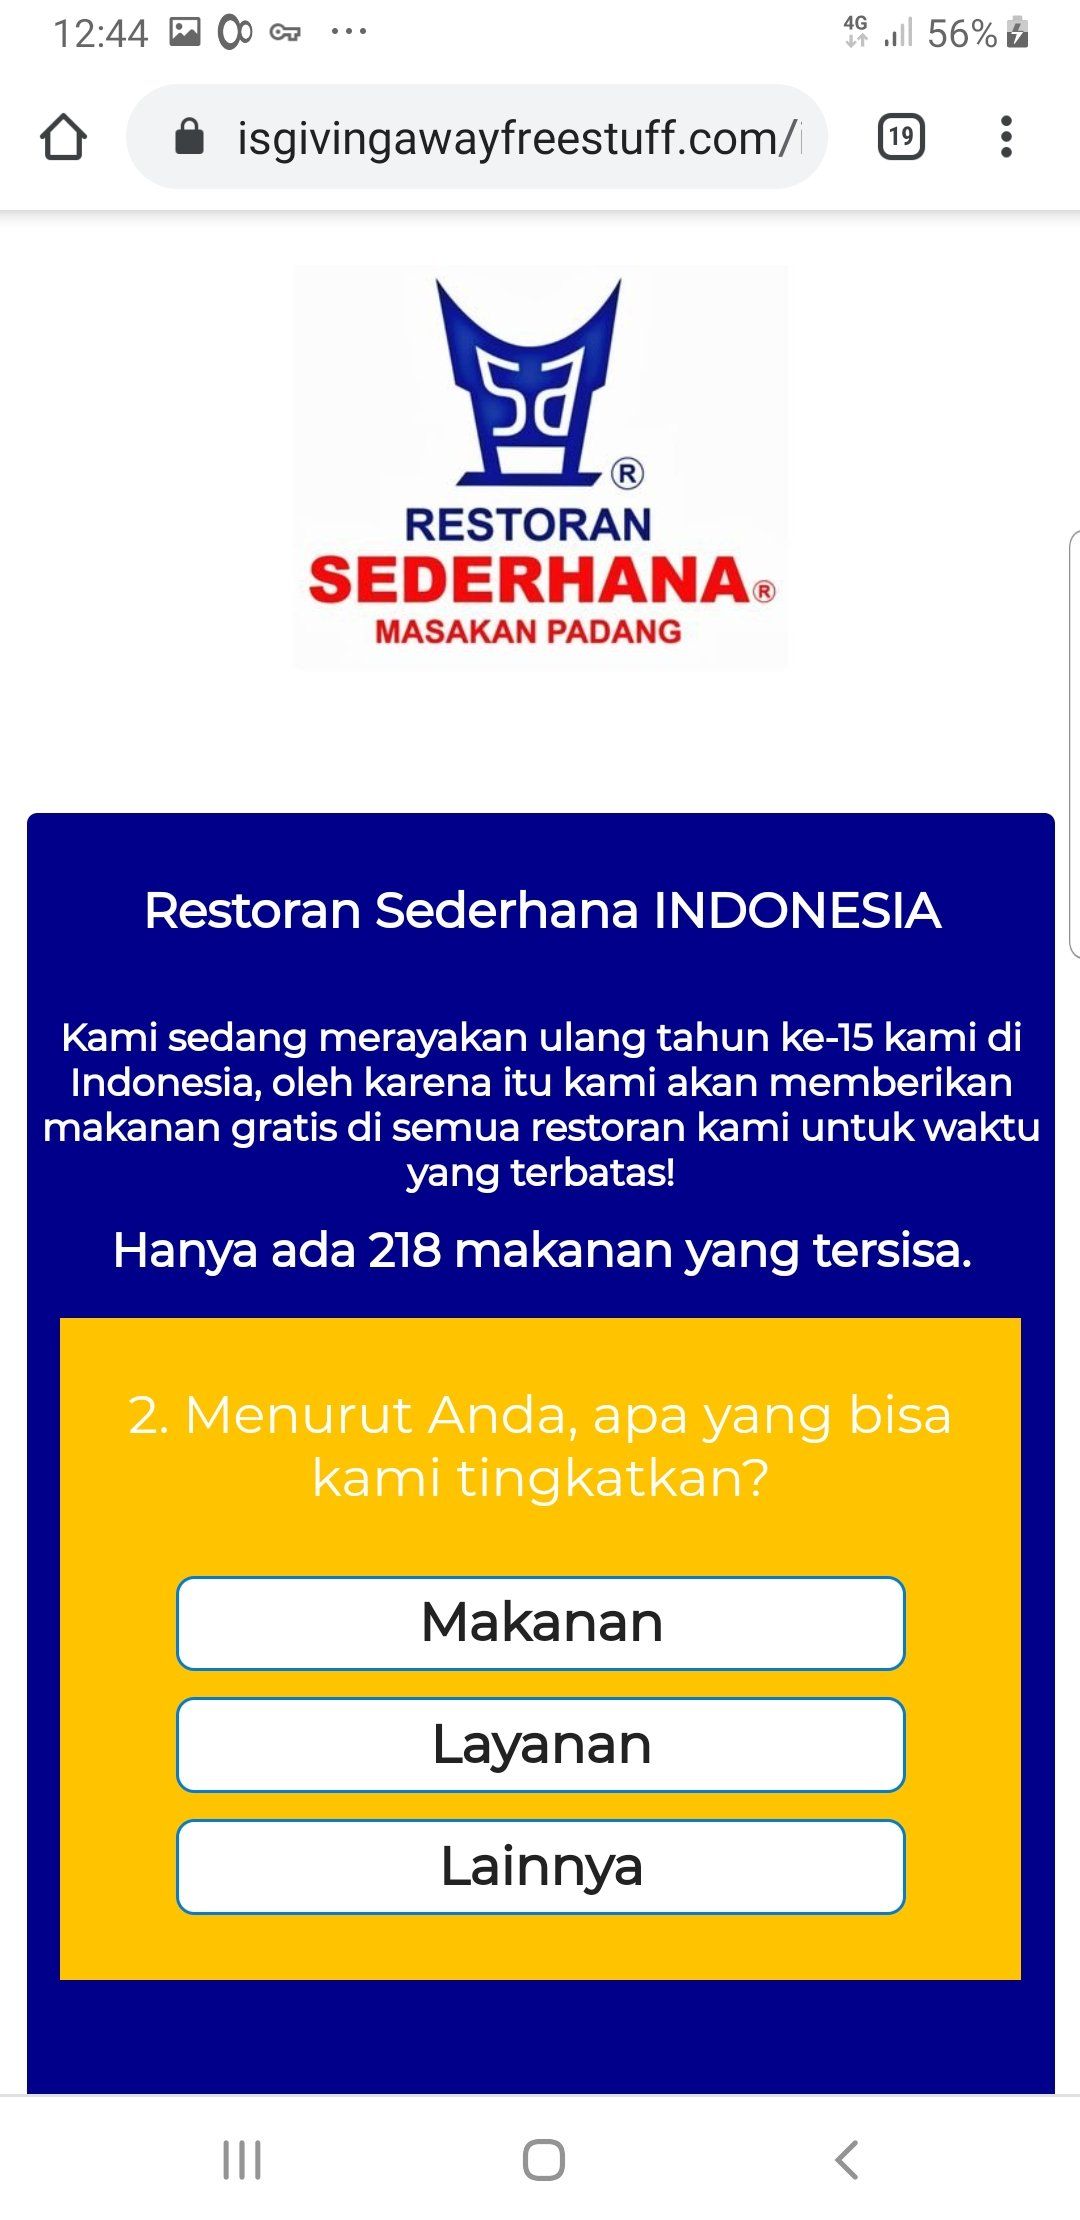
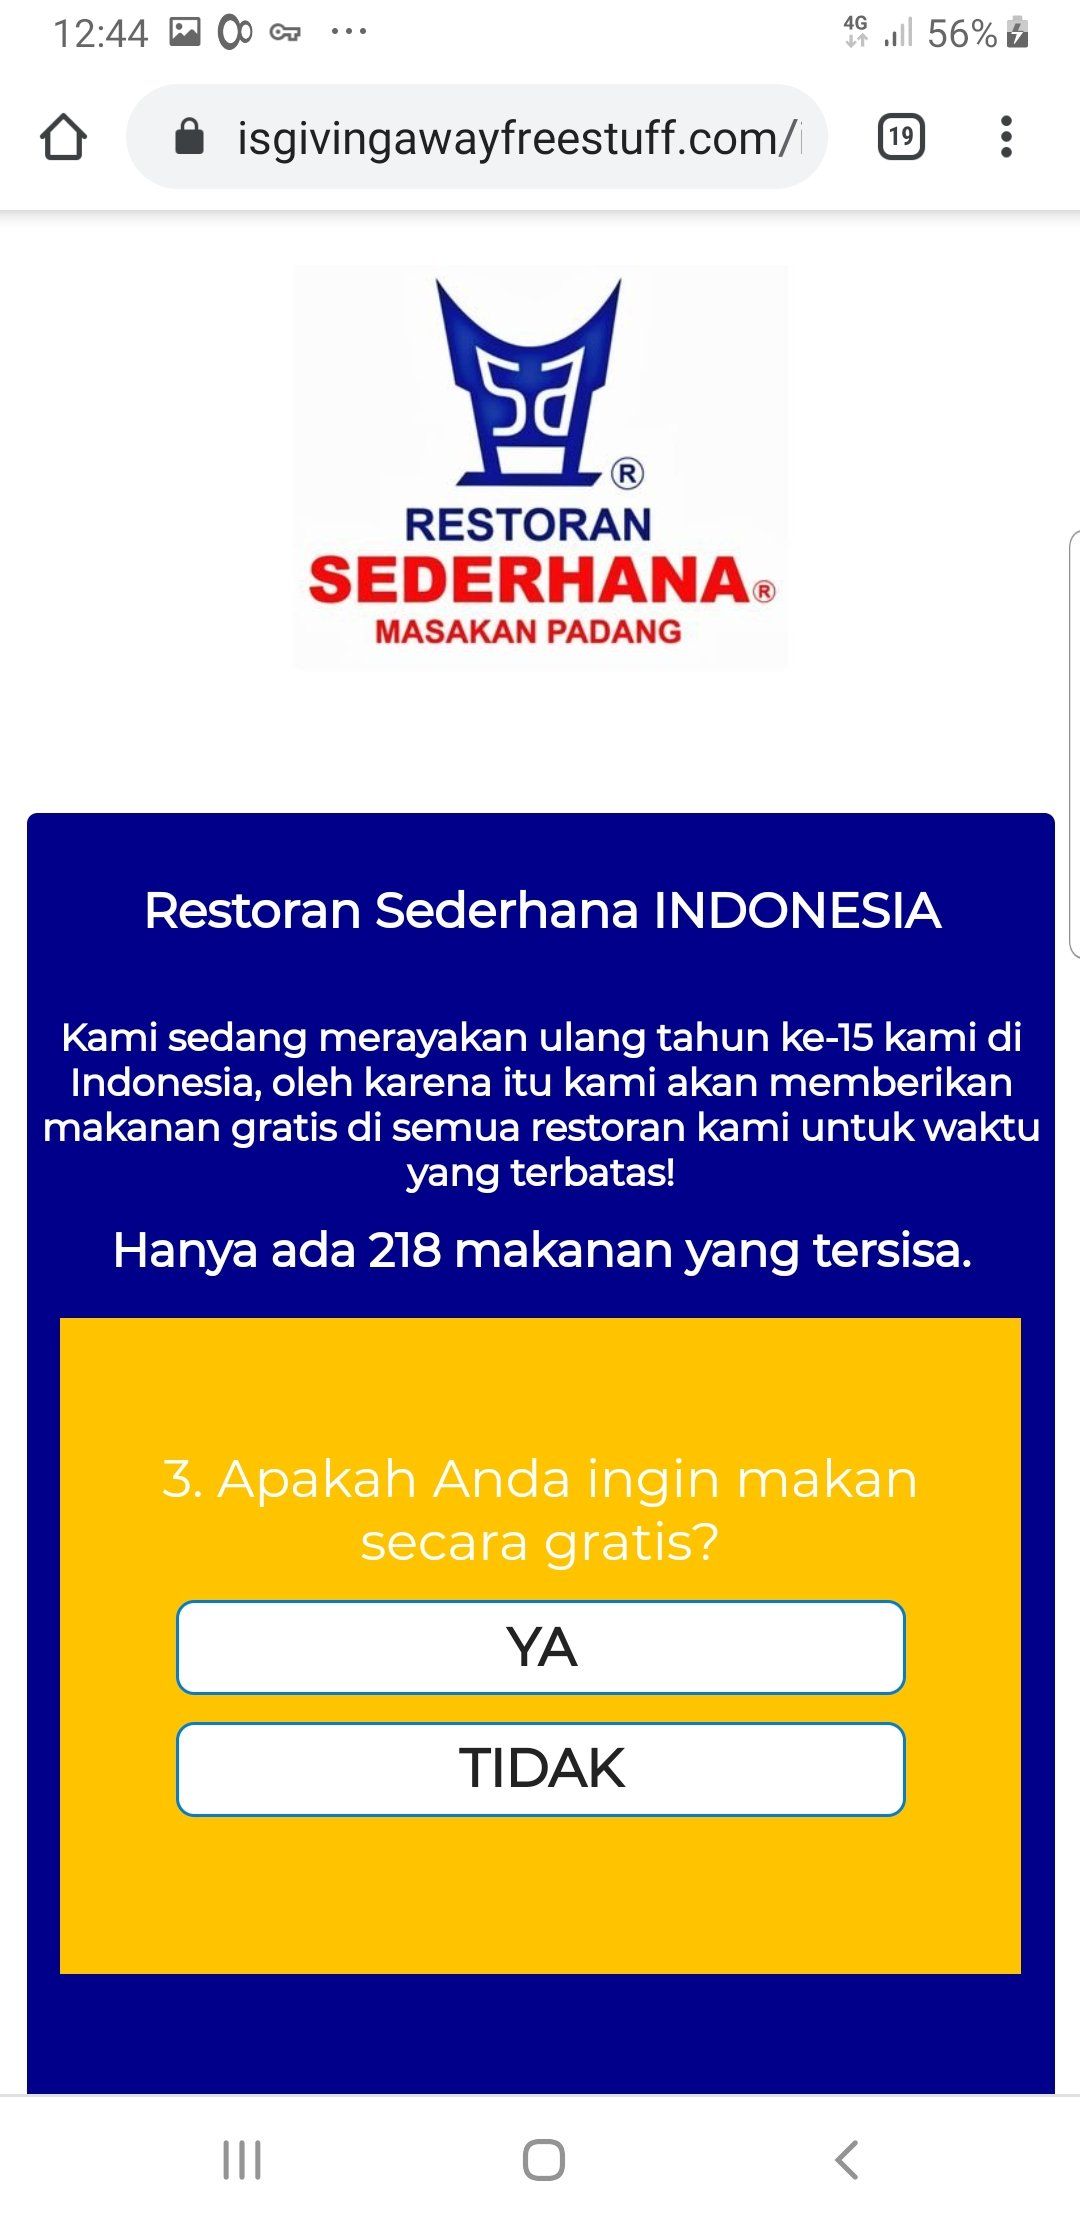
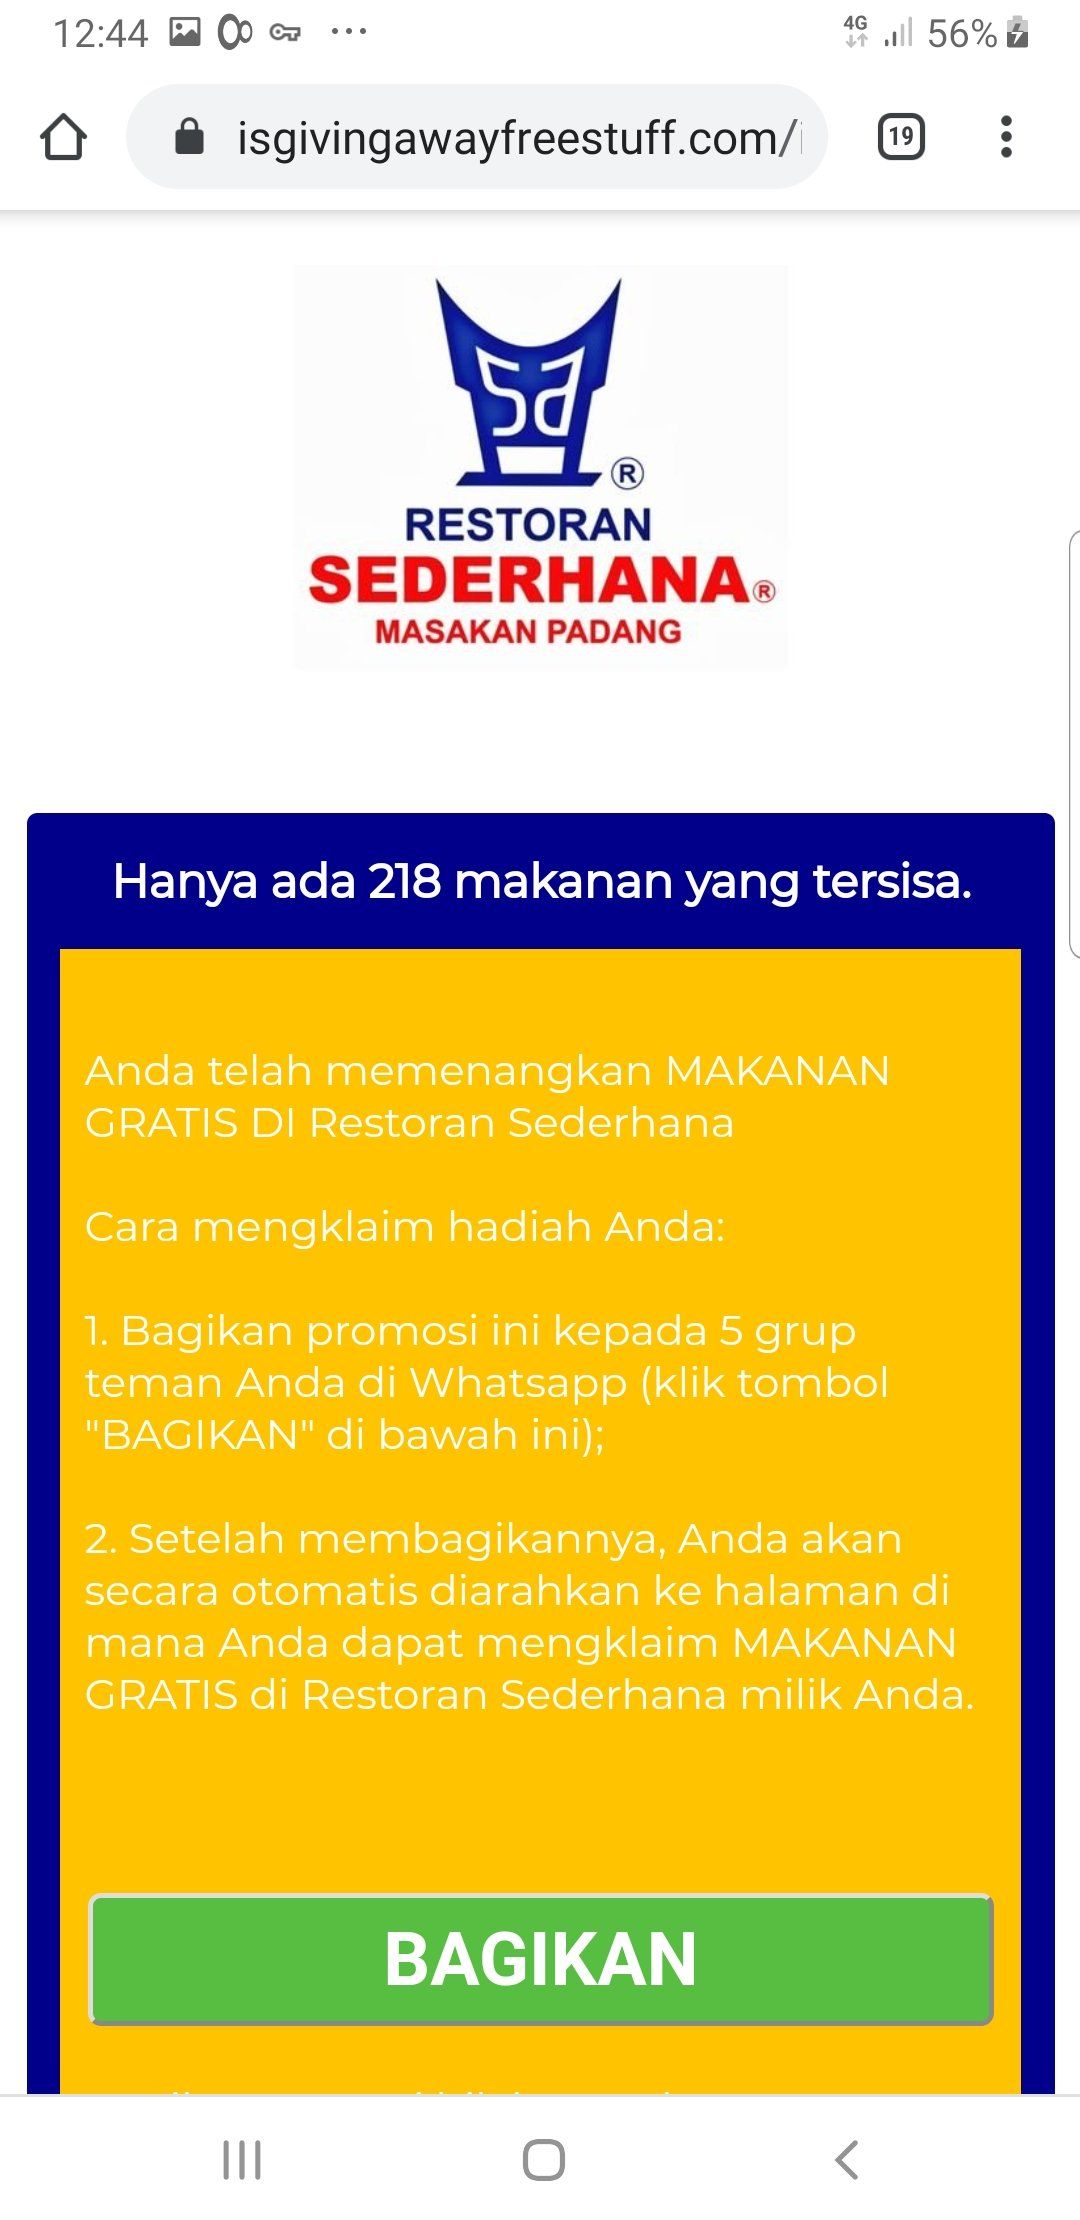
Vaksincom mencoba mengikuti scam ini dan mendapatkan bahwa akhir dari scam ini adalah penerima scam diminta untuk menyebarkan scam ke kontak / group WA yang diikutinya dan juga click bait, tampilan iklan / survei yang akan memberikan keuntungan finansial pada pembuat scam dan bukan tidak mungkin melakukan aktivitas jahat seperti menginstalkan malware, memancing dan mengumpulkan data penting korbannya. Jika tautan di klik, akan menampilkan pop up yang berasal dari situs www.isgivingawayfreestuff.com (lihat gambar 3-5).
Scam ini melakukan klaim bahwa Restoran Sederhana sedang merayakan ulang tahun ke 15 dan akan memberikan makanan gratis di semua restoran sederhana. Lalu diikuti dengan kalimat waktu terbatas dan jumlah makanan yang tinggal sedikit (218 makanan tersisa) bertujuan untuk meyakinkan penerima scam supaya segera melakukan broadcast jika ingin mendapatkan makanan gratis.
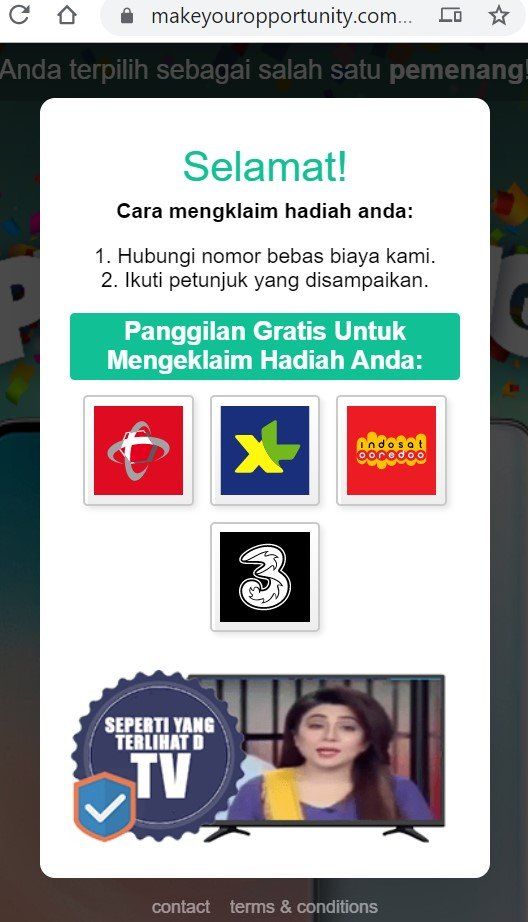
Jika anda selesai broadcast ke 5 group teman anda, bukannya makanan gratis yang anda dapatkan, tetapi iklan lain yang berafiliasi dengan pembuat scam ini. (lihat gambar 7).
Bahaya scam dan bagaimana menyikapi scam
Apakah akibat scam ini hanya pembodohan yang membuat korbannya ibarat keledai yang diiming2i wortel di depan hidungnya supaya ia tetap berjalan menarik kereta kuda ?
Ada bahaya lain yang sangat potensial terjadi dimana dengan mudah pembuat scam mengarahkan pada infeksi malware, tanpa sadar menginstal spyware, trojan atau adware yang sangat membandel di perangkat anda dan tidak mau menutup. Mengumpulkan data dan diam-diam memata-matai aktivitas anda untuk dikirimkan ke server pengumpul data. Karena itu harap ekstra hati-hati dalam mengklik atau menjalankan tautan apapun yang tidak anda ketahui bonafiditas sumbernya.
Lalu apa yang dapat dilakukan untuk menyikapi hal ini :
- Jika anda menerima scam ini, segera informasikan kepada pengirim scam bahwa ia mengirimkan scam. Supaya percaya lampirkan pemberitahuan dari situs Restoran Sederhana pada gambar 2 di atas atau artikel pendukung yang terpercaya.
- Jika anda mengirimkan scam, ada baiknya anda menghubungi teman WA yang anda kirimi dan minta maaf telah mengirimkan scam supaya mereka tidak ikut mengirimkan dan menjadi korban scam dan lebih berhati-hati di masa depan.
Pemilik brand Restoran Sederhana melalui domainnya yang terpercaya (.id) www.restoransederhana.id sudah melakukan tindakan yang tepat memberikan pengumuman bahwa scam tersebut tidak benar dan bisa menjadi rujukan yang dapat dipercaya bahwa broadcast ini adalah scam (lihat gambar 2).
Untuk pemangku kepentingan diharapkan aktif dan memblok situs penyebar scam dan afiliasinya, sebagai informasi isgivingawayfreestuff.com juga terlibat dalam penyebaran scam sejenis seperti scam voucher Makan Gratis Promo HUT ke-15 yang sudah dibantah oleh PT. Fastfood Indonesia.
Salam,
Alfons Tanujaya
PT. Vaksincom
Jl. R.P. Soeroso 7AA
Cikini
Jakarta 10330
Ph : 021 3190 3800